
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-5548-POC — مختبر تعليمي يوضح تجاوز سعة المخزن المؤقت (CVE-2025-5548) في خادم FreeFloat FTP. يغطي تطوير الاستغلال الكامل: تحليل الثغرات، التصحيح باستخدام Immunity Debugger، حساب الإزاحة، وتوليد حمولة RCE. | Kitploit
أدوات/GitHubGitHub/lorenzoporrasduque/cve-2025-5548-poc
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالالهندسة العكسيةشيل كودمصممي الأخطاءاختبار الاختراقالتعلم والتعليماستغلال الملفات الثنائية
مختبرات وتدريب عملي
GitHublorenzoporrasduque/cve-2025-5548-poc

CVE-2025-5548-POC

مختبر تعليمي يوضح تجاوز سعة المخزن المؤقت (CVE-2025-5548) في خادم FreeFloat FTP. يغطي تطوير الاستغلال الكامل: تحليل الثغرات، التصحيح باستخدام Immunity Debugger، حساب الإزاحة، وتوليد حمولة RCE.

عرض المستودع
57منذ 8 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2025-5548-POC

وصف الثغرة

CVE-2025-5548 هي ثغرة من نوع تجاوز سعة المكدس (stack buffer overflow) تم تحديدها في خادم FreeFloat FTP، وهو خدمة FTP قديمة لأنظمة ويندوز. يقع الخلل في معالج الأمر NOOP، الذي لا يقوم بالتحقق من حجم الإدخال قبل نسخه إلى مخزن مؤقت ذي حجم ثابت على المكدس. يسمح هذا لمهاجم عن بعد، دون مصادقة مسبقة، بإرسال سلسلة كبيرة الحجم تكتب فوق سجل EIP وتعيد توجيه تدفق التنفيذ نحو كود تعسفي.

  • النوع: Stack Buffer Overflow (CWE-121)
  • الناقل: شبكة (وصول عن بعد دون مصادقة)
  • التأثير: تنفيذ تعليمات عن بعد (RCE)
  • الخدمة المتأثرة: FreeFloat FTP Server — TCP/21، الأمر NOOP
  • الأنظمة المتأثرة: Windows XP, Windows 7, Windows 10/11 (تختلف حسب الحمايات النشطة)

وصف عام

يوثق هذا المستودع تمرينًا تقنيًا معمليًا حول الثغرة CVE-2025-5548 في بيئة خاضعة للتحكم. كان الهدف الرئيسي تحليل دورة التقييم الكاملة: تحديد المكون الضعيف، مراقبة استجابة الخدمة للمدخلات غير الصالحة، ودعم التأثير المحتمل على استقرار النظام وأمانه بالأدلة.

تم تنفيذ التمرين بنهج أكاديمي وأمن إلكتروني دفاعي. تم إعطاء الأولوية لقابلية تتبع النتائج وجودة التوثيق الفني وتحديد تدابير التخفيف الموجهة نحو تقليل سطح الهجوم.

المحتوى

  • Pasos.md: تطوير منهجي للتمرين، منظم على مراحل مع أدلة التحقق.
  • Conclusion.md: إغلاق فني مع النتائج، المنهجية المطبقة وأهمية النهج الدفاعي.

الأدوات المستخدمة

  • IDA Free: يستخدم للتحليل الثابت للثنائي وتحديد مسارات التنفيذ ذات الصلة.
  • Immunity Debugger: يستخدم للتصحيح الديناميكي ومراقبة السجلات والذاكرة أثناء الأعطال الخاضعة للتحكم.
  • Mona.py: يستخدم لحساب الإزاحات، التحقق من الأحرف السيئة ودعم البحث عن تعليمات القفز.
  • Python 3: يستخدم لأتمتة حالات الاختبار وإرسال المدخلات بطريقة قابلة للتكرار.
  • Socket (مكتبة بايثون القياسية): يستخدم لإنشاء اتصالات TCP وإرسال أحمال اختبارية خاضعة للتحكم.
  • Metasploit tools: تستخدم لتوليد الأنماط واختبارات التحقق الفني في المختبر.
  • Netcat (nc): يستخدم للتحقق من الاتصال والاستقبال في سيناريوهات خاضعة للتحكم.
  • بيئة Windows + Kali Linux: تستخدم لفصل النظام الهدف عن بيئة التحليل والدعم.

النطاق والاستخدام المسؤول

محتوى هذا المستودع موجه للتدريب والبحث وتعزيز ضوابط الأمان في البيئات المصرح بها. لا ينبغي تطبيقه خارج المختبرات، أو على أنظمة أطراف ثالثة، دون إذن صريح من المالك.
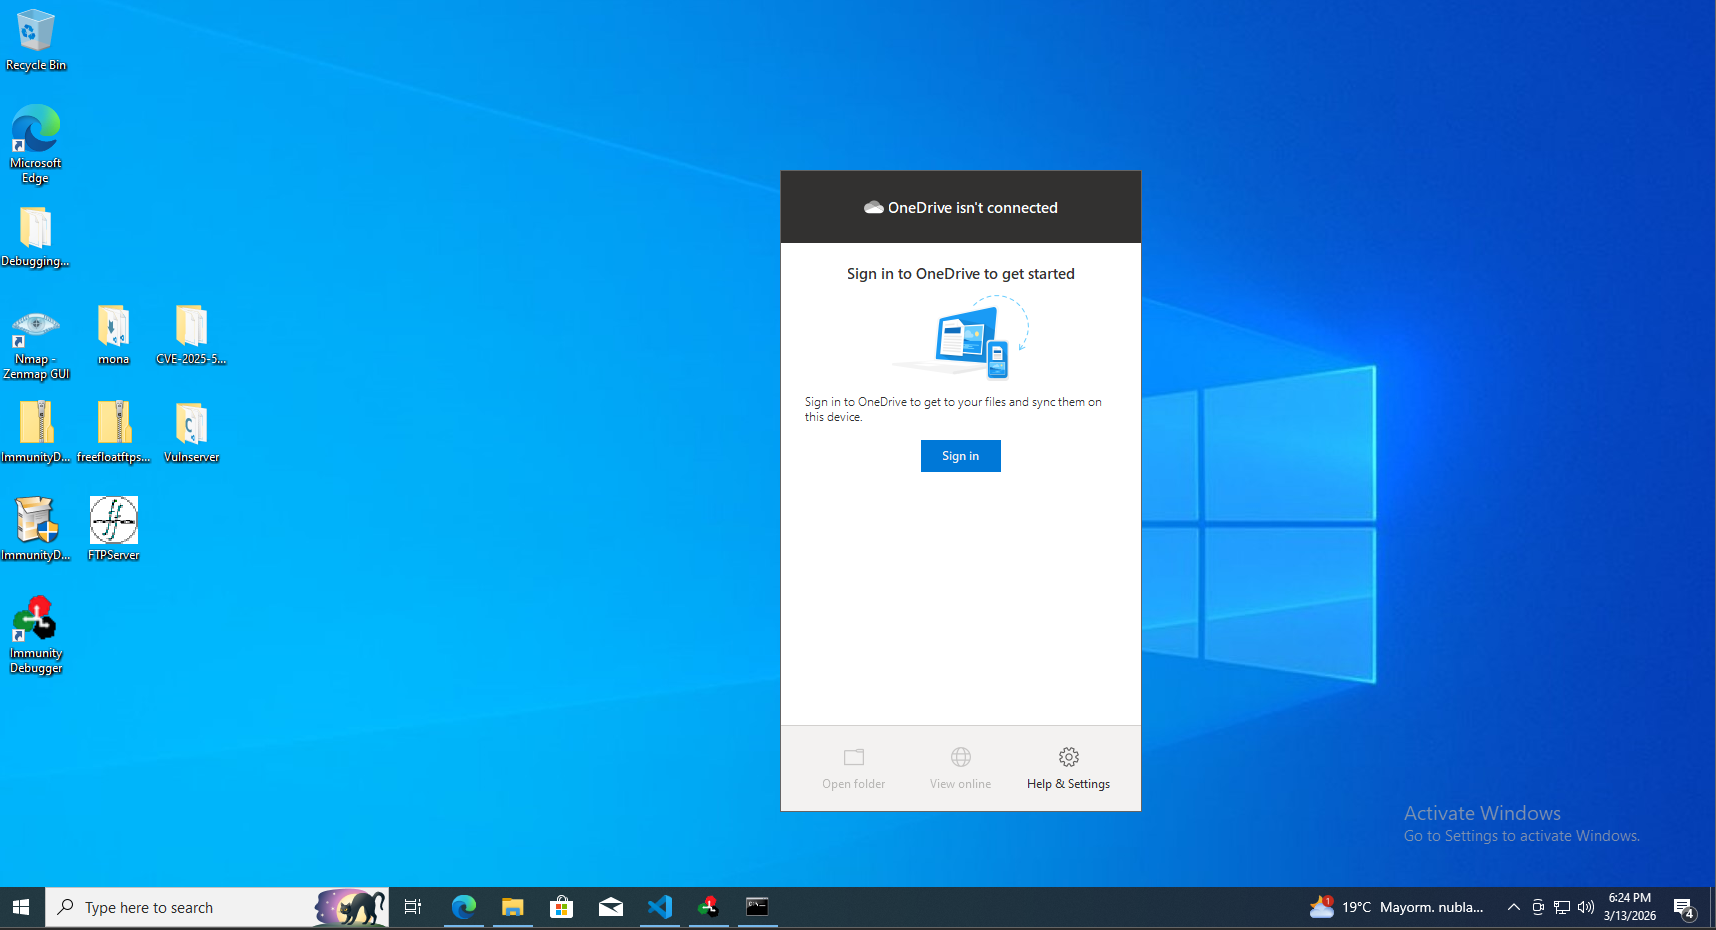
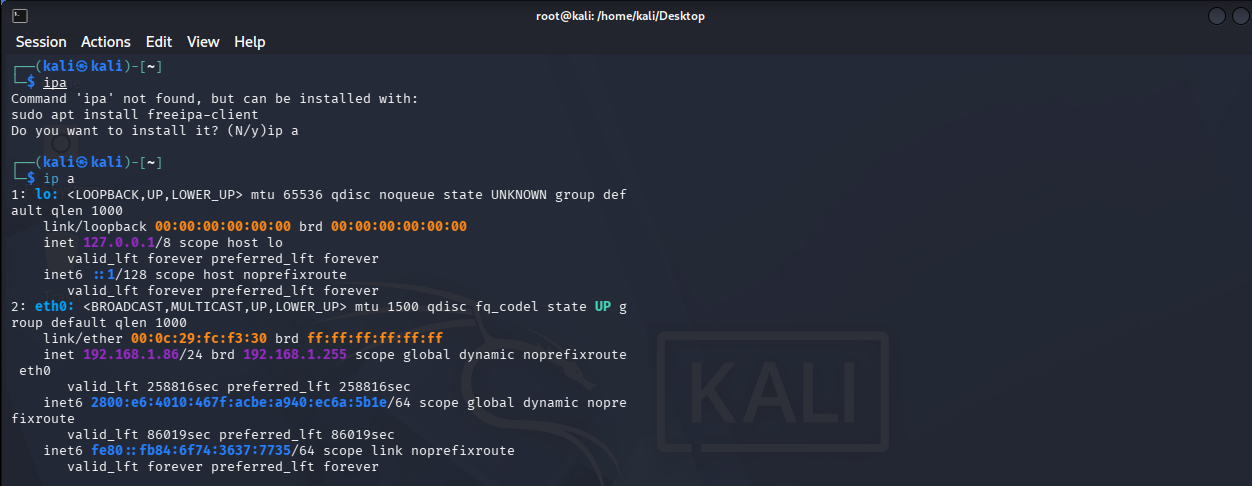
دليل بصري

بيئة التحليل في ويندوز بيئة الدعم في كالي
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







