

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
reposherlock — تحليل أي مستودع على GitHub (رابط URL أو مسار محلي) → خريطة معمارية، أوامر تشغيل موثقة، مخاطر، ومشكلات قابلة للتنفيذ - في دقائق. | Kitploit
أدوات/GitHubGitHub/kemal-arslan/reposherlock
التحليل الثابتتحليل الثغرات الأمنيةتحليل الكودDevSecOpsكشف الأسرارأمن سلسلة التوريدسوء التكوين
GitHubkemal-arslan/reposherlock

reposherlock

تحليل أي مستودع على GitHub (رابط URL أو مسار محلي) → خريطة معمارية، أوامر تشغيل موثقة، مخاطر، ومشكلات قابلة للتنفيذ - في دقائق.

عرض المستودع
239منذ 9 أشهرلم تتم المراجعة بعد
مشاركة

ريبوشيرلوك

الإنجليزية | التركية

ضع رابط مستودع GitHub أو مسار محلي واحصل على المعمارية، وإرشادات التشغيل، والمخاطر، والمشكلات القابلة للتنفيذ.
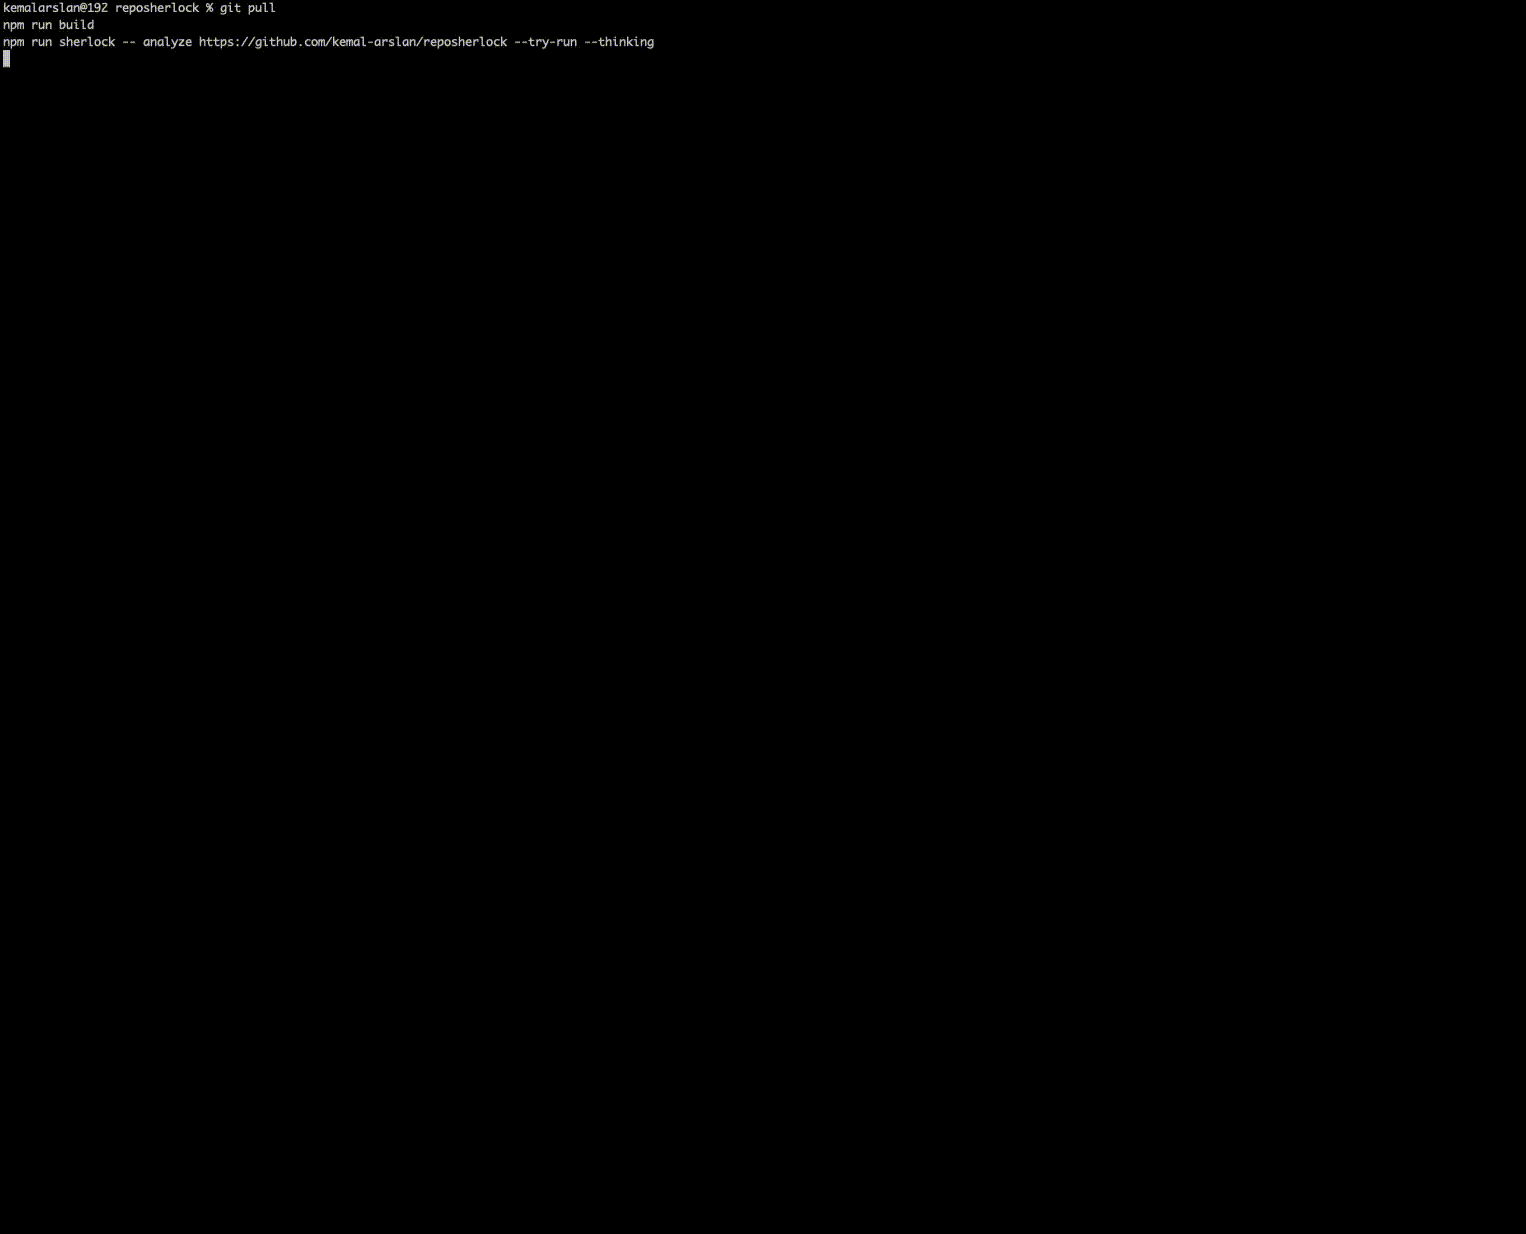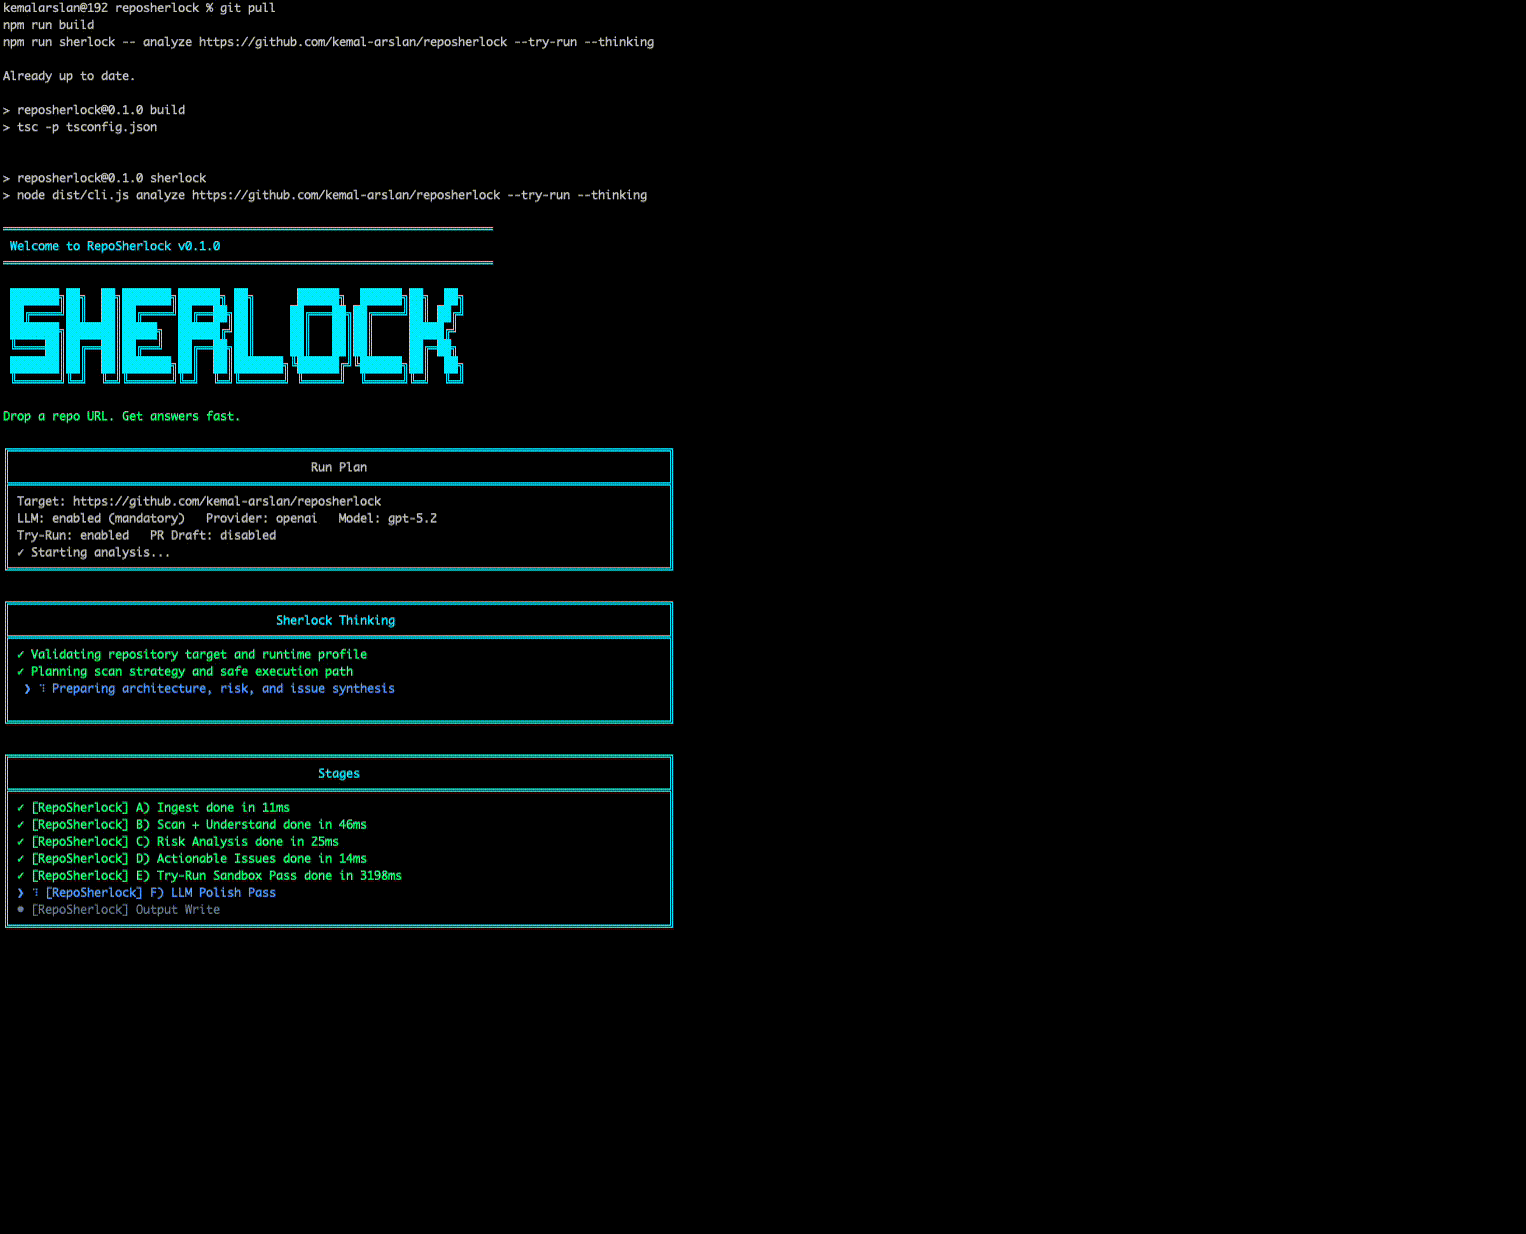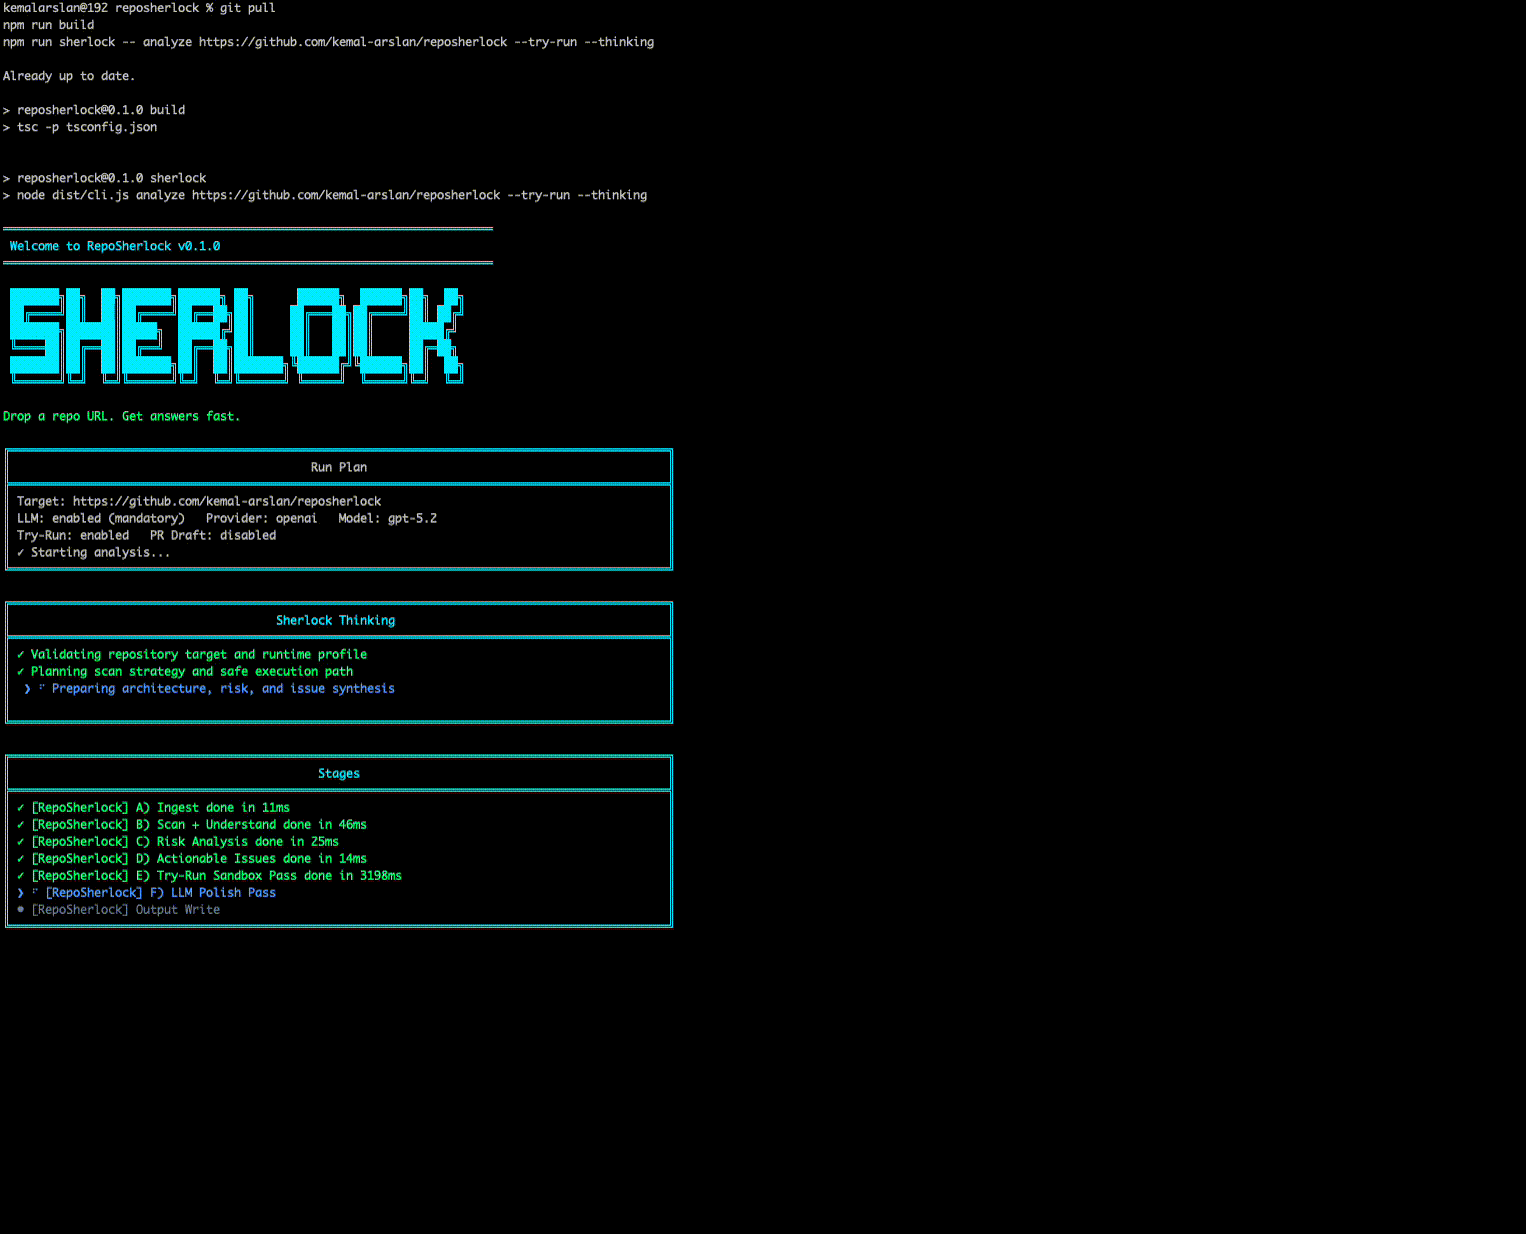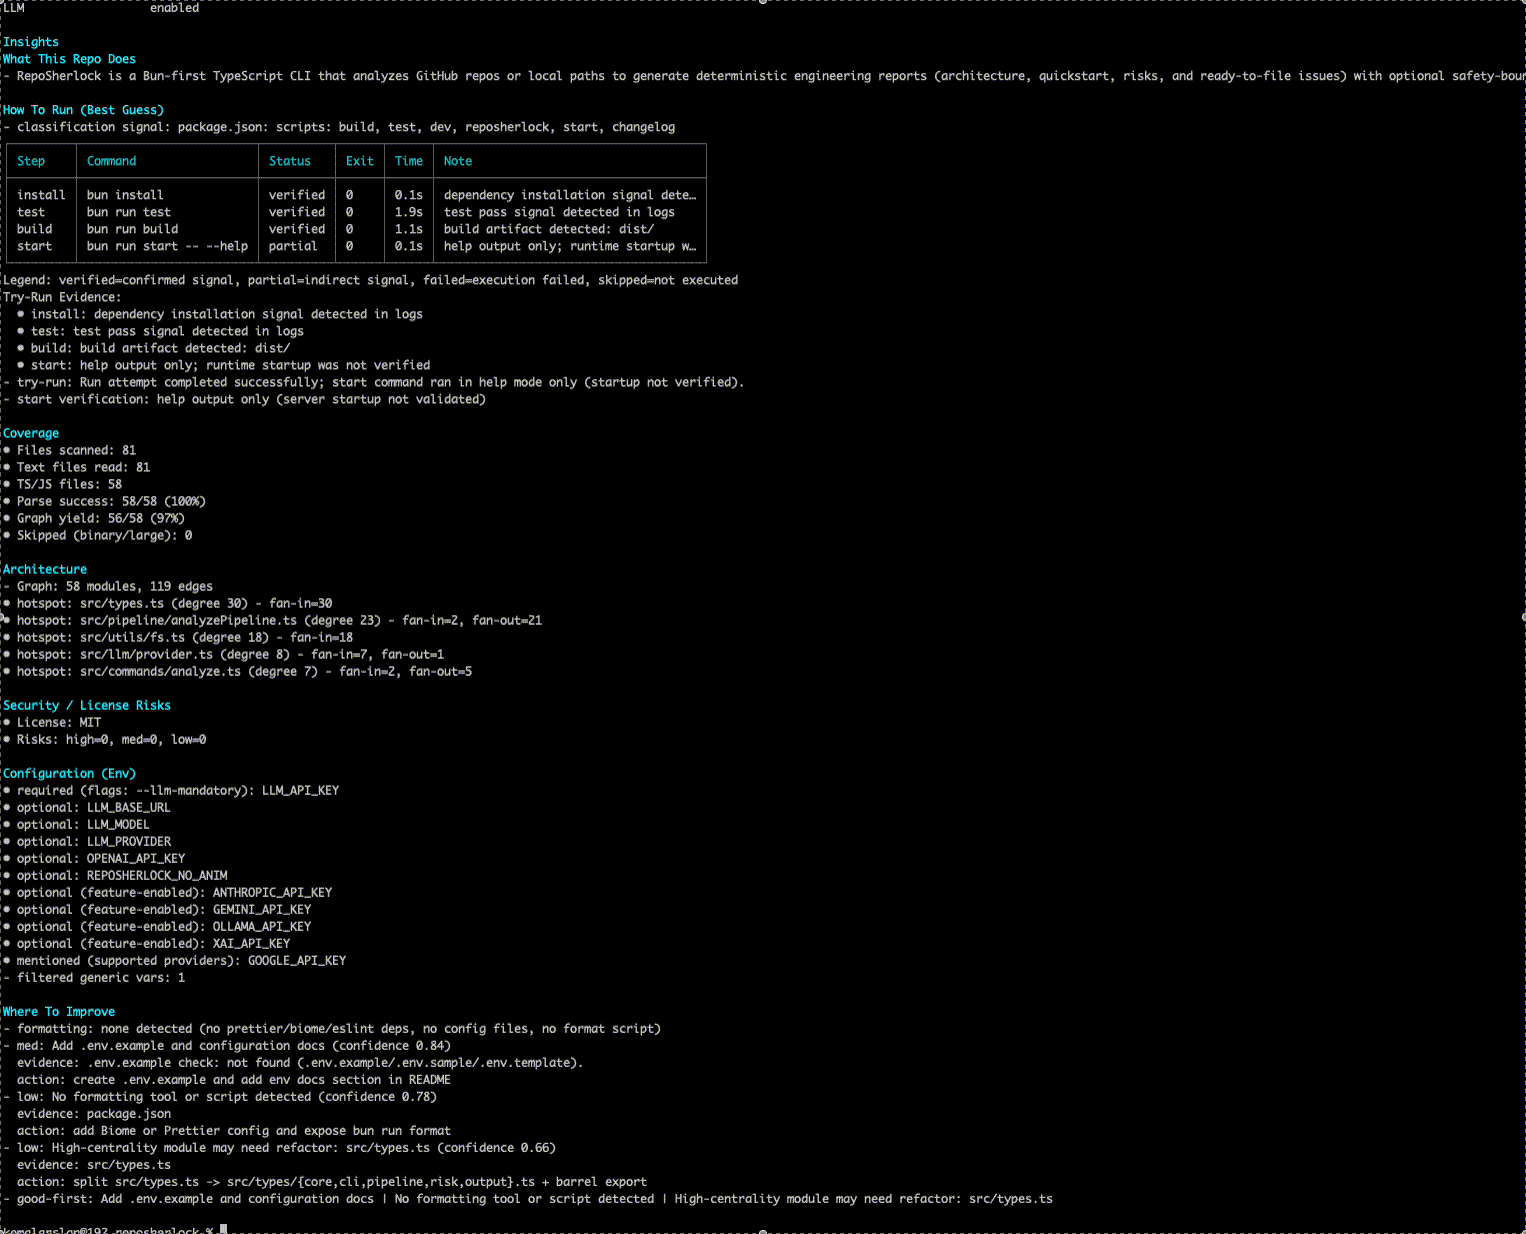
معاينة CLI المباشرة

RepoSherlock CLI Preview

لماذا ريبوشيرلوك

  • قبل التشغيل: افهم المعمارية.
  • قبل الثقة: اطلع على مخاطر الأمان والترخيص.
  • قبل إضاعة الوقت: ابدأ بأوامر موثقة.

ما الذي يجعله مختلفًا؟

ريبوشيرلوك لا يخمن الأوامر فحسب. باستخدام --try-run، يحاول خطوات التثبيت/الاختبار/البناء/التشغيل في بيئة معزولة ويسجل الأدلة (الإشارات، المهلات، والملاحظات) في تقرير التشغيل.

ماذا يفعل

يحلل ريبوشيرلوك مستودع GitHub عام أو مسار مشروع محلي ويكتب حزمة تقرير تحت:

  • .reposherlock/output/<run-dir>/

دليل التشغيل الافتراضي يعتمد على الطابع الزمني (مثلاً: 20260208-103104).

تشمل القطع الأثرية:

  • report.md / report.json
  • architecture.mmd / architecture.json
  • risks.md / risks.json
  • issues.json
  • issues.good-first.md / issues.good-first.json
  • README_2.0.md
  • run_attempt.md / run_attempt.json (فقط مع --try-run)
  • pr_draft.md (فقط مع --pr-draft أو معالج نمط شيرلوك الكامل)

عند تمكين تحسين LLM، يتم إصدار متغيرات إضافية:

  • README_2.0.deterministic.md / README_2.0.llm.md
  • issues.deterministic.json / issues.llm.json
  • report.deterministic.md / report.llm.md

نموذج إخراج (قصير)

Run Plan
Target: https://github.com/octocat/Hello-World
Try-Run: enabled

Sherlock Thinking
✓ Validating repository target and runtime profile
✓ Planning scan strategy and safe execution path
✓ Preparing architecture, risk, and issue synthesis

Summary
Repo type: web
Risks: high=0, med=1, low=0
Output: .reposherlock/output/20260208-103104

التثبيت

Bun (موصى به):

bun install
bun run build

بديل Node:

npm install
npm run build

بداية سريعة

أقل كتابة (معالج تفاعلي):

bun run sherlock

حلل مستودعًا:

bun run sherlock -- analyze https://github.com/octocat/Hello-World --try-run

حلل مسارًا محليًا:

bun run sherlock -- analyze . --no-network --try-run

افتح ملخصًا لعملية تشغيل موجودة:

bun run sherlock -- report .reposherlock/output/<run-dir>

تحقق من سلسلة الأدوات المحلية:

bun run sherlock -- doctor

وضع عرض UI:

bun run sherlock -- ui-demo

بديل Node (إذا كنت لا تستخدم Bun):

npm run sherlock

حالات الاستخدام الشائعة

  • الانضمام إلى قاعدة كود جديدة: احصل على بداية سريعة قابلة للتشغيل ونقاط ساخنة للمعمارية بسرعة.
  • تدقيق سريع: راجع الترخيص، CI، أنماط الأسرار، ومخاطر التبعيات في تمريرة واحدة.
  • فرز الصيانة: أنشئ مشكلات قابلة للتنفيذ ومرشحين لمشكلات مناسبة للمبتدئين.
  • تقييم التبعيات: افحص مستودعًا عامًا قبل اعتماده.

الإعدادات

يعمل سير عمل CLI لـ RepoSherlock مع تحسين LLM مفعل في الإصدار الحالي. لا يزال التحليل الحتمي يُنتَج ويُحفظ بجانب المخرجات المحسّنة بواسطة LLM.

لمزودي الخدمة الذين يتطلبون بيانات اعتماد (OpenAI, Gemini, Anthropic, Grok, متوافق مع OpenAI)، قم بتعيين:

export LLM_API_KEY="..."

اختياري:

  • LLM_MODEL
  • LLM_BASE_URL

يمكنك أيضًا تعيين المزود/النموذج/المفتاح في المعالج التفاعلي وتخزين المفتاح في:

  • ~/.reposherlock/credentials.json (chmod 600)

كيف يعمل (مستوى عالٍ)

يقوم RepoSherlock بمسح هيكل المستودع والملفات الرئيسية، وبناء رسم بياني للوحدات المحلية، واستخراج إشارات وقت التشغيل/البيئة/المخاطر، وتنفيذ تجربة تشغيل في بيئة معزولة اختياريًا، ثم كتابة حزمة تقرير. عند تمكين تحسين LLM، يعيد كتابة المخرجات الحتمية للوضوح دون تغيير الأوامر والحقائق المكتشفة.

ملاحظات

  • أمثلة CLI تستخدم اسم أمر واحد باستمرار: sherlock.
  • يمكن أن يكون الإدخال رابط مستودع GitHub أو مسار دليل محلي موجود.
  • التقارير استكشافية؛ تحقق قبل الاستخدام الإنتاجي.
  • يتم إخفاء الأسرار في المخرجات البشرية.
  • تشغيل التجربة اختياري (--try-run) ويتم تنفيذه مع حدود زمنية/حدود إخراج.

التطوير

bun test
# or
npm test

الترخيص

MIT

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






