 kaandemir993/rusty-stealer-keylogger-screen-streaming-service-persistence-defender-evasion-analysis
هندسة عكسية لـ Rusty Stealer: برنامج RAT مبني بلغة Rust يتميز بتسجيل متقدم للضغطات وبث مباشر للشاشة وتهرب دفاعي عدواني (إيقاف Windows Defender واختطاف الخدمات) للحفاظ على الاستمرارية.

يكشف الهندسة العكسية الأولية لعينة Rusty Stealer في Ghidra عن وحدة تسجيل مفاتيح مخصصة مُجمَّعة بلغة Rust. يُظهر العرض المُفكَّك بوضوح أن البرمجية الخبيثة تعترض مدخلات المستخدم عبر تحليل رموز المفاتيح وربطها بإجراءات محددة. يؤكد ذلك أن أداة السرقة تسجّل ضغطات المفاتيح فعليًا لجمع بيانات الاعتماد والمحادثات وبيانات المستخدم الحساسة.
منطق تسجيل المفاتيح (عرض شبه C): FUN_140020ffe(&Var29, pHVar44, "key_press", 9) – يحل سلسلة الحدث "key_press" ديناميكيًا. فحوصات شرطية لمفاتيح محددة: "Enter"، "Escape"، "Esc"، "Tab"، "Backspace"، "Back". *HKEY__ pHVar37 = ... – تحليل مقبض السجل (قد يكون لقراءة تخطيط لوحة المفاتيح أو الاستمرارية) عرض التجميع (التفكيك): LEA R8, [local_4a8] / MOV qword ptr [R8], RAX – يحمّل بنية حدث المفتاح في الذاكرة. CALL FUN_140020ffe – دالة معالجة المفاتيح الرئيسية. JZ LAB_14000f309 – قفزات شرطية بناءً على رموز المفاتيح (التحقق من مفاتيح محددة).
التقاط نشط لضغطات المفاتيح: تُثبت الفحوصات الصريحة لـ "Enter" و"Tab" و"Backspace" وغيرها أن البرمجية الخبيثة تسجّل كل ضغطة مفتاح، بما في ذلك المفاتيح الخاصة، لإعادة بناء كلمات المرور والرسائل. التفاعل مع السجل: يشير مقبض HKEY__ إلى أن مسجّل المفاتيح قد يقرأ إعدادات النظام أو يخزّن سجلاته في السجل. جمع بيانات الاعتماد: يتيح تسجيل أحداث "key_press" إلى جانب عناوين النوافذ (كما يظهر في مراحل لاحقة) للمهاجم ربط ضغطات المفاتيح بتطبيقات محددة (مثل المتصفحات وتطبيقات الخدمات المصرفية).
يكشف العرض الثاني لتفكيك Ghidra لـ Rusty Stealer عن قدرة تدفعه إلى ما هو أبعد من أداة سرقة معلومات قياسية إلى نطاق حصان طروادة للوصول البعيد (RAT). تتضمن البرمجية الخبيثة روتينات لالتقاط الشاشة والبث المباشر، مما يتيح للمهاجم مراقبة سطح مكتب الضحية بصريًا في الوقت الفعلي، بالإضافة إلى سرقة الملفات وضغطات المفاتيح.
منطق التقاط الشاشة: FUN_140020ffe(..., "screen_stream", 0xd) – يهيّئ وحدة بث الشاشة صراحةً. FUN_14000d9eb7("fps", 3, ...) – يضبط معدل الإطارات (FPS) للبث المباشر، على الأرجح لموازنة استخدام المعالج وجودة الفيديو. FUN_14000c87a(..., "done", 4) / FUN_14000c87a(..., "streaming", 9) – علامات حالة لعمليات بدء/إيقاف البث. إدارة الذاكرة والمخزن المؤقت: if (uVar69 < 5) { uVar47 = uVar69; } – منطق تخزين مؤقت داخلي لإطارات الشاشة. مراجع التجميع (المراجع المتقاطعة): LEA R8, [s_screen_stream_14001592a] – يحمّل سلسلة "screen_stream" في الذاكرة للمقارنة. CALL FUN_140020ffe – المعالج الرئيسي لمنطق البث.
مراقبة مباشرة: تُثبت سلاسل "screen_stream" و"fps" أن البرمجية الخبيثة قادرة على بث شاشة الضحية مباشرةً. هذه سمة مميزة لأحصنة طروادة للوصول البعيد الكاملة (مثل njRAT أو Quasar)، وليس مجرد أدوات سرقة بسيطة. تسريب البيانات (بصريًا): بينما تلتقط مسجلات المفاتيح النصوص، يلتقط بث الشاشة جلسات الخدمات المصرفية ومحافظ العملات المشفرة والرسائل الخاصة بصريًا — متجاوزًا التشفير بالكامل. تحسين الموارد: يعني ضبط معدل إطارات محدد (مثل 3 إطارات في الثانية) أن البرمجية الخبيثة مصممة للعمل بصمت في الخلفية دون تنبيه المستخدم عبر استخدام عالٍ للمعالج.
يكشف العرض الثالث المُفكَّك لـ Rusty Stealer عن روتينات شديدة العدوانية لتهرب الدفاعات واختطاف الجلسات. تتضمن البرمجية الخبيثة دوال محددة لإنهاء Windows Defender واختطاف جلسات الشبكة/البث النشطة (على الأرجح لاعتراض حركة المرور أو تعطيل المراقبة الأمنية). يؤكد ذلك أن Rusty Stealer مصمم ليس فقط لسرقة البيانات، بل لإعماء أدوات الأمان فعليًا.
Windows Defender Killed: FUN_140020ffe(..., "kill_defender", 0xd) – يحل السلسلة ديناميكيًا لإنهاء عمليات Defender. FUN_14001add55() – على الأرجح روتين التنفيذ الذي يوقف خدمات أو عمليات Defender قسرًا. Stream Hijacking: FUN_140020ffe(..., "hijack_stream", 0xc) – يحل المنطق لاختطاف التدفقات النشطة (حركة مرور الشبكة أو مشاركة الشاشة). Memory Manipulation & Execution: MOVUPS xmmword ptr [R12] / MOVUPS xmmword ptr [RDX + local_550] – تعليمات SIMD المستخدمة لنسخ الذاكرة السريع (على الأرجح تحضير shellcode أو مخازن التدفق). CALL FUN_14000d55() – ينفذ روتين الاختطاف أو الإنهاء.
إعماء Defender: يثبت kill_defender أن أداة السرقة تستهدف بنشاط الأمان المدمج في Windows. إذا نجحت، فإنها تعطّل الحماية في الوقت الفعلي، مما يسمح لبقية البرمجيات الخبيثة (keylogger، بث الشاشة) بالعمل دون تدخل. اختطاف الجلسة: يشير hijack_stream إلى أن البرمجيات الخبيثة يمكنها اعتراض أو الاستيلاء على تدفقات الشبكة النشطة. يمكن استخدام ذلك لسرقة ملفات تعريف ارتباط الجلسة الحية، أو اعتراض المعاملات المصرفية، أو تعطيل أدوات الإدارة عن بُعد. التهرب بالتصميم: يُظهر وجود error_pinned أن البرمجيات الخبيثة تتوقع دفاعات حيث لا يمكن إنهاء العمليات الحرجة. من المحتمل أنها تعيد المحاولة أو تبدّل التقنيات.
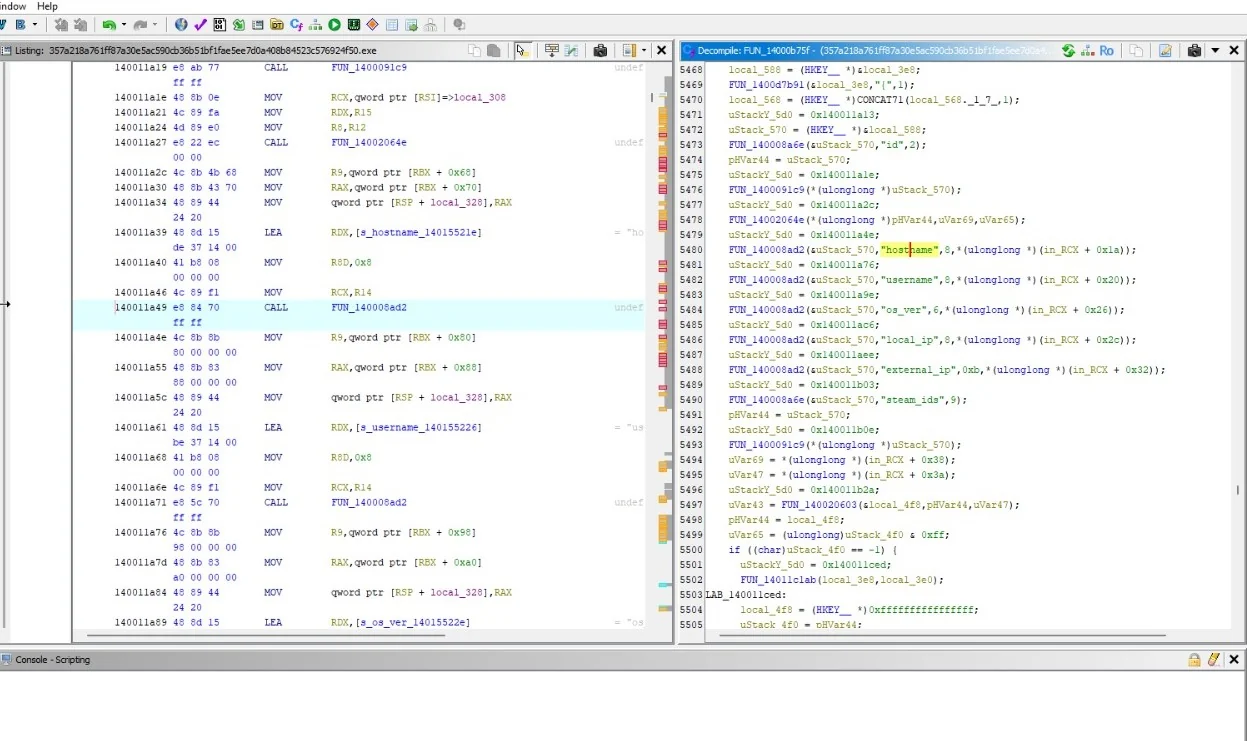
يكشف العرض الرابع المُفكَّك لـ Rusty Stealer عن وحدة الاستطلاع النظامي الخاصة به. قبل سرقة البيانات أو تسريب الملفات، تجمع البرمجيات الخبيثة معلومات مفصلة عن جهاز الضحية، بما في ذلك اسم المضيف واسم المستخدم وإصدار نظام التشغيل وعناوين IP المحلية/الخارجية. من المحتمل إرسال بيانات التنميط هذه إلى خادم C2 لتصنيف الضحية وتخصيص المرحلة التالية من الهجوم.
سلاسل التنميط النظامي:
"hostname" – يسترجع اسم كمبيوتر الضحية. "username" – يسترجع حساب المستخدم المسجل الدخول. "os_ver" – يلتقط إصدار Windows والبناء الدقيق. "local_ip" – يحدد عنوان IP للشبكة الداخلية للضحية. "external_ip" – يحل عنوان IP العام (على الأرجح عبر API خارجي). "stream_id" – يولّد معرفًا فريدًا لجلسة بث الشاشة.
المنطق المُفكَّك:
FUN_1400084d2(uStack_570, "hostname", 8, ...) – يخزن اسم المضيف في بنية.
FUN_1400084d2(uStack_570, "username", 8, ...) – يخزن اسم المستخدم.
FUN_1400084d2(uStack_570, "os_ver", 6, ...) – يخزن إصدار نظام التشغيل.
FUN_1400084d2(uStack_570, "local_ip", 8, ...) / "external_ip" – يخزن معرفات الشبكة.
Memory Structures: HKEY__ *local_588 / CONCAT71(local_588, 0x7f, 1) – معالجة المؤشرات المتعلقة بالريجستري (على الأرجح قراءة معرفات النظام). FUN_140010ce1(..., local_3e8, ...) – التجميع النهائي لبيانات التنميط.
تصنيف الضحايا: يتيح جمع os_ver وexternal_ip للمهاجم تصفية الضحايا (على سبيل المثال، استهداف دول محددة، أو شبكات الشركات، أو إصدارات Windows المعرضة لاستغلالات محددة). الموقع الجغرافي والتتبع: يتيح حقل external_ip للمهاجم تحديد الموقع الجغرافي للضحية وتحديد مزود خدمة الإنترنت الخاص به. إدارة الجلسة: يربط stream_id بيانات التنميط بجلسة بث الشاشة النشطة، مما يضمن أن المهاجم يعرف أي ضحية يشاهد.
يكشف العرض الخامس المُفكَّك لـ Rusty Stealer عن آلية استمراريته من خلال التفاعل المباشر مع Windows Service Control Manager (ADVAPI32.dll). من خلال الاستفادة من واجهات API مثل OpenServiceW وControlService، تحاول البرمجيات الخبيثة تعديل خدمات النظام أو إيقافها أو إعادة تكوينها لضمان بقائها بعد عمليات إعادة التشغيل وتجنب الإزالة.
Service Control APIs:
ADVAPI32.DLL:OpenServiceW – يفتح خدمة موجودة لتعديل إعداداتها.
