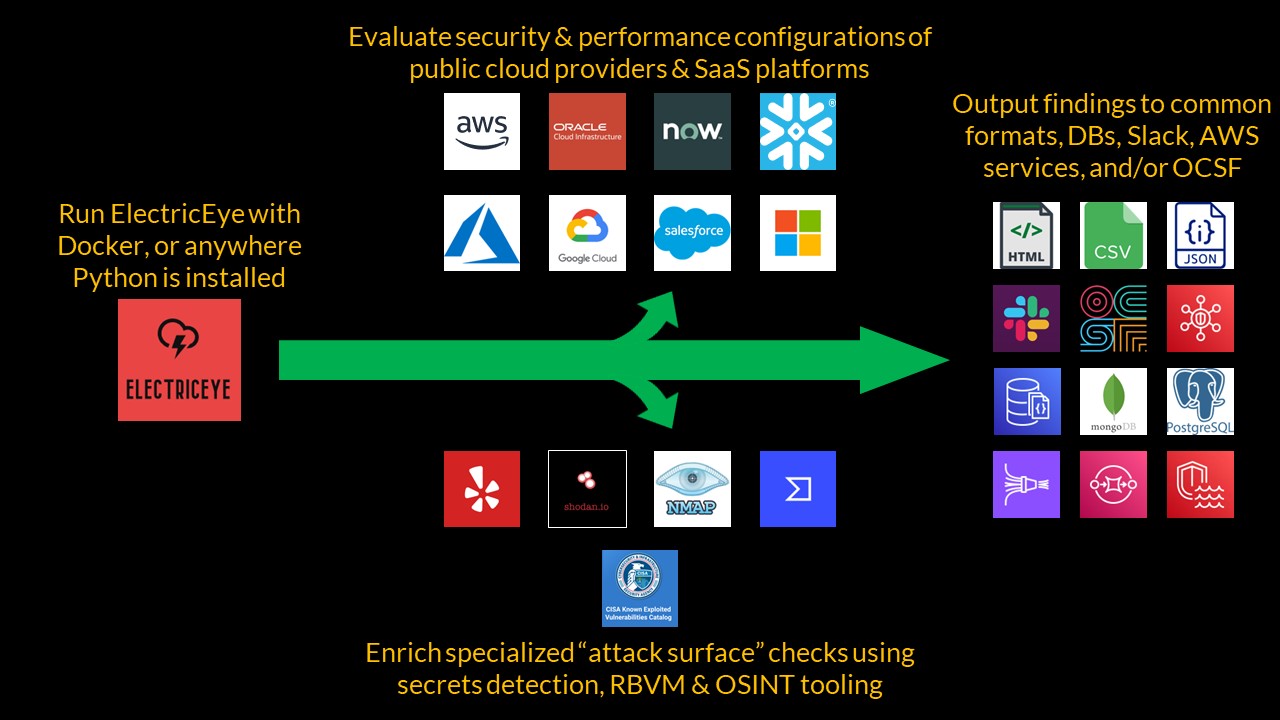

ElectricEye هي أداة سطر أوامر بلغة بايثون تدعم السحابات المتعددة وSaaS المتعددة لإدارة الأصول، وإدارة الوضع الأمني، ومراقبة سطح الهجوم، وتدعم مئات الخدمات والتقييمات لتعزيز بيئات مزودي الخدمات السحابية وSaaS لديك، مع تعيين الضوابط لأكثر من 20 إطار عمل للضوابط الصناعية والتنظيمية وأفضل الممارسات.

ElectricEye هي أداة سطر أوامر (CLI) مكتوبة بلغة Python وتعمل عبر السحابات المتعددة وSaaS المتعددة، مخصصة لإدارة الأصول، وإدارة الوضع الأمني، ومراقبة سطح الهجوم. تدعم المئات من الخدمات وعمليات التقييم لتعزيز بيئات مزودي خدمات السحابة وSaaS لديك، مع ضوابط مُعيّنة لأكثر من 20 إطارًا صناعيًا وتنظيميًا وأفضل الممارسات.


هنا في الفضاء
أنظر إليك من الأعلى
أشعة الليزر التي لدي تتعقب
كل ما تفعله
جوداس بريست، 1982
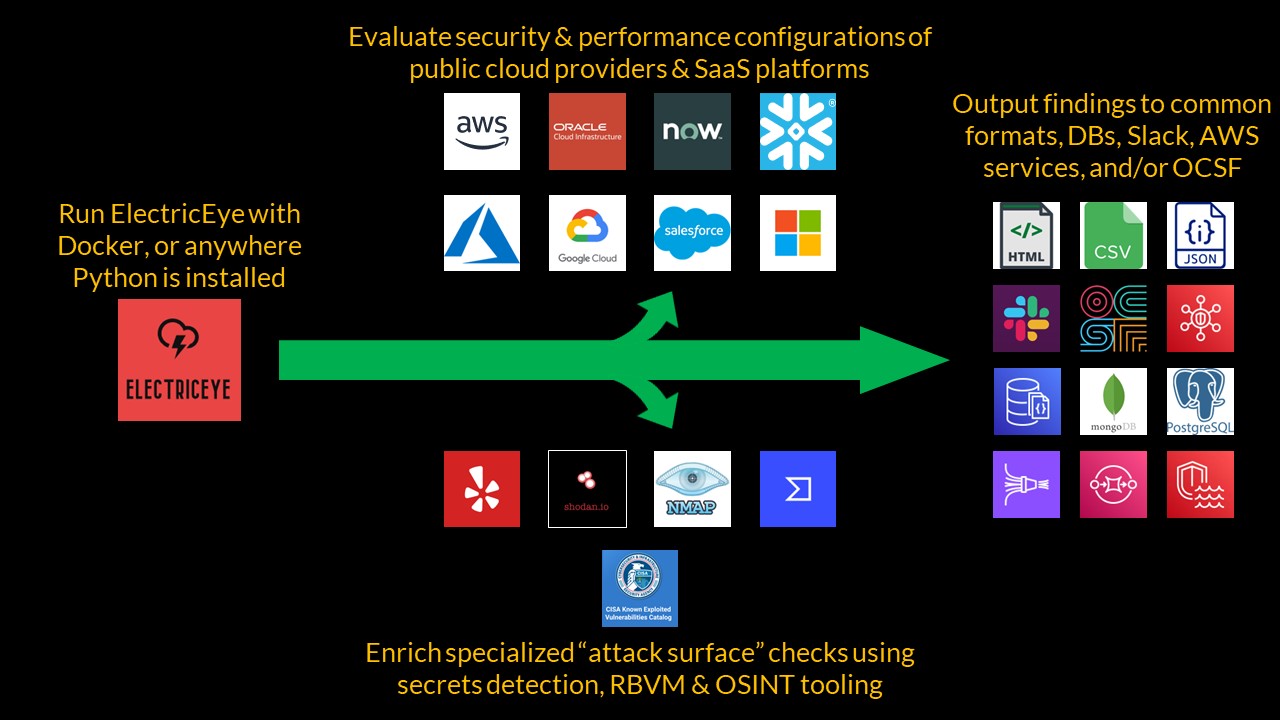
ElectricEye هي أداة CLI بلغة Python تقدم قدرات إدارة الأصول عبر الحسابات والمناطق، وعبر السحابات المتعددة وSaaS، وإدارة الوضع الأمني، ومراقبة سطح الهجوم عبر AWS، مع دعم جميع الأقسام!، وGCP، وOracle Cloud Infrastructure (OCI)، وServiceNow، وMicrosoft 365 Enterprise (M365)، وSalesforce (SFDC)، وAzure.
تقدم ElectricEye أكثر من 1000 فحص ضد أفضل ممارسات الأمان والمرونة والأداء والمالية عبر أكثر من 100 خدمة من خدمات CSP وSaaS، بما في ذلك الخدمات غير التقليدية التي لا تدعمها أدوات/عروض إدارة الأصول الأصلية لـ CSP/SaaS أو أدوات CSPM وCNAPP السائدة.
كل فحص مُعيّن لأكثر من 20 إطار ضوابط يغطي أفضل الممارسات العامة والأطر التنظيمية والخاصة بالصناعة والقانونية مثل NIST CSF وAICPA TSCs (لـ SOC 2) وقاعدة أمان HIPAA وNIST 800-171 Rev. 2 وCMMC V2.0 وقسم CROE التابع للبنك المركزي الأوروبي وPCI-DSS V4.0 ومعايير CIS Foundations والمزيد!
تستخدم مراقبة سطح الهجوم متعددة الأوجه أدوات مثل VirusTotal وNmap وShodan.io وDetect-Secrets وKEV التابع لـ CISA لتحديد الأصول المفهرسة على الإنترنت والعثور على الخدمات المكشوفة واكتشاف الثغرات القابلة للاستغلال والحزم الضارة في مستودعات القطع الأثرية، على التوالي.
المخرجات إلى AWS Security Hub وإطار الأمن السيبراني المفتوح (OCSF) الإصدار 1.1.0 بتنسيق JSON وAWS DocumentDB وJSON وCSV وتقارير HTML وMongoDB وAmazon SQS وPostgreSQL وSlack (عبر روبوتات تطبيق Slack) وFireMon Cloud Defense.
المفهوم الأساسي لـ ElectricEye هو المدقق (Auditor)، وهو مجموعة من نصوص Python التي تشغل فحوصات (Checks) لكل خدمة مخصصة لمزود SaaS معين أو مزود خدمة سحابية عامة يُسمى هدف التقييم (Assessment Target). يمكنك تشغيل هدف تقييم كامل، أو مدقق معين، أو فحص معين داخل مدقق. بعد الانتهاء من التقييمات، تدعم ElectricEye أكثر من اثني عشر نوعًا من المخرجات تتراوح بين تقرير تنفيذي بتنسيق HTML ومجموعات AWS DocumentDB - يمكنك تشغيل مخرجات متعددة حسب ما تراه مناسبًا.
تستخدم ElectricEye أيضًا أدوات أخرى مثل Shodan.io وdetect-secrets من Yelp وVirusTotal وكتالوج الثغرات المعروفة القابلة للاستغلال (KEV) الصادر عن وكالة الأمن السيبراني والبنية التحتية الأمريكية (CISA) وNMAP لتنفيذ فحوصاتها وإثراء نتائجها.
أولاً، استنسخ هذا المستودع وقم بتثبيت المتطلبات باستخدام pip3: pip3 install -r requirements.txt.
إذا كنت تقوم بتقييم أي شيء بخلاف حساب AWS المحلي الخاص بك، فقم بتعديل ملف تكوين TOML الموجود في ElectricEye/eeauditor/external_providers.toml، أو قم بتوفير مسار إلى ملفك الخاص باستخدام --toml-path. يحدد ملف TOML تفاصيل الحسابات المتعددة والمناطق المتعددة وبيانات الاعتماد والمخرجات.
أخيرًا، قم بتشغيل وحدة التحكم (Controller) للتعرف على الفحوصات والمدققين وأهداف التقييم والمخرجات المختلفة.``` python3 eeauditor/controller.py --help Usage: controller.py [OPTIONS]

