
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
livewire-vuln-scanner — ماسح ضوئي بسيط لاكتشاف تثبيتات Livewire المعرّضة للثغرات الأمنية. | Kitploit

أدوات/GitHubGitHub/jenderal92/livewire-vuln-scanner
الاستطلاعماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتحليل الثغرات الأمنيةجمع المعلوماتأمن الويب
GitHubjenderal92/livewire-vuln-scanner

livewire-vuln-scanner

ماسح ضوئي بسيط لاكتشاف تثبيتات Livewire المعرّضة للثغرات الأمنية.
عرض المستودع
42منذ 5 أشهرلم تتم المراجعة بعد
مشاركة

Livewire الماسح السلبي للثغرات

livewire-vuln-scanner

ماسح الثغرات السلبية Livewire هو أداة بلغة Python 2.7 مصممة للكشف السلبي عن إصدارات Livewire المستخدمة في المواقع وتحديد الثغرات المحتملة بناءً على مقارنة الإصدارات.

هذا الماسح لا يستغل أي ثغرة. إنه يحلل فقط محتوى الصفحات المتاح للعموم (HTML/JavaScript) لتحديد إصدار Livewire المكتشف.


المزايا

  • كشف ثغرات سلبي (غير تطفلي)
  • مسح متعدد الخيوط لتحسين الأداء
  • حفظ النتائج القابلة للاختراق في الوقت الفعلي
  • تسوية تلقائية لعناوين URL (http / https)
  • مخرجات بسيطة وواضحة (تعتمد على النطاق)
  • متوافق مع Python 2.7

منطق الكشف

يُعتبر الهدف عرضة للثغرات إذا كان:

Livewire version < 3.6.4

الإصدارات الأكبر أو المساوية لـ 3.6.4 تُعتبر آمنة.


المتطلبات

  • Python 2.7
  • المكتبة المطلوبة:
    • requests

تثبيت الاعتماديات:

pip install requests

الاستخدام

  1. جهّز ملف قائمة بالأهداف (مثل list.txt):

    example.com
    https://targetsite.com
    sub.domain.com
    
  2. شغّل الماسح:

    python livewire_scan.py list.txt
    
  3. سيتم حفظ الأهداف القابلة للاختراق في:

    vuln.txt
    

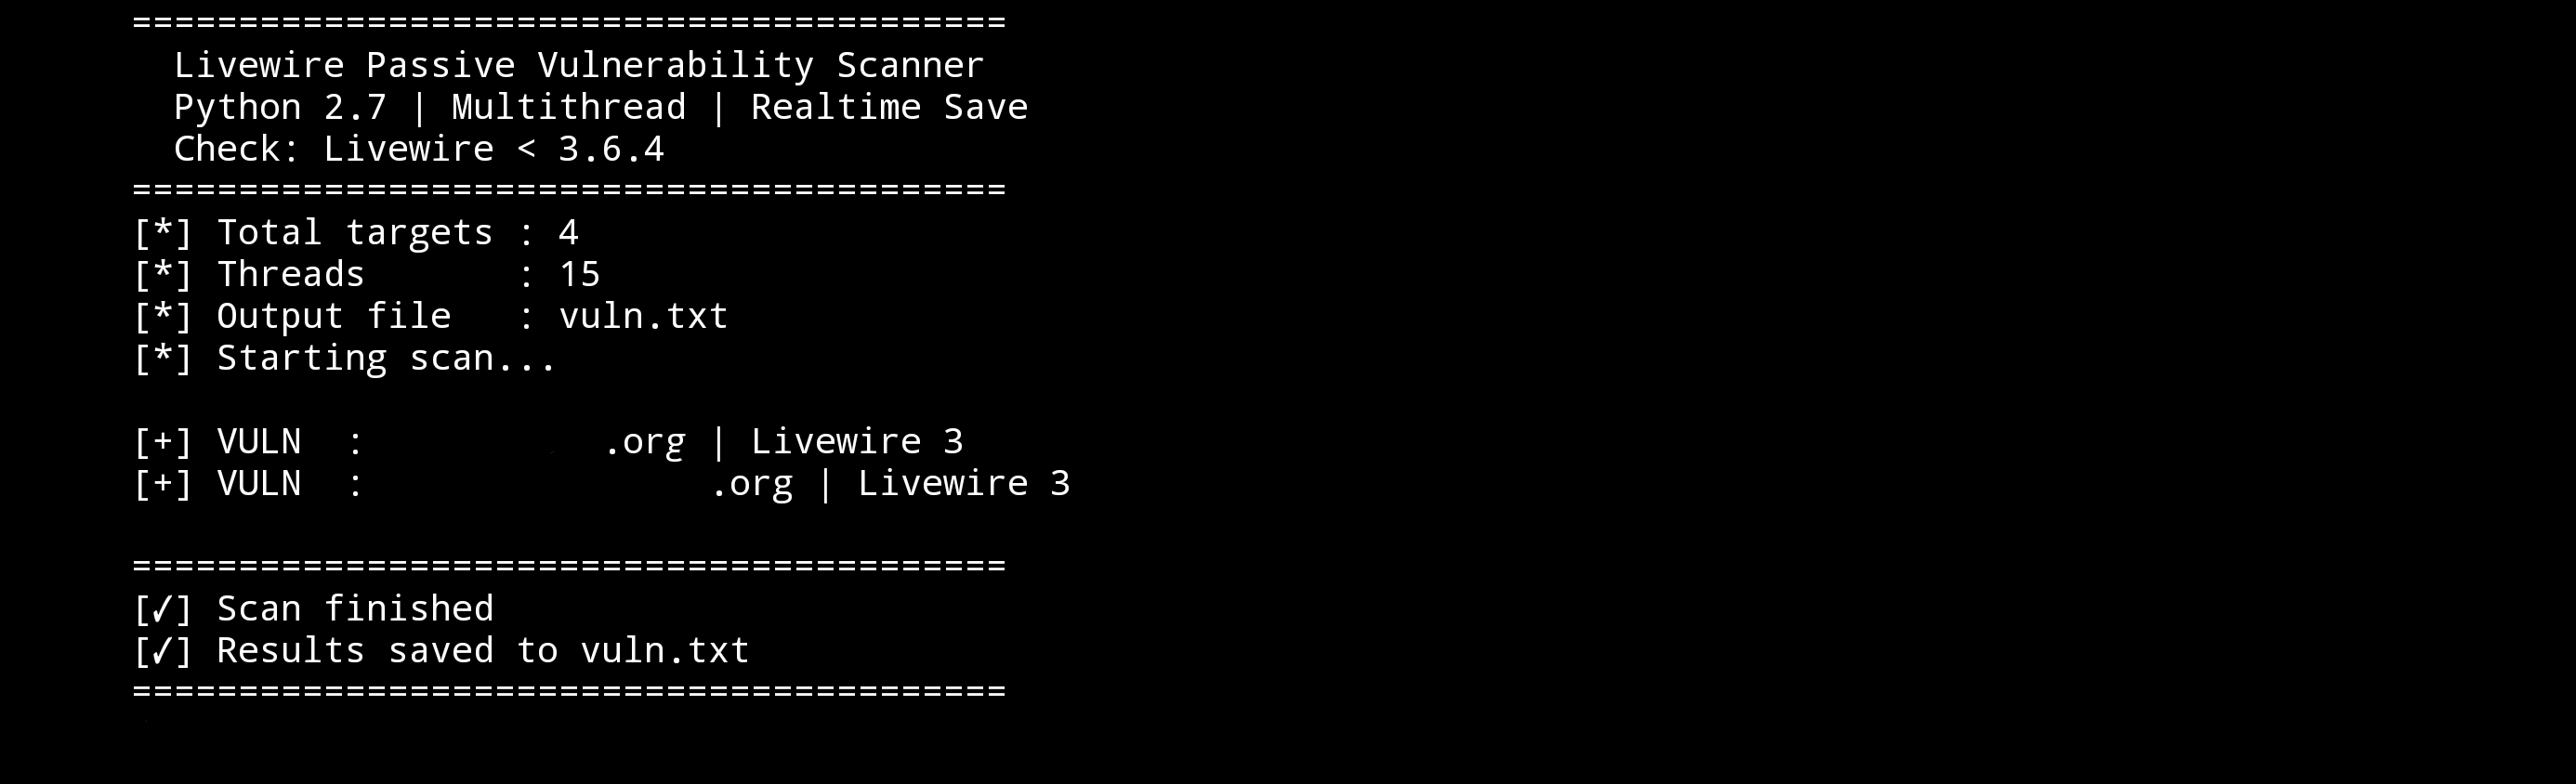
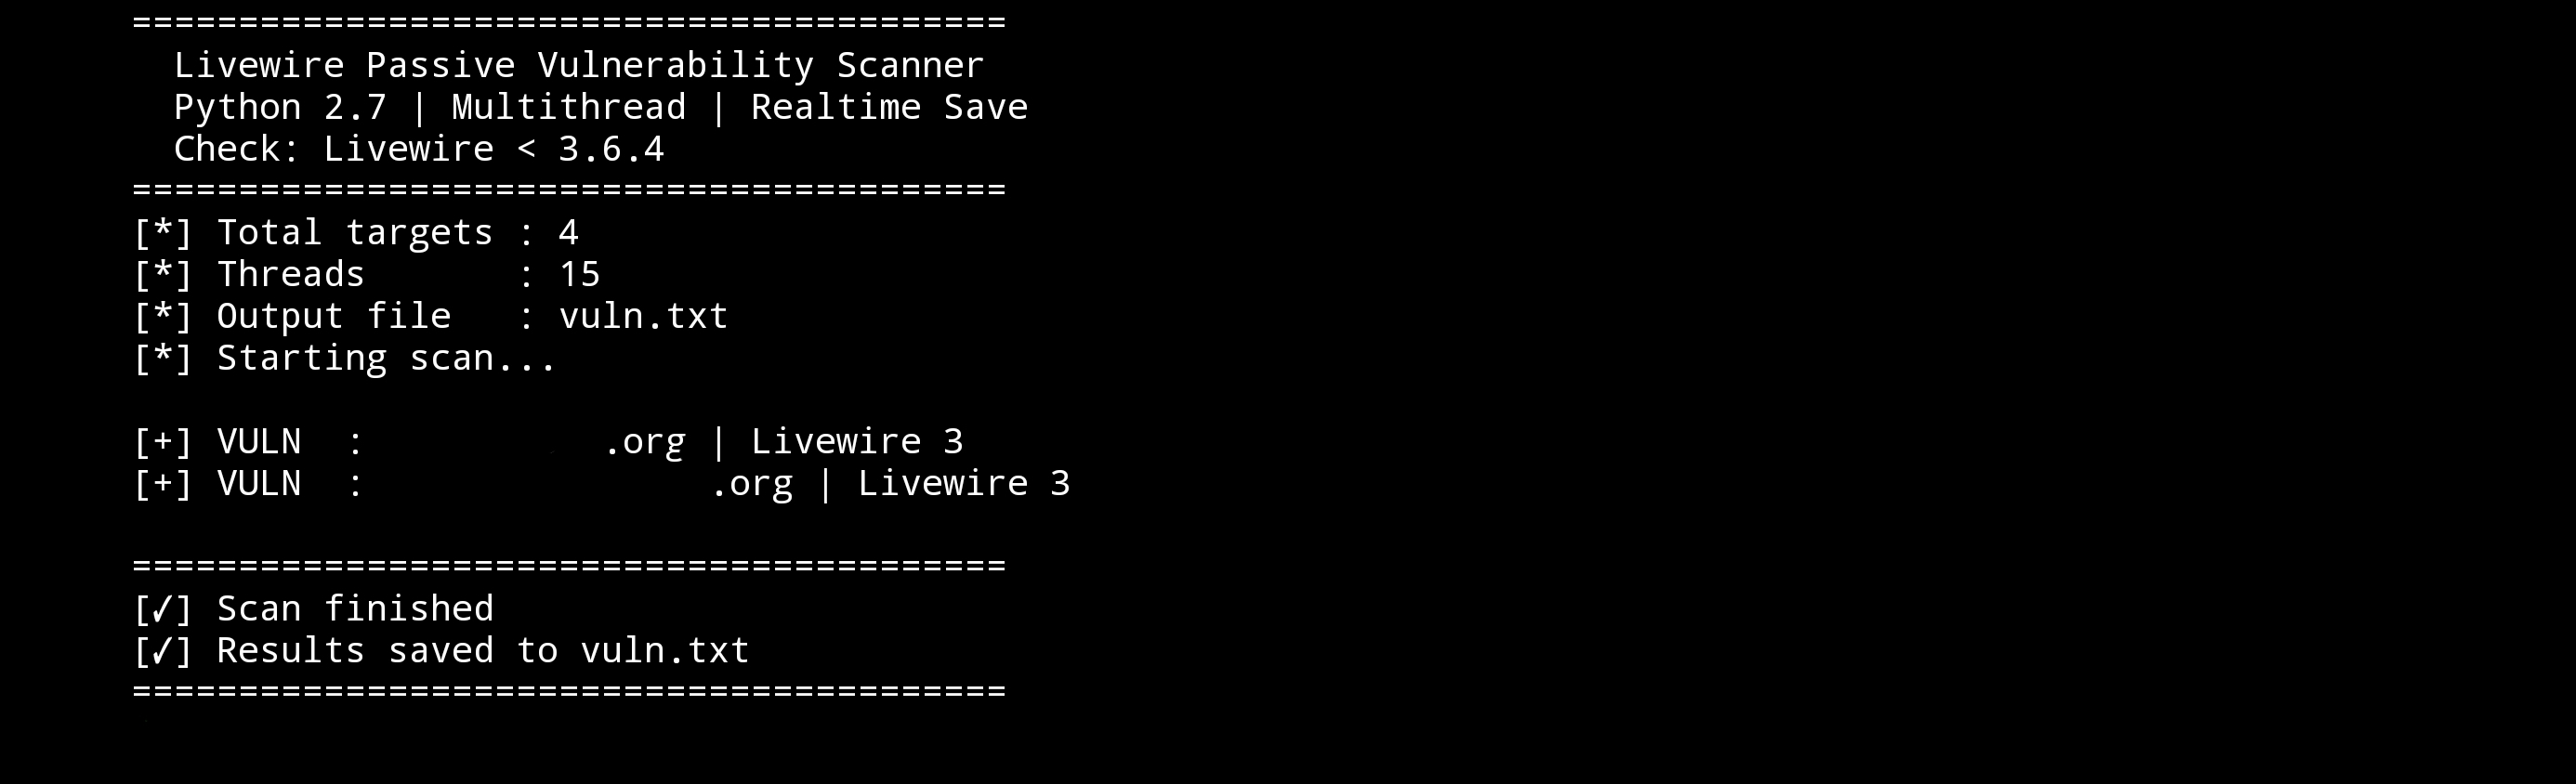
مثال على المخرجات

مخرجات الطرفية:

[+] VULN  : example.com | Livewire 3.5.2
[-] SAFE  : targetsite.com | Livewire 3.6.4
[!] ERROR : timeoutsite.com

الملف المحفوظ (vuln.txt):

example.com
another-vulnerable-site.com

إخلاء المسؤولية

هذه الأداة مقدمة لأغراض تعليمية وللاختبار الأمني المصرح به فقط.

  • استخدم هذه الأداة فقط على الأنظمة التي تملكها أو لديك إذن صريح لاختبارها
  • لا يتحمل المؤلف أي مسؤولية عن سوء الاستخدام أو الأنشطة غير القانونية

يمكنك الاطلاع على المزيد من إخلاء المسؤولية على الغلاف الخاص بـ Jenderal92. يمكنك التحقق منه هنا !!!


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    354
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    315

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




