
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
MrKaplan — أداة PowerShell للمختبرين من الفريق الأحمر (red teamers) تقوم بمسح أدلة التنفيذ عن طريق إيقاف تسجيل الأحداث، وإزالة أثر الملفات والسجل، وحفظ الطوابع الزمنية عبر عدة مستخدمين في أنظمة Windows. | Kitploit
أدوات/GitHubGitHub/idov31/mrkaplan
أدوات دفاعيةآليات الاستمراريةالتهرب من IDS/IPSالتحقيق الجنائي الرقميما بعد الاستغلالالفريق الأحمر
GitHubidov31/mrkaplan

MrKaplan

أداة PowerShell للمختبرين من الفريق الأحمر (red teamers) تقوم بمسح أدلة التنفيذ عن طريق إيقاف تسجيل الأحداث، وإزالة أثر الملفات والسجل، وحفظ الطوابع الزمنية عبر عدة مستخدمين في أنظمة Windows.

عرض المستودع
27248101منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Mr.Kaplan

image image

الوصف

MrKaplan هي أداة تهدف إلى مساعدة فرق الاختراق (red teamers) على البقاء مخفيين من خلال مسح أدلة التنفيذ. تعمل عن طريق حفظ معلومات مثل وقت تشغيلها، ولقطة من الملفات، وربط كل دليل بالمستخدم ذي الصلة.

هذه الأداة مستوحاة من MoonWalk، وهي أداة مشابهة لأجهزة Unix.

يمكنك قراءة المزيد عنها في صفحة الويكي.
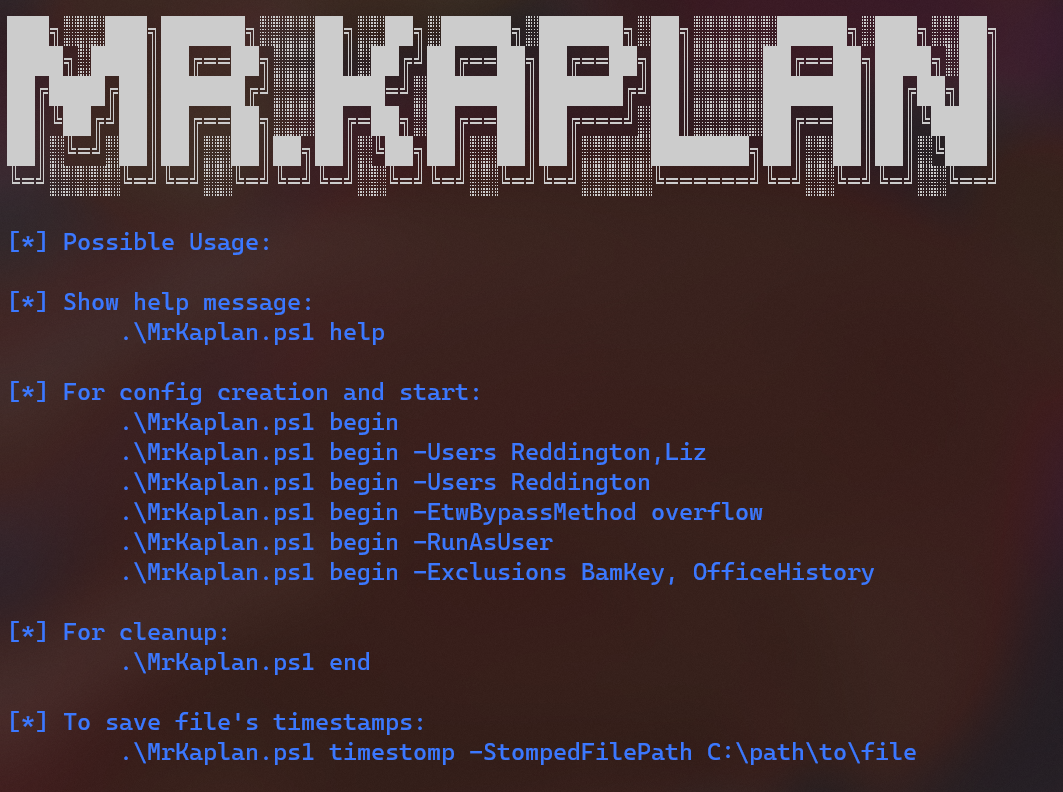
الميزات

  • إيقاف تسجيل الأحداث.
  • مسح أدلة الملفات.
  • مسح أدلة السجل (Registry).
  • يمكن تشغيلها لعدة مستخدمين.
  • يمكن تشغيلها كمستخدم و كمسؤول (يُوصى بشدة بتشغيلها كمسؤول).
  • يمكنها حفظ الطوابع الزمنية للملفات.
  • يمكنها استبعاد عمليات معينة وترك أدلة لفرق الدفاع (blue teams).

الاستخدام

  • قبل بدء عملياتك على الحاسوب، قم بتشغيل MrKaplan باستخدام علامة begin، وعند الانتهاء قم بتشغيلها مرة أخرى باستخدام علامة end.
  • لا تقم بإزالة ملف MrKaplan-Config.json حتى تعيد التشغيل بعلامة end، وإلا لن تتمكن MrKaplan من استخدام المعلومات المخزنة.

مؤشرات الاختراق (IOCs)

  • عملية Powershell تصل إلى الأدلة المذكورة في صفحة الويكي.

  • Powershell يستورد كتلة base64 غريبة.

  • عملية Powershell تقوم بتلاعب بالرموز (Token Manipulation).

  • مفتاح السجل الخاص بـ MrKaplan: HKCU:\Software\MrKaplan.

الإقرارات

  • PowerSploit

  • Phant0m

  • ForensicArtifacts

إخلاء مسؤولية

أنا لست مسؤولاً بأي شكل من الأشكال عن أي نوع من الضرر الذي يلحق بجهازك / برنامجك نتيجة استخدام هذا المشروع. أرحب بالمساهمات، قم بإنشاء طلب سحب (pull request) وسأقوم بمراجعته!

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





