
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-40449 — استغلال ثغرة تصعيد الامتيازات المحلية (LPE) في ويندوز لثغرة CVE-2021-40449، وهي ثغرة استخدام بعد التحرير (use-after-free) في win32kfull!GreResetDCInternal، تعتمد على تسريب التوكنات، وإساءة استخدام أدوات النواة (kernel gadgets)، وحقن شيل كود (shellcode) للحصول على صلاحيات النظام (SYSTEM). | Kitploit
أدوات/GitHubGitHub/hakivvi/cve-2021-40449
تصعيد الامتيازاتتحليل الذاكرة الجنائيتحليل الثغرات الأمنيةالاستغلالشيل كودتطوير الحمولاتاستغلال الملفات الثنائية
GitHub

حول

استغلال ثغرة تصعيد الامتيازات المحلية (LPE) في ويندوز لثغرة CVE-2021-40449، وهي ثغرة استخدام بعد التحرير (use-after-free) في win32kfull!GreResetDCInternal، تعتمد على تسريب التوكنات، وإساءة استخدام أدوات النواة (kernel gadgets)، وحقن شيل كود (shellcode) للحصول على صلاحيات النظام (SYSTEM).

مشاركة
hakivvi/cve-2021-40449

CVE-2021-40449

عرض المستودع
481531منذ 5 سنواتتمت المراجعة من قبل Kitploit

CVE-2021-40449

استغلالي لـ CVE-2021-40449، وهو ثغرة تصعيد صلاحيات محلية (LPE) في Windows عبر UAF في win32kfull!GreResetDCInternal.

وصف قصير

إلى جانب ثغرة UAF، تُستخدم أساسيات أخرى لجعل هذا الاستغلال ممكنًا:

  • تسريب عنوان token الوصول الخاص بالاستغلال في ring0 عبر دالة NtQuerySystemInformation() مع المعلَمة SystemHandleInformation.
  • استخدام rtlSetAllBits() كأداة لاستبدال access_token.privileges الخاص بالاستغلال بقيم 0xFF.
  • تسريب عنوان rtlSetAllBits() في ring0 عن طريق تسريب العنوان الأساسي لوحدة ntoskrnl.exe عبر دالة EnumDeviceDrivers().
  • تصميم المعلَمة BitMapHeader للأداة بطريقة تسمح لنا باستبدال access_token.privileges الخاص بالاستغلال.
  • تخصيص BitMapHeader المصمم عبر أساس NtSetInformationThread() وتسريب عنوان التخصيص في التجمّع الكبير (big pool) عبر دالة NtQuerySystemInformation() مع المعلَمة SystemBigPoolInformation.
  • للتفاعل مع الدالة الضعيفة، نقوم أولاً بتعداد الطابعات على النظام عبر EnumPrinters()، وتحميل برنامج تشغيل إحداها، ثم ربط الاستدعاءات لدالة رد الاتصال في وضع المستخدم DrvEnablePDEV().
  • في الخطاف، نقوم بتوكيل الاستدعاء إلى دالة DrvEnablePDEV() الأصلية، وننفذ محتوى الاستغلال، ثم نعيد ما تم إرجاعه من الاستدعاء المُوكّل إلى GDI.
  • تشغيل ثغرة UAF عبر استدعاء ثانٍ لـ ResetDC() داخل دالة DrvEnablePDEV() المُخطّطة.
  • استعادة كائن PDC المحرر عن طريق رش كائن مصمم بنفس الحجم باستخدام أساس CreatePalette().
  • إساءة استخدام الصلاحية الجديدة SeDebugPrivilege للحصول على NT AUTHORITY\SYSTEM عن طريق حقن شيل كود في عملية winlogon.exe.

يمكن العثور على مزيد من المعلومات في هذه المقالة من Kaspersky.
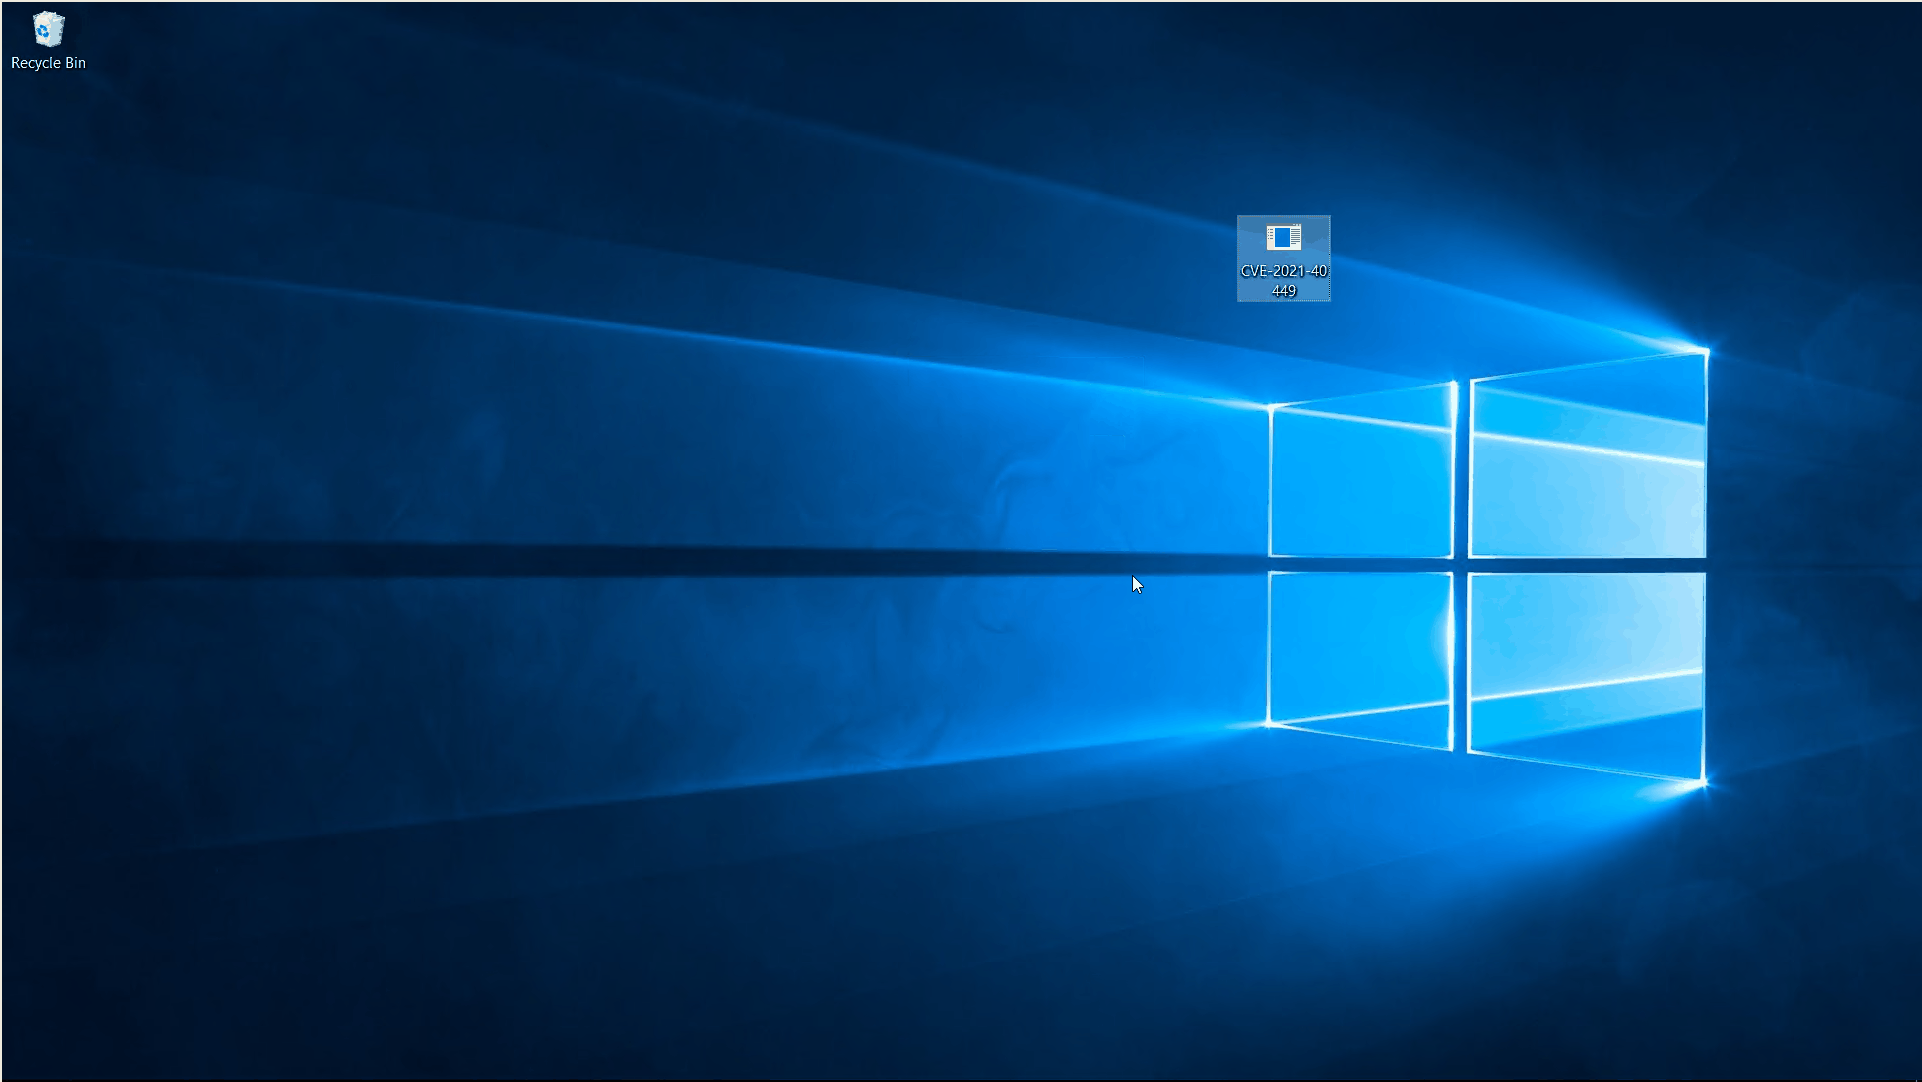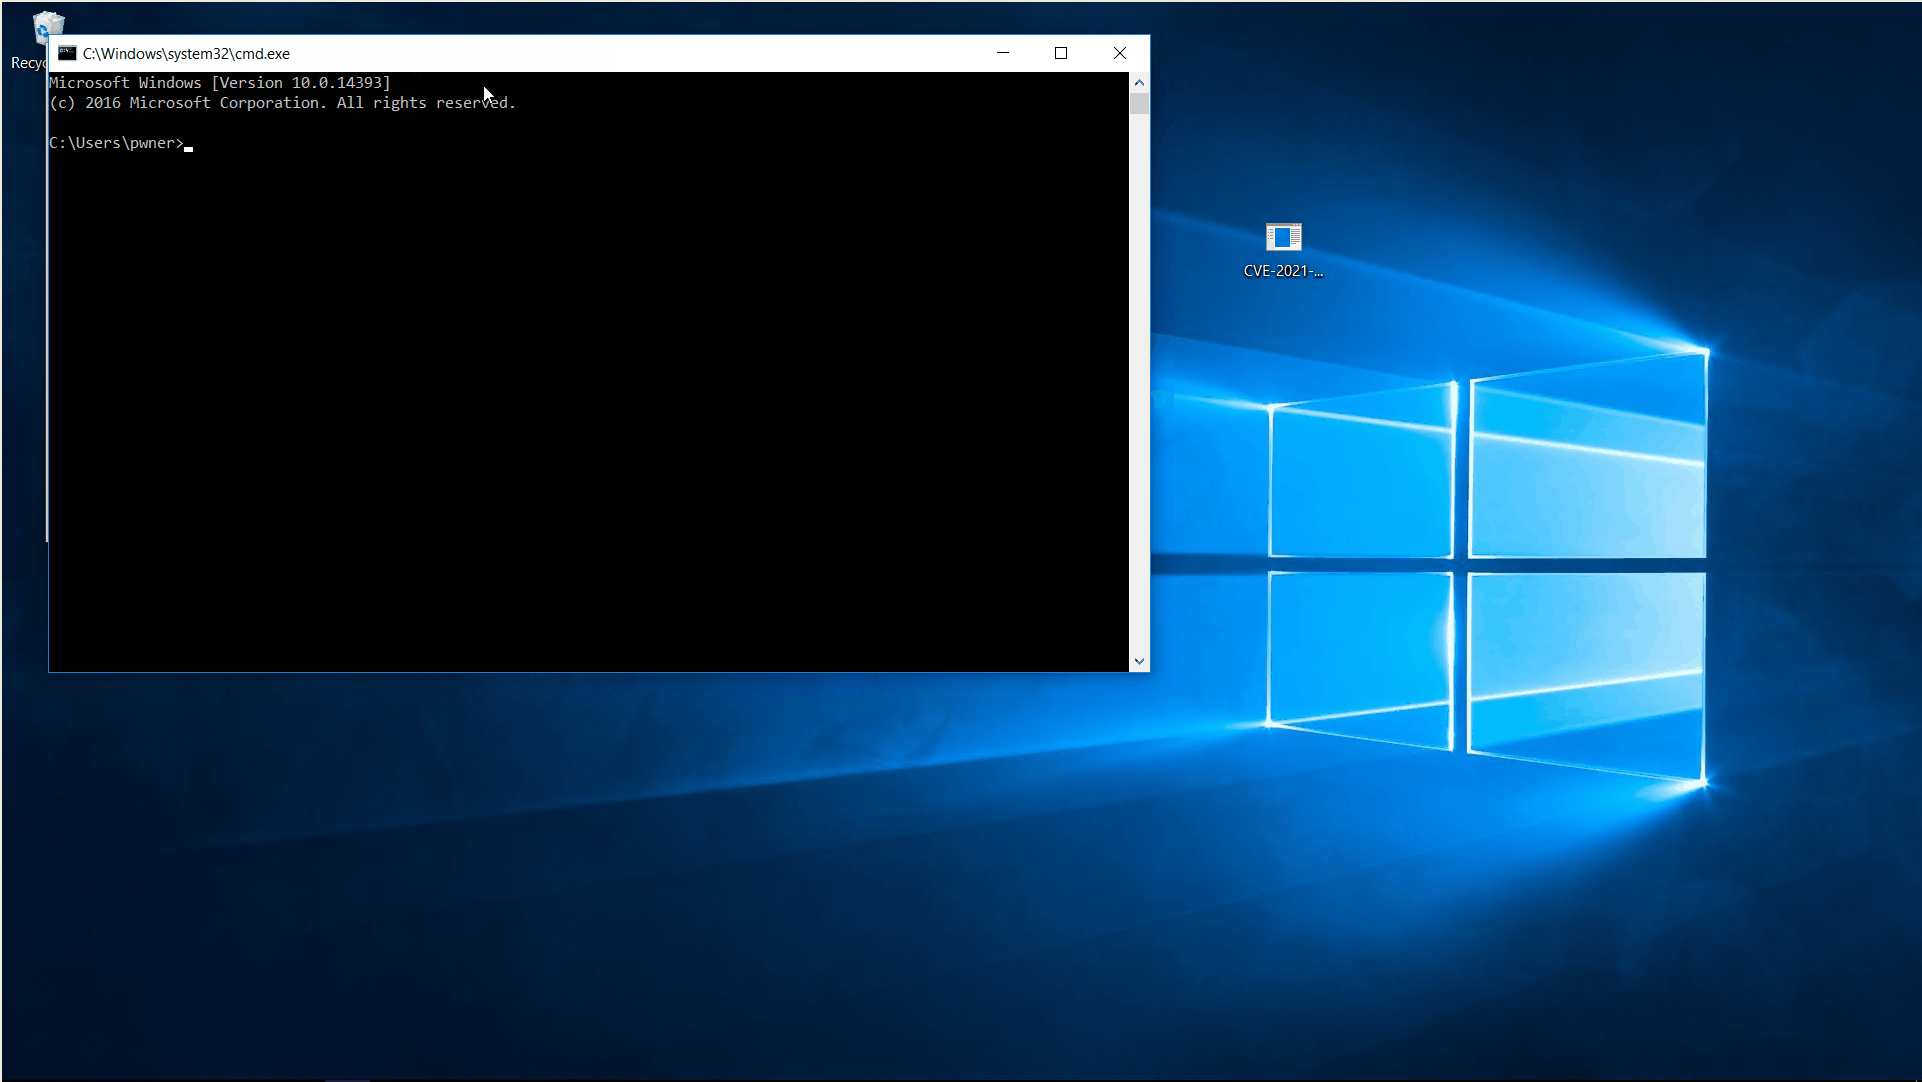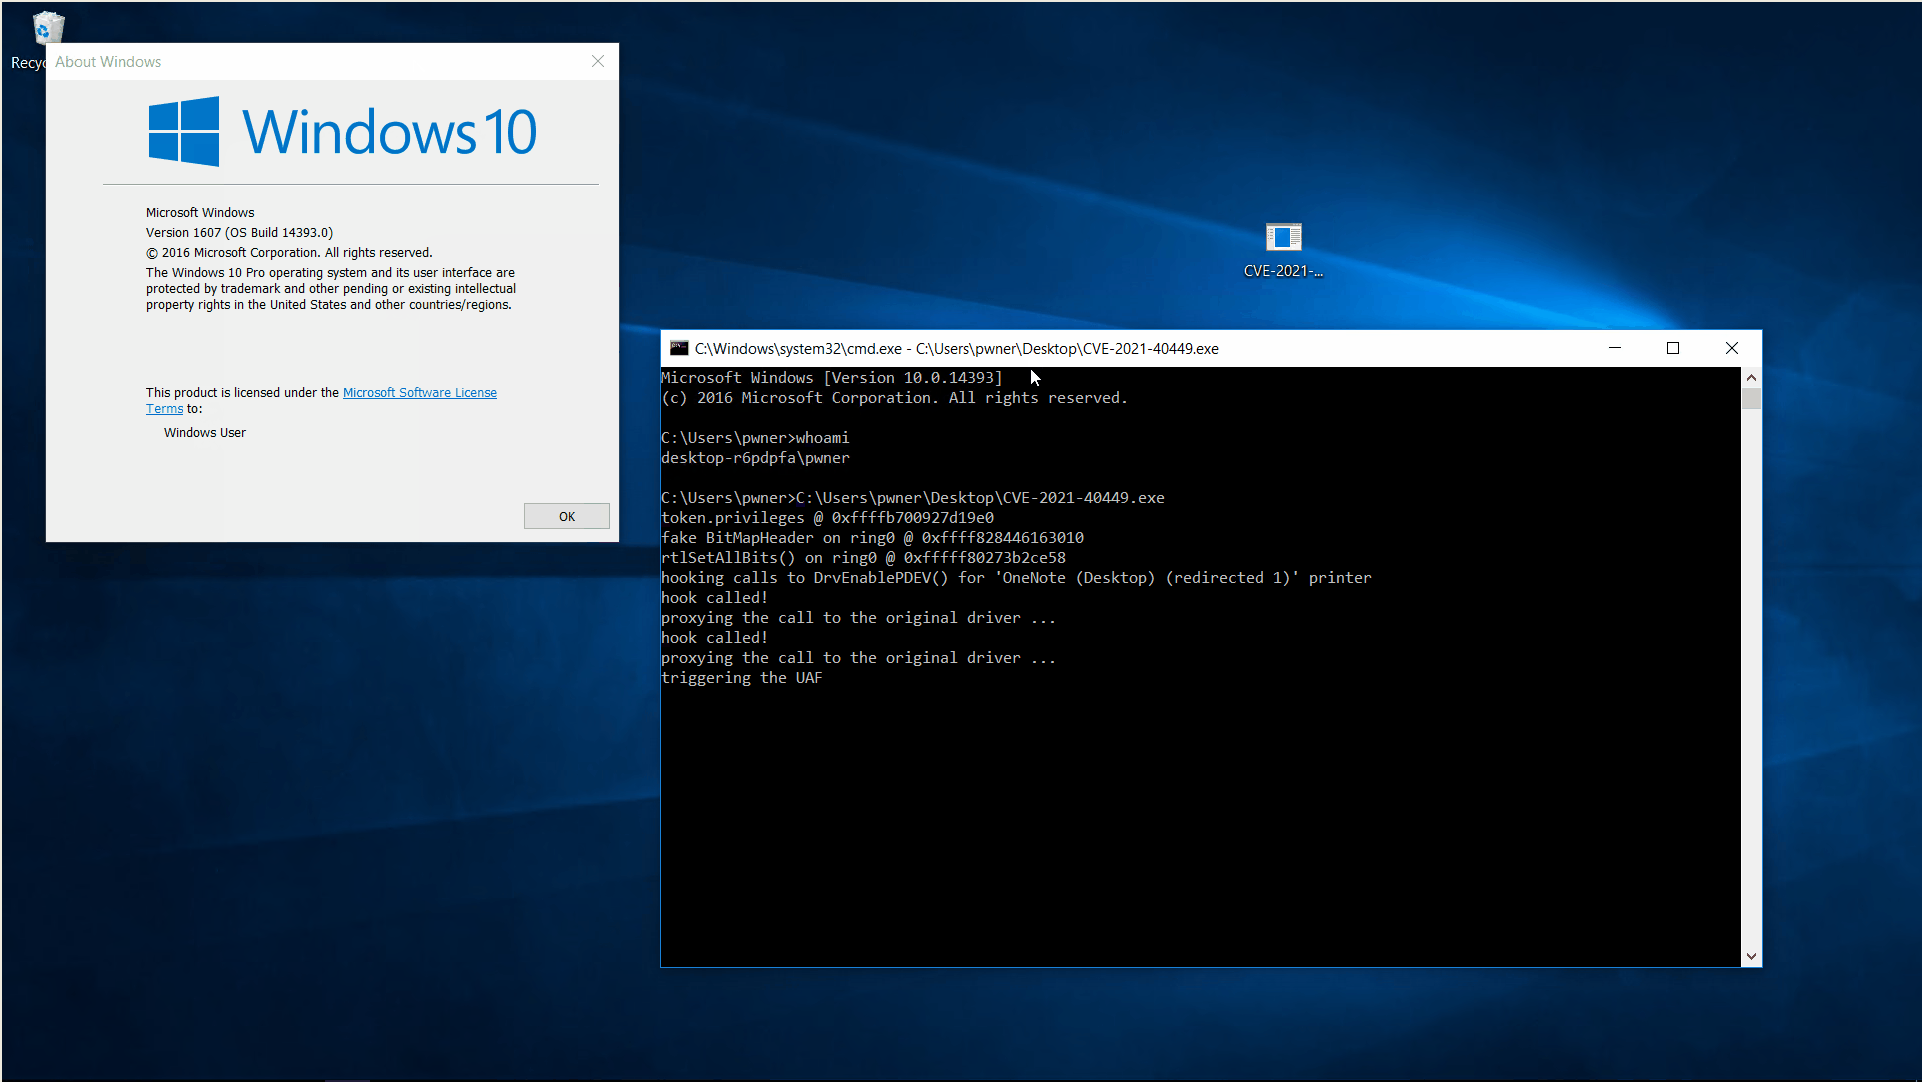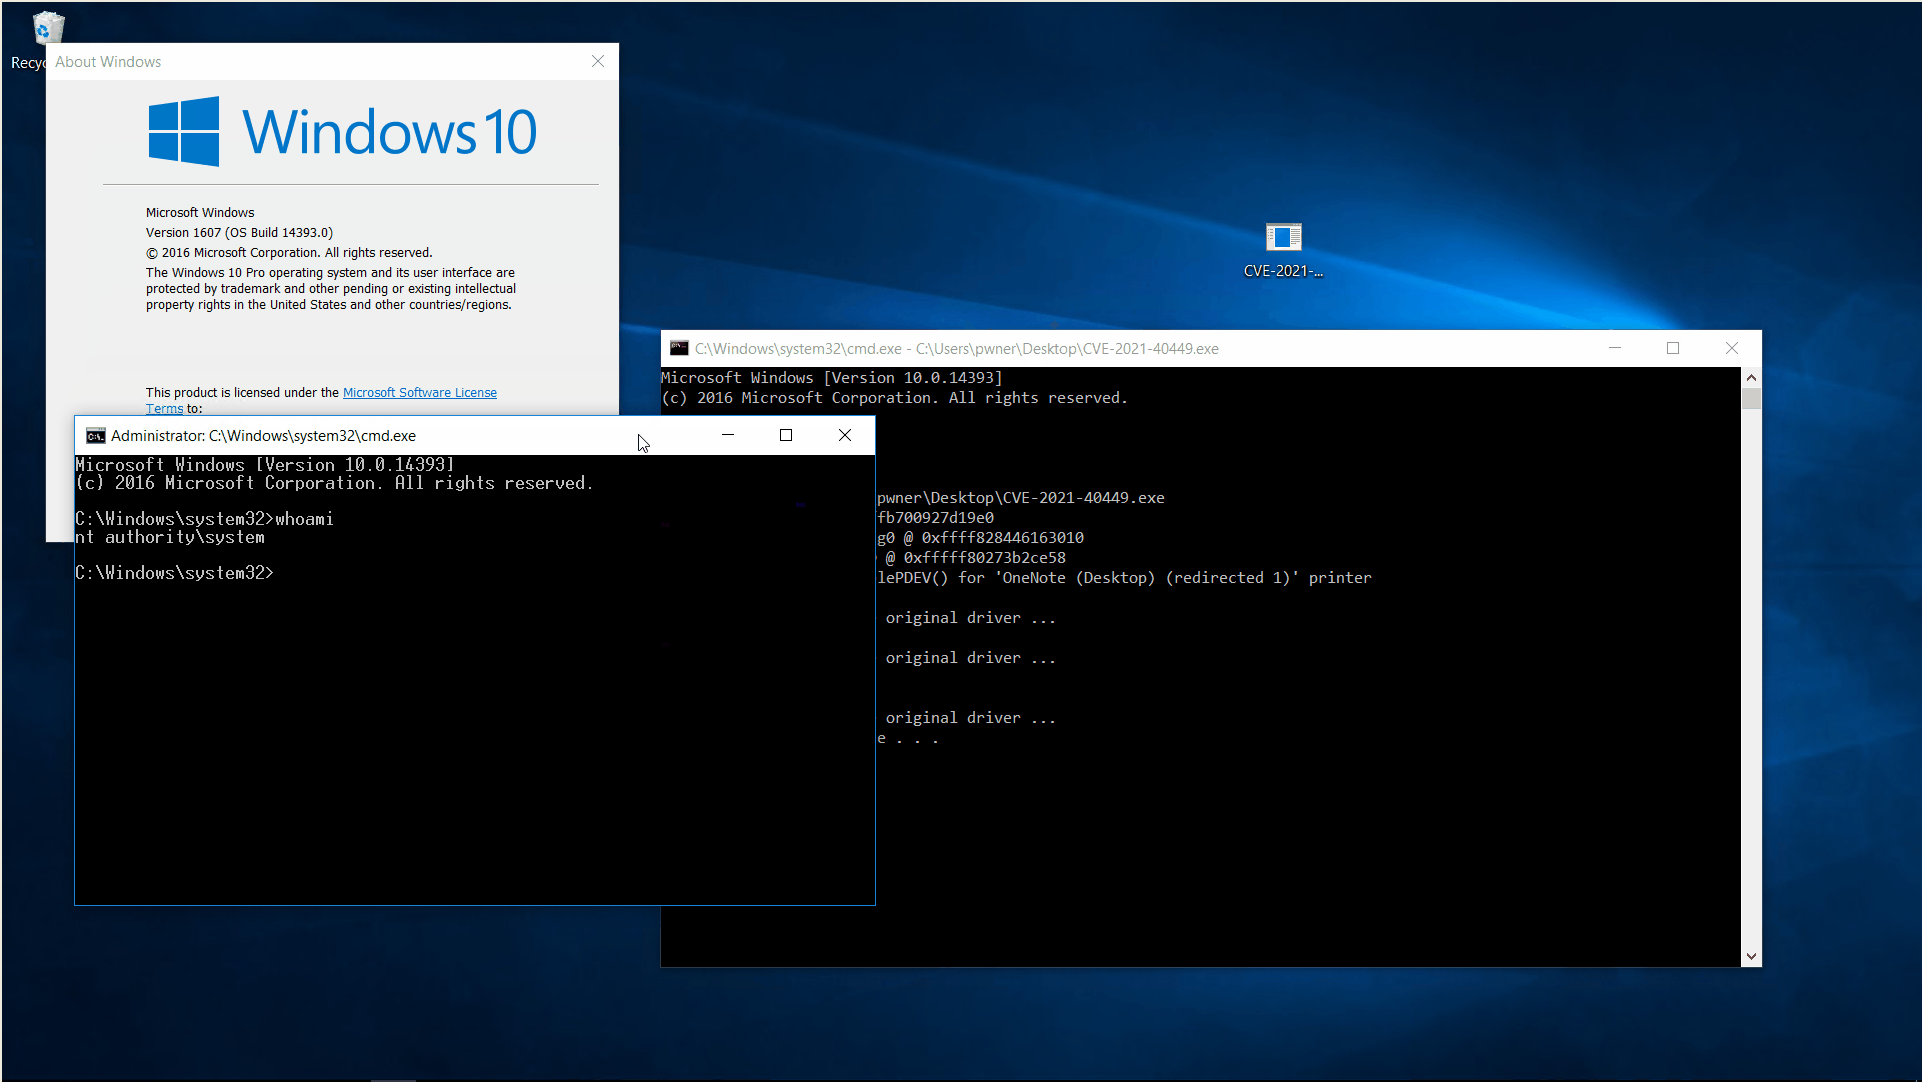
PoC

PoC تم الاختبار على Win10 Redstone (build 14393).

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






