
 hahwul/xspear
🔱 أداة قوية لفحص XSS وتحليل المعاملات و gem
XSpear هو ماسح ضوئي لـ XSS مبني على ruby gems


[!IMPORTANT] مستودع XSpear مؤرشف
تم أرشفة هذا المستودع وهو الآن للقراءة فقط.
لم يعد XSpear قيد الصيانة النشطة.جرب Dalfox بدلاً من ذلك 🌙🦊
ماسح ضوئي XSS أسرع وأكثر قوة مع ميزات متقدمة.
alert confirm prompt على المتصفح بدون واجهة رسومية (باستخدام Selenium)معالج الأحداث وسم HTML حرف خاص كود مفيدCSP HSTS X-frame-options، XSS-protection إلخ.)تقرير سطر أوامر قائم على الجدول والقاعدة المفلترة واستعلام الاختبار الخام (url)cli json html
قم بتثبيته بنفسك كالتالي:
$ gem install XSpear
أو قم بتثبيته بنفسك كالتالي (ملف محلي / تنزيل الأحدث ):
$ gem install XSpear-{version}.gem
أضف هذا السطر إلى ملف Gemfile الخاص بتطبيقك:```ruby gem 'XSpear'
ثم قم بتنفيذ:

    $ bundle

### جيمات التبعية
`colorize` `selenium-webdriver` `terminal-table` `progress_bar`<br>
إذا قمت بتكوينه للتثبيت تلقائيًا في مكتبة الجيم، ولكنه يتصرف بشكل غير طبيعي، فقم بتثبيته باستخدام الأمر التالي.```
$ gem install colorize
$ gem install selenium-webdriver
$ gem install terminal-table
$ gem install progress_bar
Usage: xspear -u [target] -[options] [value] [ e.g ] $ xspear -u 'https://www.hahwul.com/?q=123' --cookie='role=admin' -v 1 -a $ xspear -u 'http://testphp.vulnweb.com/listproducts.php?cat=123' -v 2 $ xspear -u 'http://testphp.vulnweb.com/listproducts.php?cat=123' -v 0 -o json
[ Options ] -u, --url=target_URL [required] Target Url -d, --data=POST Body [optional] POST Method Body data -a, --test-all-params [optional] test to all params(include not reflected) --no-xss [optional] no testing xss, only parameters analysis --headers=HEADERS [optional] Add HTTP Headers --cookie=COOKIE [optional] Add Cookie --custom-payload=FILENAME [optional] Load custom payload json file --raw=FILENAME [optional] Load raw file(e.g raw_sample.txt) -p, --param=PARAM [optional] Test paramters -b, --BLIND=URL [optional] Add vector of Blind XSS + with XSS Hunter, ezXSS, HBXSS, etc... + e.g : -b https://hahwul.xss.ht -t, --threads=NUMBER [optional] thread , default: 10 -o, --output=FORMAT [optional] Output format (cli , json) -c, --config=FILENAME [optional] Using config.json -v, --verbose=0~3 [optional] Show log depth + v=0 : quite mode(only result) + v=1 : show scanning status(default) + v=2 : show scanning logs + v=3 : show detail log(req/res) -h, --help Prints this help --version Show XSpear version --update Show how to update
### أنواع النتائج
- (I)NFO: الحصول على معلومات ( مثل خطأ SQL ، قاعدة مرشحة، معلمات منعكسة، إلخ..)
- (V)UNL: XSS ضعيف، تم التحقق من alert/prompt/confirm باستخدام Selenium
- (L)OW: مشكلة منخفضة المستوى
- (M)EDIUM: مشكلة متوسطة المستوى
- (H)IGH: مشكلة عالية المستوى

### Verbose Mode
**[0] وضع هادئ(يعرض النتيجة فقط)**```
$ xspear -u "http://testphp.vulnweb.com/listproducts.php?cat=123" -v 0
you see report
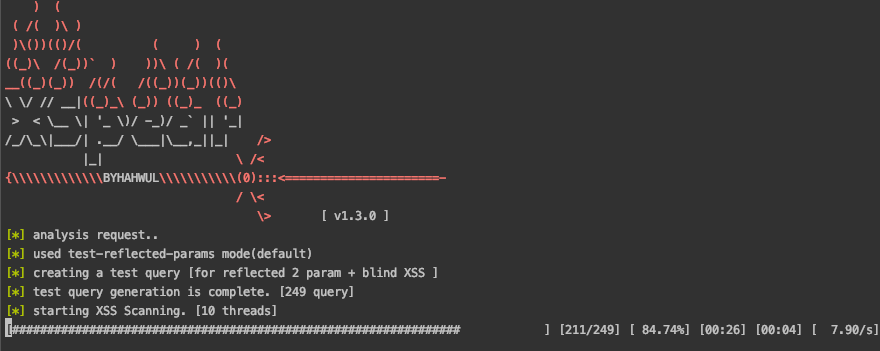
[1] إظهار شريط التقدم (افتراضي)``` $ xspear -u "http://testphp.vulnweb.com/listproducts.php?cat=123" -v 1 [] analysis request.. [] used test-reflected-params mode(default) [] creating a test query [for reflected 2 param + blind XSS ] [] test query generation is complete. [249 query] [*] starting XSS Scanning. [10 threads]