

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
meowEye — MeowEye هو ماسح ضوئي في الوقت الفعلي لتحديد ثغرات ويب متعددة في التطبيقات الحية. | Kitploit

أدوات/GitHubGitHub/eslam3kl/meoweye
ماسحات الثغرات الأمنية للويبالتحليل الديناميكي (عزل)تحليل الثغرات الأمنيةأمن الويبالاختبار العشوائياختبار الاختراق
GitHubeslam3kl/meoweye

meowEye

MeowEye هو ماسح ضوئي في الوقت الفعلي لتحديد ثغرات ويب متعددة في التطبيقات الحية.

عرض المستودع
4344منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

🐾 MeowEye

MeowEye هو ماسح حقيقي لثغرات الويب المتعددة. يستخدم متصفحًا حقيقيًا لمراقبة حركة المرور وتنفيذ اختبارات قائمة على الحقن لاكتشاف ثغرات المعاملات الانعكاسية، وتضمين الملفات المحلية (LFI)، وحقن القوالب من جانب الخادم (SSTI) في الوقت الحالي. وستشمل قائمة المهام المستقبلية ثغرات متعددة أخرى.

🐾 لماذا MeowEye؟

لديّ قطة اسمها Koko — إنها جميلة للغاية، لكن لنكن صادقين… هي لا تفعل شيئًا طوال اليوم سوى المواء، والهسهسة، والأكل، والنوم، و… حسنًا 💩.

لكن عيناها؟ ترصدان كل شيء.
أذناها؟ أفضل من رادار عسكري.
مرونتها؟ تجعلني أشعر أنني في الثمانين من عمري.

لذا بنيتُ MeowEye، على أمل أن يكون ولو 1% فقط بنفس رشاقتها ويقظتها و(لنواجه الأمر) ذكائها.
إذا نجح… سأكون سعيدًا. لا تقلقوا 😸


🚀 كيف يعمل

الفكرة بسيطة للغاية:

  1. شغّل الأمر بالإعدادات التي تفضّلها.
  2. تفتح الأداة تبويبًا جديدًا في Chromium.
  3. تتنقّل داخل التطبيق كمستخدم عادي، وتنقر وتستخدم الوظائف كالمعتاد.

في الوقت نفسه، تلتقط الأداة كل طلب بهدوء وتضيف الحمولات إلى كل معامل — لكن لا تقلق، فهي تُلحق بدلًا من أن تستبدل، فلا يضيع أي شيء بسبب غرائب التطبيق.

وفي النهاية، إذا تم العثور على أي ثغرات، تُنشئ الأداة ملفًا يحتوي على كل التفاصيل المثيرة بتنسيق Burp Suite. يمكنك بعدها النسخ واللصق والتحقق مرة أخرى في وقت فراغك.

سهلة جدًا، والحشرات تُسحق! 🐞
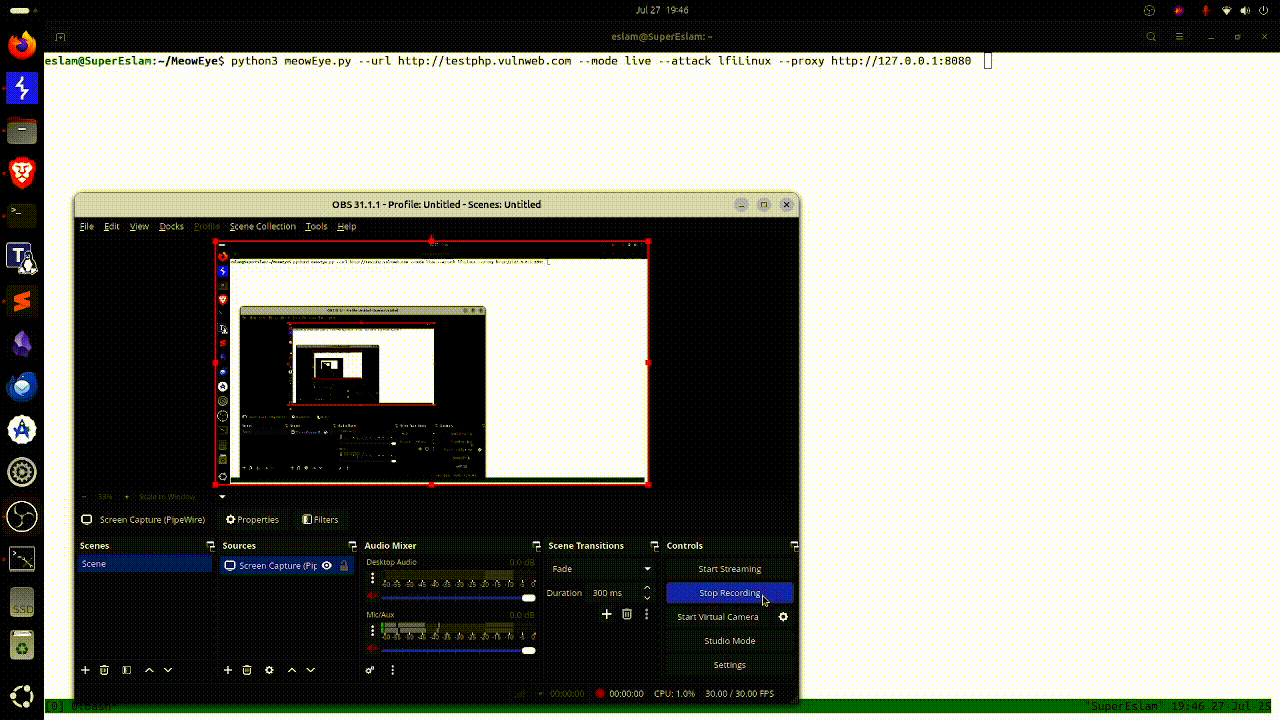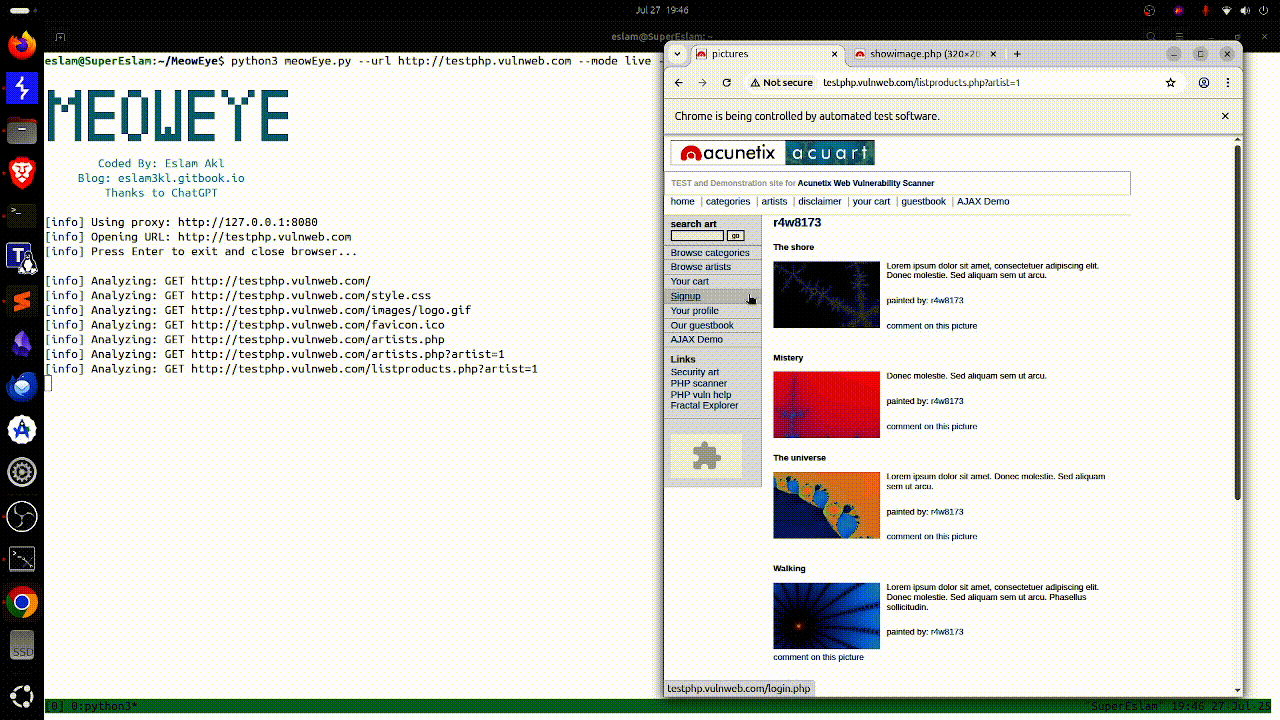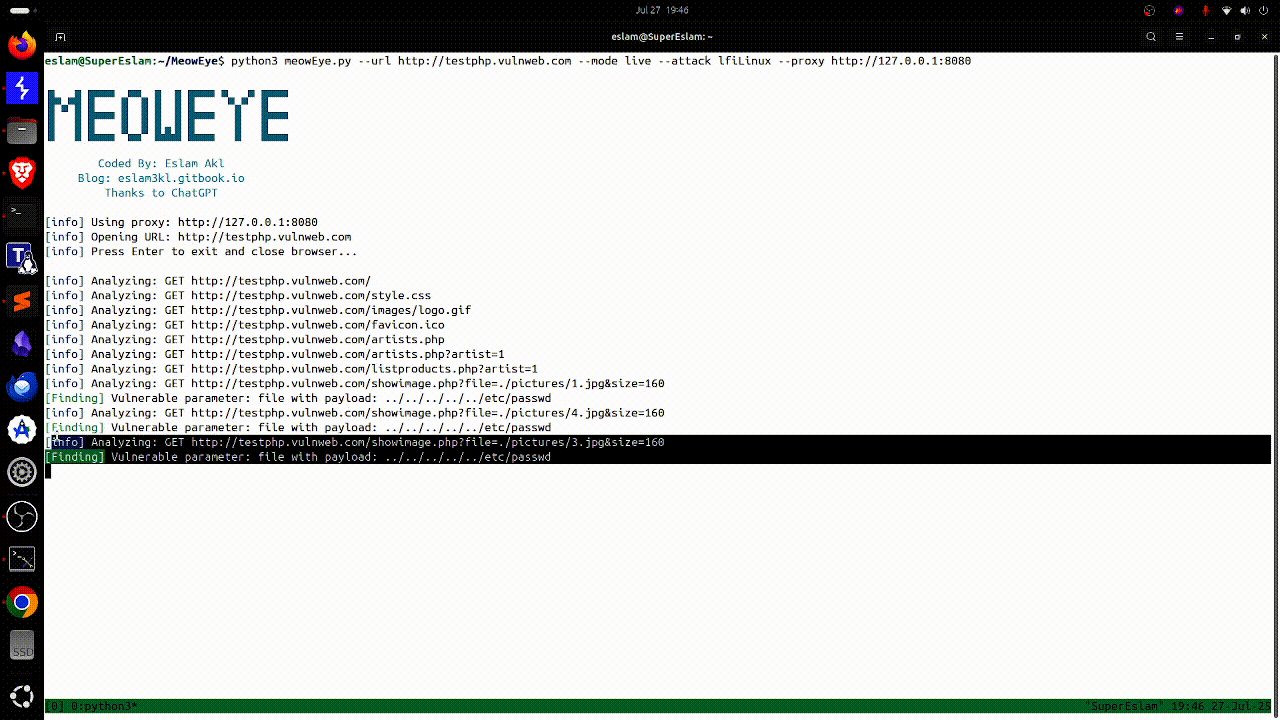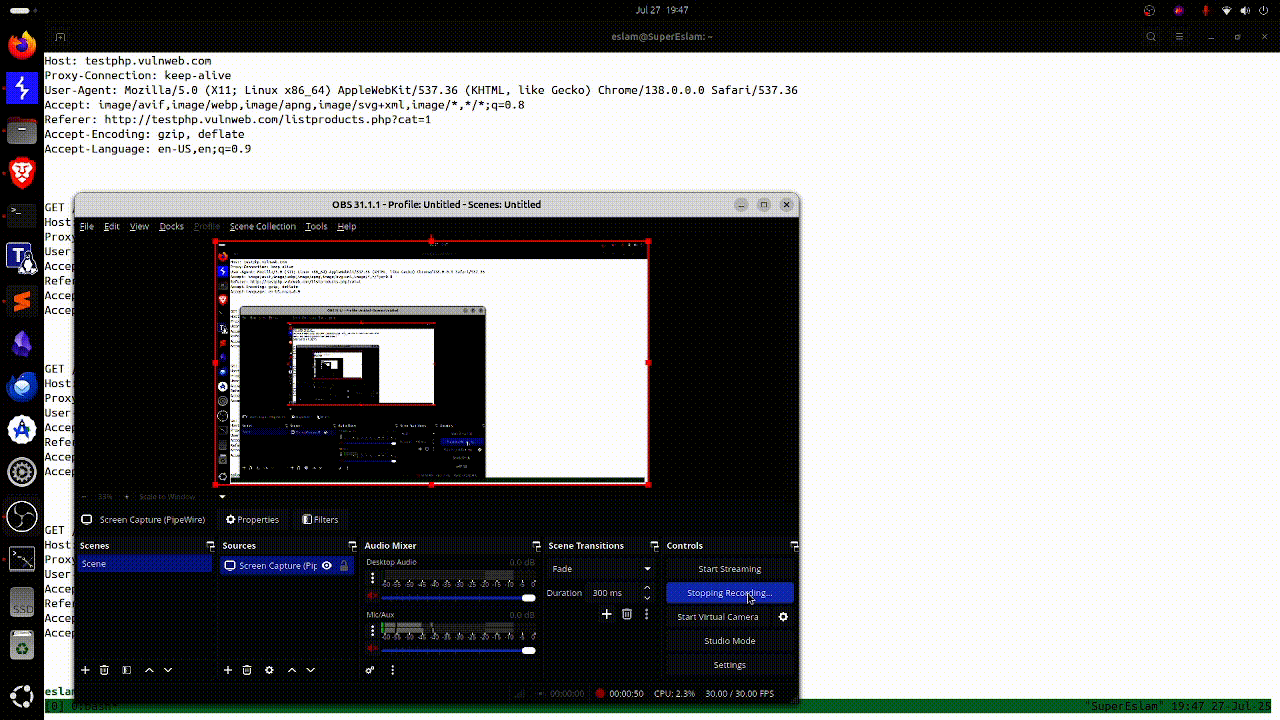
Demo


🚀 الميزات

  • ✅ اعتراض طلبات المتصفح الحقيقي عبر Selenium Wire
  • 🕵️‍♂️ تكتشف:
    • حقن المعاملات الانعكاسية
    • تضمين الملفات المحلية (LFI) على لينكس وويندوز
    • حقن القوالب من جانب الخادم (SSTI)
    • المزيد من الثغرات ستُضاف قريبًا...
  • 🧪 وضعا المسح المباشر والمؤجل (Live & Delay)
  • 💥 تخمين قائم على الحمولات مع تصفية النطاق
  • 🧾 حفظ المخرجات في طلبات HTTP بأسلوب Burp
  • 🎨 رسائل وحدة التحكم ملونة (معلومات، تحذيرات، أخطاء، نتائج)

🛠️ التثبيت

  1. استنسخ المستودع:

    git clone https://github.com/eslam3kl/MeowEye.git
    cd MeowEye
    
  2. ثبّت المتطلبات:

    pip install -r requirements.txt
    
  3. حمّل وثبّت ChromeDriver المتوافق مع إصدار Chrome لديك:
    https://chromedriver.chromium.org/downloads

  4. إذا واجهت أي خطأ، يرجى البحث عنه. تعتمد الأداة على الكثير من المكتبات والأدوات.


⚙️ الاستخدام

python meoweye.py --mode [live|delay] --attack [ref|lfiLinux|lfiWin|ssti] --url <target_url> [--proxy http://127.0.0.1:8080]

الوسائط

الخيارالوصف
--modeفحص live أو delay
--attackref أو lfiLinux أو lfiWin أو ssti
--urlعنوان URL الأولي لفتحه في المتصفح
--proxyوكيل HTTP اختياري لاعتراض حركة المرور

🔍 أوضاع المسح

  • الوضع المباشر (Live Mode): يلتقط هذا الوضع جميع الطلبات الواقعة ضمن النطاق بناءً على عنوان URL الذي مررته للأداة، ثم يُلحق الحمولات واحدة تلو الأخرى في كل معامل.
  • الوضع المؤجّل (Delay Mode): مشابه للوضع المباشر، لكن بدلًا من اختبار/استبدال الحمولة أثناء استكشافك للموقع، ينتظر حتى تنتهي من عملية الاستكشاف، ثم تذهب إلى الطرفية وتكتب yalla وستبدأ عملية مسح جميع الطلبات الملتقطة.

📂 الحمولات

الحمولات مخزّنة في مجلد payloads/:

  • lfi-unix-payloads.txt
  • lfi-windows-payloads.txt
  • ssti-payloads.txt

يتم حقن كل سطر في المعاملات لاختبار وجود الثغرات.


📑 المخرجات

  • يتم حفظ النتائج في DDMMYYYY-output.txt
  • يتم تنسيق الطلبات القابلة للاختراق بنفس تنسيق طلبات Burp Suite؛ انسخها والصقها لتأكيد النتيجة.

نموذج للمخرجات:

GET /showimage.php?file=.%2Fpictures%2F3.jpg..%2F..%2F..%2F..%2F..%2Fetc%2Fpasswd&size=160 HTTP/1.1
Host: testphp.vulnweb.com
Proxy-Connection: keep-alive
User-Agent: Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/138.0.0.0 Safari/537.36
Accept: image/avif,image/webp,image/apng,image/svg+xml,image/*,*/*;q=0.8
Referer: http://testphp.vulnweb.com/listproducts.php?artist=1
Accept-Encoding: gzip, deflate
Accept-Language: en-US,en;q=0.9

📝 المهام القادمة

  • دمج محرك ذكاء اصطناعي للتحقق من النتائج
  • إضافة المزيد من النتائج
  • تطبيق تعدد الخيوط لمسح أسرع
  • إضافة خيار الكل للتحقق من جميع النتائج معًا

❗ إخلاء المسؤولية

هذه الأداة مخصصة للأغراض التعليمية والاختبار المصرّح به فقط. المطوّر غير مسؤول عن أي إساءة استخدام. أنت تسبح على مسؤوليتك الخاصة :)


🤝 المساهمات

طلبات السحب والأفكار والملاحظات مرحّب بها!


صُنع بواسطة Eslam Akl

شكرًا لقطتي Koko و ChatGPT.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





