
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/eqstlab/cve-2024-25503
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتالتصيد الاحتيالياختبار الاختراق
GitHubeqstlab/cve-2024-25503

CVE-2024-25503

استغلال ثغرة البرمجة النصية عبر المواقع (XSS) في Advanced REST Client v.17.0.9

عرض المستودع
133منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    354
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    315

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-25503

نوع الثغرة: البرمجة النصية عبر المواقع (XSS)
المنتج: تطبيق Advanced REST Client لسطح المكتب
الإصدار المعرض للخطر: 17.0.9
بائع المنتج(ات): https://www.advancedrestclient.com/

1. الوصف

تسمح ثغرة البرمجة النصية عبر المواقع (XSS) في Advanced REST Client الإصدار 17.0.9 لمهاجم عن بُعد بتنفيذ تعليمات برمجية عشوائية والحصول على معلومات حساسة. ويمكن تحقيق ذلك من خلال استغلال سكربت مُعدّ بعناية داخل معامل 'edit details' في وظيفة New Project.

2. نواقل الهجوم

تنشأ هذه الثغرة عندما يقوم المهاجم بتخزين 'XSS script' بشكل ضار في وصف المشروع (بتنسيق Markdown)، ويشارك المشروع مع الضحية، ثم يشغّل المشروع المشترك على جهاز الضحية باستخدام تطبيق ARC App.
3. إثبات المفهوم (PoC)

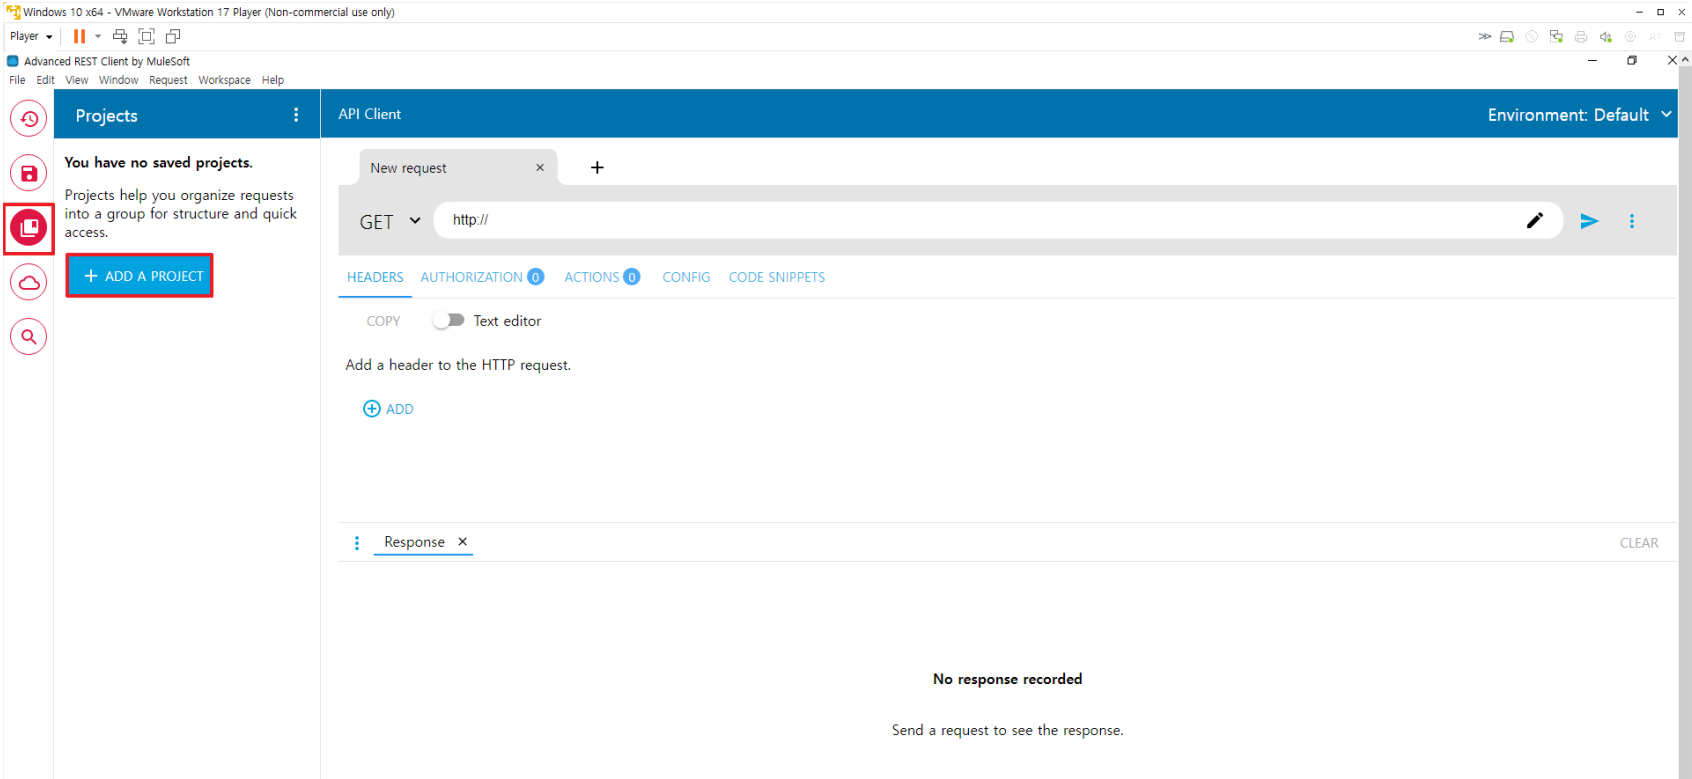
الخطوة 1) انقر على زر '+ADD A PROJECT' في التبويب الثالث بعد تشغيل Advanced REST Client.

image


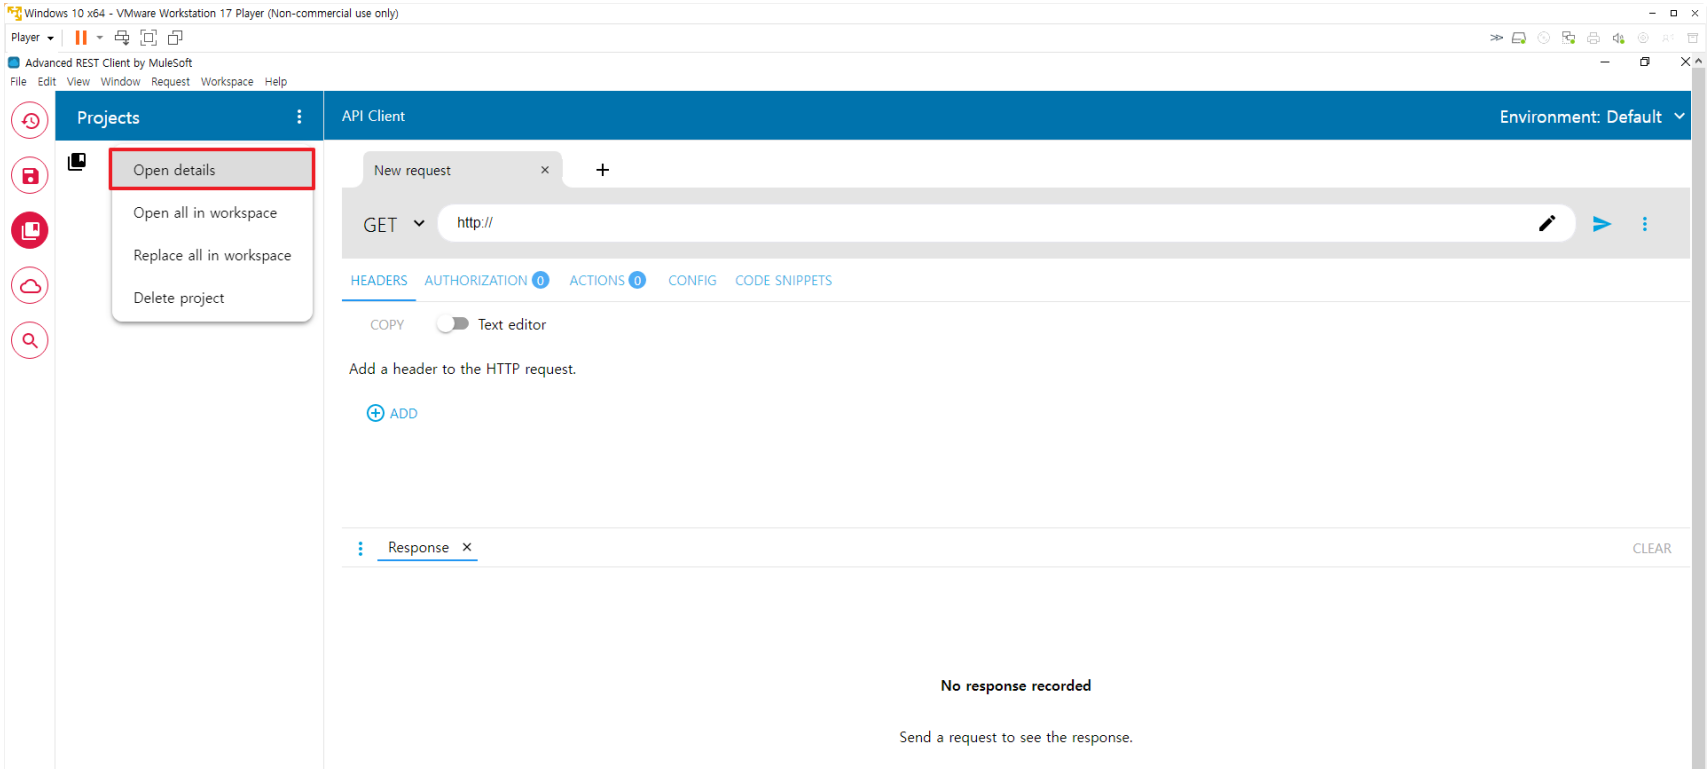
الخطوة 2) انقر على تبويب 'Open details' لعرض المشروع الذي تم إنشاؤه.

image


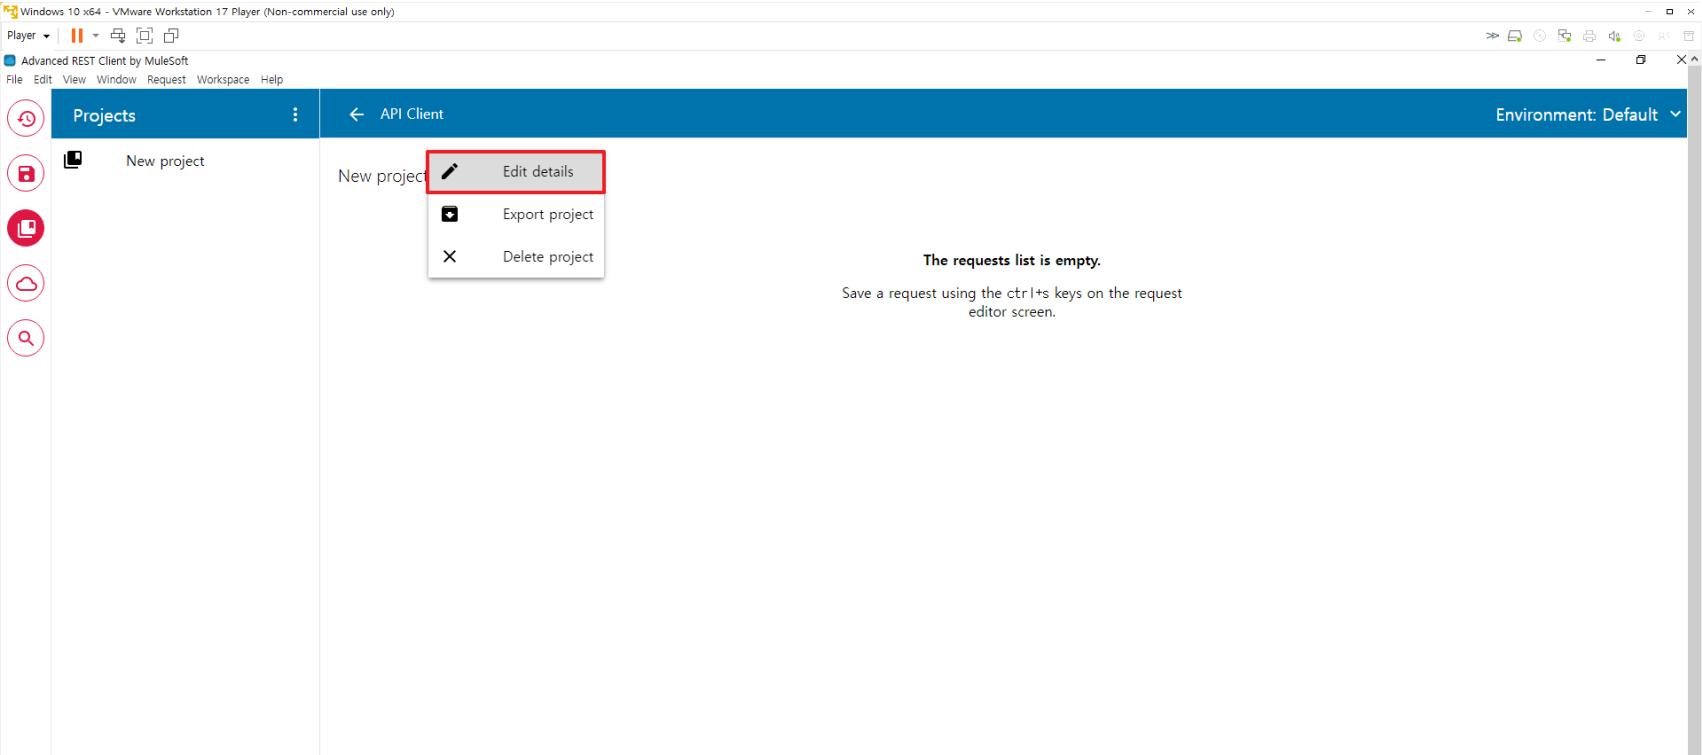
الخطوة 3) انقر على تبويب 'Edit details' في المشروع الجديد الذي تم إنشاؤه.

image


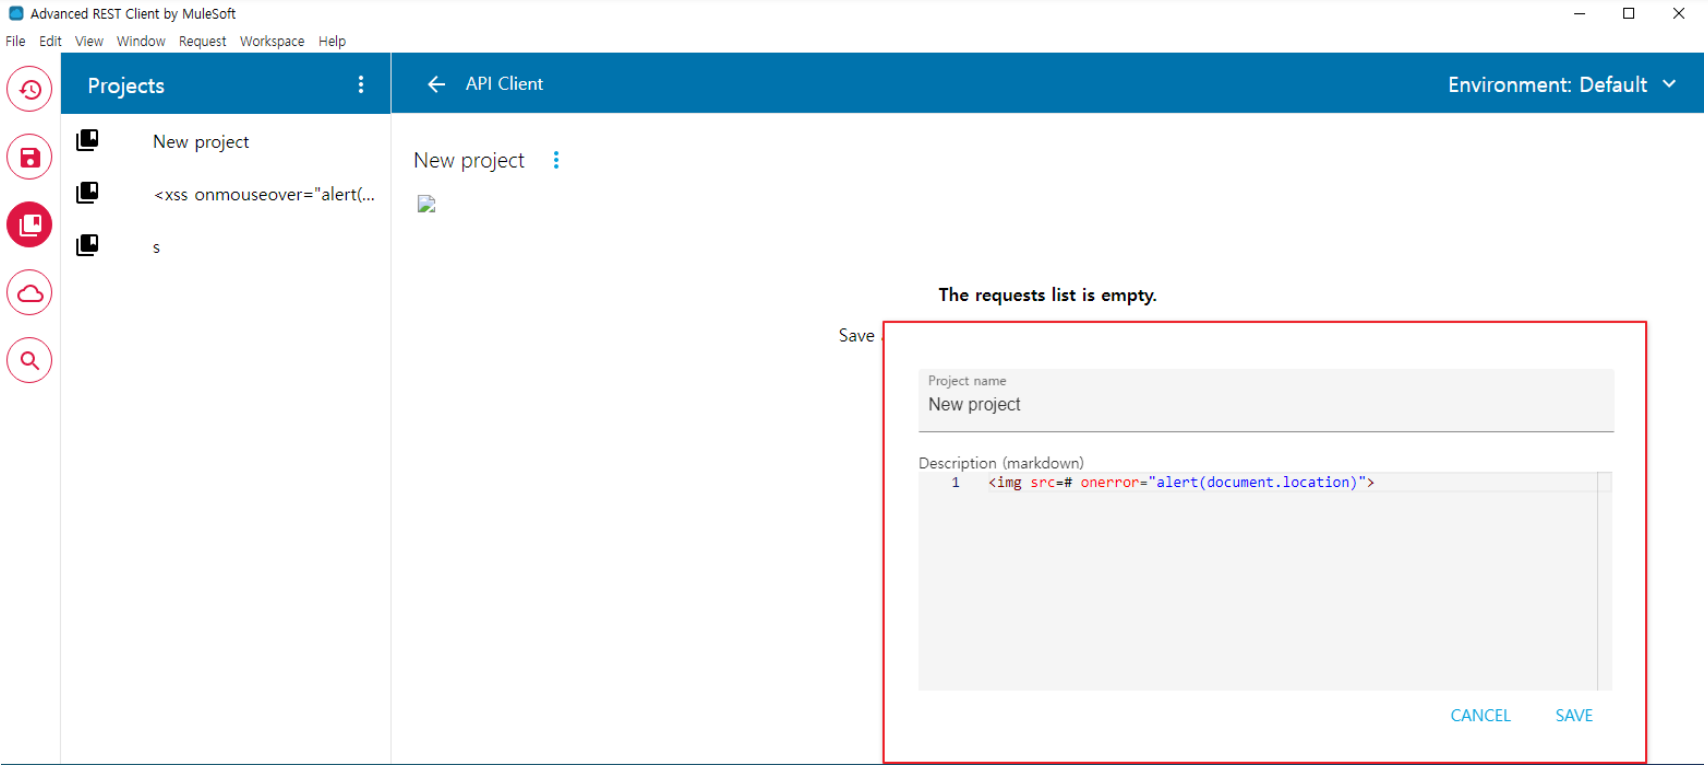
الخطوة 4) يكتب المهاجم 'XSS script' وينقر على زر 'SAVE'.

<!--Used 'XSS script' for information leakage-->


<!--Another 'XSS script' for phishing-->
image

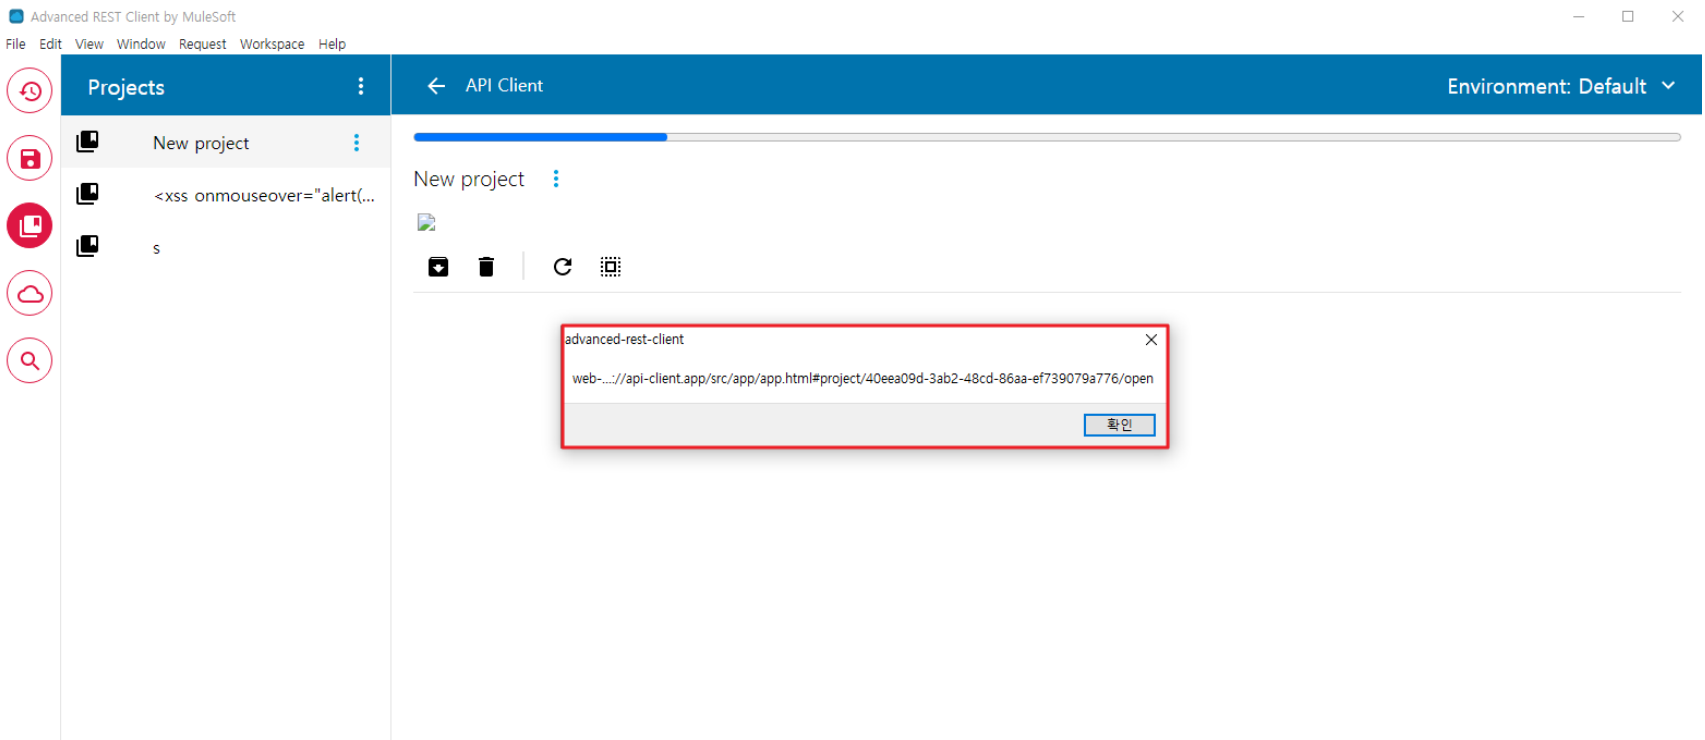
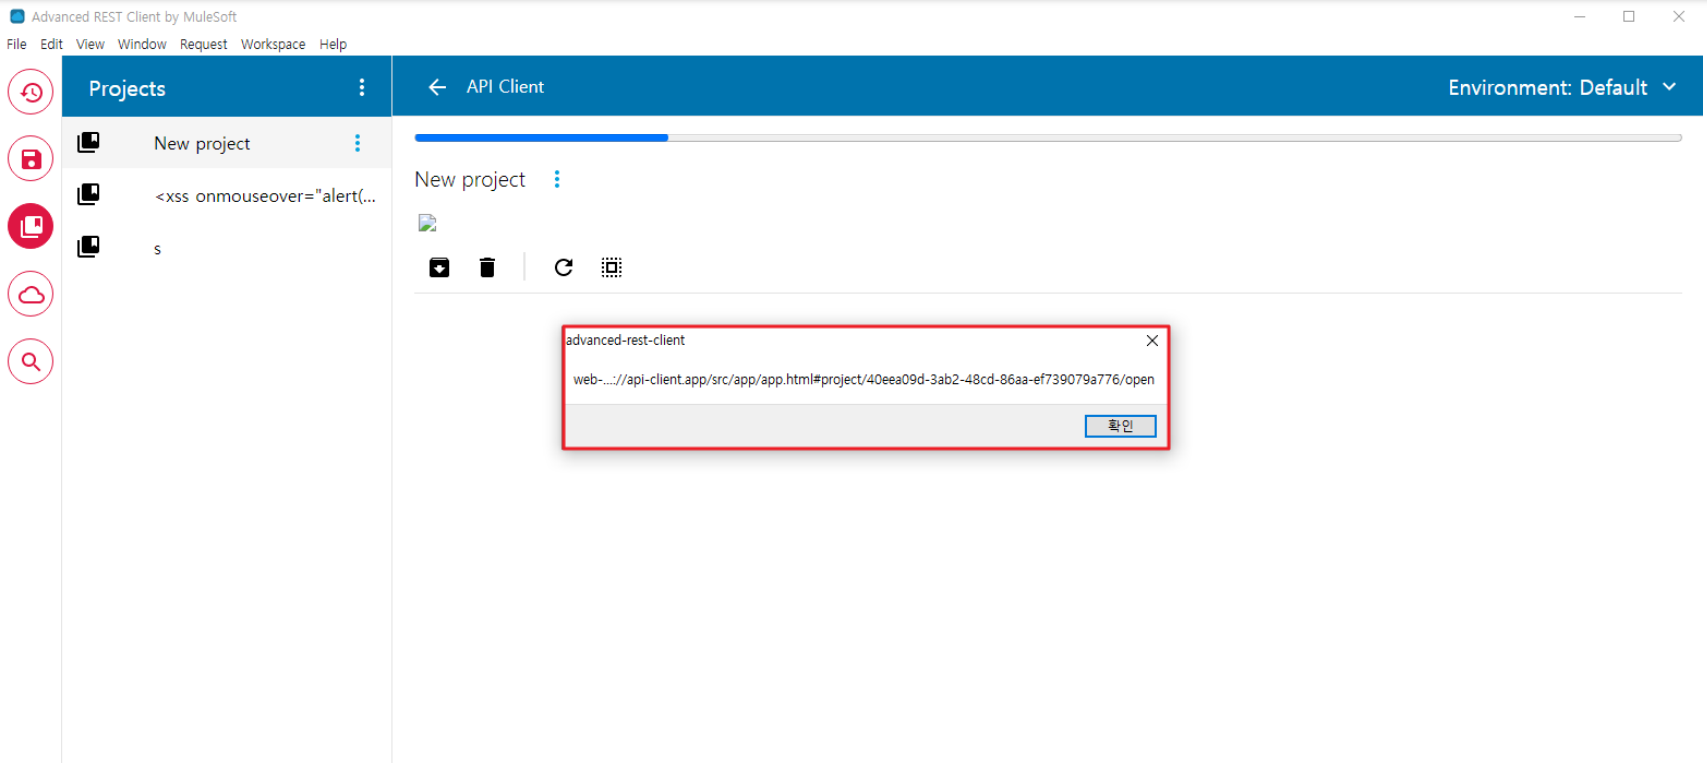
الخطوة 5) عند فتح مشروع، قد يُنشئ 'XSS script' تنبيهًا (تسريب معلومات)

image

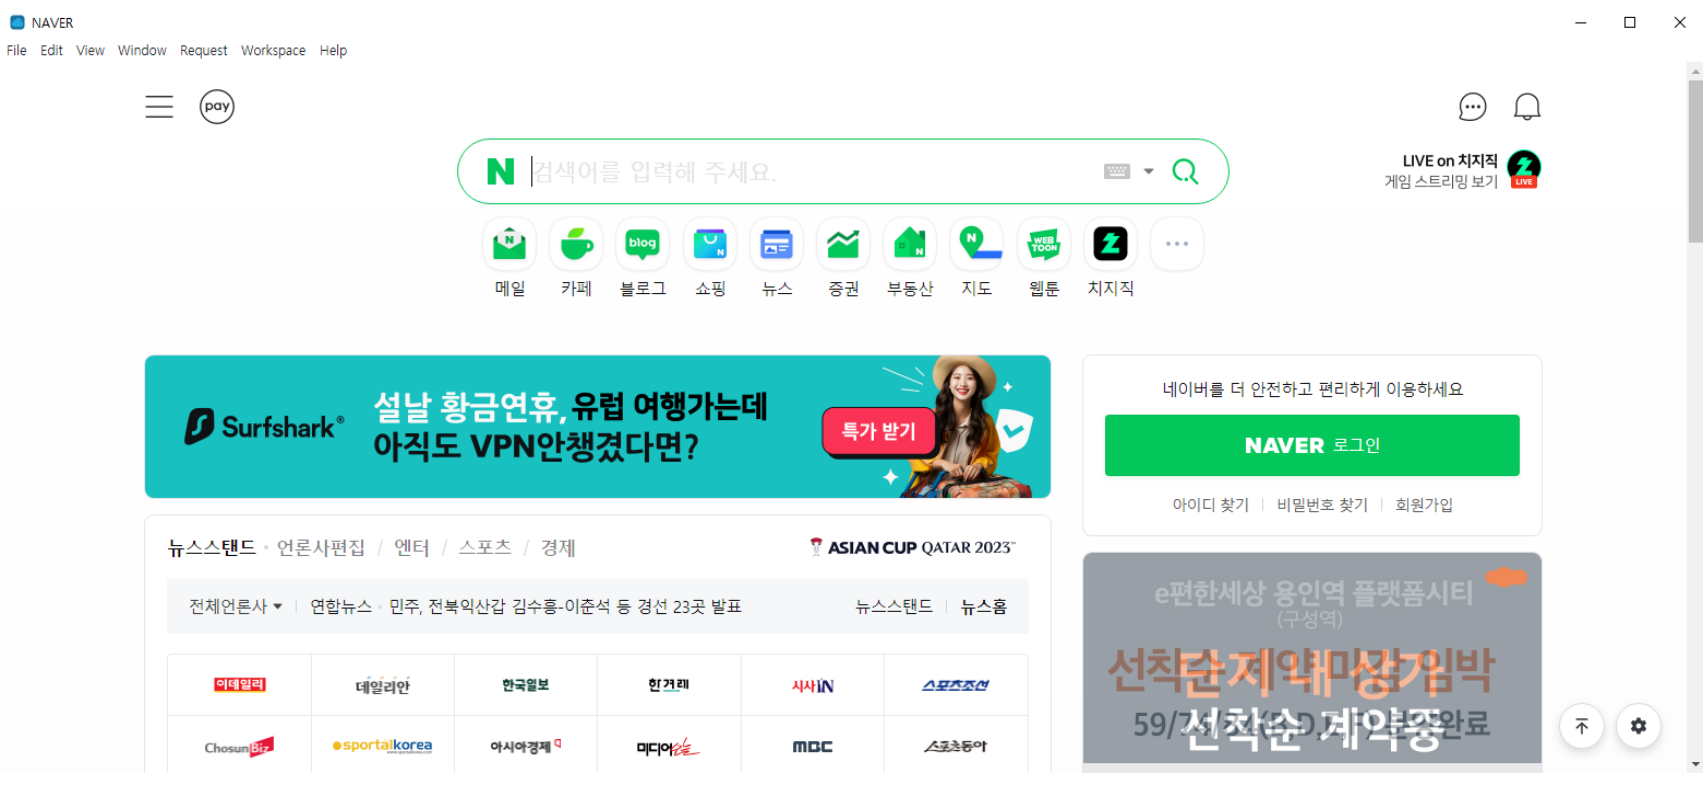
أو تحميل صفحة المهاجم (تصيّد).

image

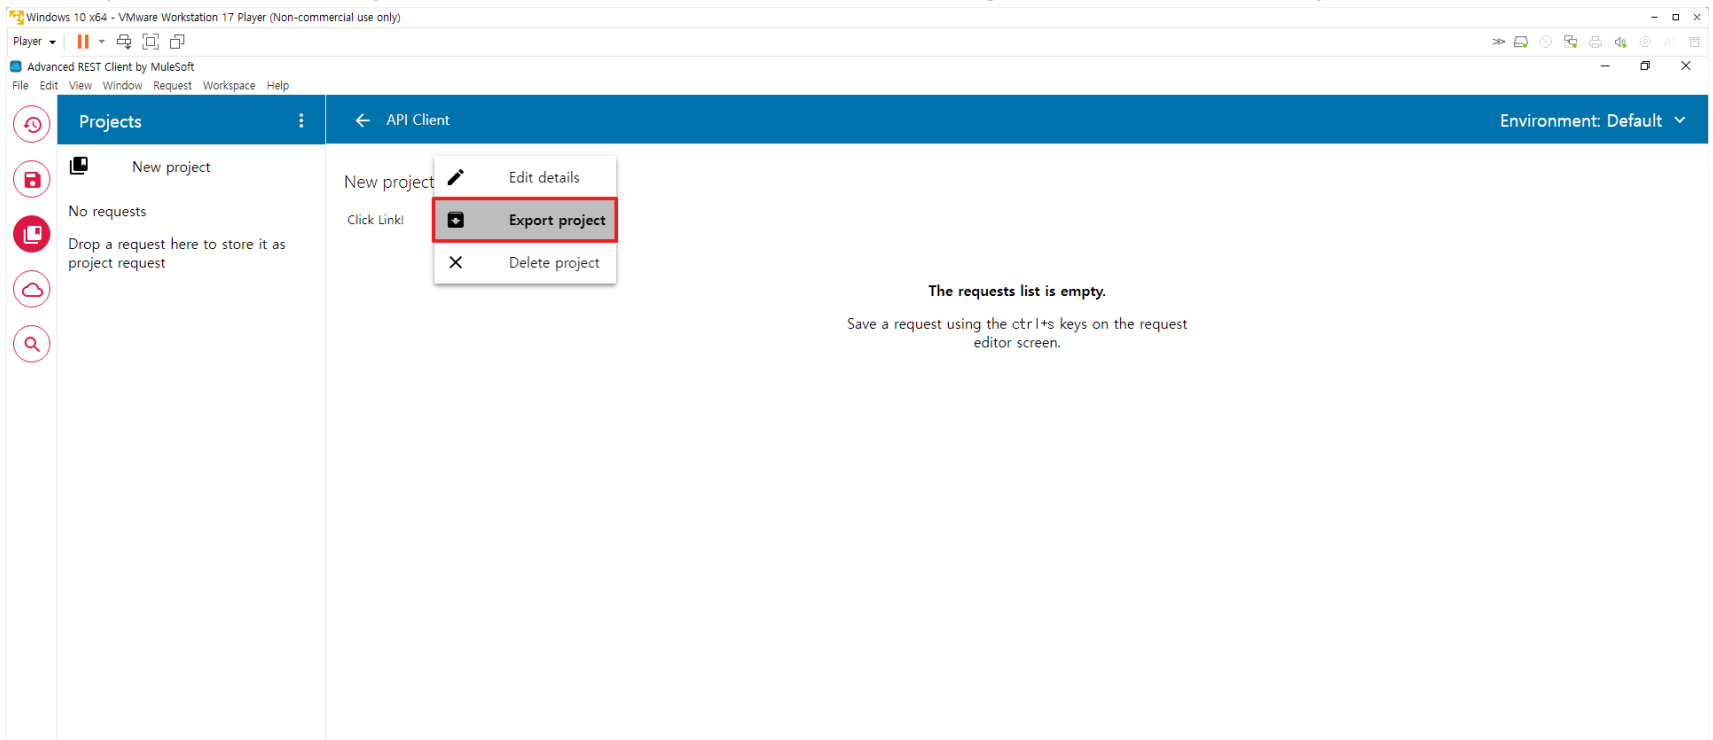
الخطوة 6) يمكن تصدير المشاريع التي أنشأها المهاجمون من خلال وظيفة 'Export project'.

image

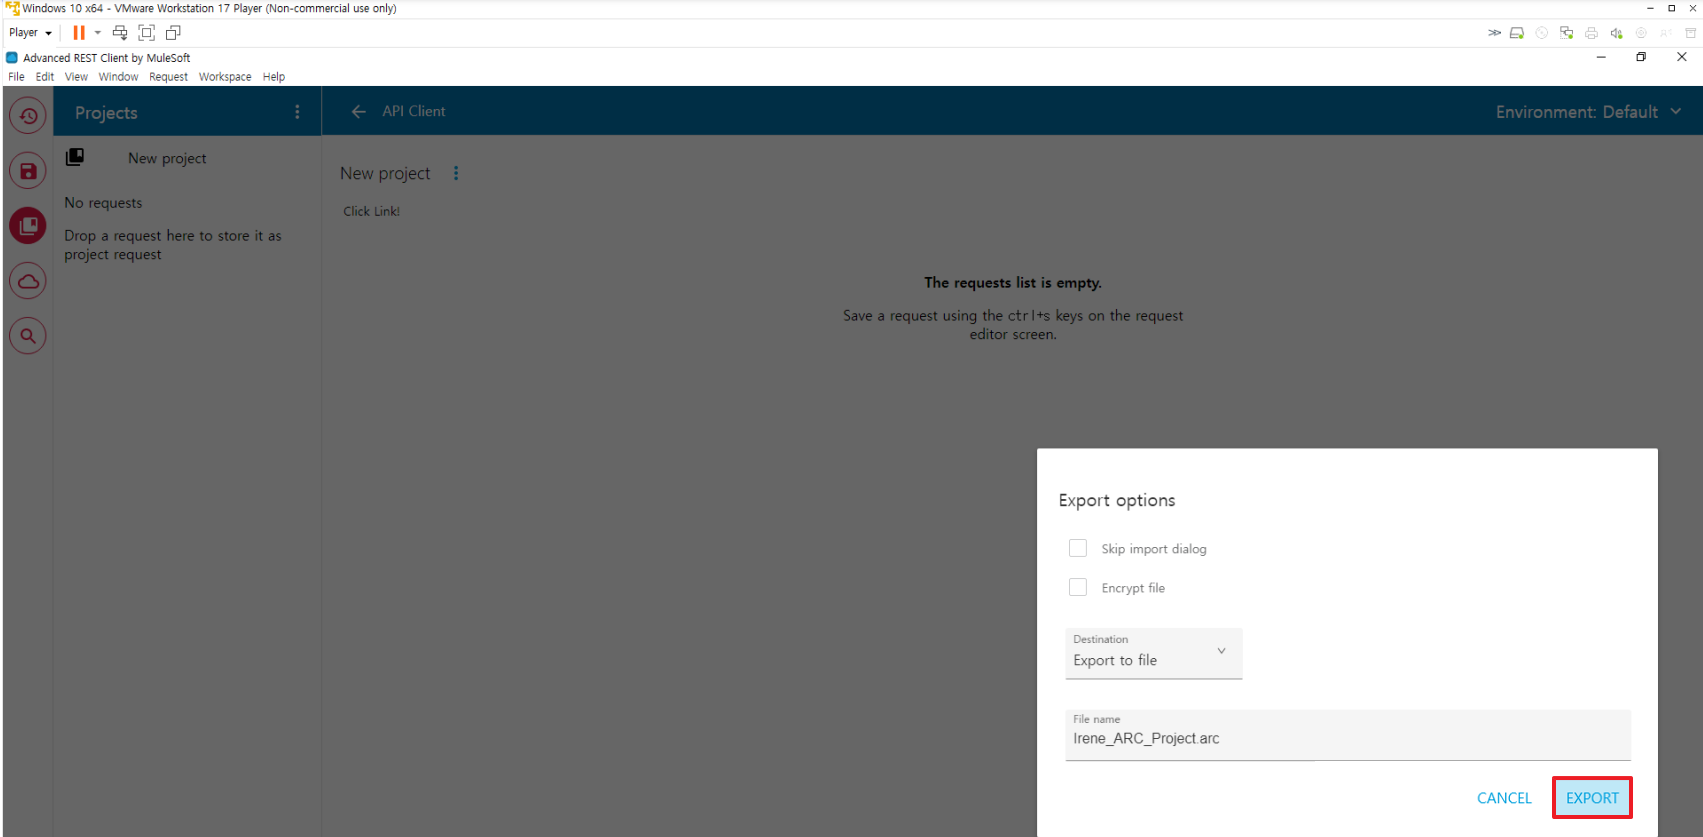
الخطوة 7) يسمّي المهاجم المشروع وينقر على زر 'EXPORT' لتصدير المشروع الذي يحتوي على 'XSS script'.

image

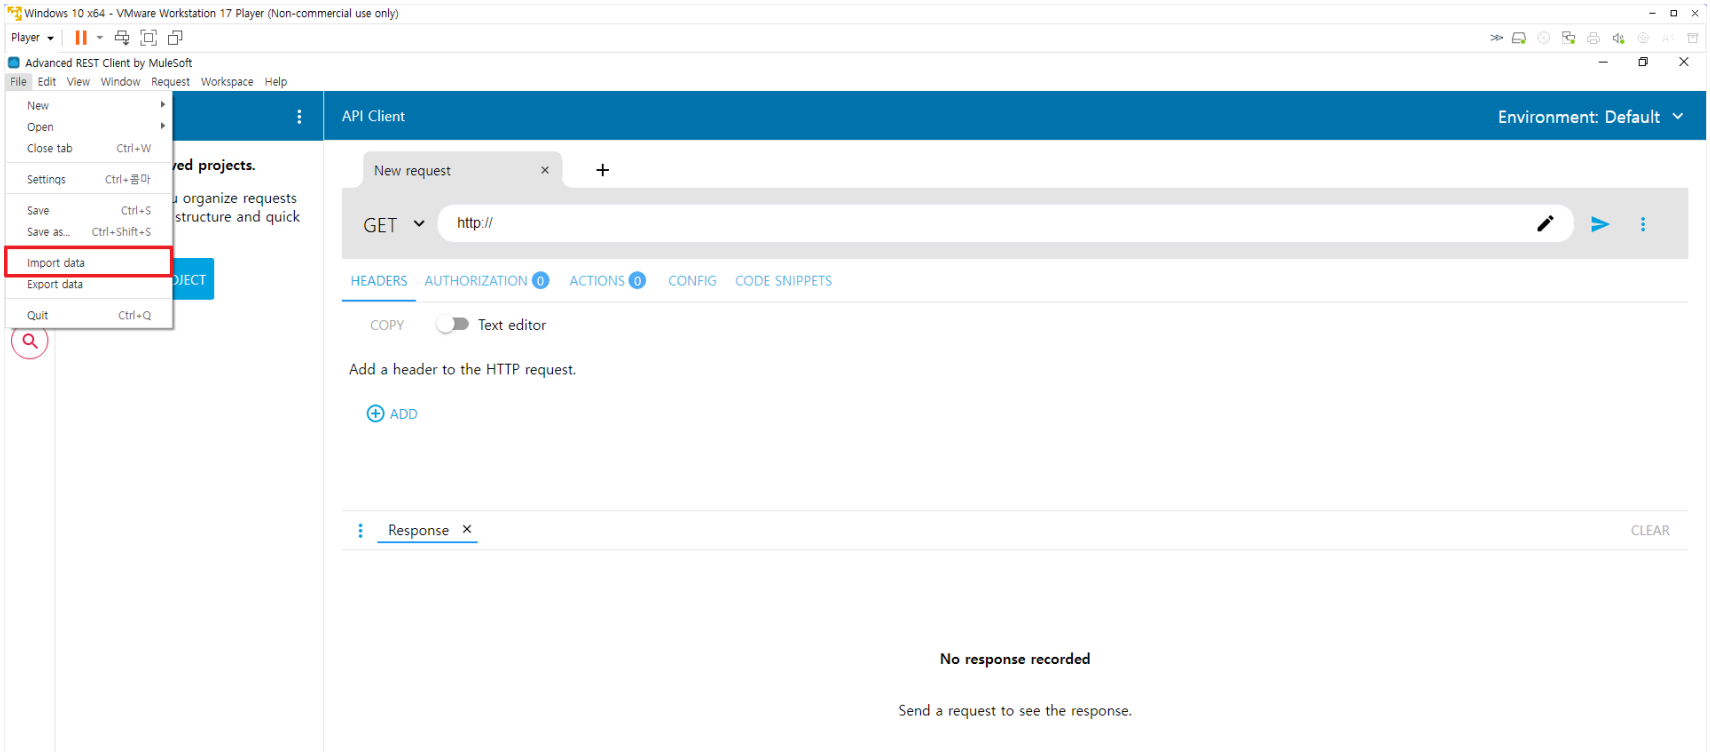
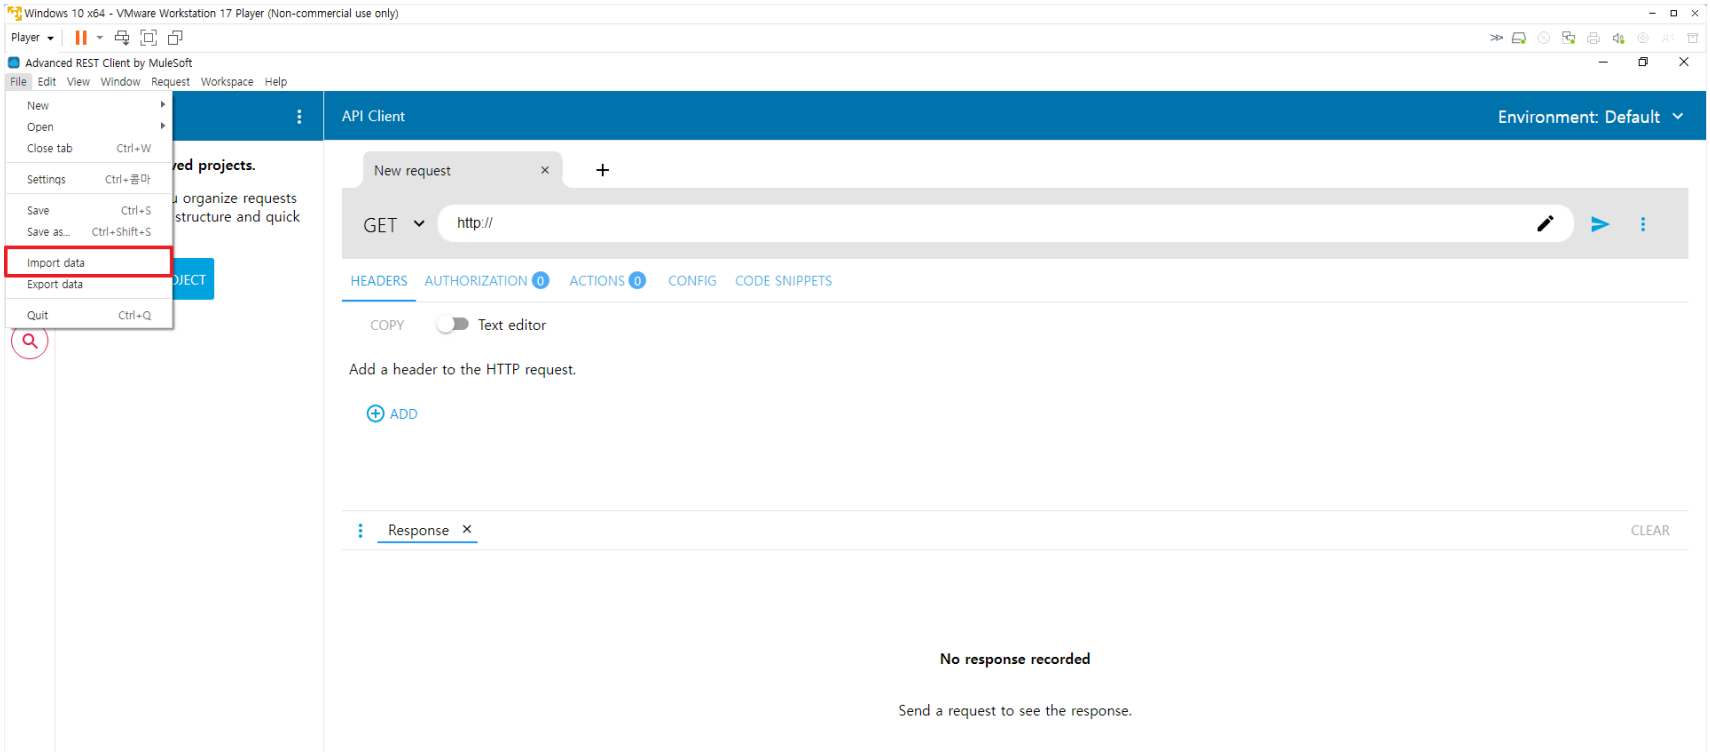
الخطوة 8) يتمتع هذا التطبيق أيضًا بالقدرة على استيراد مشروع.

image

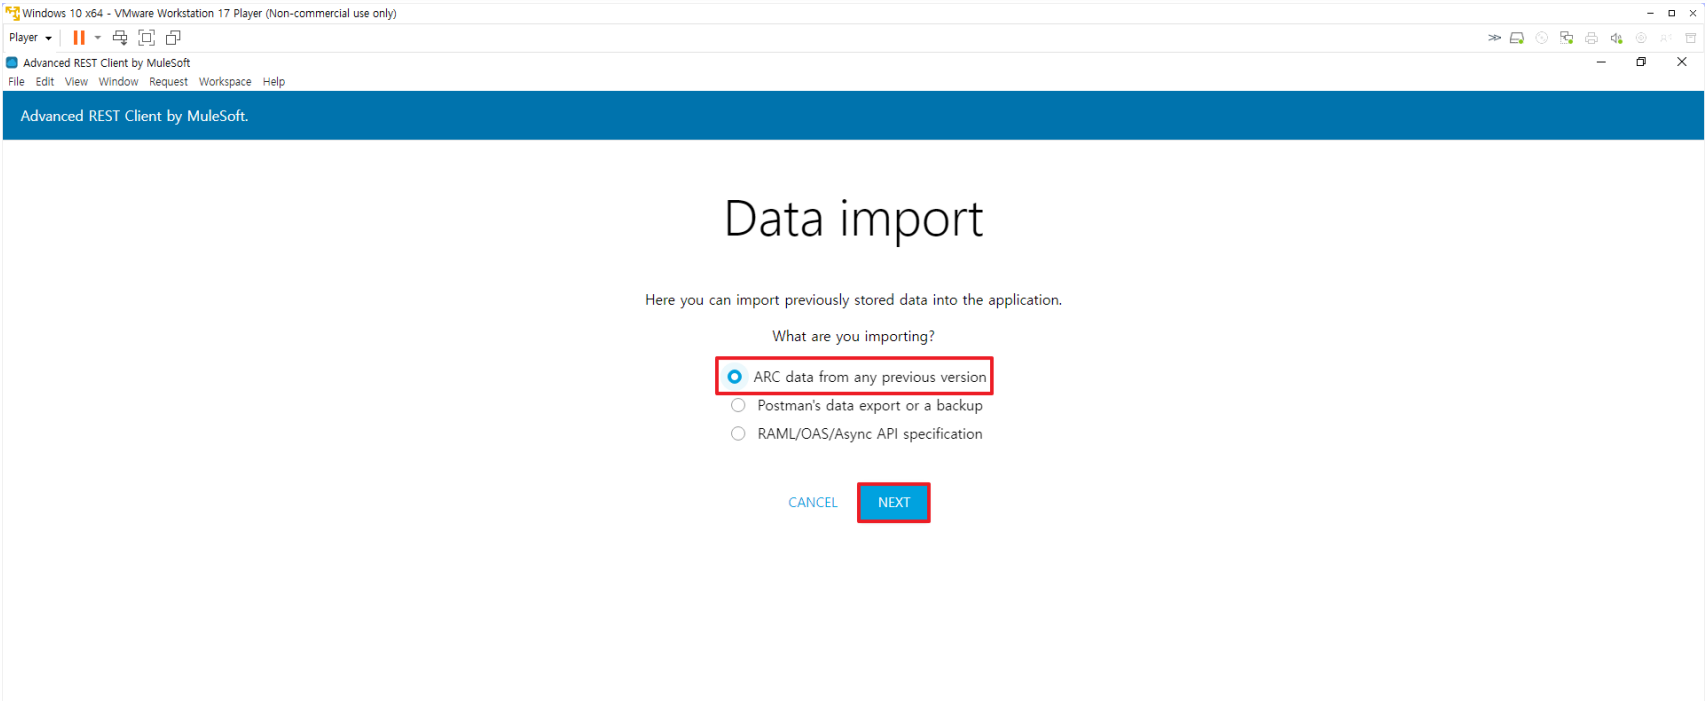
الخطوة 9) يختار الضحية 'import all versions of ARC data' من التبويب العلوي لفتح المشروع المستلَم من المهاجم.

image

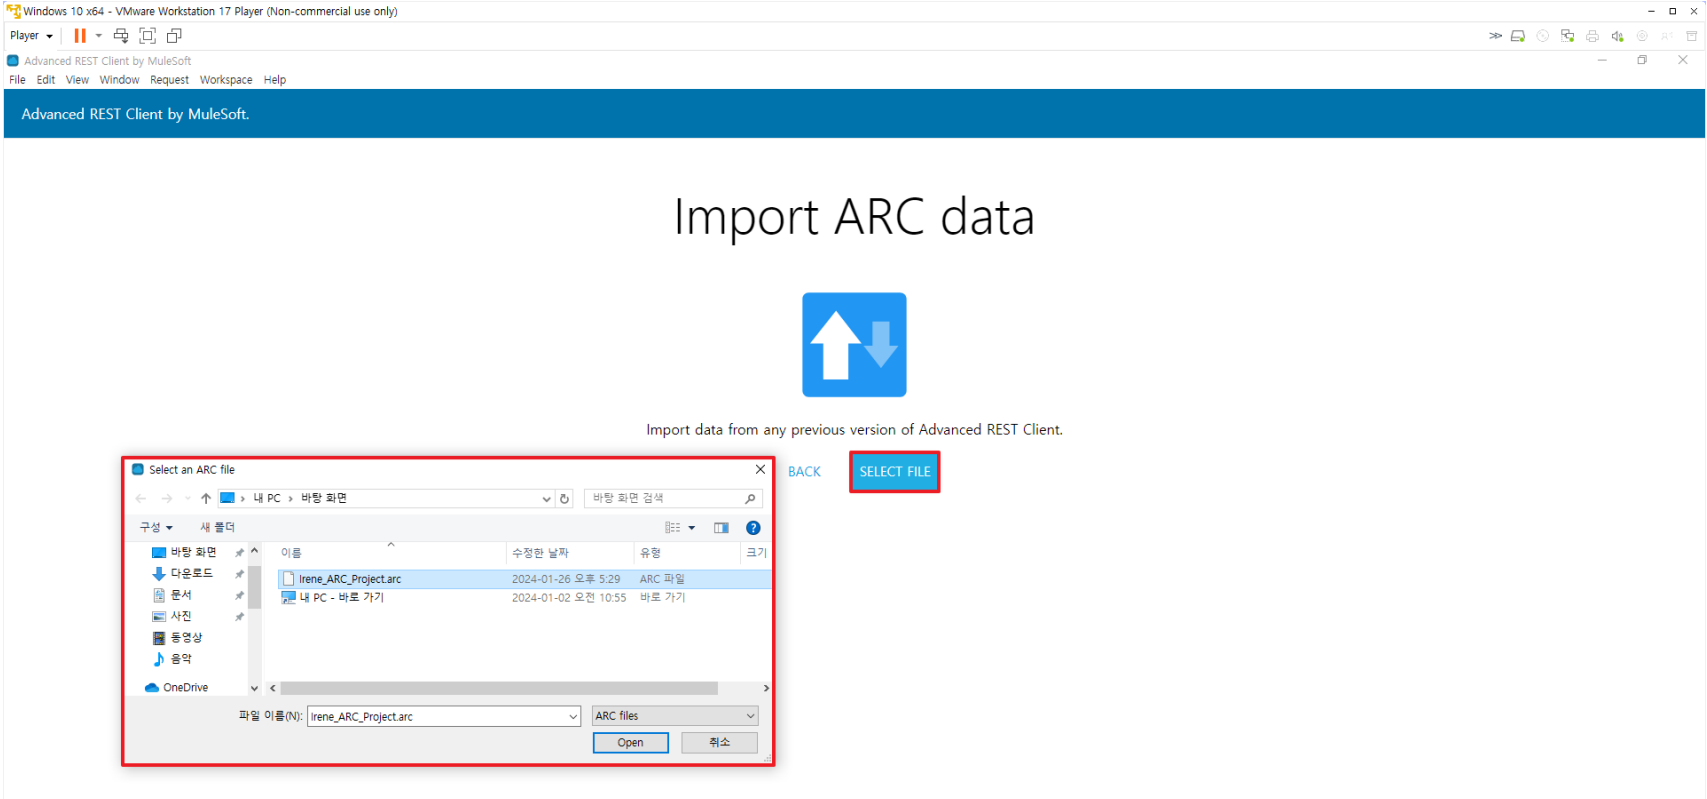
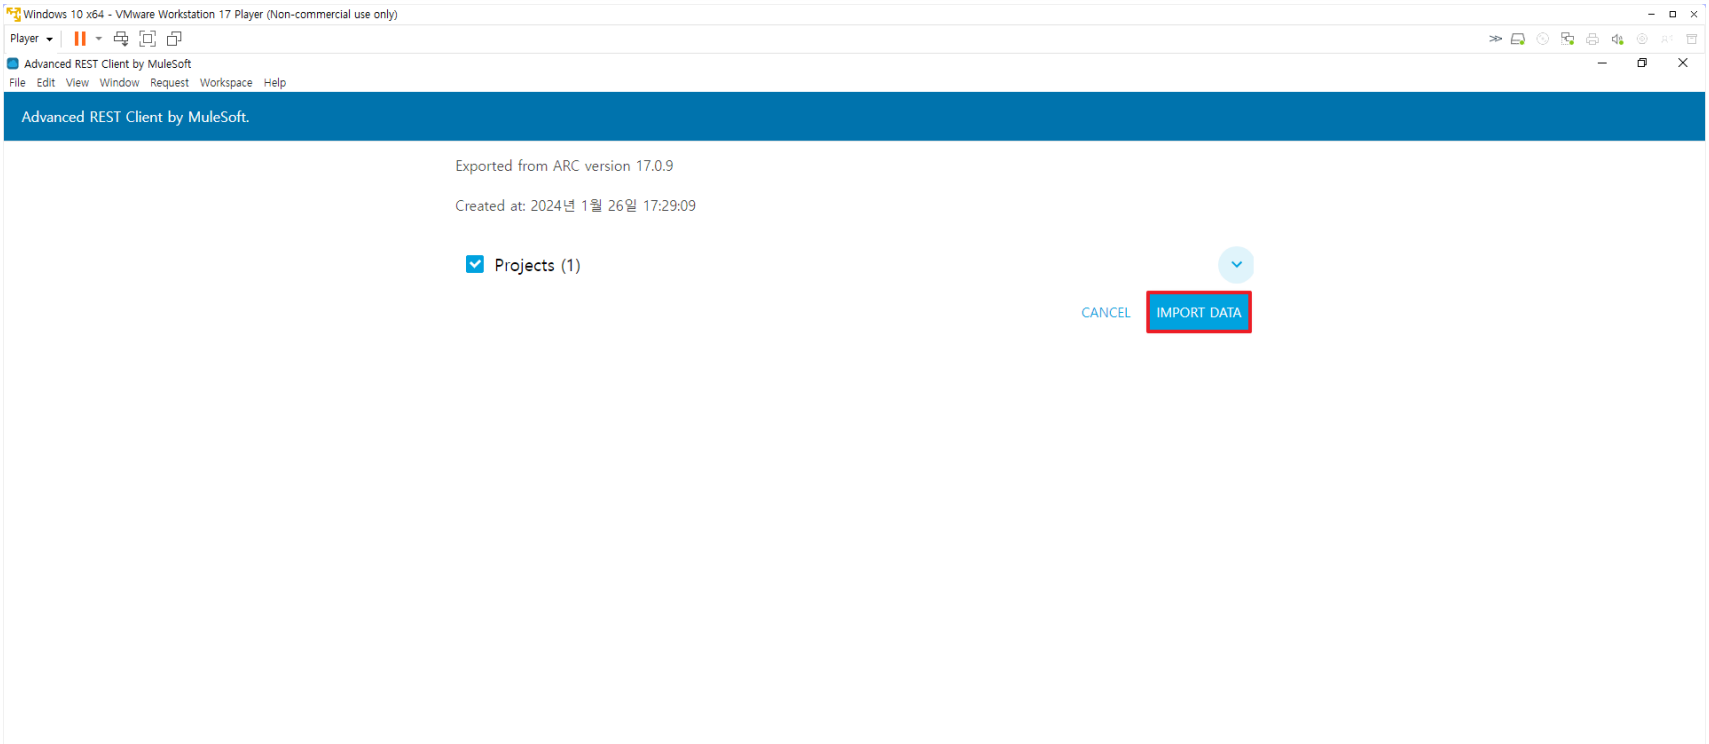
الخطوة 10) عند النقر على زر 'SELECT FILE' لكي يفتح الضحية ملف المشروع الخبيث الذي يحتوي على 'XSS script'.

image

الخطوة 11) بعد اكتمال تحديد الملف، انقر على زر 'IMPORT DATA' لاستيراده بنجاح.

image

الخطوة 12) يتم تشغيل الملف المستورد ويعمل 'Stored XSS script' الخاص بالمهاجم على 'تطبيق Advanced REST Client (ARC App)' الخاص بالضحية.

image

4. معلومات إضافية

  • إذا نفّذ الضحية مشروعًا يتضمن حمولات ضارة يشاركها المهاجم، فذلك خطير لأن الضحية لا يمكنه ملاحظة الحمولة فورًا.

  • على سبيل المثال، يمكن استخدام هذه الثغرة لسرقة معلومات حساسة أو تنفيذ سلوك ضار من خلال قراءة عنوان URL الخاص بمتصفح المستخدم.

  • يمكنك أيضًا تنفيذ هجمات تصيّد من خلال إعادة توجيه المستخدمين إلى مواقع أخرى. كن حذرًا إذا تم استغلال ثغرة XSS في هجوم تصيّد، فقد يؤدي ذلك إلى كشف خارجي للمعلومات الحساسة.


5. المكتشف

  • البريد الإلكتروني: [email protected]
  • Github: https://github.com/YOUNGSEO-PARK
تنزيل الأداة