
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-23998 — إثبات المفهوم لـ CVE-2024-23998 | Kitploit
أدوات/GitHubGitHub/eqstlab/cve-2024-23998
تحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubeqstlab/cve-2024-23998

CVE-2024-23998

إثبات المفهوم لـ CVE-2024-23998

عرض المستودع
26منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    389
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    333
  • 6

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    331

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Another Redis Desktop Manager PoC

دليل إثبات المفهوم لثغرة CVE-2024-23998.

1. نظرة عامة على الثغرة الأمنية:

  • موضوع الثغرة الأمنية: تنفيذ كود محلي عبر XSS
  • إصدار الثغرة الأمنية: =< 1.6.6
  • نوع الهجوم: تنفيذ كود عن بُعد
  • نواقل الهجوم: لاستغلال الثغرة الأمنية، يجب علينا تعديل رسالة font_faq HTML لوظيفة Setting. عند تحريك المؤشر فوق أيقونة المساعدة لخط العائلة، يتم تنفيذ النص الضار في رسالة font_faq ويمكننا تشغيل أمر نظام التشغيل.
  • رقم CVE المحجوز: CVE-2024-23998

2. سبب الثغرة الأمنية:

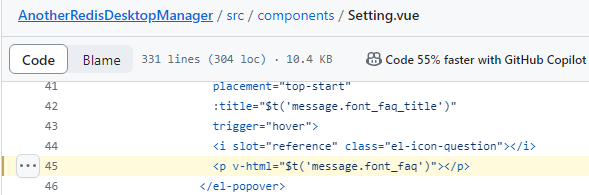
الخطوة 1) في Setting.vue، توجد دالة v-html، لذا يمكن تشغيل نصوص JS ضارة من خلال هذه الدالة.
alt text

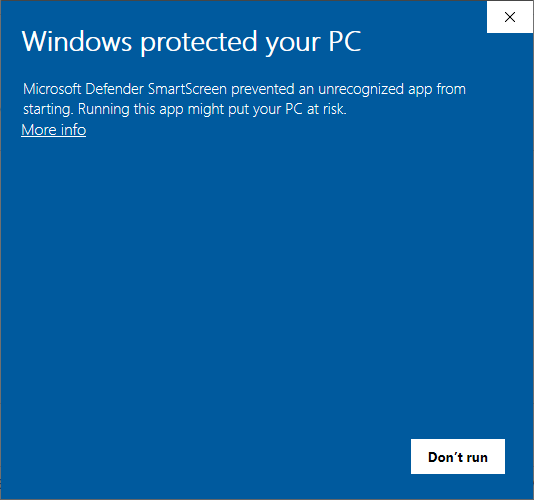
الخطوة 2) عند تثبيت Another Redis Desktop Manager، يقوم أمان Windows بحظر التثبيت. ونتيجة لذلك، إذا قام المهاجم بتعديل ملف التثبيت، لن يعلم المستخدم أنه تم تعديله.
alt text

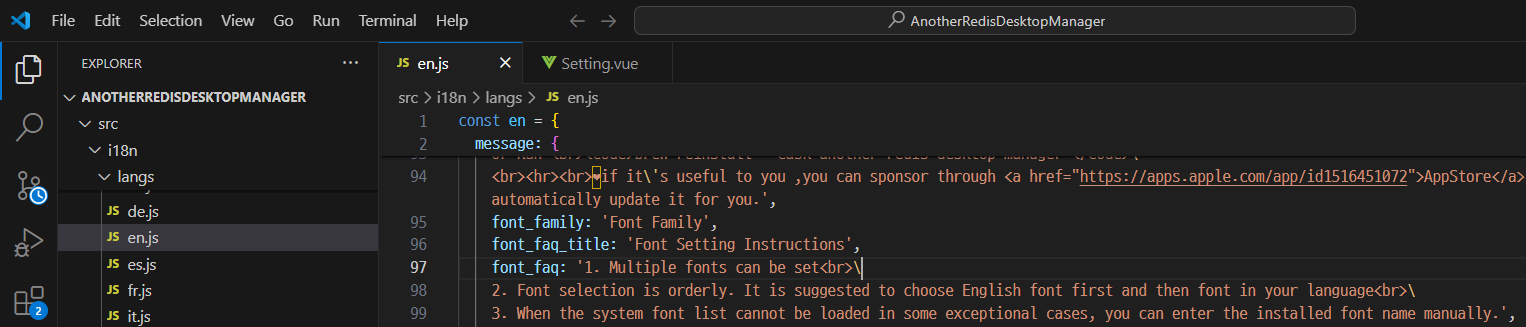
الخطوة 3) يمكننا العثور على رسالة font faq في ملف en.js
alt text

الخطوة 4) لنعدل الرسالة التي تنفذ calc.exe\

font_faq: '1. Multiple fonts can be set<br>\
    2. Font selection is orderly. It is suggested to choose English font first and then font in your language<br>\
    3. When the system font list cannot be loaded in some exceptional cases, you can enter the installed font name manually.\
    ',


الخطوة 5) قم ببناء البرنامج باستخدام npm.\

npm install --platform=win32
npm start
npm run electron


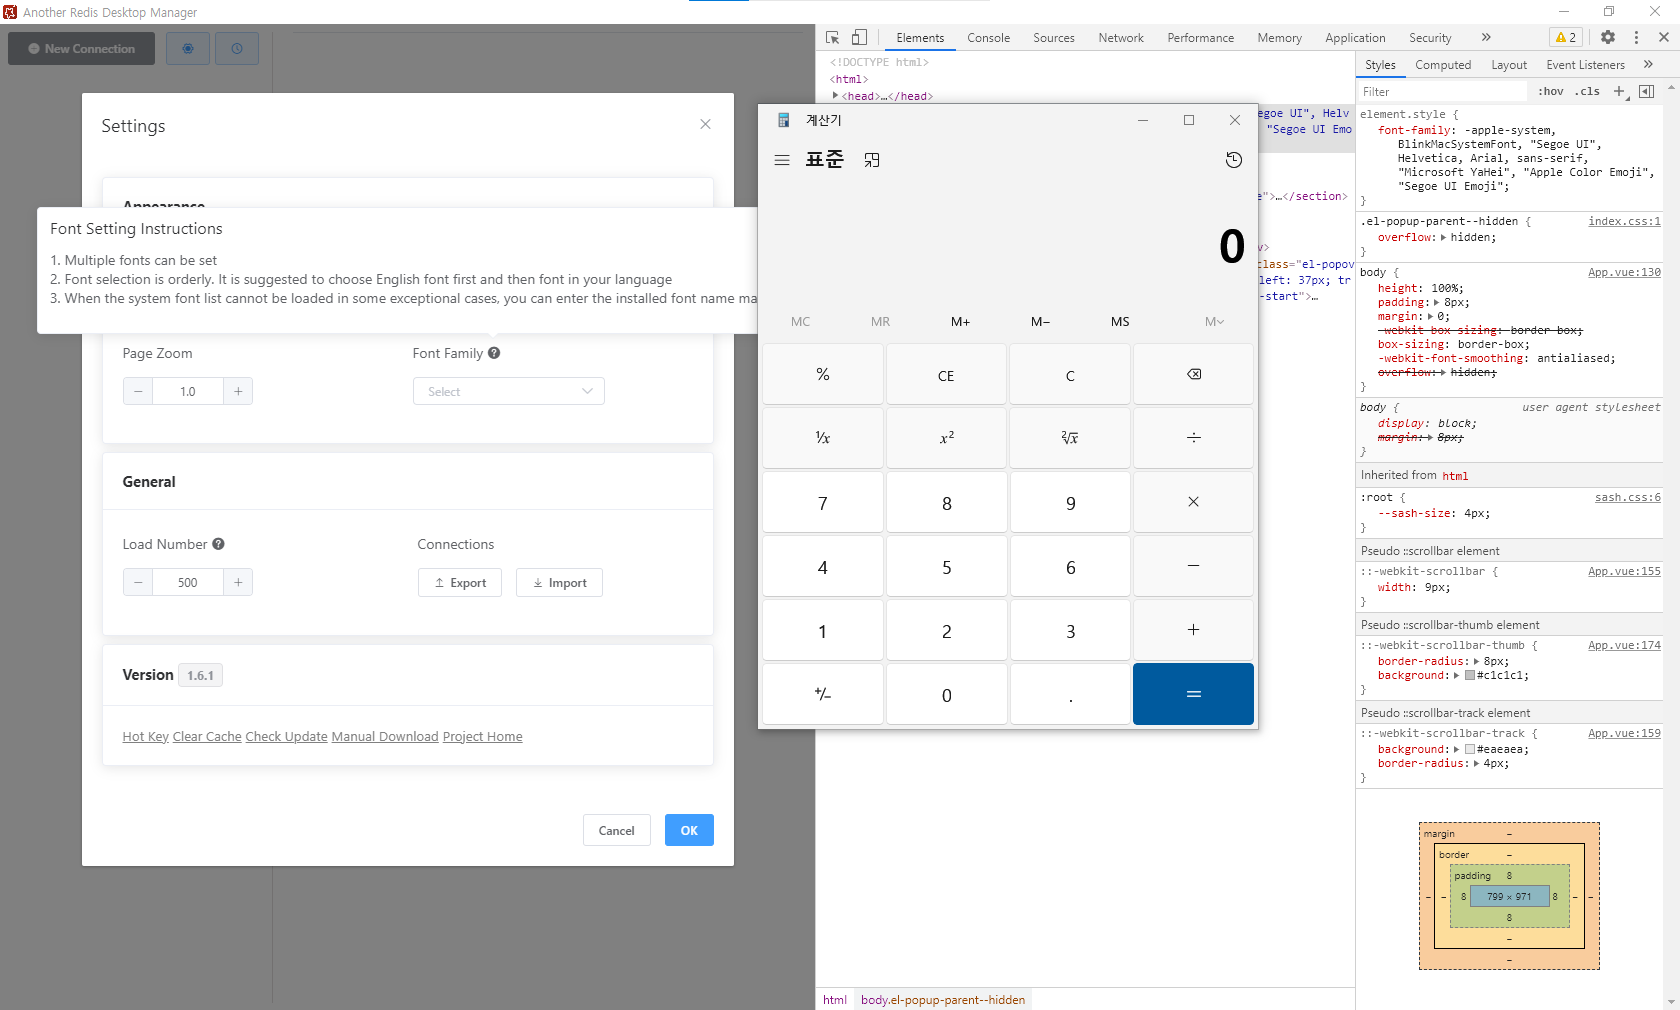
الخطوة 6) عند تحريك مؤشر الفأرة على أيقونة المساعدة Font Famliy، يتم تشغيل الآلة الحاسبة. alt text

AnotherRedisDesktopManager هو هدف جيد للمهاجمين لأنه يُستخدم من قبل العديد من الأشخاص، كما أنه من السهل تعديل وإعادة توزيع الملفات الموزعة كتطبيقات Electron. لهذا السبب توصي العديد من المشاريع بعدم استخدام v-html إن أمكن. بالإضافة إلى ذلك، نظرًا لأن خيار nodeIntegration مفعل، إذا تم تعديله بشكل ضار وتوزيعه، فمن الممكن تنفيذ كود عن بُعد بصلاحيات AnotherRedisDesktopManager.


تنزيل الأداة


