
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2022-33891-fix — مختبر تعليمي يوضح استغلال ثغرة CVE-2022-33891 وتطبيق التصحيح لـ Apache Spark مع مصادقة ACL، بما في ذلك التحقق من PoC وخطوات إعادة الترجمة. | Kitploit
أدوات/GitHubGitHub/elsvital/cve-2022-33891-fix
تحليل الثغرات الأمنيةالاستغلالأمن الويباختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubelsvital/cve-2022-33891-fix

cve-2022-33891-fix

مختبر تعليمي يوضح استغلال ثغرة CVE-2022-33891 وتطبيق التصحيح لـ Apache Spark مع مصادقة ACL، بما في ذلك التحقق من PoC وخطوات إعادة الترجمة.

عرض المستودع
26منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

EP3 - MAC0352 شبكات الحاسوب والأنظمة الموزعة 2023

الموضوع: CVE-2022-33891

تنفيذ أوامر شيل عشوائية في تطبيق Spark يستخدم المصادقة عبر ACL

الطلاب

  • Elinilson Vital
  • Leoarndo Bozzetto

تعليمات تصحيح CVE-2022-33891 لأوبونتو 22.04

المتطلبات الأساسية

  • Ubuntu 22.04
  • Git
  • Maven
  • Python 3

خطوات تطبيق التصحيح

  1. استنساخ مستودع الإصلاح:
git clone https://github.com/elsvital/cve-2022-33891-fix.git
  1. الانتقال إلى دليل Spark بدون التصحيح:
cd spark-3.2.0-no-patch
  1. تجميع Spark بدون التصحيح:
sudo ./build/mvn -DskipTests clean package
  1. بدء خدمة Spark:
sudo ./sbin/start-master.sh
  1. استنساخ مستودع إثبات المفهوم للتحقق من الثغرة:
git clone https://github.com/HuskyHacks/cve-2022-33891
  1. الانتقال إلى دليل مصدر إثبات المفهوم:
cd cve-2022-33891
  1. التحقق من الثغرة:
python3 poc.py -u http://localhost -p 8080 --check --verbose
  1. العودة إلى الدليل الرئيسي:
cd ..
  1. إيقاف خدمة Spark:
sudo ./sbin/stop-master.sh
  1. تطبيق التصحيح من الرابط المقدم أو دمج التغييرات في مستودعك المحلي.
# Access: https://github.com/apache/spark/commit/1d524a88f6e93e9971a09f70eb2804dca51d578c
  1. إعادة تجميع Spark مع تطبيق التصحيح:
sudo ./build/mvn -DskipTests clean package
  1. بدء خدمة Spark مرة أخرى:
sudo ./sbin/start-master.sh
  1. العودة إلى دليل مصدر إثبات المفهوم:
cd cve-2022-33891
  1. تأكيد أن الثغرة قد تم إصلاحها:
python3 poc.py -u http://localhost -p 8080 --check --verbose

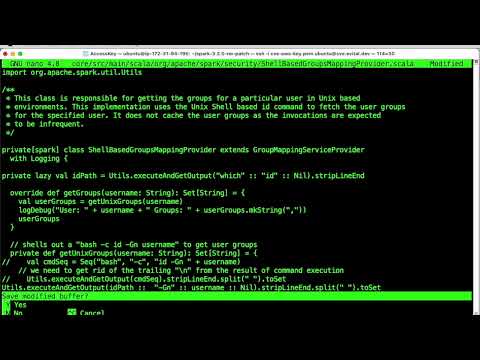
فيديو تعليمي

للحصول على شرح فيديو لعملية التصحيح، شاهد البرنامج التعليمي على: شاهد الفيديو
ملاحظات إضافية

استبدل http://localhost بعنوان IP المناسب أو اسم المضيف لخدمة Spark الخاصة بك إذا لزم الأمر.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    498
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    465
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    332
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





