ThreatSentry AI: أداة صيد التهديدات المدعومة بالذكاء الاصطناعي


أتمتة اكتشاف الأصول الخارجية، وإثراء ذكي ببيانات متعددة المصادر، والاستفادة من التعلم الآلي الجماعي للتنبؤ بالمخاطر وترتيب أولوياتها. حوّل إرهاق التنبيهات إلى استخبارات قابلة للتنفيذ.
🚀 بيان المهمة
ThreatSentry AI تقضي على إرهاق تنبيهات الأمان وتُمكّن من صيد التهديدات الاستباقي من خلال ترتيب أولويات المخاطر الذكي. تجمع بين اكتشاف الأصول الآلي، وإثراء البيانات متعددة المصادر، والتعلم الآلي المتقدم لتحويل بيانات الأمان الخام إلى استخبارات قابلة للتنفيذ.
👨💻 المؤلف والإشادات
قائد المشروع: EclipseManic
ملاحظة التطوير: تم تصميم وتطوير منصة الأمان المؤسسية الشاملة هذه بواسطة مطور واحد بمساعدة أدوات تطوير الذكاء الاصطناعي لتوليد الكود وتحسينه وتوثيقه - مما يثبت جدوى هندسة البرمجيات المعززة بالذكاء الاصطناعي للأنظمة المعقدة.
📋 الملخص التنفيذي
تواجه فرق الأمان الحديثة تحديات غير مسبوقة:
- إرهاق التنبيهات: آلاف التنبيهات يوميًا مع نسب إشارة إلى ضوضاء تجعل المعالجة اليدوية مستحيلة
- البيانات المجزأة: سياق حاسم موزع عبر SIEM وCMDB وأنظمة التصحيح ومراقبة الشبكة
- الوضع التفاعلي: الاستجابة للتهديدات المعروفة بدلاً من صيد المخاطر الناشئة
- قيود الموارد: ميزانيات وأفراد محدودون في بنية تحتية متزايدة التعقيد
ThreatSentry AI تحل هذه المشكلات من خلال:
- اكتشاف الأصول الخارجية الآلي عبر واجهة Shodan API للرؤية المستمرة
- الإثراء الذكي متعدد المصادر من NVD والأنظمة الداخلية وتحليلات السلوك
- تسجيل المخاطر المدعوم بالتعلم الآلي باستخدام نماذج جماعية لترتيب أولويات التهديدات بدقة
- لوحات تحكم تنفيذية جاهزة لاستخبارات قابلة للتنفيذ واستجابة سريعة
- تنبيهات استباقية تكشف الأصول عالية المخاطر قبل وقوع الحوادث
✨ الميزات الأساسية
🤖 محرك تسجيل المخاطر الذكي
- نموذج التعلم الآلي الجماعي: يجمع بين Random Forest وGradient Boosting والشبكات العصبية لتصنيف المخاطر بشكل قوي
- تحليل متعدد العوامل: يقيم أكثر من 40 سمة أمان وأعمال تتجاوز عدد الثغرات البسيطة:
- السياق الزمني: مدة التعرض، تأخير التصحيح، تاريخ الحوادث
- الموقع الشبكي: حالة الخدمة الحرجة، قطاع الشبكة، حماية جدار الحماية
- الإشارات السلوكية: فشل المصادقة، حالات الشذوذ في حركة المرور، تاريخ الإنذارات الكاذبة
- تأثير الامتثال: حساسية البيانات، المتطلبات التنظيمية، الأصول الحرجة المتصلة
- تسجيل الثقة: يتضمن كل تنبؤ مقياس ثقة (0-1) للمحللين لتقييم الموثوقية
- التعلم المستمر: يعاد تدريب النموذج تلقائيًا على فترات زمنية قابلة للتكوين مع دمج التغذية الراجعة
🌐 اكتشاف الأصول الآلي ودمج الاستخبارات
- التكامل مع Shodan: اكتشاف مستمر للأجهزة المتصلة بالإنترنت مع دعم الاستعلامات المتقدمة
- استعلامات مسبقة الإعداد لسيناريوهات شائعة (شهادات SSL، خدمات RDP، ICS/Modbus، إلخ.)
- دعم الاستعلامات المخصصة لصيد الأصول الخاص بالمؤسسة
- إثراء NVD: الربط التلقائي بـ CVE باستخدام تحليل لافتات ذكي
- استخراج خدمات اللافتات التي تدعم أكثر من 14 نوع منتج (Apache، Nginx، MySQL، IIS، إلخ.)
- تسجيل CVSS وتصنيف الشدة
- يمنع فقدان البيانات: يُحدث مقاييس CVE فقط عند العثور على ثغرات
- تكامل البيانات الداخلية (بنية قابلة للتوسع لبيئتك):
- جامع CMDB: تصنيف الأصول، مستويات الحرجة، علامات الامتثال
- جامع SIEM: المقاييس السلوكية، أنماط المصادقة، درجات الحالات الشاذة
- جامع إدارة التصحيح: حداثة التصحيحات، التحديثات المفقودة، تحليل تأخير التصحيح
- جامع مراقبة الشبكة: أنماط حركة المرور، كشف DDoS، درجات الحالات الشاذة
- قاعدة بيانات موحدة: SQLite مع أكثر من 40 عمودًا مفهرسًا للاستعلام وإعداد التقارير بكفاءة
📊 لوحة التحكم التنفيذية وأدوات التحليل
- واجهة رسومية مبنية على PyQt5 مع دعم السمة الداكنة/الفاتحة:
- تصور توزيع المخاطر في الوقت الفعلي (مخططات أعمدة باستخدام Matplotlib)
- جدول أجهزة قابل للفرز والتصفية مع مؤشرات مخاطر ملونة
- تصفية سريعة حسب المؤسسة، البلد، مستوى المخاطرة
- بحث تلقائي عبر حقول IP، المؤسسة، البلد، المخاطرة
- فحص تفاعلي للجهاز:
- قائمة تفصيلية بالثغرات مع درجات CVSS
- الجدول الزمني للثغرات والتتبع التاريخي
- تحليل عوامل المخاطرة الذي يشرح التسجيل
- العمليات الجماعية:
- تشغيل عمليات المسح اليدوي (Shodan + إثراء NVD)
- استيراد بيانات CSV/JSON مع التحقق من الحقول
- إعادة تدريب النموذج مع مقاييس الأداء
- إرسال التنبيهات اليدوية للتحقق من التكوينات
- لوحة التحليلات (متقدم):
- اتجاهات توزيع المخاطر
- تحليل تأثير CVE
- مقاييس الثغرات حسب المؤسسة
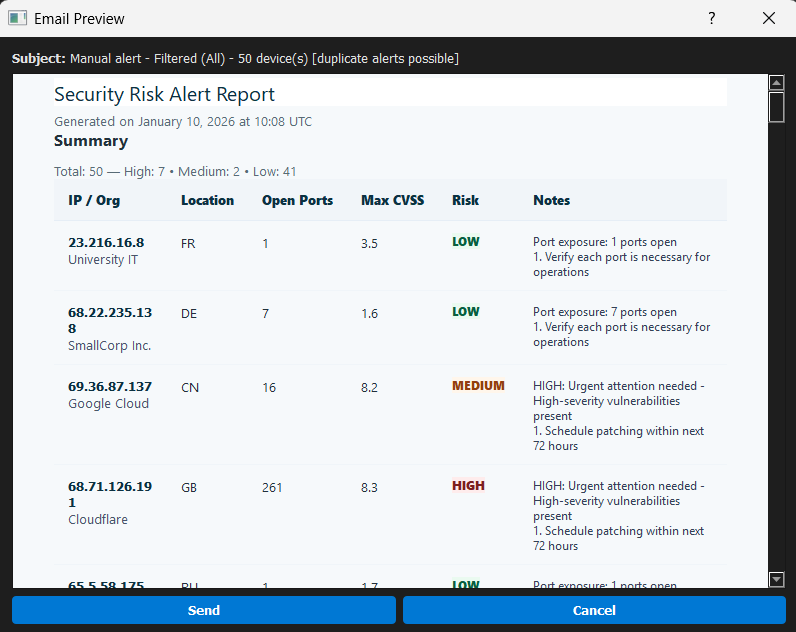
📧 التنبيهات البريدية الاستباقية
- التكامل مع SendGrid: إشعارات بريد إلكتروني تلقائية بتنسيق HTML للأصول عالية المخاطر
- يتم تشغيلها فور تغيير تصنيف المخاطر (منخفض/متوسط → مرتفع)
- يمنع التنبيهات المكررة من خلال تتبع حالة "تم الإبلاغ"
- محتوى تنبيه غني:
- ملخص تنفيذي مع درجة المخاطرة والثقة
- قائمة تفصيلية بالثغرات (أعلى N حسب CVSS)
- تحليل عوامل المخاطرة لسياق فريق الأمان
- توصيات علاجية قابلة للتنفيذ
- تكوين مرن: تحديد مستلمي التنبيهات، قوالب البريد الإلكتروني، شروط التشغيل
عينة من بريد التنبيه
![قالب بريد تنبيه أمان آلي]
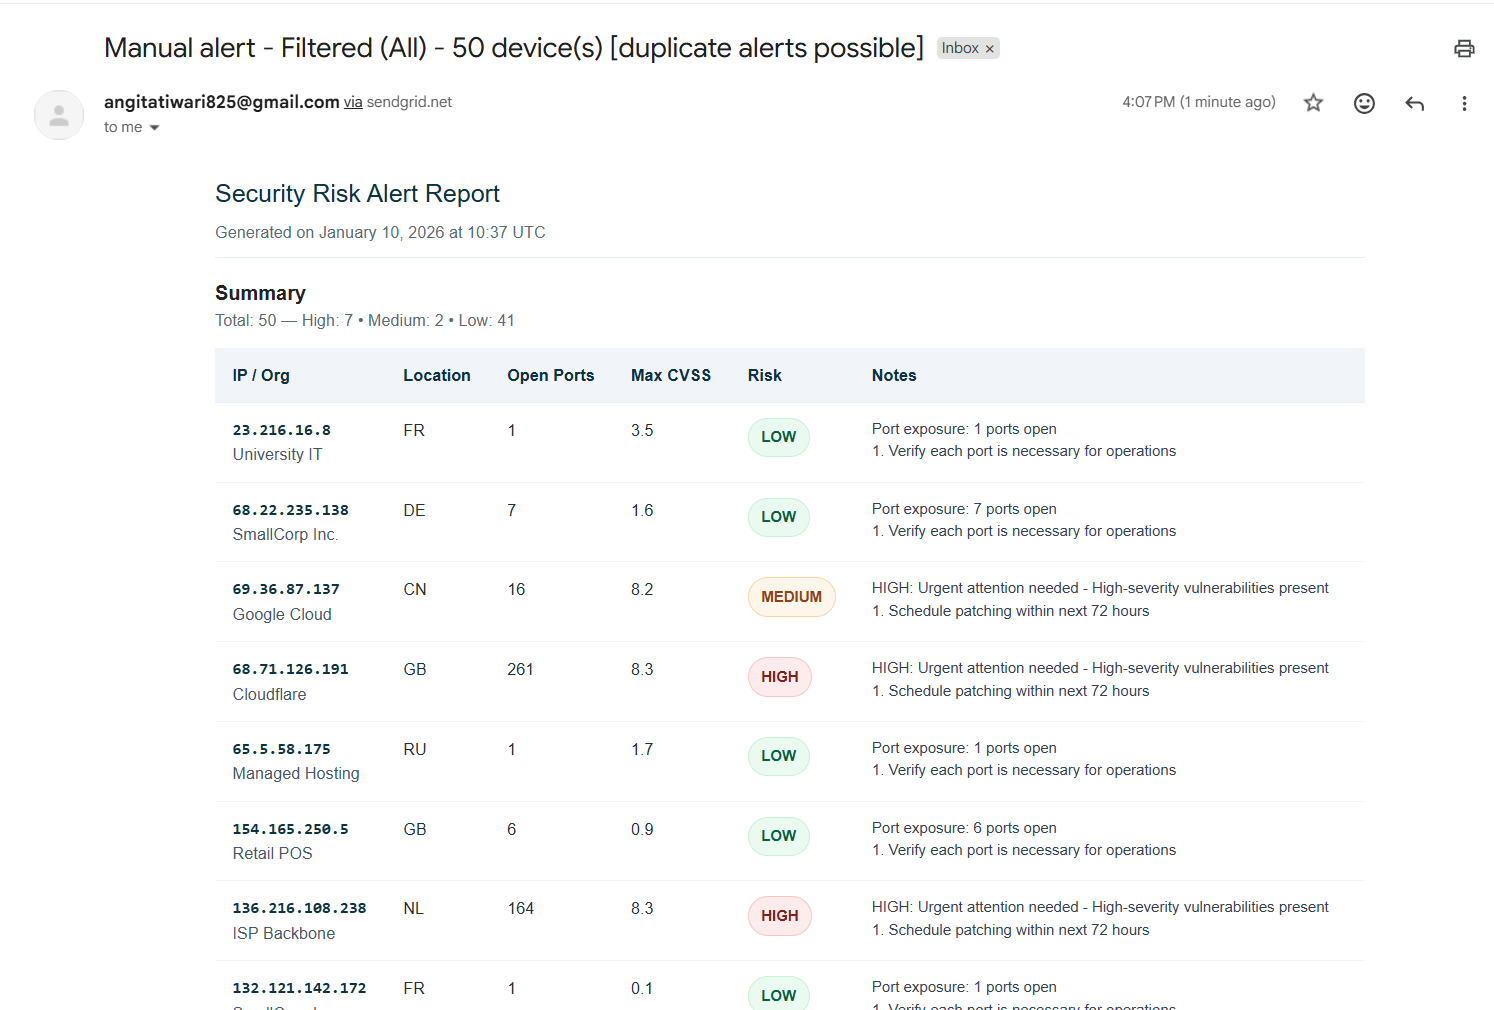
بريد إلكتروني بتنسيق HTML يحتوي على ملخص المخاطر وتفاصيل CVE وإرشادات العلاج المرسلة عبر SendGrid
📈 شفافية النموذج والتحسين المستمر
- مراقبة الأداء:
- تتبع الدقة عبر مراحل التدريب
- مصفوفة الارتباك وتقارير التصنيف
- تحليل أهمية الميزات لفهم قرارات النموذج
- مؤشرات كشف الانجراف في البيانات
- حلقة التغذية الراجعة:
- تصحيحات يدوية لتصنيف المخاطر من قبل المحللين
- تتبع الإيجابيات الحقيقية/الإيجابيات الكاذبة
- تعديلات أوزان النموذج بناءً على التغذية الراجعة
- جدول إعادة تدريب تلقائي مع تسجيل البيانات الوصفية
⚡ الأداء والموثوقية
- محسّن للتوسع:
- فهرسة قاعدة البيانات على أكثر من 5 أعمدة للاستعلامات دون ملي ثانية
- تخزين مؤقت للنتائج للبيانات التي يتم الوصول إليها بشكل متكرر (تسريع 28.7x)
- ترقيم الصفحات مع زر "تحميل المزيد" لمجموعات البيانات الكبيرة (50 صفًا في البداية + زيادات 50 صفًا)
- واجهة مستخدم غير مانعة للتفاعل مع خيوط العمل (QThread، ThreadPoolExecutor)
- معالجة قوية للأخطاء:
- منطق إعادة المحاولة بالتراجع الأسي لفشل API (Shodan، NVD، SendGrid)
- تدهور تدريجي إذا كانت الخدمات الاختيارية غير متاحة
- تسجيل شامل مع تدوير الملفات
- بنية إشارة/فتيل آمنة للخيوط تمنع حالات السباق
- كفاءة في استخدام الذاكرة:
- جمع القمامة بعد عرض المخططات
- علامات تبويب واجهة المستخدم المحملة بتكاسل لتقليل وقت بدء التشغيل
- مديري سياق الجلسة يضمنون التنظيف السليم
� نظرة عامة مرئية
لوحة التحكم الرئيسية
![لوحة تحكم ThreatSentry AI - واجهة صيد التهديدات الرئيسية]
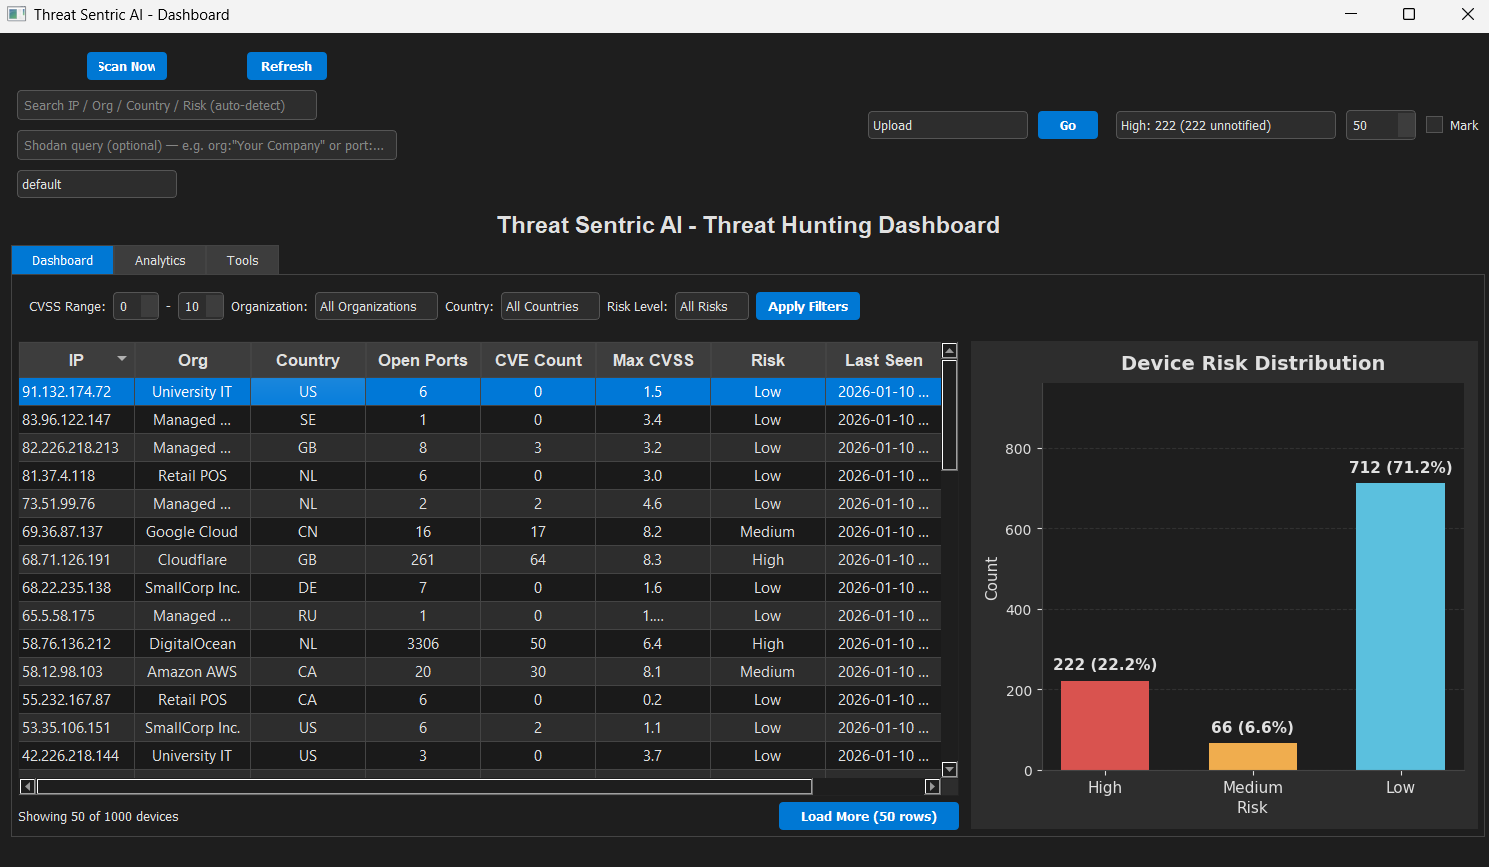
تصور المخاطر في الوقت الفعلي مع جدول أجهزة قابل للفرز ومخطط أعمدة توزيع المخاطر
جدول تقييم مخاطر الأجهزة
![جدول الأجهزة مع مؤشرات المخاطر]
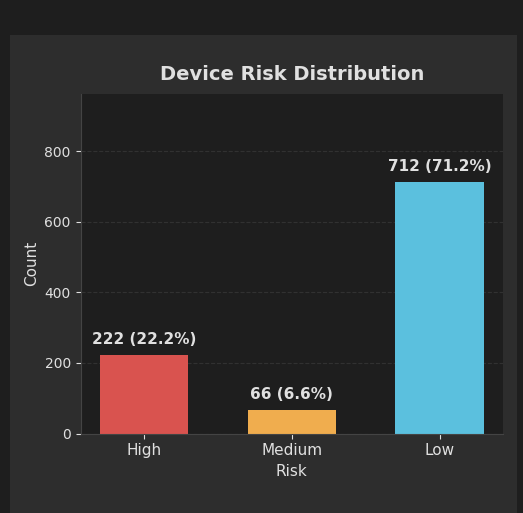
قائمة الأجهزة القابلة للفرز والتصفية مع مستويات مخاطرة ملونة (أخضر=منخفض، أصفر=متوسط، أحمر=مرتفع)
لوحة التصفية المتقدمة
![مرشحات متقدمة - نطاق CVSS، المؤسسة، البلد، مستوى المخاطرة]
عناصر تحكم تصفية قوية مع مرشحات نطاق CVSS والمؤسسة والبلد ومستوى المخاطرة + زر "مسح الكل"
 eclipsemanic/threatsentry-ai

