 duy-31/cve-2023-51764
Postfix تهريب SMTP - Expect Script POC

تهريب SMTP في Postfix - إثبات مفهوم سكربت Expect
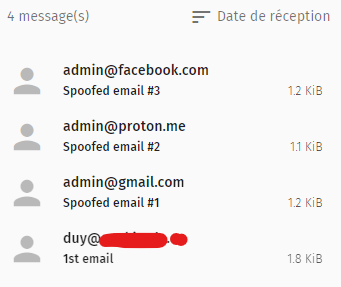
أرسل بريدًا إلكترونيًا شرعيًا، ولكن داخل البريد الإلكتروني يوجد العديد من رسائل البريد الإلكتروني الأخرى (مرسلون ومستلمون وموضوع مختلفون، إلخ). يتم فحص البريد الإلكتروني الأولي لـ SPF/DKIM/DMARC، أما الرسائل الأخرى داخله فلا يتم فحصها!
الاستخدام: ./cve-2023-51764.sh mx.fqdn port
./cve-2023-51764.sh mail.mydomain.com 25

ملاحظات:
chmod +x cve-2023-51764.sh
يتطلب تطبيق expect
يتطلب عنوان IP مرسل شرعي وبريد إلكتروني مرسل (لاجتياز SPF, DKIM, DMARC)
النتيجة:
شكر وتقدير: https://sec-consult.com/blog/detail/smtp-smuggling-spoofing-e-mails-worldwide
حل بديل/إصلاح: https://www.postfix.org/smtp-smuggling.html
المزيد عني ;) https://www.linkedin.com/in/duy-huan-bui/
⚠️ إخلاء المسؤولية: هام: هذا السكربت مقدم للأغراض التعليمية والاختبار الأخلاقي والاستخدام القانوني فقط. لا تستخدمه على أي نظام أو شبكة دون إذن صريح. الوصول غير المصرح به إلى أنظمة وشبكات الحاسوب غير قانوني، والمستخدمون الذين يتم ضبطهم وهم يقومون بأنشطة غير مصرح بها سيتعرضون لإجراءات قانونية. المؤلف ليس مسؤولاً عن أي ضرر ناتج عن سوء استخدام هذا السكربت.
