

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/davidbuchanan314/wampage
أمان الأنظمة المدمجةتصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالشيل كودأمن الأجهزةتطوير الحمولاتاستغلال الملفات الثنائية
GitHubdavidbuchanan314/wampage

WAMpage

WAMpage - سلسلة استغلال لرفع صلاحيات الجذر في WebOS (CVE-2022-23731)

عرض المستودعالموقع الإلكتروني
49729منذ 4 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

WAMpage

WAMpage - سلسلة استغلال LPE للحصول على صلاحيات الجذر في WebOS (CVE-2022-23731)

هذا الاستغلال ذو أهمية أساسية للباحثين الآخرين - إذا كنت تريد فقط عمل روت لتلفازك، فغالبًا ما تريد RootMyTV، الذي يقدم جذرًا ثابتًا موثوقًا بنقرة واحدة.

يدعم حاليًا فقط WebOS 4.x على معالجات SoC ببنية 32-بت. هذا البرنامج مقدم كما هو (AS IS)، استخدمه على مسؤوليتك الخاصة، إلخ. إلخ.

الشرح: https://www.da.vidbuchanan.co.uk/blog/webos-wampage.html
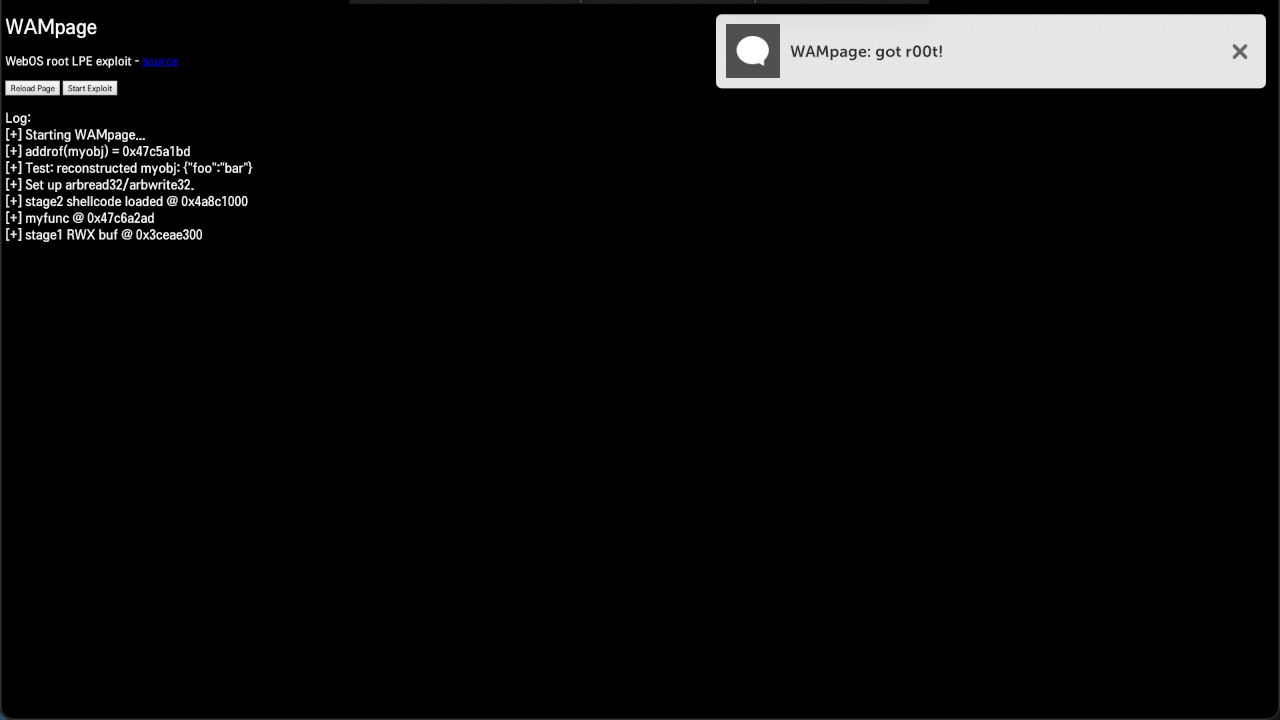
image

البناء

المتطلبات الأساسية:

apt install qemu-user
npm install -g @webosose/ares-cli

التجميع:

make

الاختبار محليًا

سيعمل make test على بناء وتشغيل الاستغلال في d8، الذي يعمل في qemu-arm. (يتم تضمين نسخة مجمعة مسبقًا من d8 وتبعياتها في دليل bin/). إذا نجح الاستغلال، فستحصل غالبًا على شيء مثل هذا:

[+] Starting WAMpage...
[+] addrof(myobj) = 0x5a68f5d1
[+] Test: reconstructed myobj: {"foo":"bar"}
[+] Set up arbread32/arbwrite32.
[+] stage2 shellcode loaded @ 0xff458000
[+] myfunc @ 0x5a693369
[+] stage1 RWX buf @ 0x5bb8f280
[+] Copied stage1 shellcode. Calling...
Traceback (most recent call last):
  File "<stdin>", line 25, in <module>
IOError: [Errno 13] Permission denied: '/dev/mem'

من المتوقع حدوث خطأ الإذن هذا، بافتراض أن جهازك ليس مضبوطًا بشكل خاطئ تمامًا.

يمكنك اختبار استغلال devmemes.py بتشغيله مباشرة على التلفاز، لكنك ستحتاج إما إلى صلاحيات الجذر منذ البداية، أو إلى نوع آخر من الأصداف غير المعزولة (unsandboxed/unjailed).

التثبيت على التلفاز

يمكنك استخدام ares-install، أو نسخ ملف IPK يدويًا وتشغيل هذا من قشرة وضع المطور (devmode shell):

luna-send-pub -i 'luna://com.webos.appInstallService/dev/install' '{"id":"tv.rootmy.wampage","ipkUrl":"/path/to/wampage.ipk","subscribe":true}'

التشغيل على التلفاز

شغّل التطبيق واضغط على زر "Start Exploit". إذا سارت الأمور على ما يرام، يجب أن يفتح خادم telnet على المنفذ 31337.


تنزيل الأداة




