
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/daniel224455/katana
أمان الأنظمة المدمجةتحليل الثغرات الأمنيةالاستغلالشيل كودأمن الأجهزةتطوير الحمولاتتحليل البرامج الثابتةاستغلال الملفات الثنائية
GitHubdaniel224455/katana

katana

دعنا نختطف سلسلة الإقلاع الخاصة بنا - CVE-2021-30327

عرض المستودع
17361منذ 2 أشهرتمت المراجعة من قبل Kitploit
مشاركة

Katana

استغلال BootROM لأجهزة Qualcomm التي صدرت بين 2016 و 2019.

شرح موجز للاستغلال

مع SoC MSM8998 (Nazgul)، تمت إضافة الأمر 0x13 (SAHARA_RESET_STATE_MACHINE_ID). يستدعي الأمر الدالة boot_sahara_entry، التي من المفترض أن تعيد تهيئة Sahara. الخلل هو أن كل استدعاء لها يقلل مؤشر المكدس بمقدار 0x60 ولا يوجد حماية للمكدس. مع عدد كافٍ من الاستدعاءات، نستنفد مساحة المكدس المتاحة (0x3000)، ونفسد الذاكرة خارج المكدس ونجعل مخازن المكدس تتداخل مع بعض جداول مؤشرات الدوال العامة. ستقرأ secboot_verify_cert_signature المقياس والتوقيع بتنسيق BIGINT في مخازن المكدس. نظرًا لأن crypto_ftbl->ModExp تم الكتابة فوقه بواسطة المخازن، فإن secmath_BIGINT_modexp سيقفز إلى شيلكودنا من المقياس.

يمكن العثور على المزيد في HEXACON2023 - حكايات أخطاء: الحياة والموت في الصحراء

معالجات SoC المعروفة بأنها ضعيفة

[!CAUTION] حتى لو كان المعالج SoC ضعيفًا، فهذا لا يعني أنه يمكنك استغلاله! إذا كان معالجك مدرجًا هنا، فلا تخزن أي أسرار على جهاز به. تستطيع Cellebrite وMSAB وOxygen Forensics فك تشفير بيانات المستخدم على الأجهزة المزودة بمثل هذه المعالجات، بفضل هذا الثغرة CVE.
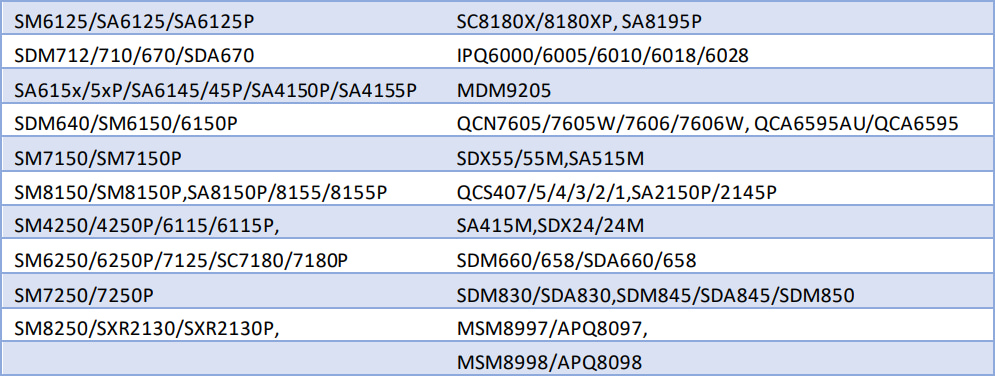
VulnerableSoCs

الاستخدام

usage: katana.py [-h] -s SOC -e EXPLOIT [-f FIREHOSE]

A PoC for the CVE-2021-30327 vulnerability in Qualcomm Sahara

options:
  -h, --help            show this help message and exit
  -s, --soc SOC         SoC model
  -e, --exploit EXPLOIT
                        Exploit PBL (CVE-2021-30327) with a payload
  -f, --firehose FIREHOSE
                        DevPrg image in case the payload reinitializes Sahara

الاعتمادات

  • CVE-2021-30327 This is the CVE which Katana exploits
  • Iskuri (Christopher Wade) Reported CVE-2021-30327 to Qualcomm
  • Seamus Burke & Aaron Willey - أول الأشخاص الذين استغلوا هذه الثغرة CVE، عرضوها في HEXACON2023
  • R0rt1z2 Helped with sniffing this exploit
  • kethily-daniel Gave me a tool which was exploiting this exact Vulnerability
  • halal-beef Script base
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    352
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    291

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






