
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-56190-Full-RCE-Chainn — سلسلة RCE كاملة غير مُصادَق عليها لـ Windows Server 2022 عبر تسلسل CVE-2026-56190 (RCE) وCVE-2026-42908 (تسريب معلومات). تتجاوز ASLR وCFG وXFG وDEP. | Kitploit
أدوات/GitHubGitHub/danarhirany300-ctrl/cve-2026-56190-full-rce-chainn
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالشيل كودالأوراق والأبحاثالفريق الأحمرتطوير الحمولاتاستغلال الملفات الثنائية
مشاركة
GitHub
danarhirany300-ctrl/cve-2026-56190-full-rce-chainn

CVE-2026-56190-Full-RCE-Chainn

سلسلة RCE كاملة غير مُصادَق عليها لـ Windows Server 2022 عبر تسلسل CVE-2026-56190 (RCE) وCVE-2026-42908 (تسريب معلومات). تتجاوز ASLR وCFG وXFG وDEP.

عرض المستودع
2منذ 15 أياملم تتم المراجعة بعد

CVE-2026-56190 و CVE-2026-42908: تجاوز ASLR و XFG مع تجاوز DEP بمساعدة المُنقِّح

نظرة عامة

يوثّق هذا المستودع اكتشاف سلسلة استغلال ضد Windows Server 2022 (إصدار سابق لدورة تصحيحات يونيو 2026) وتحويلها إلى سلاح.

في حين حقّق إثبات المفهوم (PoC) العام لـ CVE-2026-56190 السيطرة على RIP وحجب الخدمة (DoS)، صرّح الباحثون الأصليون صراحةً بأن تنفيذ الشيفرة عن بُعد (RCE) الكامل لم يتحقق بسبب تخفيفات Windows الحديثة (DEP وCFG وXFG) وغياب أداة pivot نظيفة للمكدس.

يتجاوز هذا البحث ASLR وXFG، ويحقّق السيطرة على RIP باستخدام أداة Confused Deputy صالحة لـ XFG. وقد تحقق تجاوز DEP بـمساعدة المُنقِّح (WinDbg + VirtualAllocEx)، كما هو موثّق في المرحلة 4.

  • الهدف: Windows Server 2022 (إصدار مارس 2026 / غير مُرقَّع)
  • التأثير: تنفيذ الشيفرة عن بُعد (بيئة مختبرية، بمساعدة المُنقِّح)
  • التخفيفات المتجاوَزة: ASLR (تسريب معلومات)، XFG (Confused Deputy)، DEP (بمساعدة المُنقِّح)

سلسلة الاستغلال

المرحلة 1: حائط ASLR

يعتمد CVE-2026-56190 على مؤشر غير مُهيَّأ في CConnectionEx (الإزاحة +0x670) يقرأ من كتلة heap محرَّرة (0x4930 بايت). تُعشِّر ASLR في Windows عناوين الـ heap والوحدات، مما يستلزم تسريبًا للذاكرة. (انظر docs/01-ASLR-Wall.md)

المرحلة 2: تسريب المعلومات (CVE-2026-42908)

بإرسال حزمة MCS مشوّهة، يسرّب الخادم غير المُرقَّع مؤشرات vtable الخاصة بـ RDPSERVERBASE.dll إلى العميل.

  • المؤشر المُسرَّب: RDPSERVERBASE!CRDPCoreConnection::vftable
  • الإزاحة: 0x1535C0 (انظر docs/02-Info-Leak-CVE-2026-42908.md)

المرحلة 3: تجاوز XFG وConfused Deputy

يفتقر الإصدار إلى أداة push rax; ret نظيفة ذات تجزئة XFG صالحة. استخدمنا BasicInputPlugin::Release كـ Confused Deputy لنقل التنفيذ إلى الشيفرة الصدفية الخاصة بنا. (انظر docs/03-XFG-Bypass-Confused-Deputy.md)

المرحلة 4: تجاوز DEP والتنفيذ

تحقق تجاوز DEP بمساعدة المُنقِّح: خصّص VirtualAllocEx ذاكرة RWX في العملية الهدف، ونُفِّذت الشيفرة الصدفية من هناك. (انظر docs/04-DEP-Bypass.md)
بنية المستودع

  • docs/ - تحليل تقني مفصّل لكل مرحلة.
  • exploit/ - سكربت الاستغلال بلغة Python (chain_exploit.py).
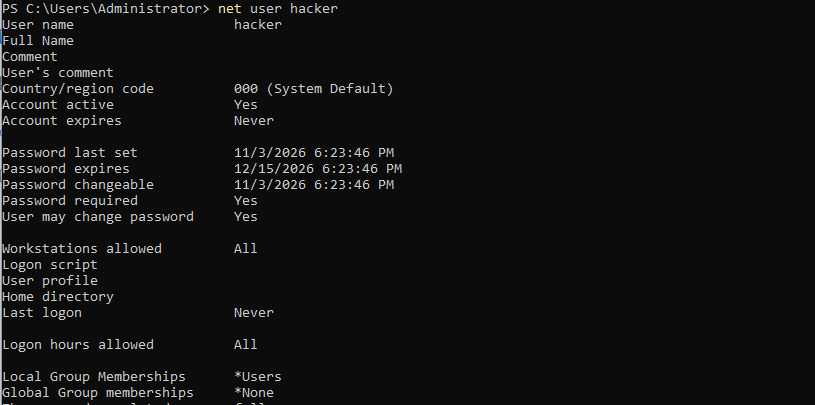
  • proof/ - لقطات شاشة وسجلات تُثبت نجاح التنفيذ.

إثبات المفهوم

RCE Proof

إخلاء المسؤولية

هذا المستودع مخصّص لأغراض البحث التعليمي والدفاعي فقط. لقد قامت Microsoft بترقيع الثغرات التي نوقشت هنا. لا تستخدم هذه الشيفرة ضد أنظمة لا تملكها أو لا تملك إذنًا صريحًا باختبارها.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





