
 d3mondev/burp-vps-proxy
يتيح هذا الامتداد الخاص بـ Burp Suite الإنشاء والحذف التلقائيين لوكيل SOCKS5 علوي على خدمات سحابية شهيرة.



البدء »
الميزات
·
مزودو الخدمة
·
إخلاء المسؤولية
Burp VPS Proxy هو امتداد لـ Burp Suite يتيح الإنشاء والحذف التلقائي لوكلاء upstream SOCKS5 لدى مزودي الخدمات السحابية المشهورين من داخل Burp Suite. وهو يهيئ Burp تلقائيًا لاستخدام الوكيل المُنشأ بحيث يصدر كل حركة المرور الصادرة من عنوان IP سحابي. يفيد ذلك في منع حظر عنوان IP الرئيسي لدينا من قِبل أنظمة WAF الشائعة أثناء إجراء اختبار الاختراق وصيد مكافآت الثغرات.
استُلهم Burp VPS Proxy من فكرة @honoki الرائعة: DigitalOcean Droplet Proxy for Burp Suite.
هل تجد هذا مفيدًا؟ ⭐ امنحنا نجمة على GitHub — فهذا يساعدنا!
قم بزيارة صفحة الإصدارات وحمّل أحدث ملف burp-vps-proxy.jar.
في Burp Suite، انتقل إلى تبويب Extensions وانقر على Add. عيّن نوع الامتداد إلى Java، ثم حدد ملف burp-vps-proxy.jar.
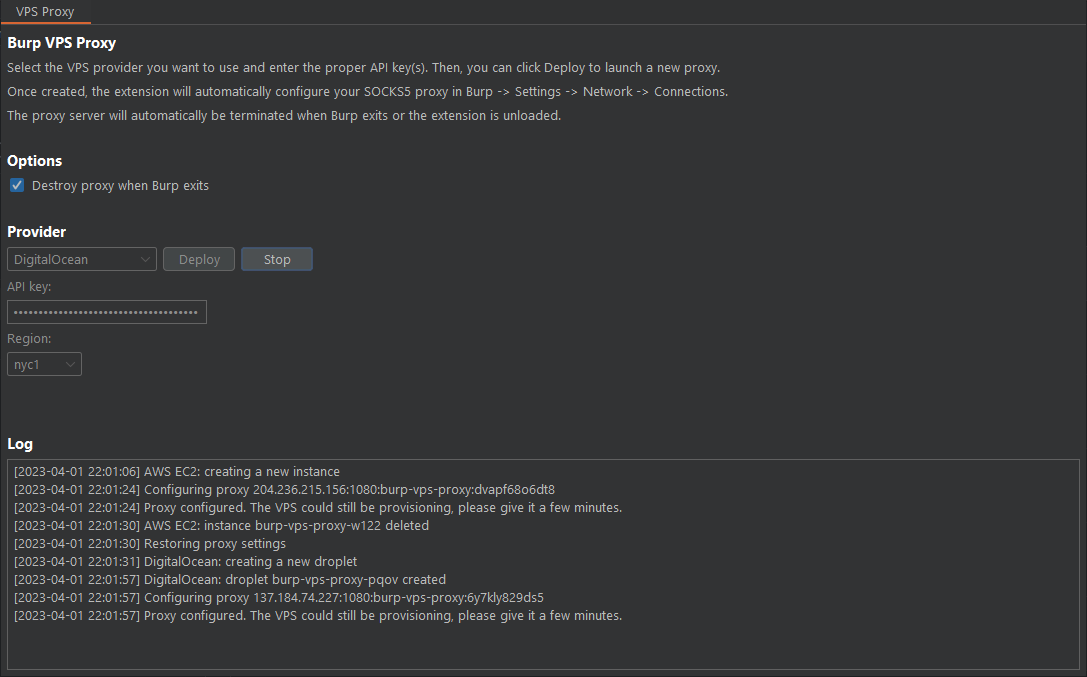
بمجرد التحميل، يمكنك الوصول إلى الامتداد عبر تبويب VPS Proxy الجديد في Burp. اختر مزود الخدمة، وأدخل مفاتيح API الخاصة بك، ثم انقر على Deploy.
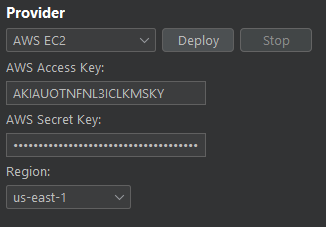
سيستخدم الامتداد نوع المثيل t4g.nano لتقليل التكاليف. لاحظ أن هذا النوع من المثيلات غير مدعوم في جميع المناطق. سينشئ الامتداد أيضًا مجموعة أمان باسم burp-vps-proxy في المنطقة المحددة للسماح بالاتصالات بالمنفذ 1080.
ستحتاج إلى AWS Access Key وAWS Private Key لتهيئة الامتداد. ستحتاج أيضًا إلى التأكد من أن زوج المفاتيح يمنح حق الوصول إلى الأذونات التالية على الأقل:
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "EC2Permissions",
            "Effect": "Allow",
            "Action": [
                "ec2:RunInstances",
                "ec2:TerminateInstances",
                "ec2:DescribeInstances",
                "ec2:DescribeImages",
                "ec2:DescribeRegions",
                "ec2:CreateTags",
                "ec2:CreateSecurityGroup",
                "ec2:DescribeSecurityGroups",
                "ec2:AuthorizeSecurityGroupIngress"
            ],
            "Resource": "*"
        }
    ]
}
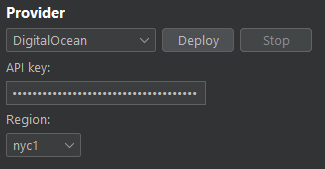
Digital Ocean هو مزود VPS شائع بين باحثي الأمن ومختبري الاختراق وصائدي مكافآت الثغرات. إذا لم يكن لديك حساب بالفعل، يمكنك الحصول على 200 دولار رصيد مجاني بالتسجيل عبر رابط الإحالة الخاص بي:

ستحتاج إلى إنشاء مفتاح API وإدخاله في امتداد Burp VPS Proxy.
قد يستغرق الإعداد بعض الوقت بعد إنشاء الـ droplet. انتظر بضع دقائق بعد تشغيل المثيل.
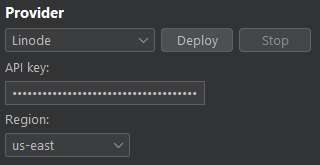
ستحتاج إلى إنشاء مفتاح API وإدخاله في امتداد Burp VPS Proxy. يتم ذلك في قسم "My Settings -> API Tokens" في ملفك الشخصي من لوحة تحكم Linode. يسمونه Personal Access Token.
تأكد من أن مفتاح API يمتلك إذن Read/Write لـ "Linodes".
يتم الإعداد عبر SSH وعادةً ما يكون الوكيل متاحًا بمجرد أن يخبرك الامتداد بذلك.
يتنصل مؤلف هذا الامتداد ومساهموه صراحةً من أي مسؤولية عن أي تكاليف أو أضرار أو عواقب ناتجة عن استخدام مزودي الخدمات السحابية بالتزامن مع هذا البرنامج.
يُحظر تمامًا استخدام هذا البرنامج في أنشطة غير مصرح بها أو غير قانونية، بما في ذلك مهاجمة الأهداف دون موافقة. يجب على المستخدمين الامتثال لجميع القوانين واللوائح المعمول بها. لا يتحمل المطور والمساهمون أي مسؤولية أو تبعة عن أي إساءة استخدام أو ضرر أو أذى ناجم عن هذا البرنامج. وتقع على عاتق المستخدم مسؤولية استخدام هذا البرنامج بطريقة أخلاقية وقانونية.
محتوى هذا المستودع مرخّص بموجب رخصة GNU General Public License v3.0 (GPLv3).






