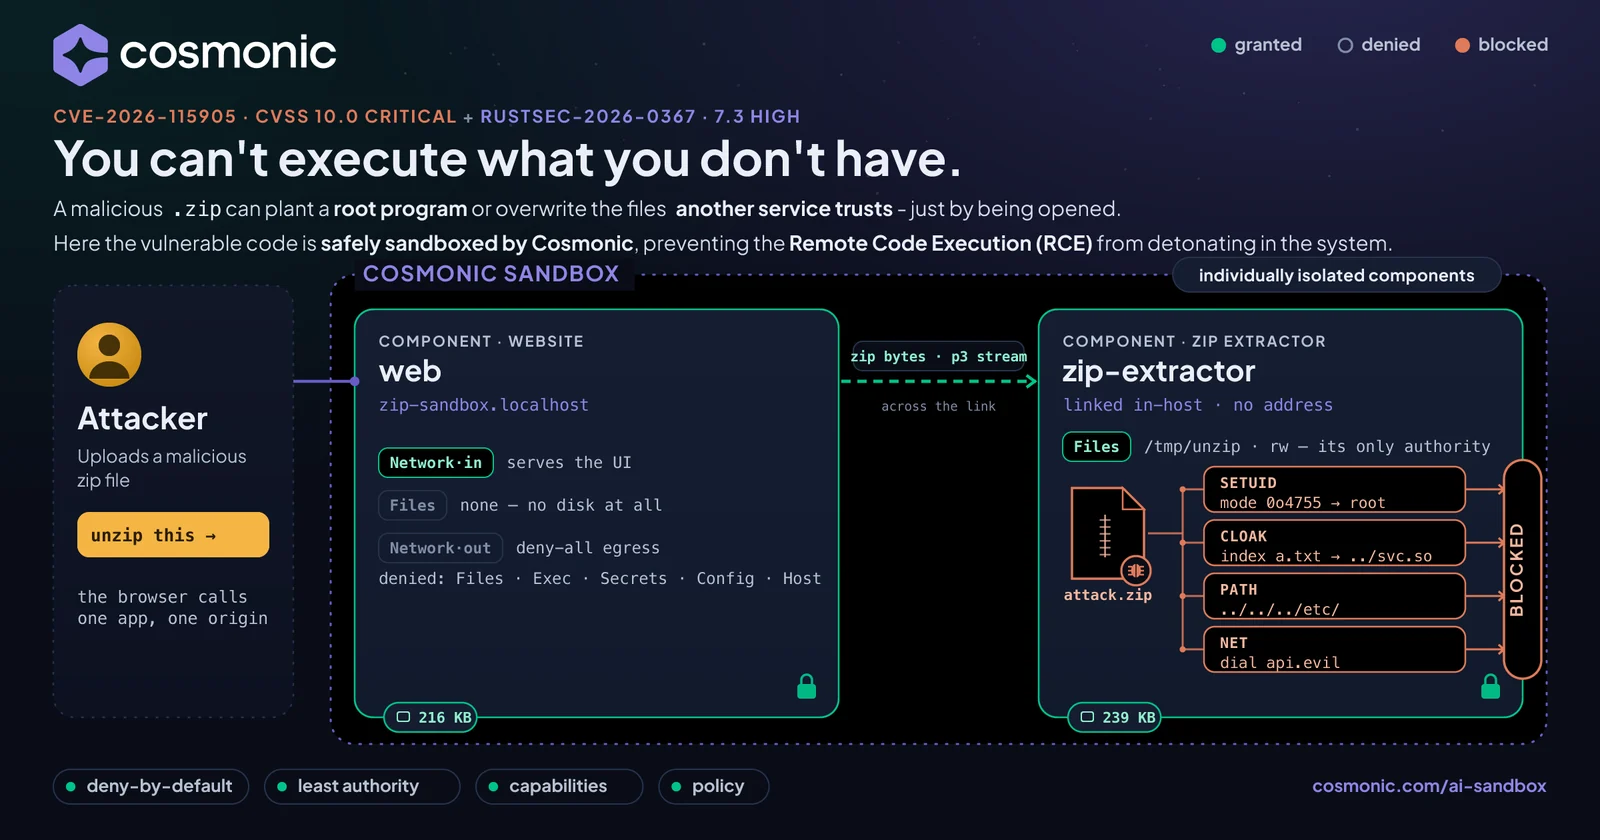
عرض توضيحي مباشر: نفس حزمة Rust zip القابلة للاستغلال (RUSTSEC-2026-0367 setuid + CVE-2026-115905 zip cloaking) محتواة داخل صندوق رمل Cosmonic WebAssembly الذي يرفض افتراضيًا.

اقرأ القصة الكاملة على مدونة Cosmonic: إيقاف تنفيذ الشيفرة عن بُعد باستخدام صندوق رمل
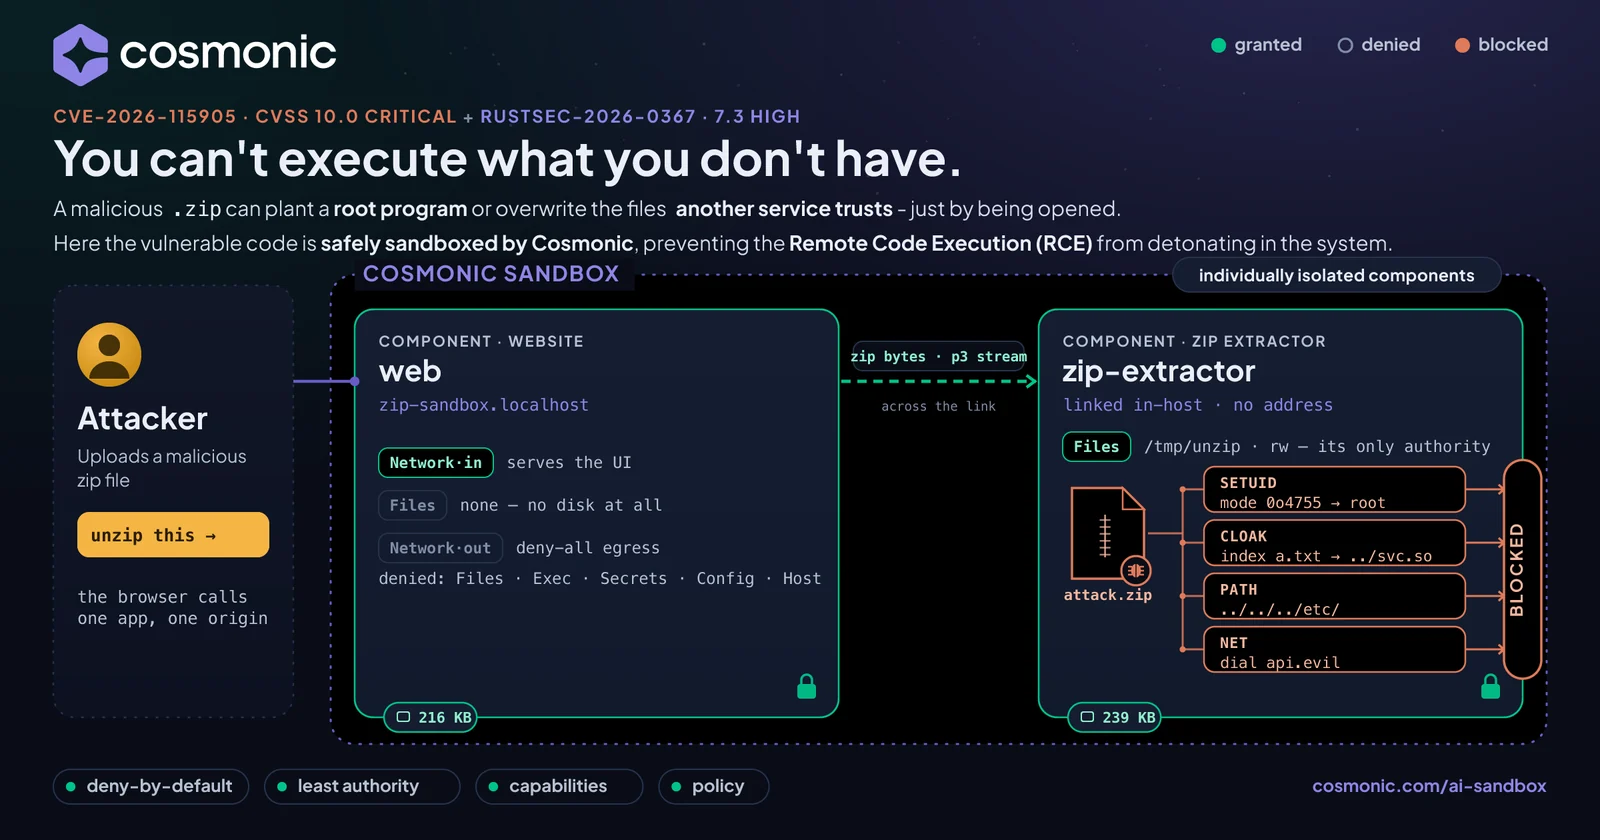
أصدرت حزمة Rust zip ثغرتين خطيرتين بفارق تسعة أيام، إحداهما بدرجة CVSS 10.0.
يشغّل هذا المستودع تلك الشيفرة المصابة نفسها، دون ترقيع، داخل صندوق رمل
Cosmonic يرفض كل شيء افتراضيًا، ويتيح لك إطلاق أرشيفات مصنوعة فعليًا عليه. كل
هجوم يعمل. ولا يستطيع أي منها فعل أي شيء.
خطوة بخطوة: مستخرج zip داخل صندوق رمل (دليل التوثيق)
لا يمكنك تنفيذ ما لا تملكه. لا يحتاج صندوق الرمل إلى التعرّف على الهجوم. فهو يبدأ بلا شيء ويمنح الشيفرة فقط القدرات التي تمنحها له: هنا، مجلد مؤقت واحد ولا شبكة. راجع مبادئ منصات الوكلاء الآمنة.
تحتوي صفحة العرض على زر أحمر واحد لكل سيناريو. يبثّ كل منها أرشيفًا مصنوعًا فعليًا إلى صندوق الرمل؛ ولا شيء مُرقَّع.
| الزر | الثغرة | ما يفعله الأرشيف المصنوع | داخل صندوق الرمل |
|---|---|---|---|
| الخطأ 1: بتات setuid | RUSTSEC-2026-0367 · setuid · CVSS 7.3 | ثلاثة مدخلات تحمل بتات setuid وsetgid وsticky. على مستخرج Unix كانت ستمنح ملفًا مُسقَطًا صلاحيات على مستوى الجذر. | تصل البتات الثلاث إلى التقرير؛ ولا يُطبَّق أي منها. |
| الخطأ 2: zip slip | CWE-22 / CWE-59 · zip slip عبر الروابط الرمزية | ثلاثة مدخلات روابط رمزية موجّهة إلى مسارات معروفة خارج المجلد: /etc/cron.d و/root/.ssh/authorized_keys و/tmp. يرفض zip 8.6.0 أسماء ../، لكن على Unix يزرع extract() هذه الروابط دون فحص. | تصل الثلاثة كملفات عادية تحمل نص الهدف؛ ولا يوجد أي رابط. |
| الخطأ 3: zip cloaking | CVE-2026-115905 · zip cloaking · CVSS 10.0 | يُظهر الدليل المركزي للماسح release-notes.txt؛ بينما يخبر الترويسة المحلية مستخرج البثّ في الحزمة بكتابة home/you/.ssh/authorized_keys. | تُنفَّذ الكتابة المُخفّاة لكنها تهبط داخل /tmp/unzip، وهو مجلد مؤقت يُهمَل. |
| تشغيل كل الهجمات | الثلاثة دفعة واحدة | أرشيف واحد يحمل كل هجوم أعلاه. | كل ما سبق، محتوى معًا. |
معرّفات أخرى، إن كنت تبحث عنها: RUSTSEC-2026-0367 هو GHSA-vv5m-jxxh-4627 (CWE-732)، و CVE-2026-115905 هو GHSA-m665-v7pm-7grj (CWE-436).
يؤثر كلا التنبيهين على zip 8.6.0، وهو الإصدار المستخدم هنا عن قصد. في شيفرتك الخاصة، رقِّ إلى
zip 9.0.5، الذي يصلح كليهما.
ثبّت Cosmonic Desktop. يشغّل مكوّنات WebAssembly كأحمال عمل
داخل صندوق رمل على macOS وWindows وLinux، ويستمع على 127.0.0.1:8200.
طبّق المانيفست. يثبّت deploy/zip-sandbox.workload.yaml
كلا المكوّنين بالبصمة (digest) على ghcr، لذا لا يوجد ما تُبنيه. أسهل طريق هو مساعد
ذكاء اصطناعي متصل بخادم MCP الخاص بـ Desktop
(ربط وكلاء البرمجة):
"طبّق
deploy/zip-sandbox.workload.yamlعلى Cosmonic Desktop، ثم اعرض لي حالته."
أو انسخ المانيفست إلى workloads/default/zip-sandbox.yaml ضمن دليل حالة Desktop
(يطبعه cosmonicd paths).
افتح http://zip-sandbox.localhost:8200/ واضغط الأزرار الحمراء، واحدًا لكل سيناريو، أو ارفع ملف zip خاصًا بك.
عقبة واحدة. يحتاج المستخرج إلى وحدة تخزين
/tmp/unzipالخاصة به. مسارات النشر السريع في Desktop (cosmonic dev، مسودات النشر، لصق رابط صورة) تبني مواصفة من الصورة وحدها وتُسقط قسمvolumes، فيردّ المستخرج عندئذٍ بـ"sandbox unavailable". طبّق المانيفست كما هو مكتوب.
لكل سيناريو وضع API وأرشيف قابل للتنزيل، بحيث يمكنك فحص البايتات الخام:
| السيناريو | تشغيله | تنزيل الأرشيف |
|---|---|---|
| الخطأ 1: بتات setuid | /run?mode=suid (الافتراضي) | /suid.zip |
| الخطأ 2: zip slip | /run?mode=slip | /slip.zip |
| الخطأ 3: zip cloaking | /run?mode=cloak | /cloak.zip |
| تشغيل جميع الهجمات | /run?mode=all | /all.zip |
B=http://127.0.0.1:8200
curl -s -H 'Host: zip-sandbox.localhost' "$B/run?mode=all" | python3 -m json.tool

# or upload your own zip
curl -s -H 'Host: zip-sandbox.localhost' -H 'content-type: application/zip' \
     --data-binary @your.zip "$B/run" | python3 -m json.tool
سلسلة محتواة من تقارير mode=all:
MITIGATED: 3 privileged (setuid/setgid/sticky) entries in the archive, 0 applied;
3 zip-slip symlinks neutralized; 1 cloaked entry (CVE-2026-115905) honored but confined.
Everything stayed inside /tmp/unzip.
native-demo/ هو أداة CLI صغيرة تشغّل نفس الحزمة (crate) القابلة للاستغلال مباشرةً على
macOS أو Linux، دون أي صندوق رمل، حتى تتمكن من مشاهدة نجاح الهجمات أولاً. وهو يتطلب سلسلة أدوات Rust.
cd native-demo
cargo run              # bug 1 (the setuid bit survives) and bug 3 (the cloaked path is written)
cargo run -- cloak     # bug 3 only
ينتهي الخطأ 1 بـ VULNERABLE: 1 file(s) kept a SUID/SGID/sticky bit after extraction، ويُظهر ls -l على الملف المستخرج -rwsr-xr-x. يُظهر الخطأ 3 أن الماسح يرى
release-notes.txt بينما يكتب المستخرج التدفقي config/app.conf. نفس الشيفرة، نفس نوع
الأرشيف؛ الفرق الوحيد هو ما تم تمريره إلى الشيفرة.
حِمل عمل واحد، ومكوّنان من WebAssembly، لكل منهما صندوق رمل خاص به ومنحه الخاصة. يبثّ web
الأرشيف المرفوع إلى extractor عبر stream<u8> حيّ داخل المضيف؛ ولا يتحدث المتصفح أبدًا
إلا مع web.
| المكوّن | نظام الملفات | الشبكة | HTTP | المهمة |
|---|---|---|---|---|
web | لا شيء | لا خروج | يقدّم wasi:http/handler | واجهة المستخدم والرفع؛ لا يخزّن الأرشيف أبدًا |
extractor | /tmp/unzip فقط (مؤقت) | لا خروج | لا شيء، لا يمكن الوصول إليه إلا عبر الرابط | فك الضغط، مع الحزمة المعرّضة للثغرات |
هذه المنح هي التخفيف بأكمله:
wasm32-wasip2، وهو ليس هدفًا
من نوع Unix، لذا تُستبعد شيفرة الأذونات #[cfg(unix)] الخاصة بالحزمة من الترجمة. تصل البتة ويُظهرها
التقرير؛ لكن لا شيء يمكنه تطبيقها./tmp/unzip هو المسار الوحيد الموجود داخل صندوق الرمل على أي حال.allowedHosts: [].الأرشيفات المصنوعة غير مسلّحة: محتوياتها نص خامل. فقط بتات الأذونات وأسماء المدخلات عدائية، ولا يُنفَّذ أي تصعيد امتيازات حقيقي على الإطلاق.
يعمل نفس البيان دون تغيير على Kubernetes مع Cosmonic Control، حيث يمكنك فرض هذه المنح عبر سياسات القبول. راجع تأمين عنقود.
يجلب البدء السريع صورًا مبنية مسبقًا من ghcr
(ghcr.io/cosmonic-labs/demo-zip-rce-sandbox/web و.../extractor). لإعادة البناء:
cd cosmonic-app/web       && cargo build --target wasm32-wasip2 --release
cd ../extractor           && cargo build --target wasm32-wasip2 --release
# publish (bump the tag, then update the digest in deploy/zip-sandbox.workload.yaml)
wash oci push ghcr.io/cosmonic-labs/demo-zip-rce-sandbox/web:<tag> \
  cosmonic-app/web/target/wasm32-wasip2/release/zip_sandbox_web.wasm