Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CorelightForSecOps — محلل Chronicle لـ CORELIGHT والمعلومات ذات الصلة. | Kitploit

أدوات/GitHubGitHub/corelight/corelightforsecops
أدوات دفاعيةأمن الشبكاتأمن السحابةالأدوات والمكوناتكشف التسللتحليل السجلات
GitHubcorelight/corelightforsecops

CorelightForSecOps

محلل Chronicle لـ CORELIGHT والمعلومات ذات الصلة.

عرض المستودع
54103منذ 9 أياملم تتم المراجعة بعد
مشاركة

جمع سجلات Corelight Sensor

يصف هذا المستند كيفية جمع سجلات Corelight Sensor من خلال تهيئة Corelight Sensor وموجّه Chronicle. يسرد هذا المستند أيضًا أنواع السجلات المدعومة وإصدارات Corelight المدعومة.

لمزيد من المعلومات، راجع Data ingestion to Chronicle.

قبل أن تبدأ

  • تحقق من إصدار Corelight Sensor. صُمم محلل Corelight Google SecOps للإصدار 27.13 والإصدارات الأقدم. قد تحتوي الإصدارات الأحدث من Corelight Sensor على سجلات إضافية لن يتعرف عليها المحلل، وقد تتلقى تلك السجلات تحليلًا محدودًا للحقول أو لا تتلقى أي تحليل. ومع ذلك، سيظل محتوى السجل متاحًا بتنسيق السجل الخام في Google SecOps.
  • تأكد من تهيئة جميع الأنظمة في بنية النشر على المنطقة الزمنية UTC.

طرق النشر واستقبال السجلات

يوضح مخطط بنية النشر التالي كيفية إعداد Corelight Sensor لإرسال السجلات إلى Google Security Operations باستخدام بنيتي استقبال مختلفتين. من المهم ملاحظة أن كل عملية نشر لدى العميل قد تختلف عن هذا التمثيل وقد تكون أكثر تعقيدًا.

تحدد تسمية الاستقبال المحلل الذي يطبّع بيانات السجل الخام إلى تنسيق UDM المنظم. تنطبق المعلومات الواردة في هذا المستند على المحلل ذي تسمية الاستقبال CORELIGHT.
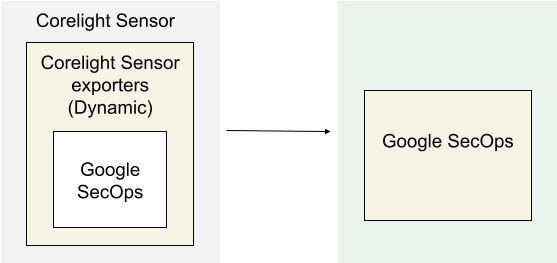
استقبال السجلات في Google SecOps باستخدام Corelight Exporters

Deployment architecture

يعرض مخطط البنية المكونات التالية:

  • Corelight Sensor: النظام الذي يشغّل Corelight Sensor .

  • Corelight Sensor exporters: يجمع Corelight Sensor exporter بيانات السجل من Sensor، ويمررها إلى Google Security Operations.

  • Google Security Operations: تحتفظ Google Security Operations بسجلات Corelight Sensor وتحللها.

تهيئة موجّه Google SecOps في Corelight

استخدم واجهة الويب الخاصة بـ Sensor أو Fleet Manager لتهيئة موجّه Google SecOps. تستخدم هذه التهيئة بيانات اعتماد API من نسخة Google SecOps الخاصة بك لإنشاء الاتصال الآمن.

  1. سجّل الدخول إلى واجهة الويب الخاصة بـ Fleet Manager أو Sensor في Corelight Sensor بصفة مسؤول.

  2. انتقل إلى منطقة تهيئة الموجّه:

    • Fleet Manager: انتقل إلى Policies، وحدد سياسة، وانقر على علامة التبويب Export.
    • Standalone Sensor: انتقل إلى Configuration | Export | Export Configuration.
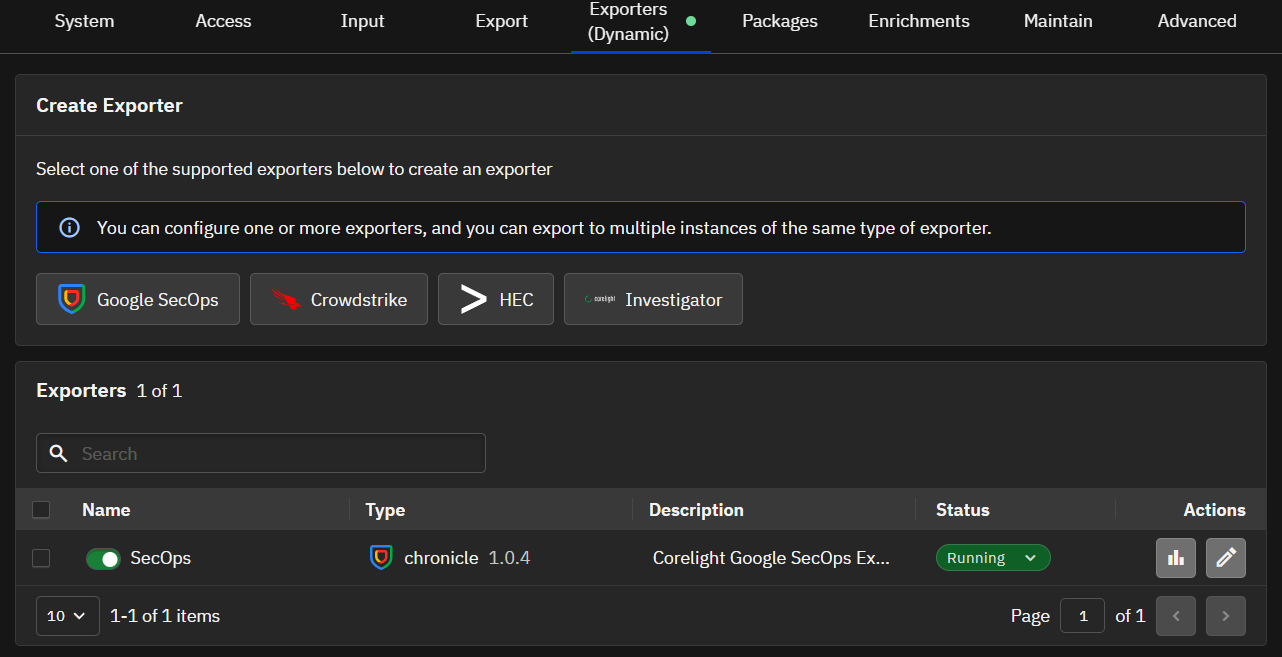
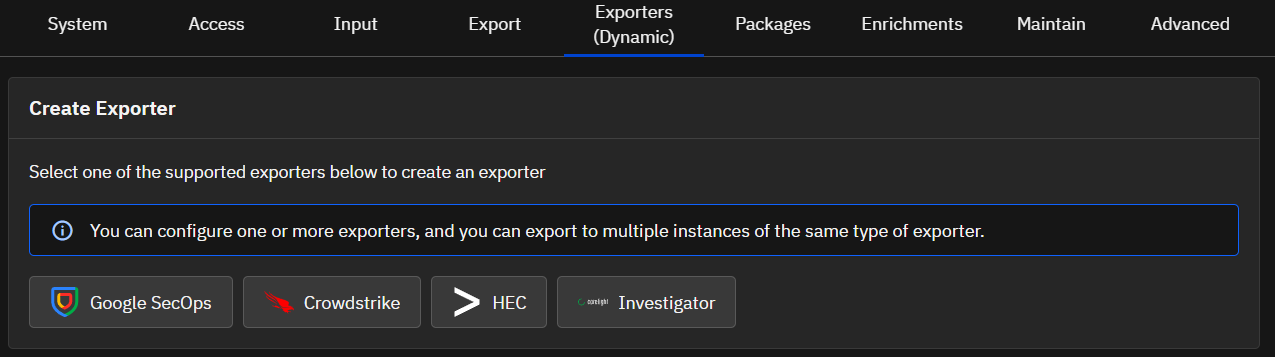
  3. في قسم Create Exporter، انقر على Google SecOps.
Deployment architecture

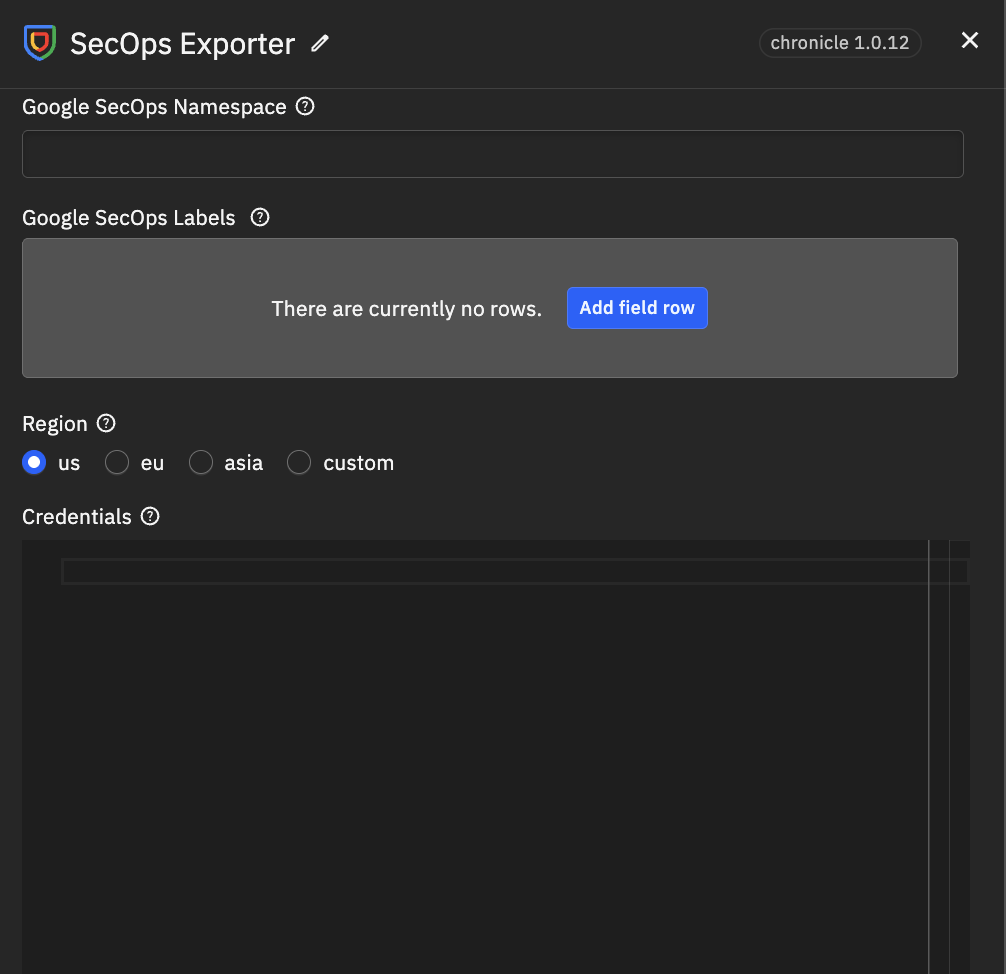
  1. هيّئ معاملات الإدخال التالية:
  • Name*: اسم فريد لنسخة الموجّه هذه (على سبيل المثال، SecOps).
  • Google SecOps Customer ID*: معرّف العميل الفريد الخاص بك الذي توفره Google.
  • Google SecOps Namespace: مساحة الأسماء المنطقية لسجلات Sensor الخاصة بك في Google SecOps.
  • Credentials*: بيانات اعتماد حساب خدمة Google SecOps (JSON). (الصق محتوى JSON الكامل).
  • Google SecOps Labels: تسميات مهيأة من المستخدم لتحديد نطاق البيانات.
  • Region*: اسم منطقة GCP الذي تستخدمه Google SecOps.
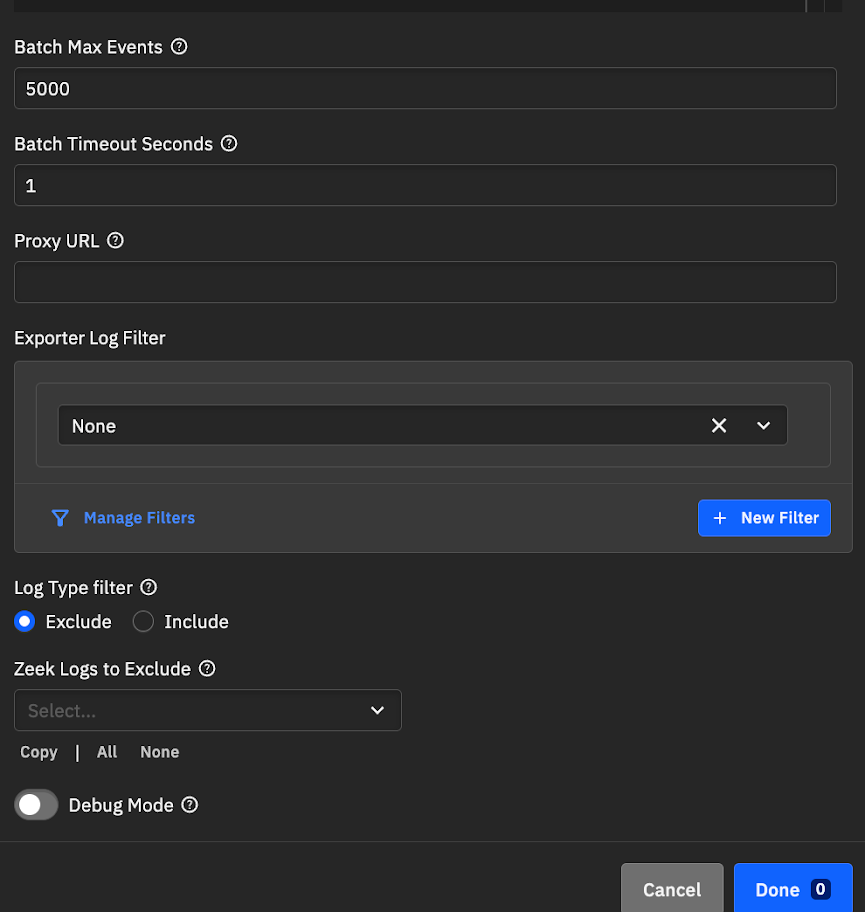
  • Batch Max Events: الحد الأقصى لحجم الدفعة.
  • Batch Timeout Seconds: الحد الأقصى لعمر الدفعة.
  • Proxy URL: عنوان URL لوكيل الشبكة، إذا لزم الأمر.
  • Exporter Log Filter: حدد عامل تصفية لتطبيقه على نسخة الموجّه هذه.
  • Log Type Filter: تضمين أو استبعاد ملفات سجل محددة بالاسم.
    • Exclude: يزيل السجلات المحددة. ستظل أنواع السجلات الجديدة (على سبيل المثال، من الحزم) تُصدَّر.
    • Include: يصدّر السجلات المحددة فقط. لن تُصدَّر أنواع السجلات الجديدة ما لم تُضَف يدويًا.

Deployment architecture Deployment architecture

  1. انقر على Done.

بنية النشر

  1. انقر على Apply Changes.

إدخال السجلات إلى Google SecOps باستخدام Forwarder

بنية النشر

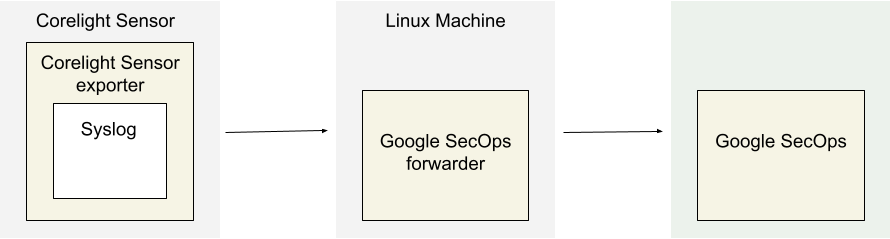
يُظهر مخطط البنية المكوّنات التالية:

  • Corelight Sensor: النظام الذي يشغّل Corelight Sensor.

  • Corelight Sensor exporter: يجمع Corelight Sensor exporter بيانات السجلات من Sensor، ويُمرّرها إلى Google Security Operations forwarder.

  • Google Security Operations forwarder: Google Security Operations forwarder هو مكوّن برمجي خفيف الوزن، يُنشر في شبكة العميل، ويدعم syslog. يُمرّر Google Security Operations forwarder السجلات إلى Google Security Operations.

  • Google Security Operations: يحتفظ Google Security Operations بسجلات Corelight Sensor ويحلّلها.

تكوين Google Security Operations forwarder

لتكوين Google Security Operations forwarder، قم بما يلي:

  1. إعداد Google Security Operations forwarder. راجع تثبيت forwarder وتكوينه على Linux.

  2. تكوين Google Security Operations forwarder لإرسال السجلات إلى Google Security Operations.

  collectors:
    - syslog:
        common:
          enabled: true
          data_type:  CORELIGHT
          data_hint:
          batch_n_seconds: 10
          batch_n_bytes: 1048576
        tcp_address: <Chronicle forwarder listening IP:Port>
        tcp_buffer_size: 524288
        udp_address: <Chronicle forwarder listening IP:Port>
        connection_timeout_sec: 60
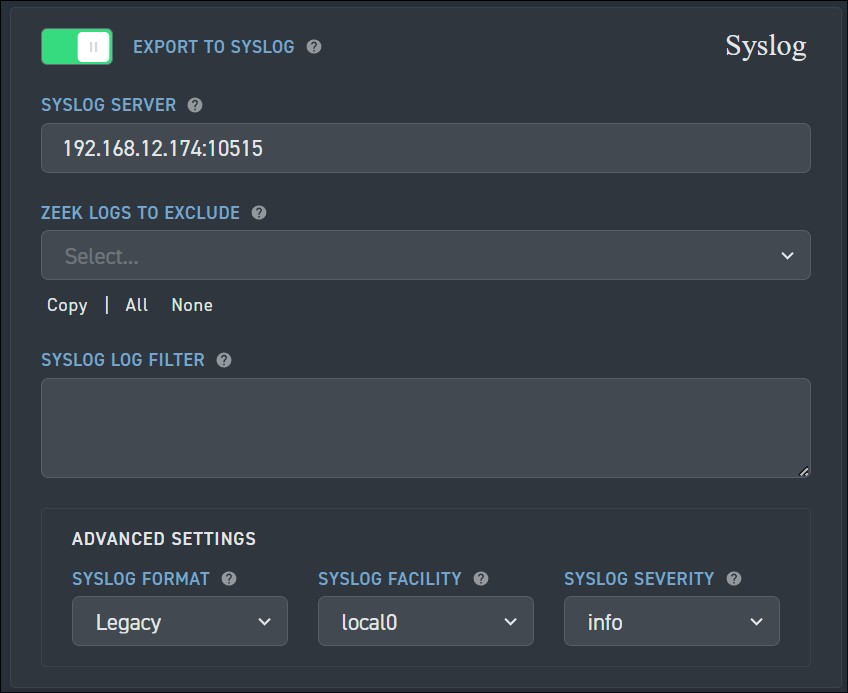

تكوين مصدّر Corelight Sensor

  1. سجّل الدخول إلى Corelight Sensor بصفة مسؤول.
  2. اختر علامة التبويب Export.
  3. ابحث عن خيار EXPORT TO SYSLOG وقم بتمكينه.
  4. ضمن EXPORT TO SYSLOG، قم بتكوين الحقول التالية:
  • SYSLOG SERVER: حدّد عنوان IP والمنفذ الخاص بمستمع syslog الخاص بموجّه Google Security Operations.
  • انتقل إلى Advanced Settings > SYSLOG FORMAT، وغيّر الإعداد إلى Legacy.

Corelight Sensor Configuration

  1. انقر على Apply Changes.

أنواع سجلات Corelight المدعومة

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →