 completetech-security/vm2-nesting-check
مدقّق أدلة vm2 دون اتصال لـ CVE-2026-92935. أدلة حزمة العزل والتضمين المتداخل. Python مستقل؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





أداة فحص أدلة دون اتصال بالإنترنت لـ CVE-2026-92935: هروب تداخل require على شكل مصفوفة في vm2 (الاسم المستعار GHSA-8hr7-r645-pc6w).
تقارن إصدارات حزمة vm2 المقدَّمة صراحةً بنطاقات الاستشارة الأمنية المراجَعة، وتُبلِّغ عمّا يُظهره دليل الإصدار هذا وما لا يُظهره. يتطلب Python 3.10 أو أحدث، ومكتبة قياسية فقط؛ ويمكن نسخ الملف التنفيذي الوحيد vm2_nesting_check.py بمفرده. لا يتصل مطلقًا بأي مواقع ويب، ولا يستورد شيفرة التطبيق، ولا يشغّل مدير حزم، ولا ينفّذ حمولات استغلال.
potentially_affected ليست استغلالًا. تعني أن الإصدار المُبلَّغ عنه يقع ضمن الفترة المتأثرة الموثّقة. لم تُثبَت الشروط المسبقة للتطبيق ولا قابلية الاستغلال، ويحتفظ كل صف بـ exploitability: not_tested.fixed_version_reported ليست إثباتًا لتصحيح. إنها تصف ادعاءً بشأن الإصدار فقط؛ ولا تشهد أبدًا على تصحيحات مثبَّتة أو على السلامة.unknown ليست نظيفة ولا فشلًا. تبقى الإصدارات المفقودة أو المتعارضة أو المشوّهة أو ما قبل الإصدار أو المؤهَّلة أو المخصّصة/المورّد unknown، وكذلك أي شيء خارج النطاقات المراجَعة.74aa57ba5df05c34d17ae67912cd26ec2335201b، مع مقارنة النطاقات الخاصة بالحزمة وإصلاح CSV الخاص بالمسافات البيضاء المختلطة. لا حاجة إلى مستودع مرافق.# Assess one reported version and print JSON
python vm2_nesting_check.py --version 3.11.7 --format json
# Assess the example inventory and save an HTML report
python vm2_nesting_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV inventory (CSV is the default format) and exit 1 on potentially_affected results
python vm2_nesting_check.py --csv-list inventory.csv --fail-on-finding
# Show every option, then run the local test suite
python vm2_nesting_check.py --help
python -m unittest -v
مطلوب واحد على الأقل من --version أو --inventory أو --csv-list أو --source. يطبع --tool-version إصدار أداة الفحص (حاليًا 1.1.0).
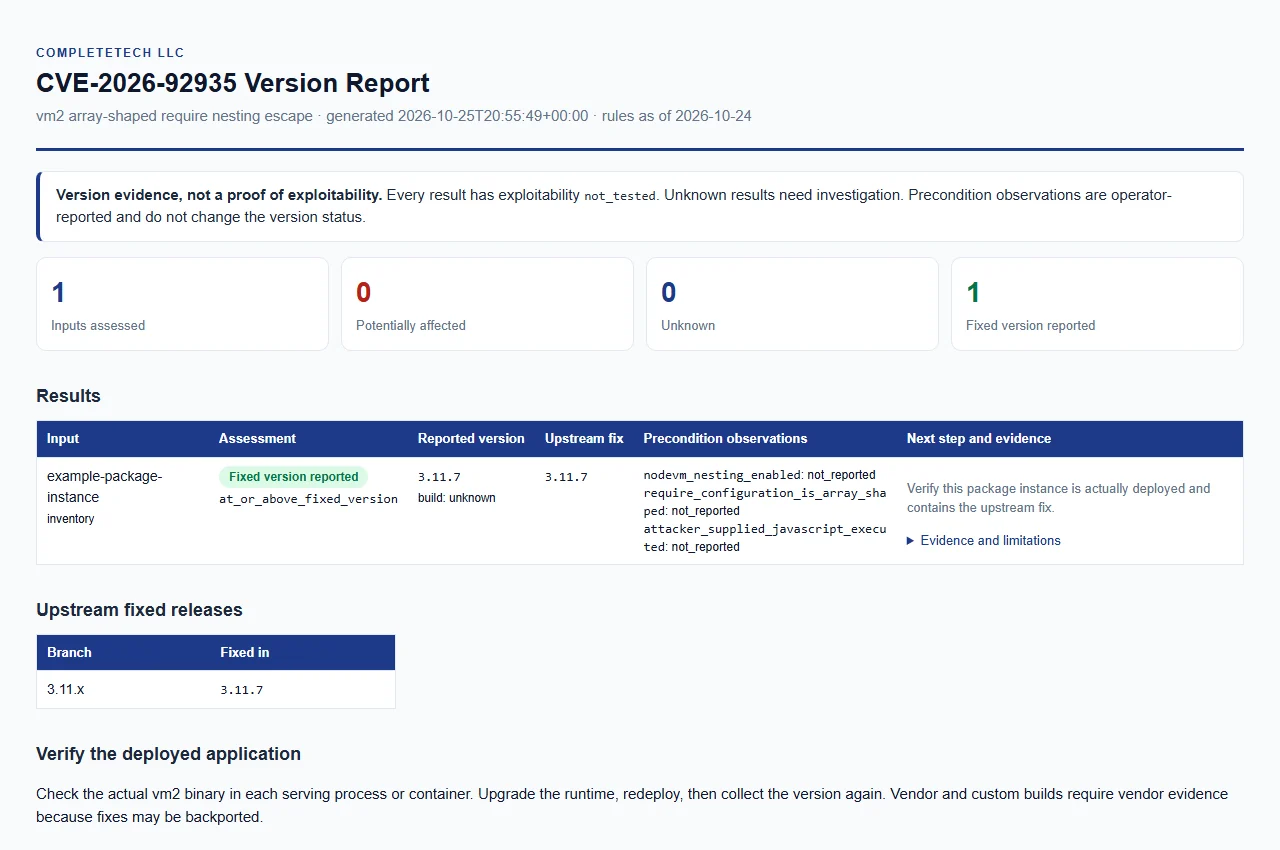
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًّا.
تم استرجاع الاستشارة الأساسية وقاعدة البيانات المُ راجَعة في 2026-10-24 (rules_as_of).
الفترة المتأثرة الموثّقة هي من 3.11.4 حتى 3.11.6. الإصدار المُصلَح المُ راجَع هو 3.11.7، والخط المُصلَح المُ راجَع هو 3.11.x.
| الإصدار المُبلَّغ عنه في المثال | النتيجة |
|---|---|
| 3.11.3 | unknown |
| 3.11.4 | potentially_affected |
| 3.11.6 | potentially_affected |
| 3.11.7 | fixed_version_reported |
| 3.11.8 | fixed_version_reported |
| 3.12.0 | unknown |
| 4.0.0 | unknown |
ملاحظات حول الحدود:
v (v3.11.7). تبقى الإصدارات المفقودة أو المتعارضة أو المشوّهة أو ما قبل الإصدار أو المؤهَّلة أو المخصّصة/الخاصة بالمورّد مجهولة (unknown).--build-source (أو حقل build_source) الفارغة أو unknown (الافتراضية) أو upstream أو official أو official_upstream على أنها upstream. أي قيمة أخرى، مثل اسم مورّد، تُنتج unknown لأنها تحتاج إلى دليل تصحيح مستقل.كل قيمة إدخال هي نسخة حزمة منفصلة؛ ولا توفّق أداة الفحص الأدلة عبر المدخلات لنسخة واحدة. يمكن دمج المدخلات في تشغيل واحد.
| الخيار | الإدخال |
|---|---|
--version VERSION (الاسم البديل --package-version) | إصدار vm2 المُبلَّغ عنه؛ قابل للتكرار. |
--inventory FILE | كائن JSON أو مصفوفة من الكائنات؛ قابل للتكرار. |
--csv-list FILE | ملف CSV يحتوي على صف رأس؛ قابل للتكرار. |
--source FILE | ملف JS/TS صريح للمراجعة المعجمية (انظر مرشّحات مراجعة المصدر)؛ قابل للتكرار. |
--source-root DIR | مطلوب مع --source؛ مسارات الأدلة نسبية إليه. |
--build-source SOURCE | مصدر نشأة إصدارات --version، بحد أقصى 512 حرفًا. ينطبق على إصدارات سطر الأوامر. |
--nodevm-nesting-enabled، --require-configuration-is-array-shaped، --attacker-supplied-javascript-executed (true أو false) | ملاحظات المشغّل المطبَّقة على إصدارات سطر الأوامر. |
جرد JSON. كائن واحد أو مصفوفة من الكائنات. مطلوب: schema_version: 1 كعدد صحيح وpackage_version كسلسلة نصية. اختياري: package: "vm2" وlabel وbuild_source ومفاتيح الملاحظات أدناه. تُرفض المفاتيح المجهولة أو المكررة والأنواع الخاطئة والأعداد غير المنتهية والمدخلات المشوّهة. انظر examples/inventory.example.json.
{
  "schema_version": 1,
  "package": "vm2",
  "package_version": "3.11.7",
  "label": "example-package-instance",
  "build_source": "unknown",
  "nodevm_nesting_enabled": null,
  "require_configuration_is_array_shaped": null,
  "attacker_supplied_javascript_executed": null
}
