
مدقّق تعرّض Passive PHP2Shell (CVE-2026-109618، CVE-2026-109619) مع تقارير HTML ذات علامة تجارية. Python في ملف واحد، بلا اعتماديات، وبلا حمولات استغلال.





فرز سلبي للمواقع التي تُعلن عن إصدار PHP متأثر بـ PHP2Shell
CVE-2026-109618 · CVE-2026-109619 · ملف واحد، بدون اعتماديات
يقرأ php2shell-check إصدار PHP الذي يُعلن عنه الموقع مسبقًا في ترويسات استجابته العامة، ويقارنه بالإصلاح الرسمي في المصدر الأعلى لكل فرع من فروع PHP. لا يرسل أي حمولات استغلال، ويحترم robots.txt، ويُبلّغ عن عدم اليقين بصدق: الإصدار المخفي أو المتعارض أو المُجمّع من قِبل المورّد يُصنَّف unknown، وليس "آمنًا" أبدًا.
robots.txt، مع TLS مُتحقَّق منه وUser-Agent وصفي.php2shell_exploitability=not_tested.wordpress_check.py مكتبة Python القياسية فقط. اسم الملف وUser-Agent الافتراضي محتفظ بهما للتوافق؛ لا يُشترط WordPress لتقييم PHP2Shell.[!IMPORTANT] التعرّض المحتمل ليس قابلية استغلال مؤكدة. لا يمكن للترويسات الكشف عن PHP SAPI أو الإصلاحات الخلفية من المورّد أو حالة الترقيع الفعلية. تعامل مع كل نتيجة كدعوة لمدير النظام للتحقق. افحص فقط المواقع التي لديك تصريح بتقييمها.
يتطلب Python 3.10 أو أحدث على Windows أو macOS أو Linux. لا يوجد شيء لتثبيته: لا حزمة pip ولا مفتاح API ولا متصفح ولا قاعدة بيانات. استخدم python3 حيث يكون هذا هو اسم Python على نظامك.
git clone https://github.com/CompleTetech-Security/php2shell-check.git
cd php2shell-check

python wordpress_check.py example.com                       # CSV to the terminal
python wordpress_check.py --input websites.txt --format html --output report.html
websites.txt هو ملف نصي يحتوي على موقع ويب مصرح به واحد في كل سطر؛ يوضح websites.example.txt التنسيق باستخدام نطاقات الأمثلة المحجوزة. راجع الاستخدام للاطلاع على قواعد الإدخال والخيارات.
تتضمن كل نتيجة موقع ويب الحقل php2shell_status:
| الحالة | المعنى |
|---|---|
potentially_affected | يُعلن عن إصدار PHP كامل وغير مقيّد أقل من إصلاح فرعه. اطلب من المسؤول التحقق. |
fixed_version_reported | الإصدار المُعلن يستوفي إصلاح فرعه. هذا إصدار مُبلَّغ عنه، وليس تصحيحًا مُتحقَّقًا منه أو شهادة سلامة. |
unknown | الإصدار مخفي أو جزئي أو متعارض أو إصدار ما قبل الإطلاق أو مقيّد من قبل المورّد أو خارج الفروع المشمولة 8.2–8.5. |
| فرع PHP | 8.2 | 8.3 | 8.4 | 8.5 |
|---|---|---|---|---|
| تم الإصلاح في | 8.2.35 | 8.3.36 | 8.4.27 | 8.5.12 |
تأتي الحدود من إشعارات مشروع PHP الخاصة بـ CVE-2026-109618 وCVE-2026-109619، والتي تم التحقق منها في 2026-10-21. الجدول مضمّن في السكربت ولا يتم تحديثه من الإنترنت. تقوم التوزيعات مثل Ubuntu بنقل الإصلاحات دون تغيير رقم الإصدار الأصلي، لذا تكون الحزم المبنية دائمًا unknown.
النتائج التشغيلية منفصلة عن نتائج التقييم. قد تتضمن الجولة المكتملة أهدافًا تم حظرها أو انتهت مهلتها أو كانت خارج النطاق؛ تلك الصفوف تحمل تقييمًا unknown، وليس نتيجة سلبية. راجع المرجع الكامل للاطلاع على قيم status وfetch_status الخاصة بالكشف وكل حقل إخراج، ومنهجية التقييم لمعرفة كيفية تصنيف كل إصدار.
ينتج --format html ملفًا واحدًا يعمل دون اتصال يتضمن شعارك وبلاطات الملخص وكل نتيجة مرتبة حسب المخاطر. يتبع السمة الفاتحة أو الداكنة الخاصة بالقارئ ويُطبع بشكل نظيف.
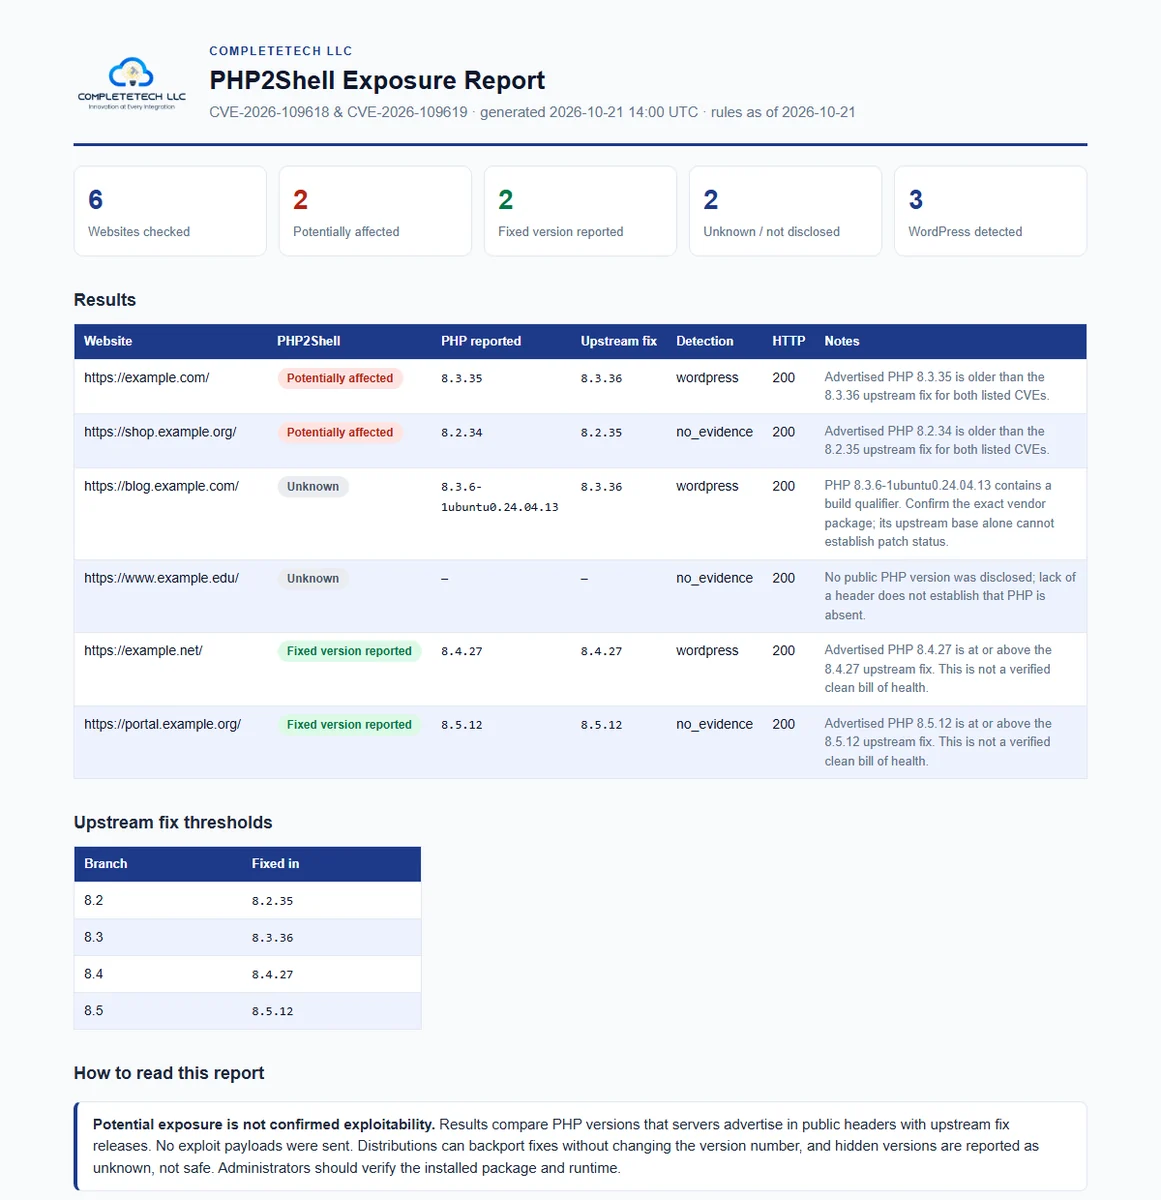
مثال اصطناعي مبني من نطاقات example.* المحجوزة. عرض HTML.
استخدم --logo path/to/logo.png و--brand "Your Company" لوضع علامة تجارية على التقرير لمؤسستك. يظل CSV وJSON متاحين لجداول البيانات وخطوط المعالجة.
/robots.txt الخاص بالأصل ويتوقف إذا كانت الصفحة غير مسموح بها.GET عاديًا واحدًا إلى الصفحة، مع TLS مُتحقَّق منه وUser-Agent صادق.X-Powered-By وServer، بالإضافة إلى علامات WordPress في HTML الذي تم إرجاعه بالفعل.نطاق إعادة التوجيه. تبقى عمليات إعادة التوجيه ضمن كل أصل مُقدَّم (المخطط واسم المضيف والمنفذ الفعّال). يُسمح ضمنيًا فقط بإعادة التوجيه من منفذ HTTP 80 إلى منفذ HTTPS 443 على نفس المضيف. تتطلب الأصول الإضافية، بما في ذلك أسماء www أو المنافذ المختلفة، تفويضًا صريحًا عبر --authorized-origin https://approved.example:8443 القابل للتكرار. عمليات إعادة توجيه الصفحة وrobots خارج ذلك النطاق تتوقف قبل أي طلب إلى الوجهة وتُبلّغ عن fetch_status=out_of_scope؛ إذن robots ليس تفويضًا.
الموعد النهائي الإجمالي المستهدف. تفرض واجهة سطر الأوامر --target-timeout 120: ميزانية رتيبة لكل هدف يتشاركها الروبوتات وعمليات إعادة التوجيه والضبط الزمني واكتساب HTTP. يبقى --timeout 15 حدًّا إضافيًّا لخمول المقبس. تعمل استعلامات DNS والاتصال وTLS ورؤوس الاستجابة والأجسام البطيئة التدفق في عملية طلب واحدة قابلة للتخلص منها في كل مرة؛ وعند استنفاد الموعد النهائي تُقتل وتُجمع قبل الانتقال إلى الهدف التالي. يسجّل الهدف الفاشل fetch_status=deadline_exceeded وتقييمًا غير معروف، بدلًا من نتيجة سلبية. لبدء العملية وإلغائها تكلفة جدولة صغيرة في نظام التشغيل.
تُحدَّد قفزات إعادة التوجيه وحدود حجم الاستجابة وتحليل robots ومعالجة crawl-delay واستجابات تقييد الوصول التي توقف الفحص في ما الذي يُطلب.







