 completetech-security/netscaler-cve-2026-88778-check
مدقّق أدلة NetScaler ADC / Gateway دون اتصال لـ CVE-2026-88778. أدلة البرنامج الثابت والإعدادات المُبلّغ عنها. Python مستقل؛ تقارير JSON/CSV/HTML؛ بدون حمولات استغلال.





أداة فحص دون اتصال لثغرة CVE-2026-88778، وهي أرقام التسلسل الأولية المتوقعة (ISNs) لبروتوكول TCP في NetScaler. تقوم بفرز الأدلة التي يقدمها المشغّل حول إصدار NetScaler وإعداداته، وتكتب تقارير بصيغة JSON أو CSV أو HTML. وهي سكربت مستقل بلغة Python 3.10+ يستخدم المكتبة القياسية فقط.
لا تتصل أبدًا بجهاز، ولا تشغّل كود التطبيق، ولا تفحص إعدادًا، ولا تختبر قابلية الاستغلال. ليس لديها وضع شبكي ولا حمولة استغلال.
تتبع أداة الفحص اصطلاحات إعداد التقارير الخاصة بـ node2shell-check وphp2shell-check. وهي تغطي هذه الثغرة الواحدة فقط. كل مُدخل هو ادعاء غير موثّق من المشغّل.
potentially_affected لا يعني قابلية استغلال مؤكدة.fixed_version_reported ليس ضمانًا بوجود تصحيح أو بالسلامة.unknown ليست آمنة أبدًا.exploitability: not_tested.يتطلب Python 3.10 أو أحدث (استخدم python3 إذا كانت هذه هي طريقة تثبيته على نظامك). لا يوجد شيء لتثبيته ولا توجد أي تبعيات.
# One reported build
python netscaler_cve_2026_88778_check.py --version 14.1-73.36 --variant standard

# The synthetic example inventory as an HTML report
python netscaler_cve_2026_88778_check.py --inventory docs/example-inventory.json --format html --output report.html

# A CSV inventory as JSON, exiting 1 on findings
python netscaler_cve_2026_88778_check.py --csv-list inventory.csv --format json --fail-on-finding
شغّله فقط على المخزونات المصرّح لك بتقييمها. شغّل --help لعرض جميع الخيارات.
يعني "متأثر" حصرًا قبل البناء المُصلح للفرع والتنويع نفسه. لا يُستنتج أي حد أدنى أو استنتاج دورة حياة.
| الفرع والتنويع | البناء المُصلح من المورّد |
|---|---|
| 14.1 standard | 14.1-73.37 |
| 13.1 standard | 13.1-64.23 |
| 14.1 FIPS | 14.1-73.37 |
| 13.1 FIPS/NDcPP | 13.1-37.279 |
تبقى الفروع الأخرى و14.1 NDcPP unknown. يبقى تنويع 13.1 غير المحدد unknown حيث تختلف مقارنات standard وFIPS/NDcPP.
نص البناء المقبول. 14.1-73.37 و14.1.73.37 وNS14.1: Build 73.37.nc، مع وسم FIPS/NDcPP اختياريًا قبل علامة nc اختيارية. قدّم نص البناء فقط. تبقى الأدلة المشوّهة أو المؤهَّلة أو غير ASCII أو المتعارضة أو المخصصة البناء أو غير المشمولة unknown.
قدّم ملاحظات صريحة كأعلام CLI بالقيم true أو false أو unknown، أو قيم JSON المنطقية أو null، أو قيم CSV الموثقة. تبقى منفصلة عن حالة الإصدار ولا تثبت إمكانية الوصول. لا تُجمع أي بيانات تهيئة أو عمليات محلية.
| علم CLI | المعنى | شرط التعرّض يتوقع |
|---|---|---|
--tcp-vserver | يوجد خادم افتراضي واحد على الأقل بنوع يدعم TCP مدرج في النشرة | true |
--enhanced-isn-enabled | توليد ISN المحسّن مُفعّل | false |
البرنامج الثابت وحده غير كافٍ لهذه CVE. يشترط المورّد أيضًا تفعيل توليد ISN المحسّن صراحةً والتحقق من أنه نشط. يُبقي remediation_status تغيير التهيئة المطلوب أو غير المتحقق منه ظاهرًا حتى عندما يكون version_status هو fixed_version_reported. استرجعت المراجعة المستقلة إرشادات تهيئة TCP المرتبطة من المورّد: توليد ISN المحسّن معطّل افتراضيًا ويجب تفعيله صراحةً. لا ينفّذ المدقق أي أمر تهيئة.
اجمع أيًا من --version و--inventory و--csv-list. يُرفض تقرير موجود ما لم يُقدَّم --force.
| الخيار | الغرض |
|---|---|
--version BUILD | بناء NetScaler المُبلَّغ عنه؛ قابل للتكرار. |
--variant standard|fips|ndcpp | التنويع المطبّق على جميع إصدارات CLI. تبقى التنويعات الغامضة غير المحددة unknown. |
--build-source SOURCE | المصدر المطبّق على جميع إصدارات CLI. تسمح فقط القيم الفارغة وunknown وofficial وcitrix بإجراء مقارنة؛ أي قيمة أخرى تبقى unknown. |
--inventory FILE | مخزون JSON صارم (كائن أو مصفوفة غير فارغة)؛ قابل للتكرار. |
--csv-list FILE | CSV صارم بترويسة version؛ قابل للتكرار. |
--tcp-vserver، --enhanced-isn-enabled | ملاحظات: true أو false أو unknown (الافتراضي unknown). |
--format json|csv|html | تنسيق التقرير (الافتراضي json). |
--output FILE | ملف تقرير جديد (الافتراضي stdout). يجب أن يكون دليل الإخراج موجودًا مسبقًا. |
--force | استبدال تقرير موجود صراحةً. |
--fail-on-finding | الخروج بالرمز 1 عند وجود برنامج ثابت متأثر أو تغيير مطلوب في enhanced-ISN. |
--tool-version | طباعة اسم الأداة وإصدارها. |
المدخلات محدودة (حتى 100 ملف و10,000 ملاحظة لكل تشغيل، و4 MiB لكل ملف و512 حرفًا لكل سلسلة) ويجب أن تكون ملفات عادية. قد لا يُحلّ الإخراج أو يرتبط ارتباطًا صلبًا بأي مدخل، حتى مع --force. توجد تعريفات الحقول ومخططات المدخلات والحدود وقواعد السلامة في المرجع.
| الرمز | المعنى |
|---|---|
0 | كُتب التقرير. لا تغيّر نتائج unknown رمز الخروج بحد ذاتها وليست أبدًا شهادة سلامة. |
1 | قُدّم --fail-on-finding وكانت إحدى النتائج تتضمن برنامجًا ثابتًا متأثرًا أو تغييرًا مطلوبًا في enhanced-ISN. |
2 | خطأ في الاستخدام أو المدخلات أو الإخراج. هذه إخفاقات تشغيلية وليست نتائج تقييم. |
130 | تمت المقاطعة. تُحفظ الملاحظات المكتملة حيثما أمكن، مع بيانات وصفية صريحة عن الاكتمال. |
راجع المرجع لمعاني النشر والمقاطعة وstdout، والحدود، وصفوف ملخص CSV.
الصيغ هي JSON وCSV آمنة للصيغ وHTML مكتفٍ ذاتيًا وخالٍ من النصوص البرمجية. مثال الإدخال الاصطناعي والتقرير المُولَّد لا يصفان أي أنظمة حقيقية.
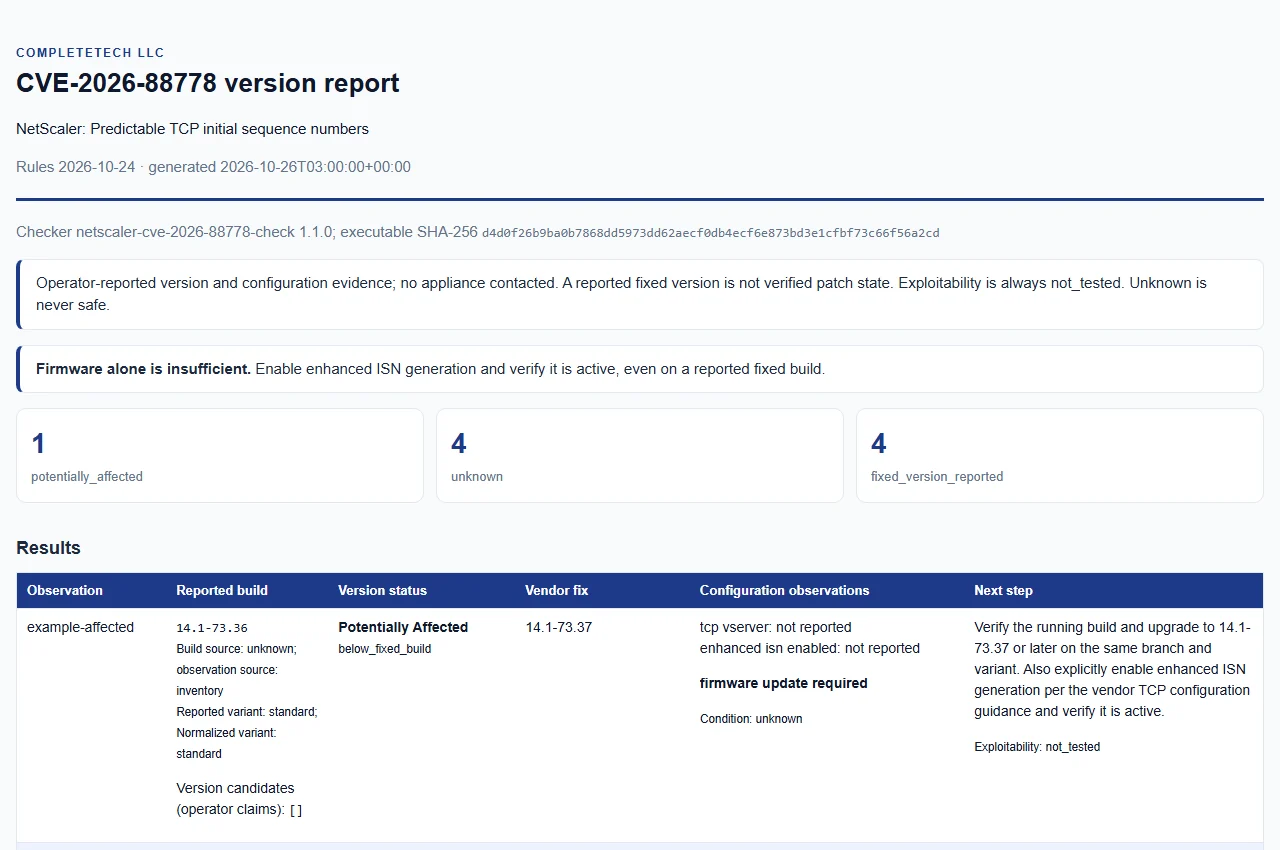
المصدر. تحتفظ جميع الصيغ بوقت التوليد بتوقيت UTC وهوية أداة الفحص، بما في ذلك SHA-256 للمصدر المستقل القابل للتنفيذ. تحتفظ تقارير CSV الفارغة والمتقطعة بنفس بيانات المصدر الأساسية. وقت التوليد ليس وقت الحصول على الأدلة، وبصمة المصدر لا تشهد على الأصالة أو حالة الترقيع المنشورة.
المتغيرات. يميّز HTML بين المتغير المُبلَّغ عنه والمتغير المُطبَّع المُدَّعى من المشغّل، ويعرض unknown صراحةً عند غياب الأدلة.
