
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
overlayFS-CVE-2021-3493 — ثغرة أمنية في نواة Ubuntu عام 2021. | Kitploit
أدوات/GitHubGitHub/cerodah/overlayfs-cve-2021-3493
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاستغلال الملفات الثنائية
GitHubcerodah/overlayfs-cve-2021-3493

overlayFS-CVE-2021-3493

ثغرة أمنية في نواة Ubuntu عام 2021.

عرض المستودع
1111منذ 5 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

overlayFS CVE-2021-3493

OverlayFs

OverlayFS هو وحدة من نواة لينكس تتيح للنظام دمج عدة نقاط تحميل (mount points) في نقطة واحدة، بحيث يمكنه الوصول إلى جميع الملفات الموجودة في كل منها داخل هيكل دليل واحد.

حول الثغرة

مؤخرًا، أصدرت SSD-Discloure كود PoC لاستغلال ثغرة في نواة Ubuntu (الرابط). كانت هذه الثغرة خطيرة جدًا نظرًا لأن OverlayFS كان يُثبَّت افتراضيًا في Ubuntu 1804 Server. إذا كان النظام المذكور عرضة للثغرة، يمكن تصعيد الصلاحيات إلى المستخدم root بسهولة. ولكن فقط إذا كان بإمكانك تنفيذ ملف ثنائي (binario)
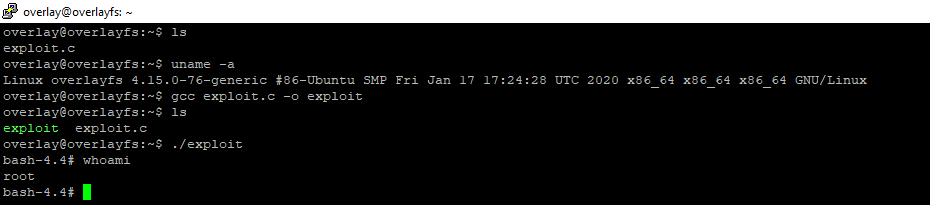
imagen

كما نرى، يحتوي خادم SSH على مترجم لغة C مثبتًا. نستخدمه لترجمة الكود ثم نقوم بتشغيله. وبذلك نكون بالفعل بصلاحيات root.

قراءات

CVE Details

CVE MITRE

تنزيل الأداة