
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
teamcity-CVE-2026-63077-pcap — teamcity teamcity-CVE-2026-63077 استغلال pcap | Kitploit
أدوات/GitHubGitHub/boredhackerblog/teamcity-cve-2026-63077-pcap
التقاط وتحليل الحزمتحليل الثغرات الأمنيةالاستغلالأمن الشبكاتكشف التسللArchived
GitHubboredhackerblog/teamcity-cve-2026-63077-pcap

teamcity-CVE-2026-63077-pcap

teamcity teamcity-CVE-2026-63077 استغلال pcap

عرض المستودع
24منذ 2 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

teamcity-CVE-2026-63077-pcap

teamcity teamcity-CVE-2026-63077 استغلال pcap

معلومات: https://blog.jetbrains.com/teamcity/2026/07/cve-2026-63077/

https://www.rapid7.com/blog/post/ra-unauthenticated-rce-in-jetbrains-teamcity-cve-2026-63077/

الهدف: teamcity server 2025.11.3 (docker) 192.168.64.31 port 8111

الاستغلال: https://github.com/sfewer-r7/CVE-2026-63077 - تم تشغيله من 192.168.64.32 مع أمر curl webhook.site

قد يكون pcap مفيدًا لاختبار قواعد suricata.
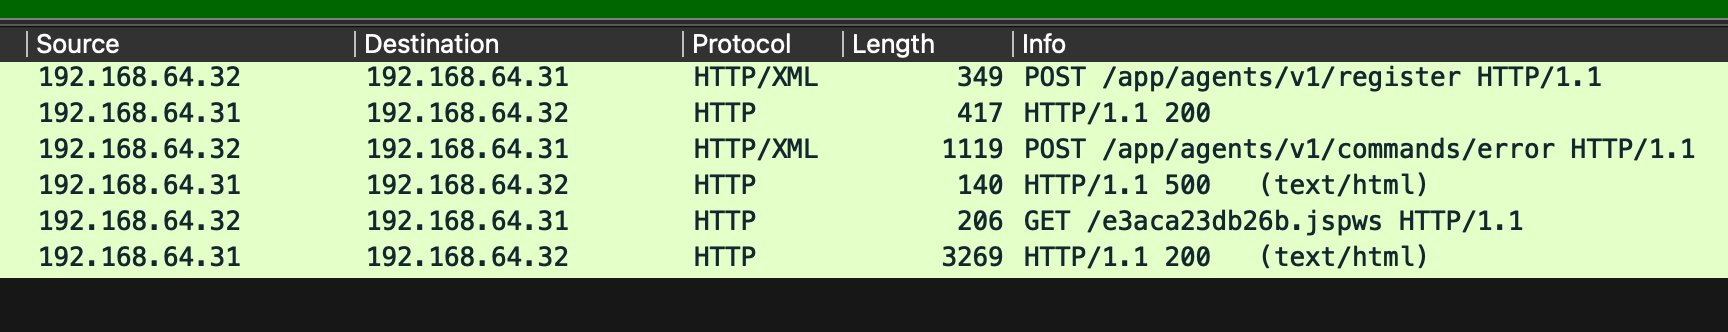
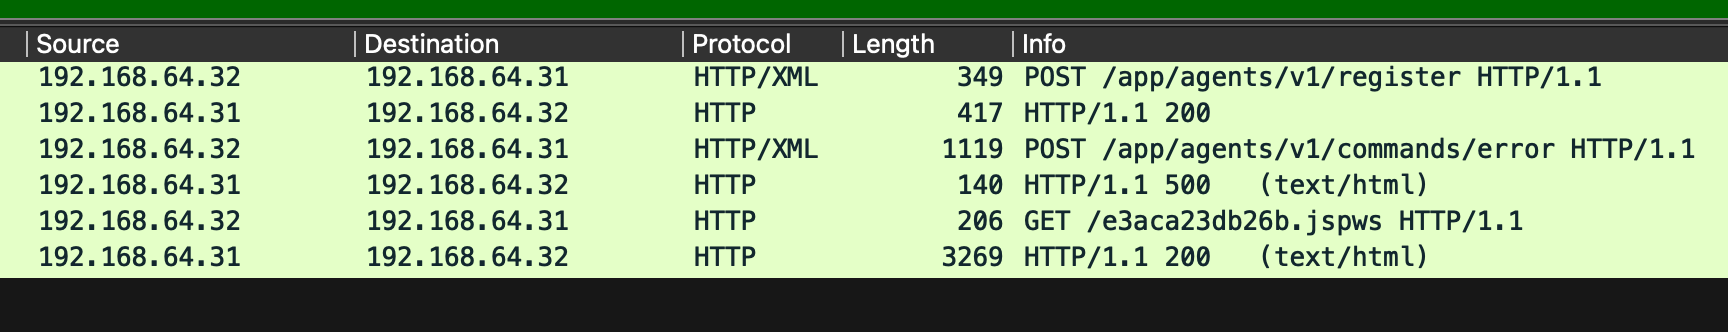
wireshark screenshot

ملفات from_honeypot* - يحتوي tar على عينات java التي تم إسقاطها. يحتوي pcap على حركة المرور المرتبطة بالاستغلال. من الواضح أن الملفات من honeypot/هجمات حقيقية.

تنزيل الأداة