 beenuar/aisoc
SOC بالذكاء الاصطناعي قابل للاستضافة الذاتية يدمج تنبيهات الأمان، ويقوم بالفرز التلقائي عبر الذكاء الاصطناعي الوكيلي، ويجري تحقيقات MITRE ATT&CK، ويسجل كل قرار يتخذه الوكيل في سجل قابل لإعادة التشغيل.


مركز عمليات أمنية بالذكاء الاصطناعي مفتوح المصدر وقابل للاستضافة الذاتية. يستقبل بياناتك الأمنية التليمترية، ويكتشف التهديدات ويربطها ببعضها، ويحقّق فيها بواسطة وكلاء ذكاء اصطناعي يمكن تدقيق استدلالهم بالكامل، ويقترح استجابات يوافق عليها إنسان.


الدليل التقني (PDF) · التوثيق · البنية المعمارية · ما يعمل فعليًا · المناقشات
تصل البيانات التليمترية من أدواتك الأمنية. يقوم AiSOC بتطبيعها، وتشغيل 2535 قاعدة قابلة للتنفيذ من مكتبته المكوّنة من 7015 قاعدة، وتجميع ما يُطلَق منها في حوادث، والتحقيق في كل حادثة بواسطة وكيل ذكاء اصطناعي يُسجَّل فيه كل موجّه وكل استدعاء أداة، ثم يقترح إجراءً. تعيد استخبارات التهديدات الجديدة مسح السجل الذي جمعته بالفعل، ويوافق إنسان قبل أن يصل أي شيء إلى أي مورّد.
شاهد الثلاث دقائق كاملة — من التثبيت إلى حكم الذكاء الاصطناعي على خادم واحد مقابل الصور المنشورة، مع تقصير فترات انتظار الطرفية والتسجيل يذكر ذلك على الشاشة. الصور الثابتة أدناه من تشغيل الإصدار v20.1.0 وفق القواعد نفسها — والتسجيل أقدم منها. (خطوة بخطوة · ما هو حقيقي)
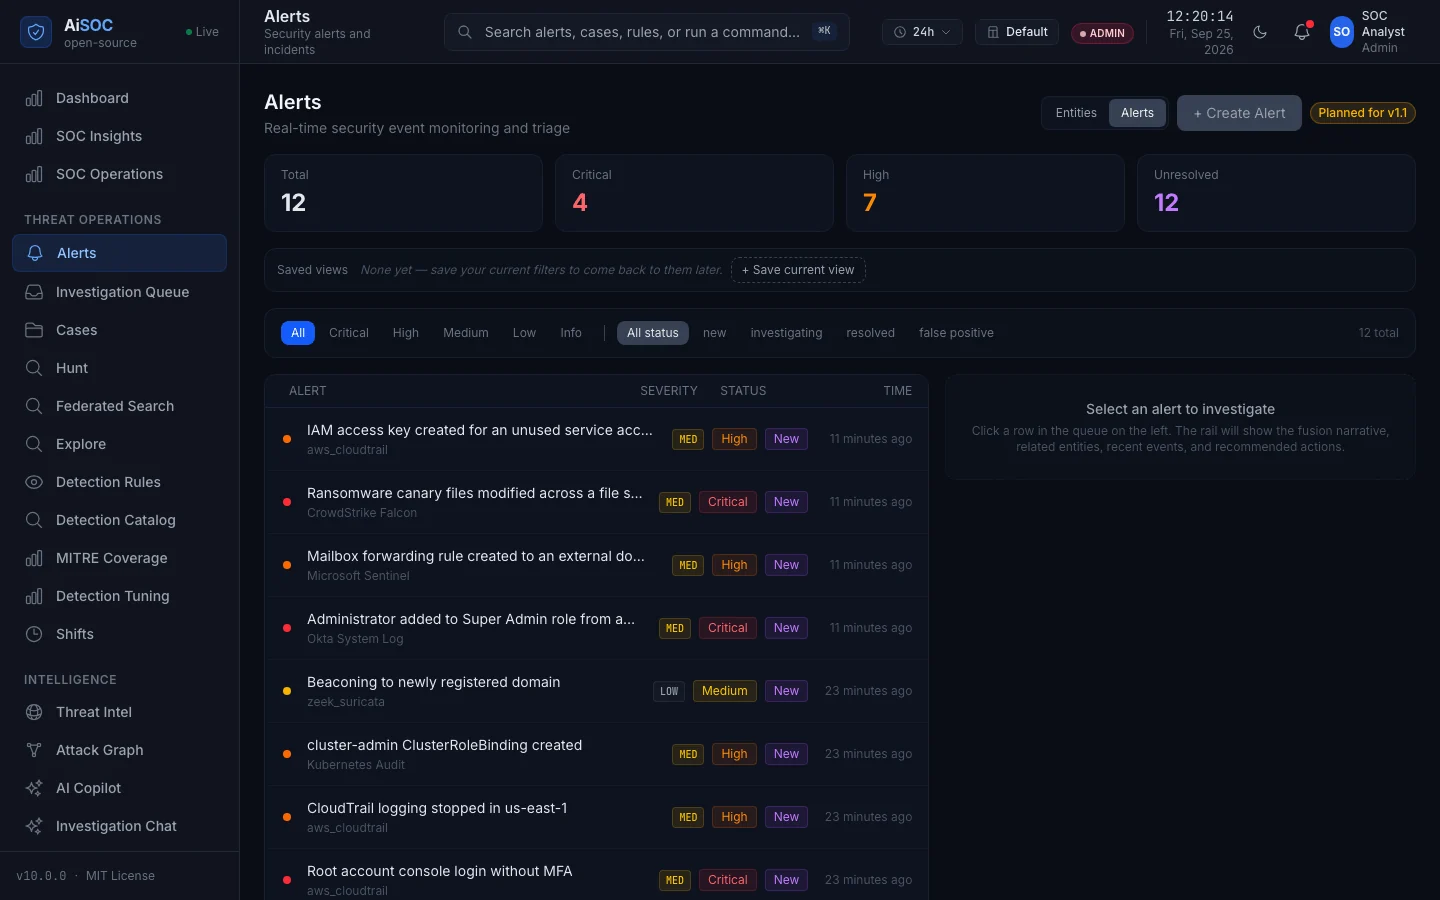 | 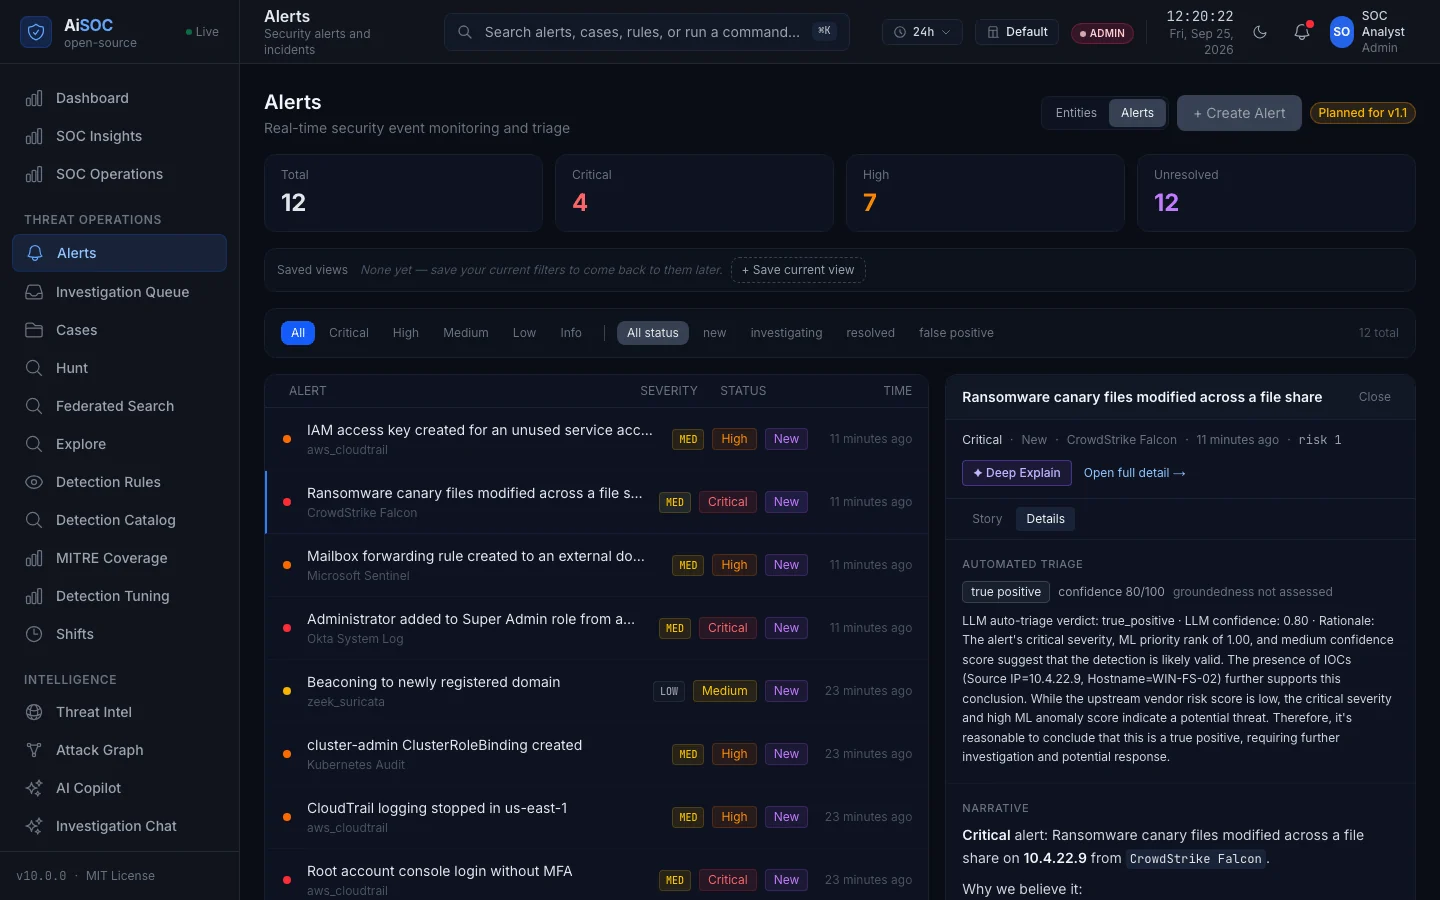 |
| التنبيهات — كل تنبيه منسوب إلى الموصل الذي أرسله. | الفرز الآلي — حكم النموذج المحلي المضمّن ودرجة ثقته وتعليله، كما هي حرفيًا. |
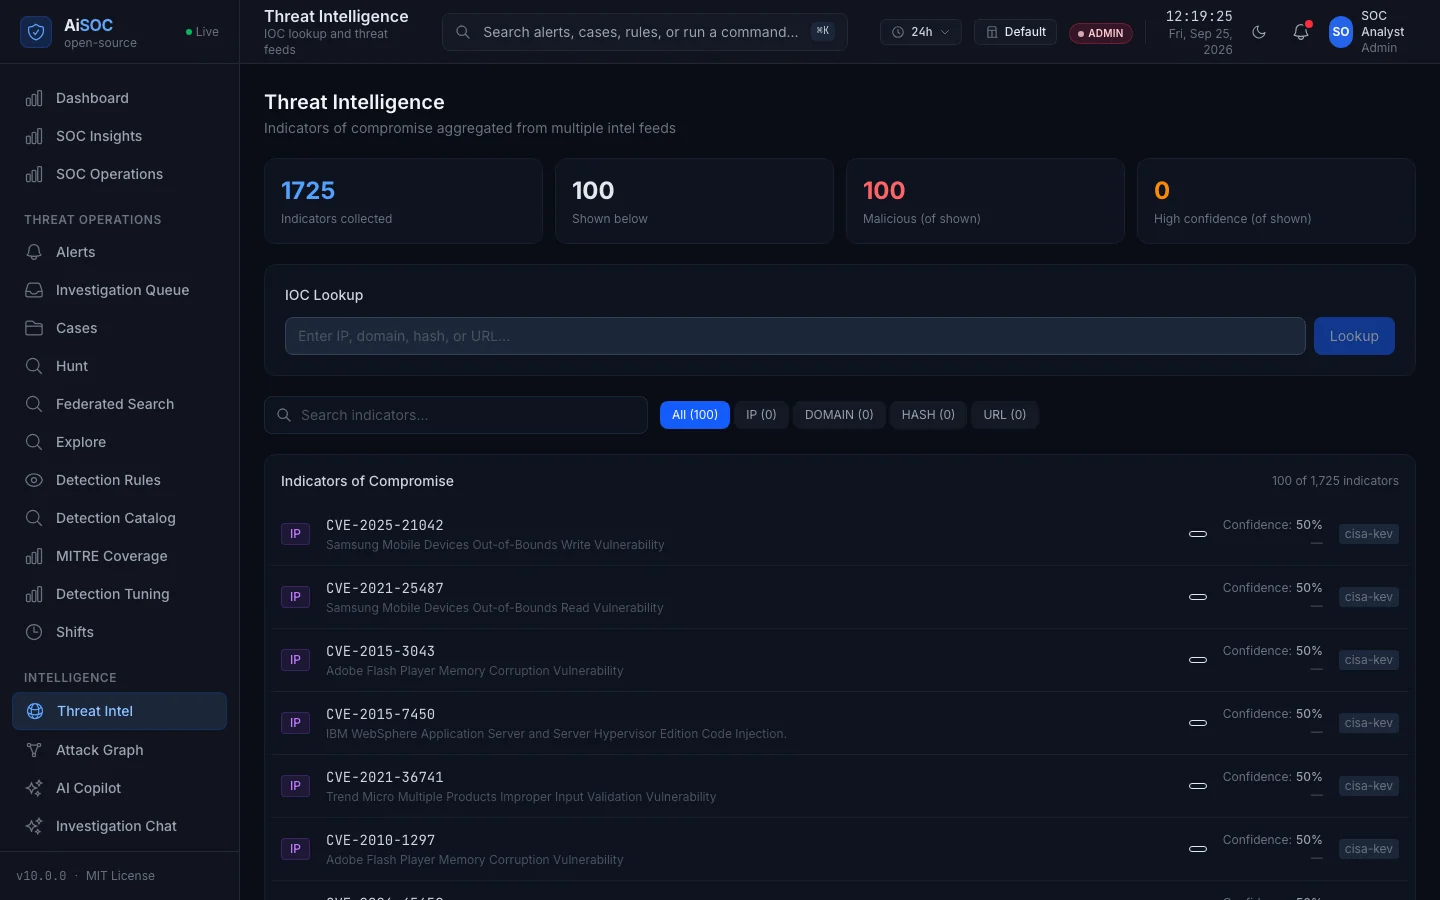 | 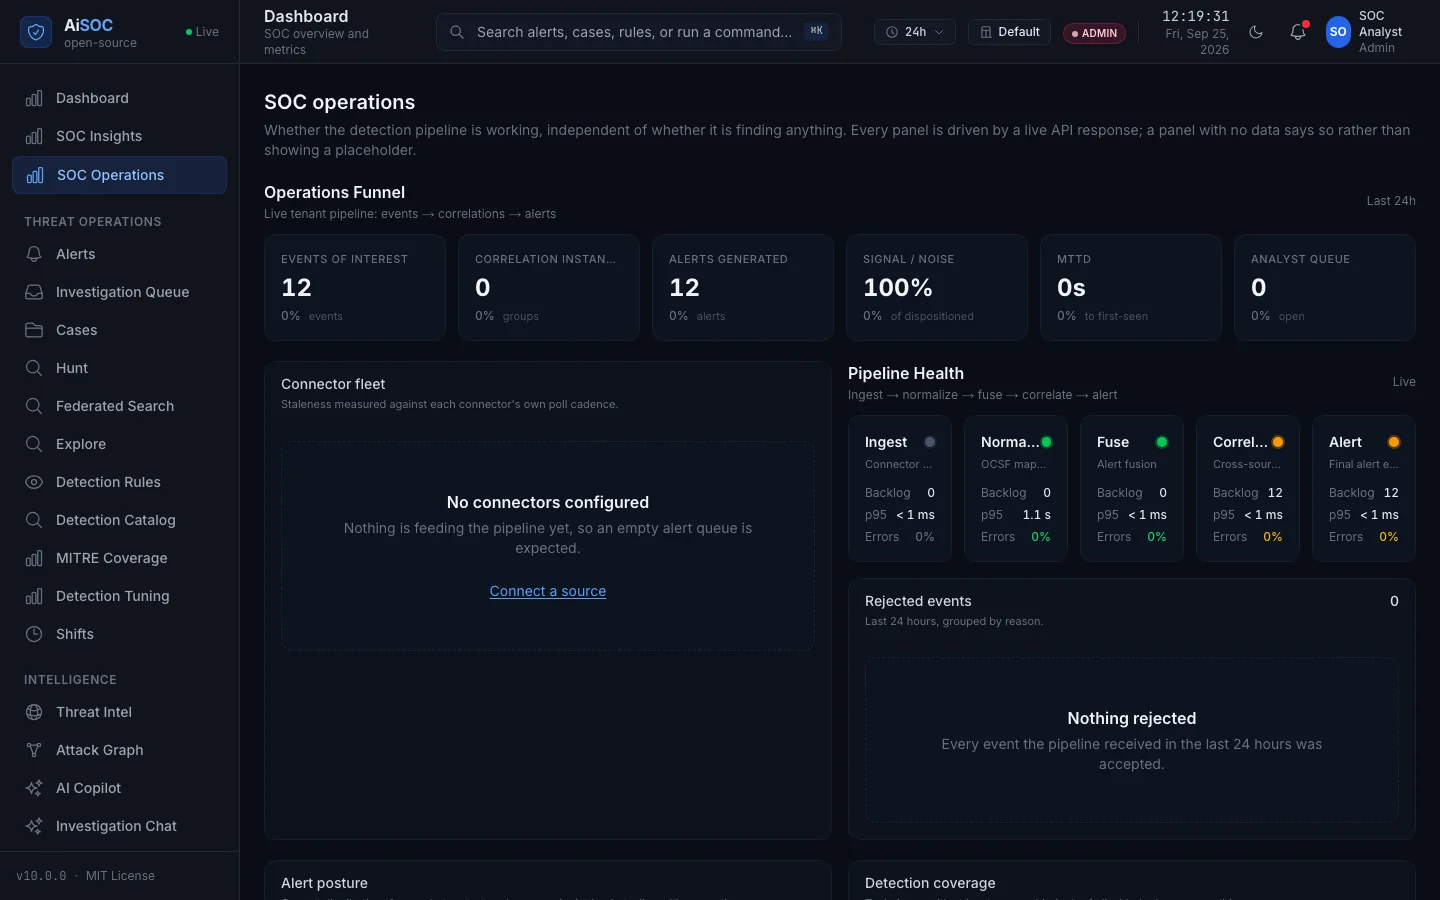 |
| استخبارات التهديدات — كتالوج CISA KEV الحقيقي، بعد دقائق من الإقلاع، دون مفتاح API. | عمليات SOC — دون توصيل أي شيء بعد، وتقول ذلك بدلًا من عرض عنصر نائب. |
git clone https://github.com/beenuar/AiSOC && cd AiSOC
make up
على Windows، أو على جهاز لم يُثبَّت عليه شيء بعد، سطر واحد ينجز المتطلبات المسبقة أيضًا: iwr -useb https://raw.githubusercontent.com/beenuar/AiSOC/main/install.ps1 | iex (curl -fsSL https://raw.githubusercontent.com/beenuar/AiSOC/main/install.sh | bash على Linux وmacOS). بدون Docker إطلاقًا، يقوم pip install aisoc-sandbox && aisoc-sandbox demo بتمرير تنبيه واحد عبر قمع الوكيل دون اتصال في أقل من 30 ثانية. بدون جهازك الخاص، افتح المستودع في GitHub Codespaces وشغّل make up في طرفيته. جميع الطرق الأربع تنتهي عند نفس وحدة التحكم؛ فقط الثلاث الأولى تثبّت أي شيء.
يغطي الدليل التقني هذا بعمق: تحجيم الخادم، وأين يعمل النموذج، وكل نمط فشل مع سببه وإصلاحه، وواجهة REST API، وMCP، وكل سطح في وحدة التحكم.
يتطلب Docker Compose v2 مع 8 GB من الذاكرة و20 GB من المساحة الحرة على القرص في Docker VM، بالإضافة إلى python3 (3.9+) وbash؛ يتحقق make doctor من كل ذلك، ويوضح التثبيت ما قيس عليه كل رقم. يقوم التشغيل الأول بتنزيل نموذج بحجم ~2 GB إلى وحدة تخزين لا يمسحها سوى make clean.
ينشئ make up أيضًا ملف .env ويولّد فيه خمسة عشر سرًّا — خزنة بيانات الاعتماد، ومفتاح توقيع الجلسة، وخمسة بيانات اعتماد للتواصل بين الخدمات، وأربع كلمات مرور لمخازن البيانات — ثم ينشئ مسؤولًا ويطبع كلمة مروره، المولّدة على جهازك، والمعروضة مرة واحدة وغير المخزّنة في أي مكان. هل فقدتها؟ يولّد make bootstrap ARGS=--reset-password أخرى.
وجود منفذ قيد الاستخدام بالفعل لا يوقف التثبيت. تنشر AiSOC على منفذ حر، وتذكر ما كان يشغل المنفذ القديم، وتنقل عنوان وحدة التحكم معه: 64 ثانية للوصول إلى وحدة تحكم مسجّل الدخول إليها على نسخة مستنسخة خام مع احتلال كل من 5432 و11434.
ثم أثبت أنه يعمل. ينشر make smoke حدثًا حقيقيًا واحدًا إلى واجهة الاستيعاب ويتتبعه عبر Kafka والكشف والربط وPostgres، ثم يقرأ التنبيه مرة أخرى من واجهة API العامة. تُبلّغ كل مرحلة عن PASS أو FAIL:
$ make smoke
[PASS] raw telemetry accepted by ingest
[PASS] event traversed the spine and became an alert
PASS: 10/10 stages
سجّل الدخول على العنوان الذي طبعه make up. المستأجر الذي لا يوجد لديه أي شيء متصل يصل إلى معالج
الإعداد بدلاً من لوحة معلومات فارغة، وتُقرأ حالته من بياناتك الخاصة كي تبقى
صحيحة إذا وصّلت مصدرًا عبر واجهة برمجة التطبيقات. المواصفات موجودة في
docs/openapi.yaml — الوثائق التفاعلية معطّلة في حزمة الإنتاج هذه.
عالق؟ make doctor، الذي يقول ذلك بالضبط على مضيف لم تشغّل عليه make up بعد.